RSS Source
Hồ sơ tác giả / Biên tập viên

RSS Source

Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.

Tổng số 943 bài viết•Trang 87 / 95

Bài Viết Của Tác Giả

10 bài trên trang
Tin tức bảo mật: Phishing kit Milk Dragon cực kỳ nguy hiểm

Tin tức bảo mật: Phishing kit Milk Dragon cực kỳ nguy hiểm

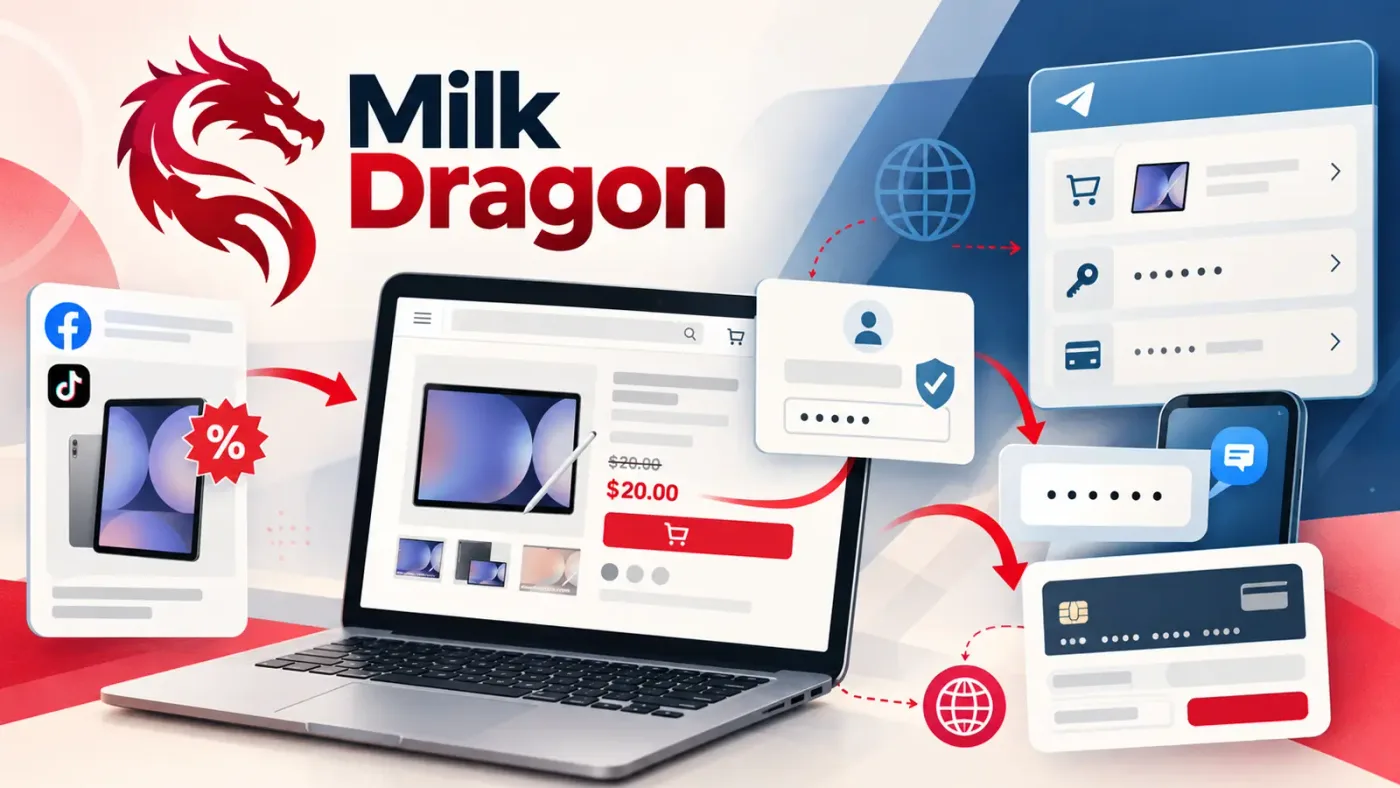
Tổng quan về Milk Dragon và tin tức bảo mật mới nhất Milk Dragon là một phishing kit tinh vi được thiết kế để biến các ưu đãi mua sắm trực tuyến thành những nỗ lực gian lận thanh toán nhanh chóng. Các chuyên gia đã ghi nhận hoạt động này dưới tên gọi NaiLong kể từ tháng 10 năm 2025, chuyên lợi dụng các quảng cáo bán lẻ giả mạo để dẫn dụ người dùng truy cập vào những trang thanh toán lừa đảo. Đây là một trong những tin tức bảo mật đáng chú ý khi các chiến dịch này không dựa vào email hay cảnh báo
RSS SourceRSS Source•03/10/2026
5p đọc
An toàn thông tin macOS: Giải mã lịch sử trình duyệt Safari

An toàn thông tin macOS: Giải mã lịch sử trình duyệt Safari

Khám phá tính năng lịch sử trình duyệt hỗ trợ an toàn thông tin trên macOS Một tính năng cơ sở dữ liệu ít được biết đến trên Safari có thể cung cấp cho các nhà điều tra kỹ thuật số một phương pháp mới để hiểu các hoạt động duyệt web trên macOS. Những thông tin này đóng vai trò quan trọng trong việc tăng cường an toàn thông tin thông qua việc phân tích dữ liệu lịch sử trình duyệt. Cơ sở dữ liệu lịch sử của Safari có khả năng lưu trữ các thẻ chủ đề được tạo tự động cho một số trang web. Điều này c

RSS SourceRSS Source•03/10/2026
4p đọc
Cảnh báo lỗ hổng CVE nghiêm trọng trên Capacitor

Cảnh báo lỗ hổng CVE nghiêm trọng trên Capacitor

Lỗ hổng CVE nghiêm trọng trong Capacitor trên Android và iOS Một lỗ hổng CVE nghiêm trọng đã được phát hiện trong Capacitor, ảnh hưởng trực tiếp đến cả hai nền tảng Android và iOS. Lỗ hổng này có định danh CVE-2026-103922 và được đánh giá với điểm số CVSS v3.1 ở mức 9.6, cho thấy mức độ rủi ro cực kỳ cao. Chi tiết về kỹ thuật này cho thấy kẻ tấn công có thể lợi dụng một liên kết độc hại khi người dùng mở bên trong ứng dụng di động bị ảnh hưởng. Hành động này cho phép nội dung web do kẻ tấn công

RSS SourceRSS Source•03/10/2026
4p đọc
Lỗ hổng CVE nguy hiểm trong hệ thống quản lý kho bãi

Lỗ hổng CVE nguy hiểm trong hệ thống quản lý kho bãi

Lỗ hổng CVE trong hệ thống quản lý kho bãi cho phép chiếm quyền điều khiển Một lỗ hổng CVE nghiêm trọng trong hệ thống quản lý kho bãi đã được phát hiện, cho phép kẻ tấn công không cần xác thực vẫn có thể giả mạo nhân viên và quản trị viên. Vấn đề này không xuất phát từ lỗi của Microsoft Entra ID, mà nằm ở lớp phiên (session) phía ứng dụng vốn quá yếu, cho phép chấp nhận các danh tính giả mạo ngay cả khi các quy trình đăng nhập thông thường đã được thực hiện. Nền tảng bị ảnh hưởng đã áp dụng cơ

RSS SourceRSS Source•03/10/2026
4p đọc
Cập nhật PS5 khẩn cấp để ngăn chặn lỗ hổng Relapse nguy hiểm

Cập nhật PS5 khẩn cấp để ngăn chặn lỗ hổng Relapse nguy hiểm

Cập nhật bảo mật PlayStation 5 trước tin tức bảo mật mới nhất về Relapse Sony đã chính thức phát hành bản cập nhật phần mềm hệ thống nhằm tăng cường khả năng bảo vệ cho các máy chơi game PlayStation 5. Những thông tin tin tức bảo mật gần đây đã thu hút sự chú ý đặc biệt đến lỗ hổng Relapse, một công cụ jailbreak ảnh hưởng đến nhiều phiên bản firmware cũ của thiết bị này. Việc thực hiện cập nhật bản vá trở nên cấp thiết vì công cụ khai thác Relapse công khai hỗ trợ các hệ thống PS5 và PS5 Pro đan

RSS SourceRSS Source•03/10/2026
3p đọc
Tin tức bảo mật: Lỗ hổng giả mạo email nghiêm trọng trên iCloud

Tin tức bảo mật: Lỗ hổng giả mạo email nghiêm trọng trên iCloud

Phát hiện lỗ hổng email spoofing trong hạ tầng iCloud Các chuyên gia bảo mật từ SEC Consult Vulnerability Lab gần đây đã công bố các tin tức bảo mật quan trọng về hai lỗ hổng email spoofing trong hạ tầng thư điện tử của Apple iCloud. Những sai sót này cho phép người dùng có tài khoản iCloud miễn phí gửi tin nhắn giả mạo dưới danh nghĩa bất kỳ địa chỉ @icloud.com nào. Vấn đề này không xuất phát từ việc tài khoản bị đánh cắp hay điểm yếu trong hộp thư người nhận. Thay vào đó, nó bắt nguồn từ cách

RSS SourceRSS Source•03/10/2026
4p đọc
Cảnh báo nghiêm trọng lỗ hổng zero-day trên Zammad

Cảnh báo nghiêm trọng lỗ hổng zero-day trên Zammad

Thông tin về lỗ hổng zero-day trên hệ thống Zammad Các chuyên gia an ninh mạng vừa phát đi cảnh báo về hai lỗ hổng zero-day nghiêm trọng ảnh hưởng đến hệ thống Zammad. Những lỗ hổng này được ghi nhận qua trường hợp tấn công vào Dutch Institute for Vulnerability Disclosure (DIVD), cho phép kẻ tấn công thực hiện chiếm quyền điều khiển phiên làm việc, chạy lệnh từ xa với tư cách người dùng dịch vụ Zammad và leo thang đặc quyền lên root. Hai lỗ hổng này được định danh là lỗ hổng CVE-2026-102489 và C

RSS SourceRSS Source•03/10/2026
4p đọc
Mối đe dọa nghiêm trọng từ chiến dịch tấn công ATM Jackpotting

Mối đe dọa nghiêm trọng từ chiến dịch tấn công ATM Jackpotting

Bộ Tài chính Hoa Kỳ vừa áp dụng các biện pháp trừng phạt đối với một mạng lưới thuộc Tren de Aragua, tổ chức bị cáo buộc sử dụng mã độc để thực hiện hành vi tấn công nhằm rút tiền trực tiếp từ các máy ATM trên khắp Hoa Kỳ. Theo các cơ quan chức năng, hoạt động này gây ra rủi ro bảo mật nghiêm trọng với thiệt hại được ghi nhận lên tới 40,73 triệu USD thông qua hơn 1.500 vụ việc tính đến tháng 8 năm 2025. Kỹ thuật tấn công ATM và rủi ro bảo mật Kỹ thuật mà nhóm này sử dụng được gọi là jackpotting.

RSS SourceRSS Source•02/10/2026
3p đọc
Tin bảo mật mới nhất: Khẩn cấp cập nhật Apache 2.4.69

Tin bảo mật mới nhất: Khẩn cấp cập nhật Apache 2.4.69

Cập nhật tin bảo mật mới nhất với Apache HTTP Server 2.4.69 The Apache Software Foundation đã chính thức phát hành phiên bản Apache HTTP Server 2.4.69 vào ngày 1 tháng 10 năm 2026. Bản cập nhật này tập trung xử lý các lỗ hổng CVE có nguy cơ dẫn đến tình trạng thực thi mã, treo máy chủ, rò rỉ dữ liệu và vượt qua cơ chế xác thực trong các điều kiện cụ thể. Đây được xem là bản phát hành ổn định và an toàn nhất hiện nay cho người dùng hệ thống web server Apache. Việc triển khai cập nhật bản vá kịp t

RSS SourceRSS Source•02/10/2026
4p đọc
Rủi ro bảo mật nghiêm trọng từ vụ buôn lậu máy chủ GPU

Rủi ro bảo mật nghiêm trọng từ vụ buôn lậu máy chủ GPU

Thông tin về rủi ro bảo mật trong chuỗi cung ứng công nghệ Các cơ quan chức năng tại Hoa Kỳ đã tiến hành bắt giữ Greg Lui, chủ sở hữu của công ty công nghệ Earthmade Computer Inc. có trụ sở tại California, vào ngày 1 tháng 10 năm 2026. Vụ việc liên quan đến các cáo buộc về một âm mưu buôn lậu trái phép các máy chủ GPU bị hạn chế với tổng trị giá hơn 300 triệu USD sang Trung Quốc, làm gia tăng lo ngại về rủi ro bảo mật trong chuỗi cung ứng công nghệ cao. Theo tài liệu từ Bộ Tư pháp Hoa Kỳ, các cá

RSS SourceRSS Source•02/10/2026
3p đọc