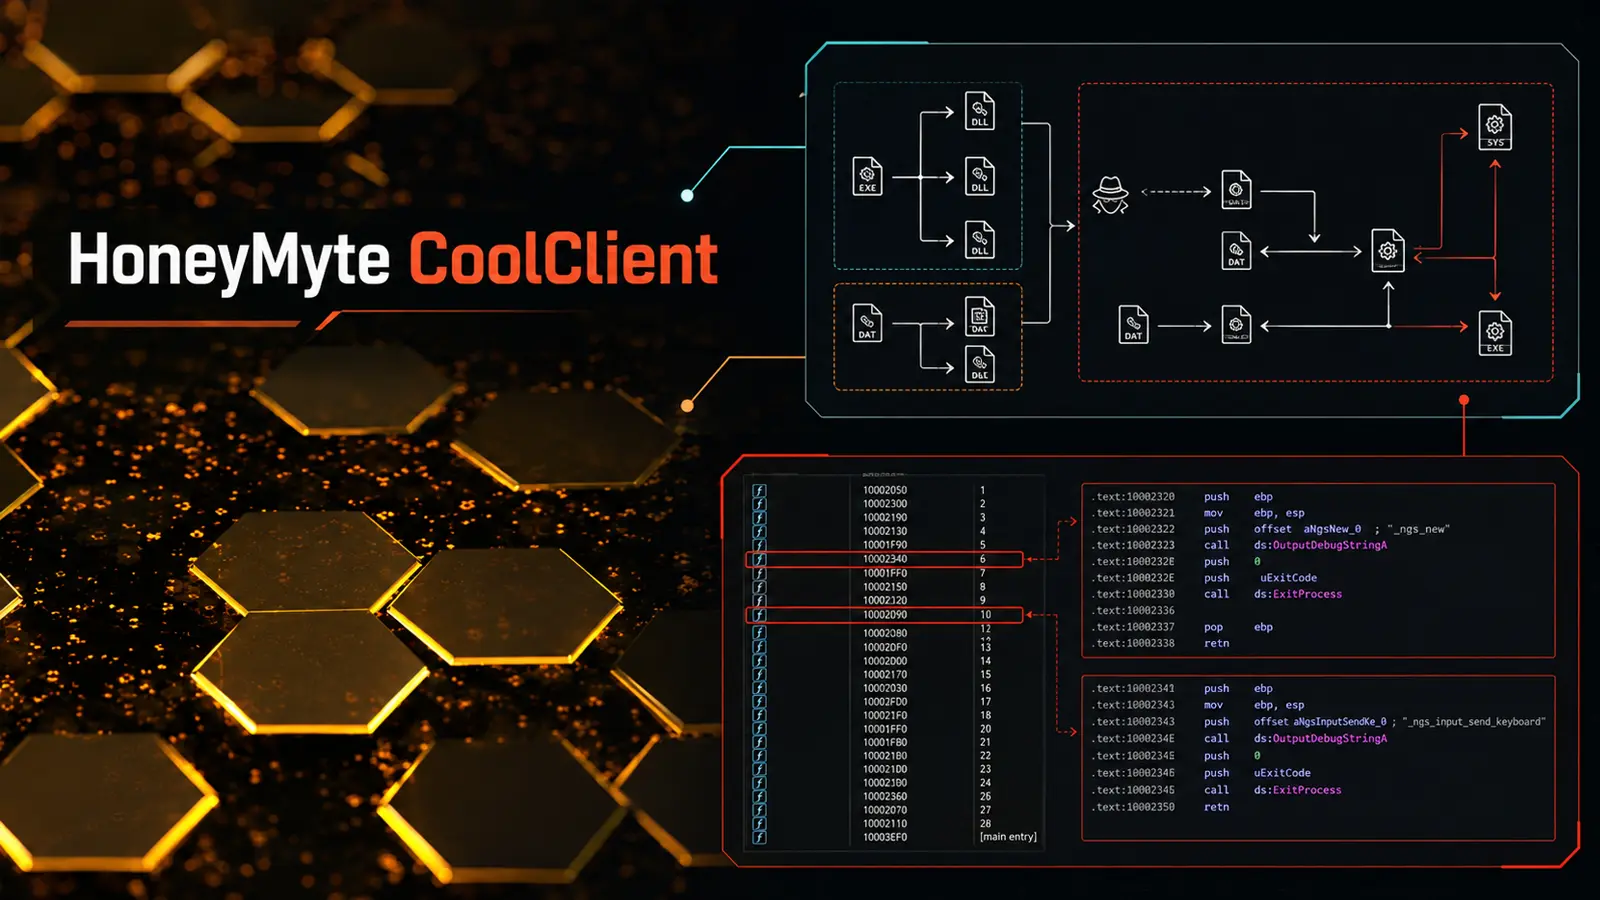
HoneyMyte Nâng Cấp CoolClient Backdoor Với Kernel-Level Rootkit Để Che Giấu Hoạt Động
HoneyMyte đã nâng cấp CoolClient backdoor của mình bằng một kernel-level rootkit dành cho Windows. Sự thay đổi này gây khó khăn đáng kể cho các hoạt động điều tra thông thường của lực lượng phòng vệ.
Các công cụ được cung cấp cho kẻ xâm nhập được thiết kế để tồn tại qua các quy trình kiểm tra bảo mật thông thường. Hoạt động này nhắm vào các tổ chức tại Pakistan, Mông Cổ, Myanmar và Nga, bao gồm cả các cơ quan chính phủ.
Chiến Thuật Lây Nhiễm và Che Giấu
Tại Myanmar, kẻ tấn công ban đầu sử dụng PlugX, sau đó cài đặt CoolClient như một backdoor thứ cấp. Chuỗi hoạt động này tương tự như các hoạt động của PlugX USB worm đã được báo cáo trước đây, nơi một chương trình đáng tin cậy bị lạm dụng để khởi chạy mã độc hại.
Điều này cho thấy nhóm tấn công đang sử dụng nhiều lớp công cụ thay vì chỉ dựa vào một mã độc duy nhất. Các nhà nghiên cứu từ Securelist đã xác định biến thể mới này trong các cuộc điều tra vào cuối năm 2025 và 2026.
Theo báo cáo của Securelist, driver rootkit mới có khả năng ẩn các tiến trình, tệp tin, mục đăng ký (registry entries) và các kết nối command-and-control (C2) được chọn lọc. Điều này mang lại cho HoneyMyte khả năng che giấu tốt hơn trên các thiết bị Windows bị xâm nhập.
Việc kernel components hoạt động bên dưới các tiện ích giám sát là một yếu tố quan trọng. CoolClient hỗ trợ ghi nhật ký phím gõ (keystroke logging), đánh cắp clipboard, thu thập thông tin đăng nhập, kiểm tra hệ thống và xử lý tệp tin.
Cơ Chế Hoạt Động Của Rootkit
Phần mềm độc hại di chuyển một phần hoạt động vào chế độ kernel của Windows, nơi nó có thể can thiệp vào những gì các công cụ bảo mật nhìn thấy. Điều này giúp kẻ tấn công thu thập thông tin tình báo và di chuyển bên trong môi trường của nạn nhân.
Chuỗi lây nhiễm bắt đầu sau khi PlugX đã thiết lập được chỗ đứng. Kẻ tấn công tạo một thư mục giả mạo Windows Defender, thêm các loại trừ cho thư mục đó và một tệp thực thi được đổi tên. Sau đó, chúng sử dụng một ứng dụng Sangfor hợp lệ được đổi tên thành defender.exe để tải tệp libngs.dll độc hại.
Kỹ thuật DLL sideloading này sử dụng một chương trình thật để làm vỏ bọc và đã được mô tả trong chiến dịch Mustang Panda, bên cạnh việc lạm dụng lặp đi lặp lại các ứng dụng đáng tin cậy. Một tác vụ theo lịch (scheduled task) có thể khởi chạy chương trình đã đổi tên với quyền SYSTEM khi khởi động.
CoolClient cũng tạo một mục AutoRun và trong một số trường hợp, một dịch vụ có tên media_updaten. Nó thực hiện tiêm mã (code injection) vào một tiến trình có tên synchost.exe, một cách viết khác thường có thể trông giống với một tiến trình Windows bình thường để tránh bị xem xét kỹ lưỡng.
Với quyền quản trị, mã độc giải mã và ghi driver của nó dưới dạng msagent.sys, sau đó cài đặt nó như một dịch vụ driver của Windows. Mặc dù driver này mang chữ ký số, nhưng chữ ký này không nên được coi là bằng chứng về sự an toàn.
Chứng chỉ được cấp cho Nanjing Ranyi Technology Co., Ltd. và đã hết hạn nhiều năm trước chiến dịch quan sát được. Driver nhận chỉ thị thông qua một kênh giao tiếp trực tiếp của Windows.
Driver này đăng ký CoolClient là đáng tin cậy, ghi lại đường dẫn cài đặt và vị trí registry của dịch vụ, đồng thời chấp nhận địa chỉ máy chủ C2 đã cấu hình. Điều này bảo vệ các tệp mã độc trong khi từ chối quyền truy cập của các tiến trình khác.
Msagent.sys sử dụng nhiều Windows callbacks để theo dõi các tiến trình, mã được tải, tệp tin và hoạt động registry. Nó có thể giảm quyền mà các chương trình khác nhận được khi chúng cố gắng truy cập tiến trình CoolClient được bảo vệ.
Điều này có thể ngăn chặn các nỗ lực chấm dứt, kiểm tra và tiêm mã, giữ cho backdoor hoạt động ngay cả khi nhà phân tích đã xác định được tiến trình đáng ngờ. Bộ lọc hệ thống tệp (file-system filter) của nó ẩn các thư mục và tệp tin được chọn bằng cách từ chối quyền truy cập trong các hoạt động thông thường.
Một registry callback riêng biệt loại bỏ các khóa và giá trị được bảo vệ khỏi kết quả liệt kê, đồng thời từ chối các nỗ lực mở, thay đổi hoặc xóa chúng. Driver cũng có thể gỡ bỏ một tiến trình khỏi danh sách tiến trình đang hoạt động của Windows, do đó danh sách tác vụ cơ bản có thể không hiển thị nó.
Rootkit này móc nối với driver Nsiproxy của Windows và loại bỏ các địa chỉ IP C2 đã đăng ký khỏi dữ liệu mạng được trả về cho các công cụ user-mode. Một chuyên gia phòng vệ có thể kiểm tra các kết nối và bỏ sót địa chỉ backdoor.
HoneyMyte đã sử dụng một cách tiếp cận tương tự trong báo cáo rootkit HoneyMyte trước đó, cho thấy một nỗ lực thiết lập để cải thiện khả năng che giấu lâu dài.
Khuyến Nghị Bảo Mật
Các đội ngũ nên coi các dịch vụ driver bất thường, thư mục sản phẩm bảo mật giả mạo, các loại trừ Defender không điển hình và các tệp DLL không khớp bên cạnh các ứng dụng hợp pháp là những dấu hiệu cần ưu tiên điều tra.
Các nhóm bảo mật nên điều tra các tác vụ theo lịch và mục AutoRun khởi chạy defender.exe hoặc Sang.exe từ các vị trí bất thường, xác minh chữ ký driver và trạng thái chứng chỉ, cũng như thu thập telemetry ở cấp độ kernel thay vì chỉ dựa vào các chế độ xem tiến trình và mạng ở user-mode.
Backdoor này được xây dựng để theo dõi và làm cho việc điều tra trở nên không đáng tin cậy đối với các chuyên gia ứng phó.
Indicators of Compromise (IoCs)
Lưu ý: Địa chỉ IP và tên miền được làm mờ (ví dụ: [.] ) để ngăn chặn việc phân giải hoặc siêu liên kết ngẫu nhiên. Chỉ khôi phục lại định dạng gốc (re-fang) trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Tìm hiểu thêm về các mối đe dọa mới nhất và cách bảo vệ hệ thống của bạn tại Cyber Security News.