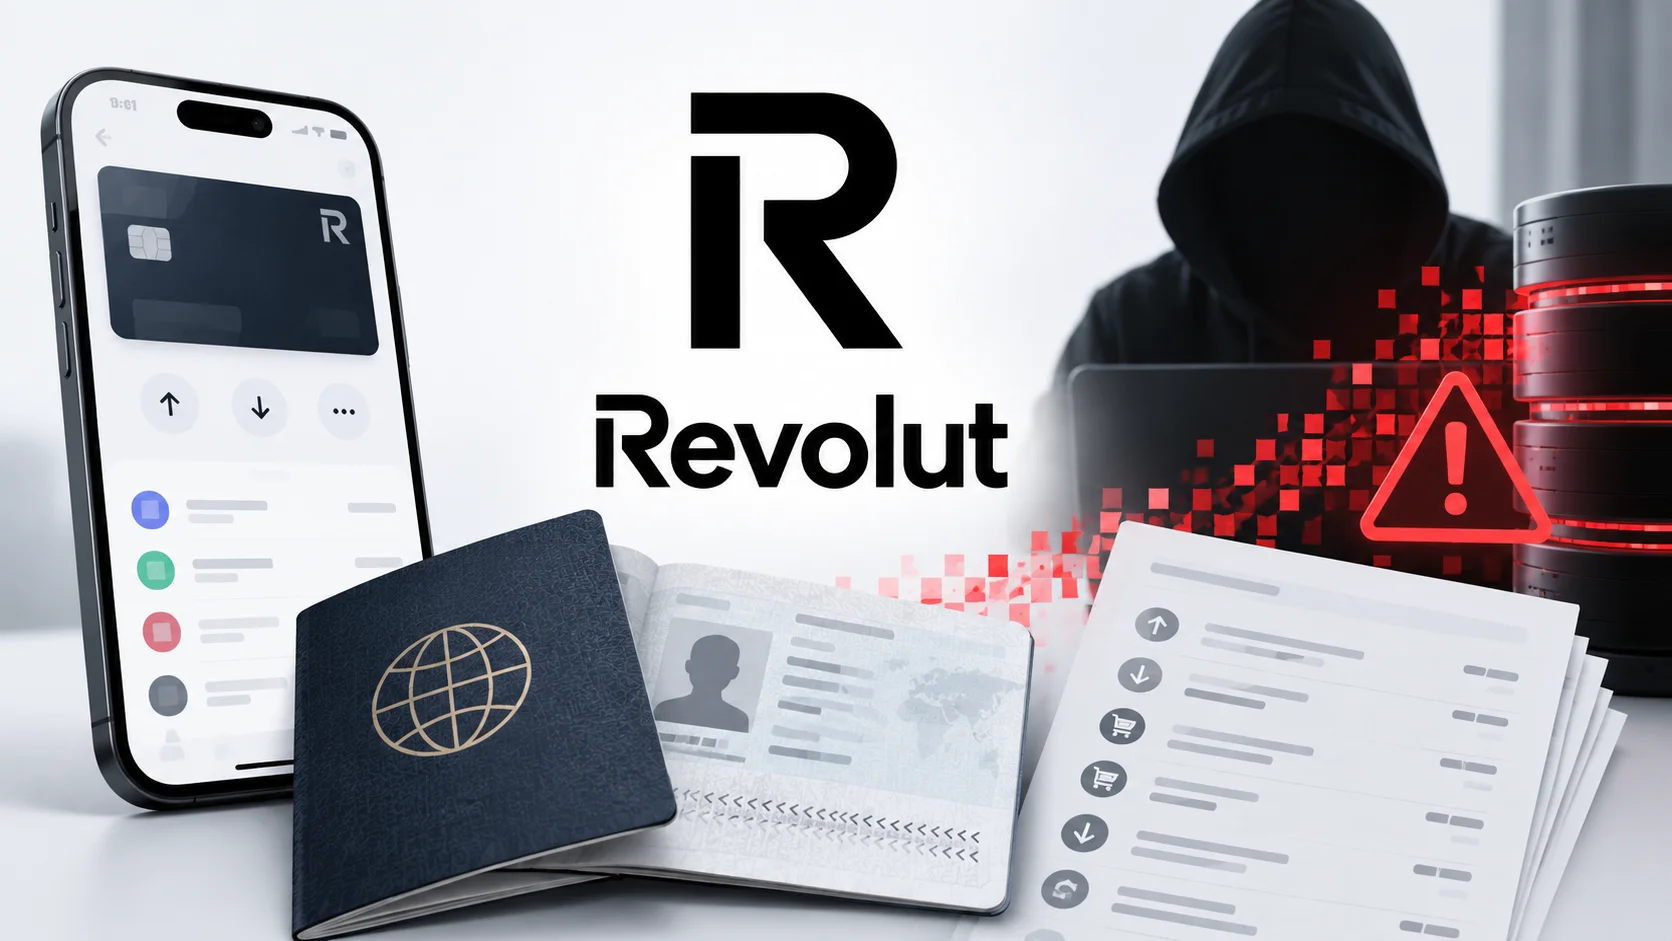
Revolut đã công khai một sự cố bảo mật dữ liệu, trong đó thông tin nhạy cảm của khách hàng đã bị tiết lộ sau khi công ty công nghệ tài chính này nhận được một yêu cầu gian lận trông có vẻ xuất phát từ một cơ quan chính phủ hợp pháp.
Chi tiết về vụ rò rỉ dữ liệu
Vụ việc được cho là đã làm lộ các tài liệu Know Your Customer (KYC) cực kỳ nhạy cảm và hồ sơ tài chính chi tiết của một số lượng người dùng hạn chế. Bao gồm bản sao hộ chiếu hoặc bằng lái xe, ảnh selfie xác minh danh tính, sao kê tài khoản và lịch sử giao dịch đầy đủ, có chứa cả hoạt động liên quan đến Bitcoin.
Theo giải thích của Revolut, việc tiết lộ này không phải do hệ thống cốt lõi, ứng dụng di động hay tài khoản khách hàng bị xâm phạm. Thay vào đó, công ty cho biết họ đã trở thành mục tiêu của một chiến dịch mạo danh tinh vi liên quan đến một tài khoản email không được ủy quyền hoạt động dưới tên miền email của một cơ quan chính phủ chính thức.
Vì tin nhắn mang theo thông tin xác thực miền hợp lệ, Revolut đã tin rằng họ đang xử lý một yêu cầu thông tin pháp lý hoặc chính phủ xác thực và đã hoàn thành nó. Yêu cầu này đã dẫn đến việc cung cấp một lượng lớn thông tin, bao gồm tên đầy đủ, ngày sinh, nghề nghiệp, địa chỉ bưu chính, địa chỉ email và số điện thoại của khách hàng.
Các dữ liệu nhận dạng và xác minh bị lộ được cho là bao gồm bản sao các giấy tờ tùy thân như hộ chiếu và bằng lái xe, cùng với hình ảnh xác minh khuôn mặt được gửi trong quá trình đăng ký. Revolut nhấn mạnh rằng dữ liệu sinh trắc học khuôn mặt không bị liên quan hoặc xâm phạm, mặc dù việc mất bản quét tài liệu và ảnh selfie xác minh vẫn có thể tạo ra các rủi ro nghiêm trọng về đánh cắp danh tính và mạo danh cho những cá nhân bị ảnh hưởng.
Dữ liệu tài chính bao gồm sao kê tài khoản chứa IBAN, thông tin trạng thái tài khoản, ngày mở tài khoản, số tham chiếu ví, hồ sơ rút tiền và lịch sử giao dịch đầy đủ. Việc bao gồm các bản ghi giao dịch tiền điện tử, bao gồm cả hoạt động Bitcoin, đặc biệt nhạy cảm vì nó có thể giúp tội phạm lập hồ sơ về tài sản, hành vi giao dịch, sử dụng ví và khả năng bị nhắm mục tiêu bởi các vụ lừa đảo của nạn nhân.
Phân loại sự cố
Revolut mô tả sự kiện này là một cuộc tấn công kỹ thuật xã hội tinh vi chứ không phải là một vụ xâm phạm cơ sở hạ tầng nội bộ. Công ty cho biết họ đã nhanh chóng hành động để chặn nguồn email không được ủy quyền, thông báo cho các cơ quan có thẩm quyền liên quan và liên hệ với các khách hàng bị ảnh hưởng. Họ cũng khẳng định rằng tiền của khách hàng vẫn an toàn và các hệ thống của họ không bị xâm phạm.
Hệ lụy và cảnh báo bảo mật
Tuy nhiên, sự cố này đã làm dấy lên mối lo ngại mới về các hàm ý bảo mật của việc thu thập dữ liệu KYC bắt buộc trên các ngân hàng, nền tảng fintech và dịch vụ tiền điện tử. Các nhà điều tra on-chain như ZachXBT và các nhân vật trong cộng đồng tiền điện tử khác đã nêu bật các tuyên bố rằng hoạt động này nhắm vào những người dùng có giá trị tài sản ròng cao, một nhóm người đối mặt với rủi ro cao hơn về lừa đảo phishing, SIM-swapping, tống tiền, đe dọa thể chất và các nỗ lực đánh cắp tiền điện tử được tùy chỉnh cao.
Đối với các khách hàng của Revolut bị ảnh hưởng, sự kết hợp giữa tài liệu nhận dạng, thông tin liên hệ, thông tin tài khoản và lịch sử giao dịch có thể cung cấp cho kẻ tấn công các tài liệu cần thiết để xây dựng các chiêu thức kỹ thuật xã hội thuyết phục. Kẻ lừa đảo có thể mạo danh nhân viên hỗ trợ của Revolut, cơ quan thực thi pháp luật, sàn giao dịch hoặc cơ quan thuế trong khi sử dụng thông tin cá nhân để làm cho các thông điệp trông hợp pháp.
Vụ việc cũng cho thấy cách các tên miền email đáng tin cậy có thể bị lạm dụng khi kẻ tấn công truy cập hoặc sử dụng sai cơ sở hạ tầng thư của một tổ chức hợp pháp. Ngay cả email được xác thực đúng cách cũng có thể là độc hại khi chính tài khoản người gửi không được ủy quyền. Sự cố này nhấn mạnh sự cần thiết của các tổ chức xử lý hồ sơ khách hàng nhạy cảm phải xác minh độc lập các yêu cầu thông tin rủi ro cao thông qua các kênh ngoài băng tần, thay vì chỉ dựa vào xác thực miền hoặc danh tính người gửi.
Nguồn thông tin chi tiết về các cuộc tấn công mạng và lỗ hổng bảo mật thường được cung cấp bởi các cơ quan uy tín như CISA, NVD và MITRE.