Một mối đe dọa Android mới đã xuất hiện, kết hợp khả năng khóa tống tiền (ransomware) với hành vi gián điệp, tạo ra một cái bẫy nguy hiểm cho những người cài đặt ứng dụng từ các liên kết không đáng tin cậy.
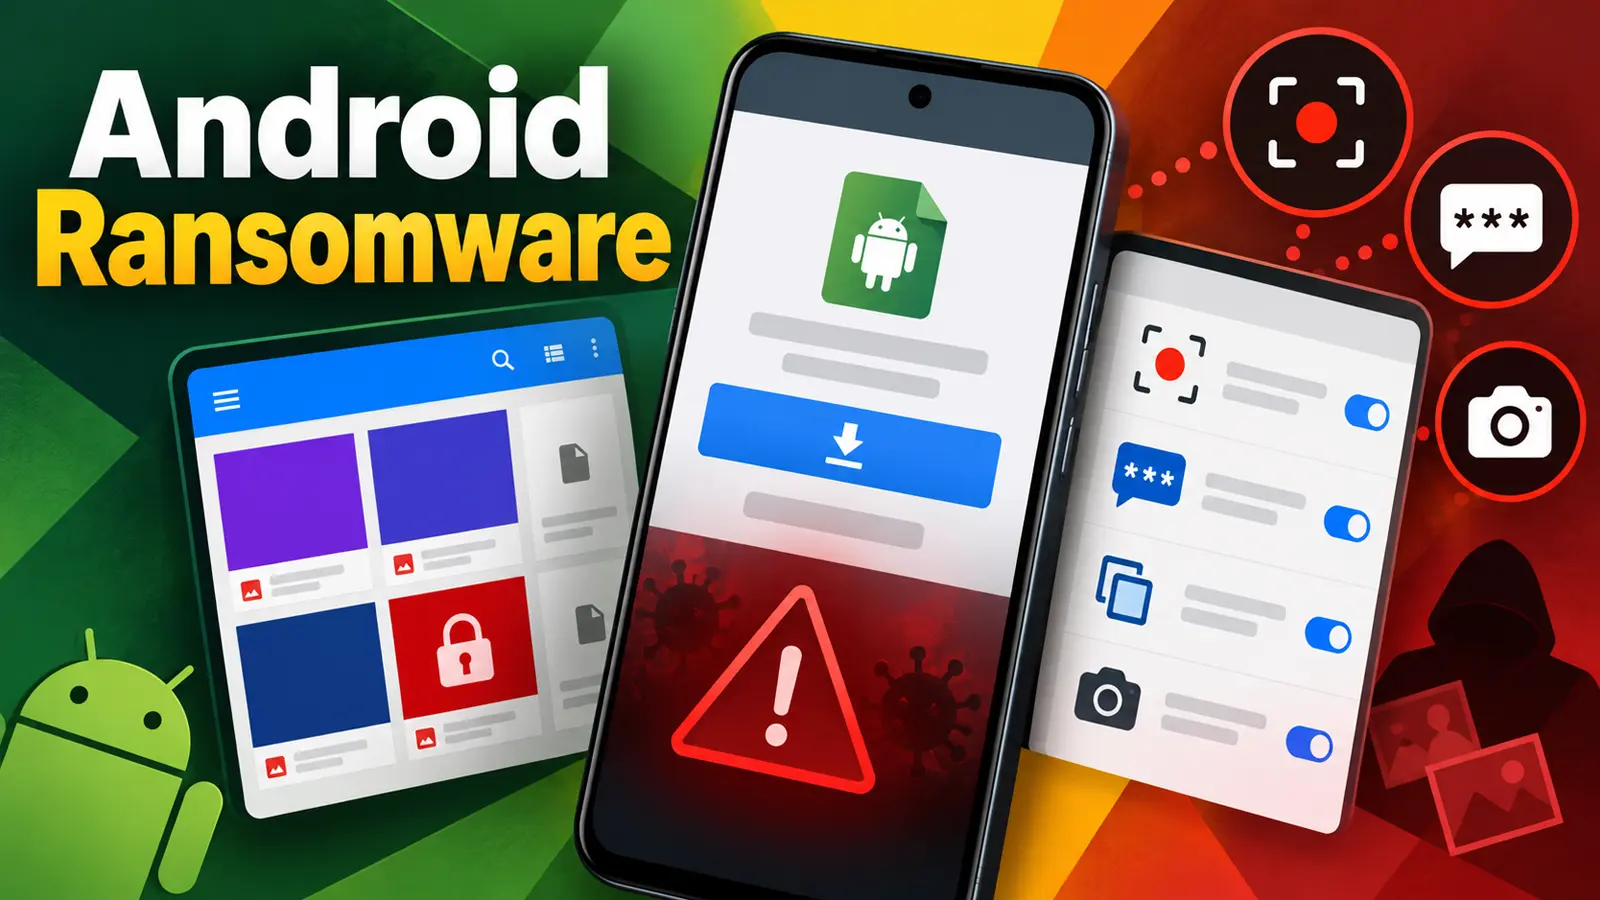
Được đặt tên là Mantax Otax, mã độc này có khả năng khóa các tệp tin, theo dõi màn hình, chặn các mã xác minh và bí mật sử dụng camera của điện thoại. Điều này biến một cuộc tấn công thành cả một cuộc khủng hoảng tống tiền và khủng hoảng riêng tư.
Mantax Otax: Mã độc Android Đa chức năng
Chiến dịch phát tán Mantax Otax dường như tập trung vào các gói ứng dụng Android độc lập (APK) được lưu trữ trên các dịch vụ chia sẻ tệp của bên thứ ba.
Nạn nhân có thể bị dẫn dụ đến các tệp APK này thông qua các liên kết được chia sẻ, ứng dụng nhắn tin hoặc các thông điệp lừa đảo (phishing). Sau đó, họ bị thuyết phục cài đặt ứng dụng ngoài các cửa hàng chính thức.
Theo báo cáo từ Zimperium, tác động của Mantax Otax có thể vượt xa việc mất quyền truy cập vào ảnh hoặc tài liệu. Mã độc này có thể đánh cắp mật khẩu một lần qua SMS, các cuộc trò chuyện và mã PIN khóa màn hình, cung cấp cho kẻ tấn công thông tin cần thiết để xâm nhập vào tài khoản hoặc gây áp lực lên nạn nhân.
Sự kết hợp này gợi nhớ đến các chiến dịch đánh cắp mã OTP trên Android khác, biến một điện thoại bị xâm phạm thành một công cụ chiếm quyền kiểm soát tài khoản.
Nghiên cứu cũng chỉ ra mối liên hệ của hoạt động này với các tác nhân đe dọa ở Indonesia, dựa trên các manh mối về ngôn ngữ và các tệp của nạn nhân cho thấy sự tập trung vào thị trường này. Điều này cho thấy các tội phạm di động đang tích hợp việc giám sát, đánh cắp tài khoản và mã hóa tệp vào một gói duy nhất.
Cách thức hoạt động và các quyền truy cập
Sau khi cài đặt, Mantax Otax yêu cầu quyền quản trị thiết bị (device-administrator rights), sau đó tìm cách truy cập vào SMS, danh bạ, âm thanh và hình ảnh.
Cuối cùng, nó yêu cầu quyền Truy cập Trợ năng (Accessibility access). Đây là một tính năng hợp pháp của Android được thiết kế để hỗ trợ người dùng, nhưng có thể bị lạm dụng để đọc nội dung màn hình và thực hiện các hành động. Con đường cấp quyền này cũng là yếu tố trung tâm của mối đe dọa ngân hàng Android Crocodilus.
Ảnh hưởng theo phiên bản Android
Trên Android 9 trở về trước, mã độc sẽ tìm kiếm trên bộ nhớ ngoài chia sẻ để mã hóa ảnh, video, tài liệu và khóa mật mã. Nó thực hiện mã hóa các tệp mục tiêu bằng AES, xóa các tệp gốc và thêm phần mở rộng .enc vào các tệp thay thế. Mantax Otax cũng ghi đè các ảnh cục bộ bằng một thông báo đòi tiền chuộc, cho biết tệp của nạn nhân đã bị mã hóa và cần được trả phí.
Tuy nhiên, trên Android 10 trở lên, tác động này bị hạn chế hơn do tính năng Scoped Storage chỉ cho phép ứng dụng truy cập chủ yếu vào khu vực tệp bên ngoài của chính nó. Mặc dù vậy, sự hạn chế này không loại bỏ mối nguy hiểm về giám sát.
Chức năng giám sát và tống tiền kép
Sau khi mã hóa, mã độc có thể hiển thị một chức năng trò chuyện trên màn hình, cho phép kẻ tấn công đàm phán tiền chuộc trực tiếp, tạo điều kiện cho hình thức tống tiền kép.
Mantax Otax còn lạm dụng chức năng MediaProjection của Android để chụp ảnh màn hình, ghi lại màn hình dưới dạng video MP4 và truyền phát nội dung hiển thị gần như theo thời gian thực. Các ảnh chụp màn hình được thu thập sẽ được tải lên Catbox trước khi các URL liên quan được gửi lại cho kẻ điều hành.
Việc lạm dụng xem màn hình tương tự cũng xuất hiện trong chiến dịch mã độc di động StreamRAT gần đây, nơi kẻ điều hành có thể xem và thao tác điện thoại của nạn nhân.
Khả năng gián điệp sâu rộng
Thành phần gián điệp của Mantax Otax có khả năng kích hoạt camera thông qua một bề mặt xem trước ẩn và chụp ảnh mà không cần tương tác hiển thị. Hình ảnh được nén, lưu trữ cục bộ, mã hóa và gửi đến kẻ tấn công.
Mã độc thu thập danh bạ, nhật ký cuộc gọi, lịch sử duyệt web, dữ liệu vị trí, ứng dụng đã cài đặt, thông tin thiết bị, cài đặt tài khoản Google đã liên kết và các tệp trong thư viện ảnh.
Nó giám sát các thông báo và tin nhắn SMS đến, đặt các mã xác thực đa yếu tố vào diện rủi ro. Mantax Otax cũng nhắm mục tiêu vào hồ sơ và tin nhắn WhatsApp, cùng với thông tin xác thực và lịch sử trò chuyện Telegram, sử dụng các lần nhấp được điều khiển bởi Accessibility để mở các cuộc trò chuyện.
Một lớp phủ màn hình khóa giả mạo cung cấp thêm một phương thức để đánh cắp thông tin xác thực. Mantax Otax hiển thị chính nó như một quy trình khóa cần thiết, chặn truy cập và ghi lại mã PIN mà nạn nhân nhập.
Phiên bản thứ hai của nó bổ sung các chức năng giao tiếp WebSocket, chặn ứng dụng, một lớp trong suốt hấp thụ đầu vào cảm ứng, các cửa sổ bật lên gây gián đoạn, lớp phủ video toàn màn hình và tin nhắn văn bản thành giọng nói từ xa.
Phòng chống và cảnh báo
Việc phòng chống hiệu quả bắt đầu từ trước khi cài đặt ứng dụng. Người dùng nên tránh các tệp APK được quảng bá thông qua các tin nhắn không mong muốn, bài đăng trên mạng xã hội và các liên kết chia sẻ tệp không quen thuộc. Thay vào đó, hãy cài đặt phần mềm thông qua các cửa hàng đáng tin cậy.
Người dùng nên từ chối các quyền truy cập Trợ năng, quản trị viên, SMS, chụp màn hình hoặc camera không phù hợp với mục đích của ứng dụng. Đây là một biện pháp phòng ngừa được củng cố bởi các báo cáo về các ứng dụng Android giả mạo đánh cắp mã PIN.
Bất kỳ ai gặp phải màn hình khóa không quen thuộc, lớp phủ dai dẳng hoặc yêu cầu quyền bất thường nên ngắt kết nối điện thoại khỏi mạng và tìm kiếm sự hỗ trợ đáng tin cậy trước khi nhập mật khẩu hoặc mã PIN.
Các tổ chức nên giám sát các thiết bị được quản lý để phát hiện các ứng dụng được cài đặt ngoài luồng (sideloaded apps), các kích hoạt Trợ năng bất thường, yêu cầu chụp màn hình và lưu lượng truy cập ra ngoài không mong muốn.
Các địa chỉ IP và tên miền được cố tình làm mờ (ví dụ: [.]) để ngăn chặn việc phân giải hoặc tạo siêu liên kết vô tình. Chỉ khôi phục định dạng đầy đủ trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Giữ cho Trung tâm Điều hành An ninh (SOC) của bạn được cập nhật về mã độc và các hoạt động lừa đảo đang hoạt động trong vòng 24 giờ kể từ khi chúng xuất hiện. Hãy thử sử dụng ANYRUN để ngăn chặn sự cố bằng cách phát hiện sớm.