N0va: Phishkit Tinh vi Thao túng Luồng Xác thực Hợp lệ
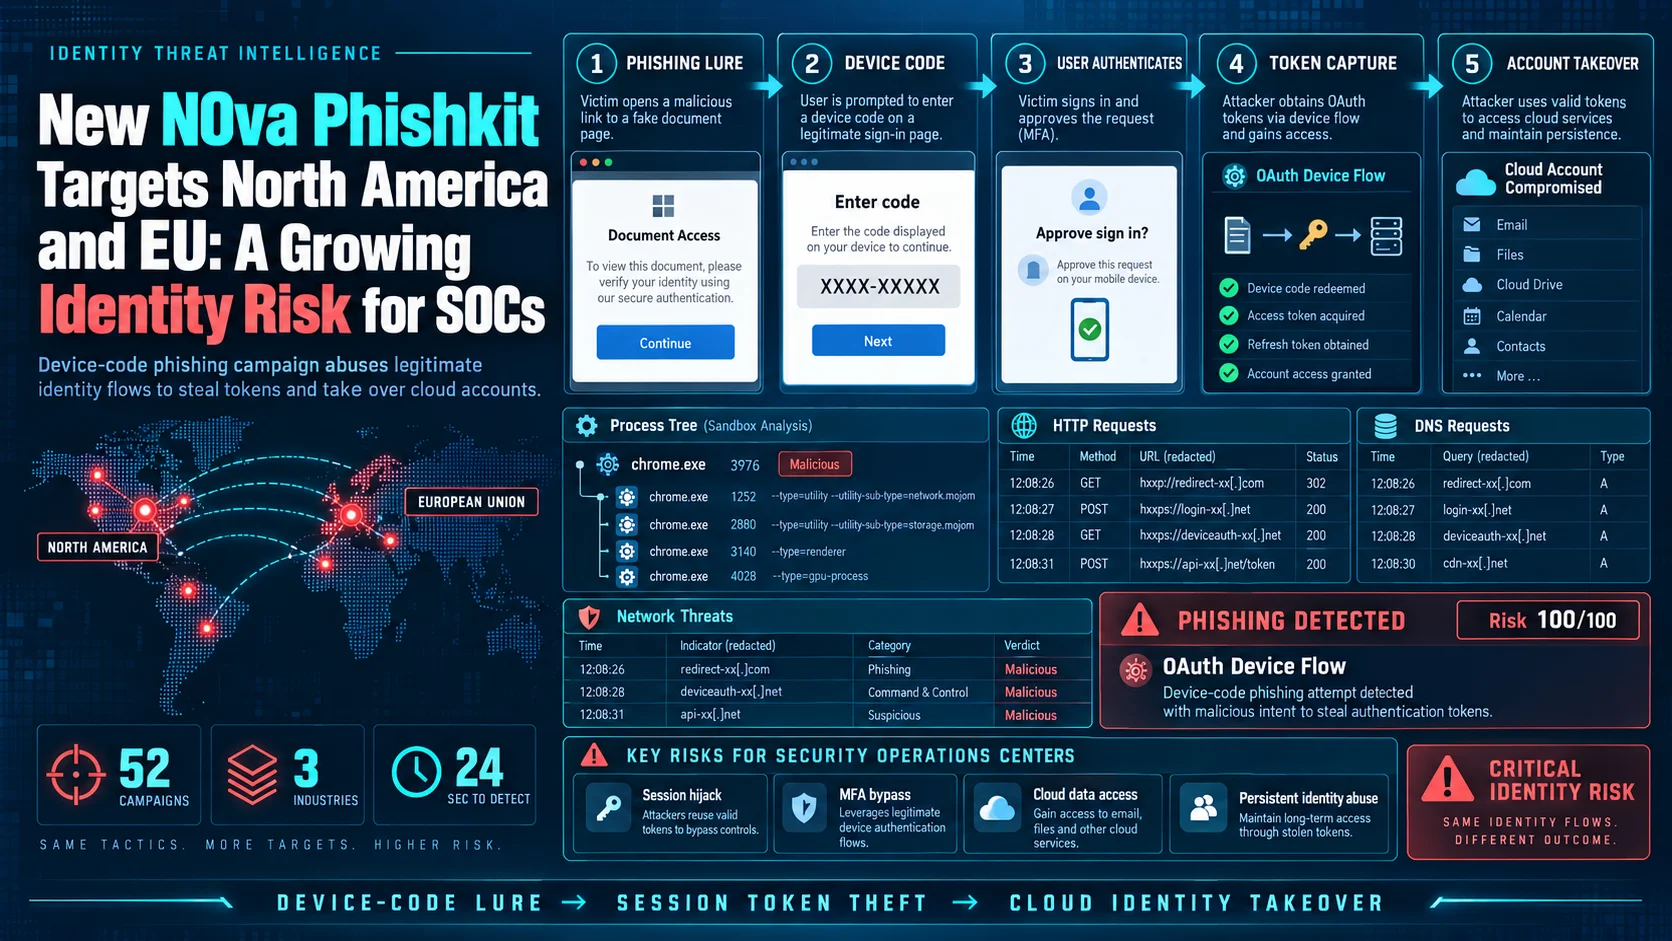
Các nhà nghiên cứu của ANY.RUN đã phát hiện N0va, một phishkit mới nhắm mục tiêu các tổ chức tại Bắc Mỹ và EU. Phishkit này ảnh hưởng đến các lĩnh vực đa dạng như chính phủ, công nghệ, tư vấn và y tế. Điểm đặc biệt của N0va nằm ở cách thức tấn công lan rộng qua nhiều lớp, khiến các nhà lãnh đạo SOC gặp khó khăn trong việc theo dõi toàn bộ chuỗi hành động.
Việc sử dụng các cơ chế xác thực hợp lệ, chiêu bài thương hiệu đáng tin cậy, website bị xâm nhập và cơ sở hạ tầng đám mây có thể tạo ra bức tranh không đầy đủ cho đội ngũ an ninh. Điều này làm tăng nguy cơ bỏ sót việc chiếm quyền tài khoản và gây khó khăn cho việc điều tra chuỗi tấn công đầy đủ.
Chiêu bài và Kỹ thuật Lừa đảo của N0va
N0va khai thác các công cụ mà nhân viên thường xuyên sử dụng hàng ngày làm mồi nhử. Các dịch vụ phổ biến bị lợi dụng bao gồm Microsoft Teams, SharePoint, OneDrive, DocuSign, Google Drive, Dropbox, Zoom và Adobe Sign. Trong một phiên sandbox trên ANY.RUN, các nhà nghiên cứu đã quan sát một mồi nhử giả mạo Microsoft, dẫn dắt nạn nhân qua luồng xác thực mã thiết bị.
Trang giả mạo này mô phỏng chặt chẽ trải nghiệm xác minh của Microsoft, tạo cảm giác quen thuộc cho người dùng trong khi hướng họ vào quy trình của kẻ tấn công. Bạn có thể xem phiên sandbox với mồi nhử N0va mang chủ đề Microsoft tại [https://app.any.run/tasks/26360cd2-8f2d-4de0-af60-2ec3cf60497c/?utm_source=csn&utm_medium=article&utm_campaign=nova&utm_content=task1&utm_term=09092026].
Tác động của Cuộc tấn công Thành công
Một cuộc tấn công N0va thành công có thể mang lại cho kẻ tấn công nhiều hơn là chỉ mật khẩu. Bằng cách chiếm đoạt các access token và refresh token, đồng thời lạm dụng các cơ chế đăng ký thiết bị, chúng có thể thiết lập quyền truy cập SSO vào các tài nguyên của công ty. Điều này cho phép kẻ tấn công duy trì hoạt động ngay cả sau khi tương tác lừa đảo ban đầu đã kết thúc.
Chuỗi tấn công N0va có thể được tóm tắt như sau: mồi nhử thương hiệu đáng tin cậy → lừa đảo mã thiết bị → xác thực hợp lệ → chiếm đoạt access token và refresh token → trao đổi token / đăng ký thiết bị → truy cập SSO vào tài nguyên công ty.
Mối Quan tâm của Lãnh đạo SOC và CISO
N0va biến một quy trình kinh doanh quen thuộc thành rủi ro danh tính. Chiến dịch này sử dụng các thương hiệu đáng tin cậy và luồng xác thực hợp lệ, dẫn đến hậu quả nghiêm trọng hơn là chỉ mất mật khẩu sau một cuộc tấn công thành công.
Các mối quan tâm chính đối với các CISO và lãnh đạo SOC bao gồm:
- N0va nêu bật ba lĩnh vực mà lãnh đạo SOC có thể tăng cường khả năng phòng thủ: xác thực nhanh hơn ở cấp độ Tier 1, ngữ cảnh mối đe dọa tốt hơn trong quá trình điều tra và phạm vi phát hiện rộng hơn trên toàn bộ security stack.
- Giải quyết các lỗ hổng này có thể giúp đội ngũ giảm thiểu các trường hợp leo thang không cần thiết, hiểu rõ các mối đe dọa danh tính nhanh hơn và phản ứng tự tin hơn.
Tăng cường Khả năng Phát hiện và Điều tra
Các cuộc tấn công lừa đảo tập trung vào danh tính có thể khó đánh giá chỉ dựa trên URL, email hoặc sự kiện đăng nhập. Khi các nhà phân tích tuyến đầu thiếu ngữ cảnh đầy đủ, các trường hợp đáng ngờ có khả năng cao bị leo thang chỉ vì rủi ro không thể loại trừ nhanh chóng.
ANY.RUN cung cấp một môi trường sandbox tương tác, nơi các nhà phân tích Tier 1 có thể tái hiện hành vi lừa đảo, theo dõi các chuyển hướng, kiểm tra hoạt động trình duyệt và quan sát những gì xảy ra sau khi người dùng tương tác. Điều này giúp họ xác định liệu một sự kiện đáng ngờ là một mồi nhử đơn lẻ hay là một phần của cuộc tấn công danh tính rộng lớn hơn.
Đối với các nhà lãnh đạo SOC, điều này có thể mang lại những cải thiện về năng lực có thể đo lường được. ANY.RUN báo cáo giảm tới 20% khối lượng công việc của Tier 1 và giảm 30% số lần leo thang từ Tier 1 lên Tier 2, giúp các nhà phân tích cấp cao tập trung nhiều thời gian hơn vào các trường hợp thực sự cần điều tra sâu.
Tận dụng Threat Intelligence để Hiểu Rõ Mối Đe Dọa
N0va minh họa tại sao một chỉ số đơn lẻ hiếm khi kể toàn bộ câu chuyện. Một URL lừa đảo, trang đích được lưu trữ trên đám mây, máy chủ backend hoặc sự kiện xác thực có thể trông có vẻ rủi ro thấp khi đứng riêng lẻ. Tuy nhiên, chiến dịch rộng lớn hơn chỉ trở nên rõ ràng khi các tín hiệu này được kết nối lại với nhau.
Với tính năng Threat Intelligence Lookup, các đội ngũ SOC có thể chuyển đổi từ một miền, IP, URL hoặc chỉ số khác sang cơ sở hạ tầng liên quan, hoạt động sandbox và ngữ cảnh mối đe dọa. Trong quá trình điều tra N0va, cái nhìn tổng thể này đã giúp các nhà nghiên cứu hiểu rõ không chỉ cách cơ sở hạ tầng được kết nối mà còn cả nơi hoạt động đó xuất hiện và những ngành nào bị nhắm mục tiêu, bao gồm các tổ chức chính phủ, công nghệ, tư vấn và y tế trên khắp Bắc Mỹ và Châu Âu.
Truy vấn TI mẫu: url:”/api/verification/init?session=*&flow=*prompt_profile=”.
Đối với các CISO, điều này có nghĩa là cung cấp cho các nhà phân tích ngữ cảnh để vượt ra ngoài các cảnh báo riêng lẻ và hiểu phạm vi của một chiến dịch nhanh hơn. Thay vì phải tự mình ghép nối các chỉ số bị ngắt kết nối, SOC có thể thấy các mối quan hệ, các khu vực bị ảnh hưởng và các lĩnh vực mục tiêu trong một cuộc điều tra duy nhất, từ đó đưa ra quyết định tốt hơn về việc ưu tiên và phản ứng.
Mở rộng Phạm vi Phát hiện với Threat Intelligence Feeds
Khi SOC của bạn xác định được cơ sở hạ tầng liên quan đến N0va, ưu tiên tiếp theo là đảm bảo phần còn lại của môi trường có thể nhận diện các hoạt động tương tự trước khi người dùng khác gặp phải. ANY.RUN Threat Intelligence Feeds cung cấp các địa chỉ IP, tên miền và URL độc hại mới nhất vào các công cụ bảo mật mà nhóm của bạn đã sử dụng, giúp mở rộng khả năng phát hiện vượt ra ngoài một cuộc điều tra đơn lẻ.
Thông tin tình báo được làm phong phú bởi hoạt động mối đe dọa được quan sát trên cộng đồng toàn cầu gồm hơn 16.000 tổ chức và hơn 700.000 chuyên gia bảo mật, mang lại cho các đội ngũ SOC khả năng hiển thị rộng hơn về cơ sở hạ tầng đang được sử dụng tích cực trong các cuộc tấn công thực tế.
Đối với các CISO, giá trị nằm ở việc biến những gì một nhà phân tích khám phá thành sự bảo vệ cho toàn bộ tổ chức. Thay vì giữ các chỉ số hữu ích bên trong một trường hợp riêng lẻ, SOC có thể đẩy chúng vào SIEM, SOAR, EDR, tường lửa và các hệ thống phát hiện khác, giúp các đội ngũ phát hiện hoạt động liên quan sớm hơn và giảm khả năng cơ sở hạ tầng tương tự tiếp cận một nhân viên khác.
Nâng cao Hiệu quả và Giảm Thiểu Rủi ro
N0va cho thấy cách thức lừa đảo có thể nhanh chóng trở thành vấn đề bảo mật danh tính khi kẻ tấn công kết hợp các dịch vụ đáng tin cậy, xác thực hợp lệ và cơ sở hạ tầng phân tán. Đối với các CISO, ưu tiên là cung cấp cho SOC đủ khả năng hiển thị và ngữ cảnh để phát hiện sớm các cuộc tấn công này và phản ứng trước khi quyền truy cập lan rộng.
Với ANY.RUN, các đội ngũ bảo mật có thể đạt được hiệu quả SOC cao gấp 3 lần, giảm thời gian MTTR tới 21 phút cho mỗi trường hợp và cải thiện phạm vi phát hiện lên tới 36%. Điều này mang lại cho các đội ngũ năng lực điều tra các mối đe dọa danh tính mà không làm tăng đáng kể chi phí về chuyên viên phân tích.
Giảm thời gian điều tra với phân tích dựa trên hành vi và cung cấp cho SOC của bạn ngữ cảnh để ngăn chặn các mối đe dọa danh tính sớm hơn. [https://any.run/enterprise/?utm_source=csn&utm_medium=article&utm_campaign=nova&utm_content=ent2&utm_term=09092026#contact-sales]