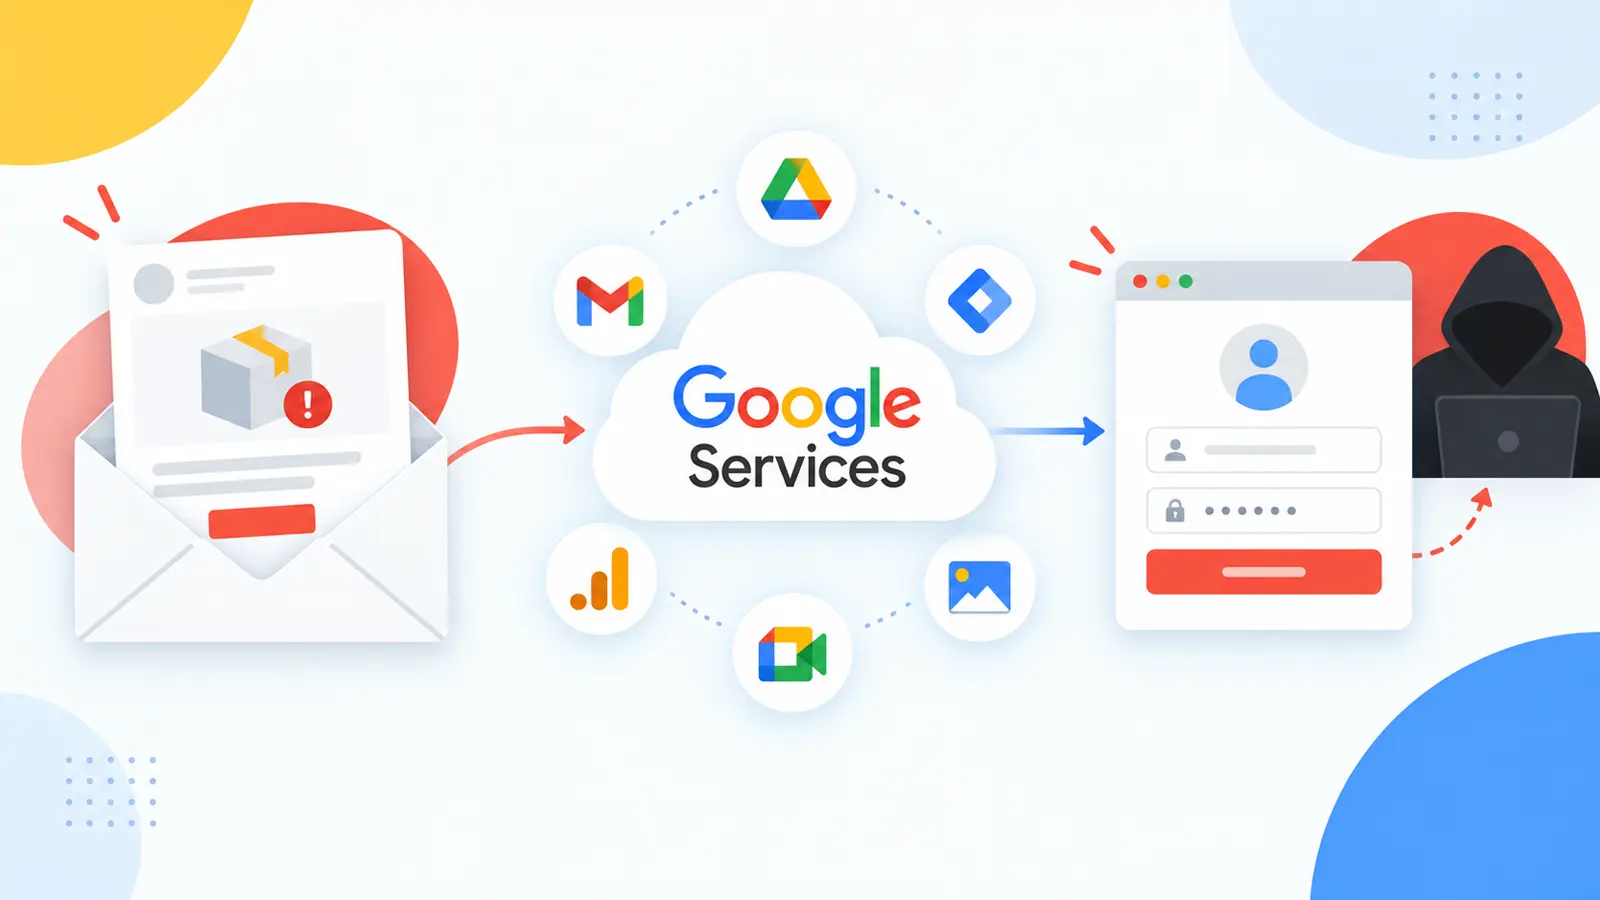
Các đối tượng tội phạm đang lợi dụng các dịch vụ tin cậy của Google như một vỏ bọc cho chiến dịch phishing quy mô lớn, nhằm đánh cắp thông tin đăng nhập của doanh nghiệp và trong một số trường hợp, cài đặt phần mềm truy cập từ xa. Đường dẫn độc hại ban đầu đi qua các tên miền thuộc sở hữu của Google trước khi đến các trang do kẻ tấn công kiểm soát.
Chiến dịch lừa đảo tinh vi nhắm vào doanh nghiệp
Các email lừa đảo thường sử dụng các chủ đề quen thuộc trong môi trường làm việc, bao gồm xem xét tài liệu, hộp thư sắp hết hạn, thông báo giao hàng, thông báo thanh toán, cảnh báo thư thoại và trợ cấp chính phủ. Những nội dung nhử này nhắm vào nhân viên thuộc nhiều lĩnh vực khác nhau như sản xuất, chính phủ, tài chính và các tổ chức phi lợi nhuận.
Các nhà phân tích tại KnowBe4 Threat Lab đã xác định hoạt động này là nỗ lực nhằm biến cơ sở hạ tầng web đáng tin cậy thành một proxy ủy quyền. Một báo cáo từ KnowBe4 cho biết nạn nhân có thể bị dẫn đến các trang thu thập thông tin đăng nhập hoặc quy trình xác minh giả mạo, dẫn đến việc cài đặt ScreenConnect.
Tác động của một vụ xâm nhập thành công vượt xa việc mất mật khẩu. Việc đánh cắp thông tin đăng nhập có thể mở quyền truy cập vào email, tệp trên đám mây và các dịch vụ nội bộ. Đồng thời, một phiên truy cập từ xa trái phép có thể cho phép kẻ xâm nhập kiểm soát liên tục máy trạm của nạn nhân.
Kỹ thuật ẩn mình và qua mặt hệ thống phòng thủ
Sự kết hợp giữa các liên kết đáng tin cậy, trang đích cá nhân hóa và các quy trình kiểm tra định kỳ khiến chiến dịch này trở nên khó phát hiện hơn đối với người dùng thông thường và các hệ thống phòng thủ tự động.
Thay vì đặt một địa chỉ phishing rõ ràng trong email, kẻ tấn công gửi người nhận qua một loạt các điểm cuối hợp pháp của Google. Các lộ trình quan sát được bao gồm Google Meet, Google Search, DoubleClick, Custom Search, Image Search, Tag Manager và Analytics. Một số chuỗi tấn công sử dụng nhiều dịch vụ trước khi rời khỏi cơ sở hạ tầng của Google.
Một trường hợp liên quan đến việc lạm dụng dịch vụ Google để tấn công phishing đã cho thấy lý do tại sao tên người gửi và tên miền web quen thuộc có thể tăng độ tin cậy cho các thông điệp lừa đảo. Những lỗ hổng này cho thấy rằng cơ sở hạ tầng của Google, mặc dù đáng tin cậy, vẫn có thể bị lợi dụng để che giấu các hoạt động độc hại.
Lộ trình tấn công phức tạp qua các dịch vụ Google
Một lộ trình bắt đầu với Google Meet, sau đó chuyển qua Google Search và cuối cùng là DoubleClick để theo dõi lượt nhấp. Các biến thể khác sử dụng các phương thức chuyển hướng như Google Custom Search, các tên miền Google Image Search theo khu vực, điểm cuối debug của Tag Manager hoặc tham số Analytics. Mỗi giai đoạn này đều trông bình thường đối với các công cụ dựa trên danh tiếng tên miền.
Chiến dịch cũng ẩn địa chỉ email của mục tiêu sau ký hiệu ‘#’ trong một liên kết, đôi khi được mã hóa bằng base64. Trình duyệt không gửi phần này đến máy chủ web, làm giảm khả năng hiển thị của nó trong nhật ký máy chủ và nhiều hệ thống quét URL.
Thông tin chi tiết này cho phép trang đích cuối cùng xác định người dùng đang truy cập trong khi giữ dữ liệu nhắm mục tiêu cá nhân hóa bên ngoài phần lớn đường dẫn chuyển hướng. Điều này phản ánh các lỗ hổng tương tự trong hệ thống Google OAuth, nơi cơ sở hạ tầng xác thực của Google có thể làm cho một thông điệp độc hại trông an toàn hơn so với thực tế. Một tên miền trung gian đáng tin cậy không phải là bằng chứng cho thấy đích đến cuối cùng, yêu cầu hoặc tải xuống là đáng tin cậy.
Cơ chế đánh lừa và cài đặt mã độc
Sau lần chuyển hướng cuối cùng, bộ công cụ phishing sẽ kiểm tra khách truy cập trước khi hiển thị biểu mẫu đăng nhập. Nó có thể thu thập thông tin chi tiết về vị trí và trình duyệt, xác minh rằng tên miền email có bản ghi thư hoạt động và hiển thị các màn hình xác minh giả mạo.
Các kiểm tra này có thể sàng lọc các công cụ phân tích tự động và làm cho hoạt động trở nên có chọn lọc hơn. Khi nạn nhân gửi mật khẩu, bộ công cụ sẽ gửi dữ liệu đến một bot Telegram cùng với các chi tiết kỹ thuật. Sau đó, nó cố tình báo cáo một mật khẩu không hợp lệ và yêu cầu nhập lại, một chiến thuật có thể thu thập cặp thông tin đăng nhập thứ hai trước khi chuyển hướng người dùng đến trang web công ty thực tế của họ.
Một lộ trình riêng biệt đóng giả là xác minh danh tính nhưng lại âm thầm cài đặt ScreenConnect. ScreenConnect là một công cụ quản lý từ xa hợp pháp mà kẻ tấn công có thể lạm dụng để truy cập liên tục. Điều này tương tự với các cuộc tấn công phishing lạm dụng dịch vụ Google OAuth, nơi cơ sở hạ tầng đáng tin cậy của Google có thể làm cho một thông điệp độc hại trông an toàn hơn.
Một trang đích được tùy chỉnh dựa trên địa chỉ email của nạn nhân. Trang này có thể lấy logo của tổ chức mục tiêu, đặt một ảnh chụp màn hình trực tiếp của trang web của họ phía sau biểu mẫu, điền trước địa chỉ email của người nhận và hiển thị văn bản theo ngôn ngữ của trình duyệt. Tất cả những điều này nhằm làm cho yêu cầu đăng nhập giả mạo trở nên thuyết phục hơn.
Một chiến dịch nhử giả mạo lời mời tương tự cũng sử dụng lỗi mật khẩu sai để khuyến khích người dùng nhập lại thông tin. Các cuộc tấn công phân phối mã độc ScreenConnect gần đây nhấn mạnh cách các công cụ hỗ trợ từ xa đáng tin cậy có thể biến một cú nhấp chuột đơn lẻ thành một sự cố lan rộng.
Các chỉ số thỏa hiệp (IoCs) và biện pháp phòng ngừa
Các chỉ số thỏa hiệp (IoCs) có thể bao gồm các tên miền, địa chỉ IP và các mẫu lưu lượng truy cập cụ thể. Các địa chỉ IP và tên miền được cố tình làm rõ ràng (ví dụ: [.] ) để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Chỉ nên xử lý lại trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Các tổ chức nên thực hiện các biện pháp sau: đặt lại thông tin đăng nhập cho những người dùng bị lộ, tìm kiếm các cài đặt ScreenConnect trái phép, chặn các chỉ số đã biết ở lớp DNS và proxy, theo dõi lưu lượng truy cập Telegram Bot API và báo cáo các URL chuyển hướng lạm dụng cho Google Safe Browsing. Việc cập nhật cho đội ngũ SOC về mã độc và các chiến dịch phishing đang hoạt động trong vòng 24 giờ kể từ khi chúng xuất hiện là rất quan trọng để ngăn chặn các sự cố bảo mật.
Để ngăn chặn sự cố bằng cách phát hiện sớm, có thể thử nghiệm các giải pháp như ANYRUN.