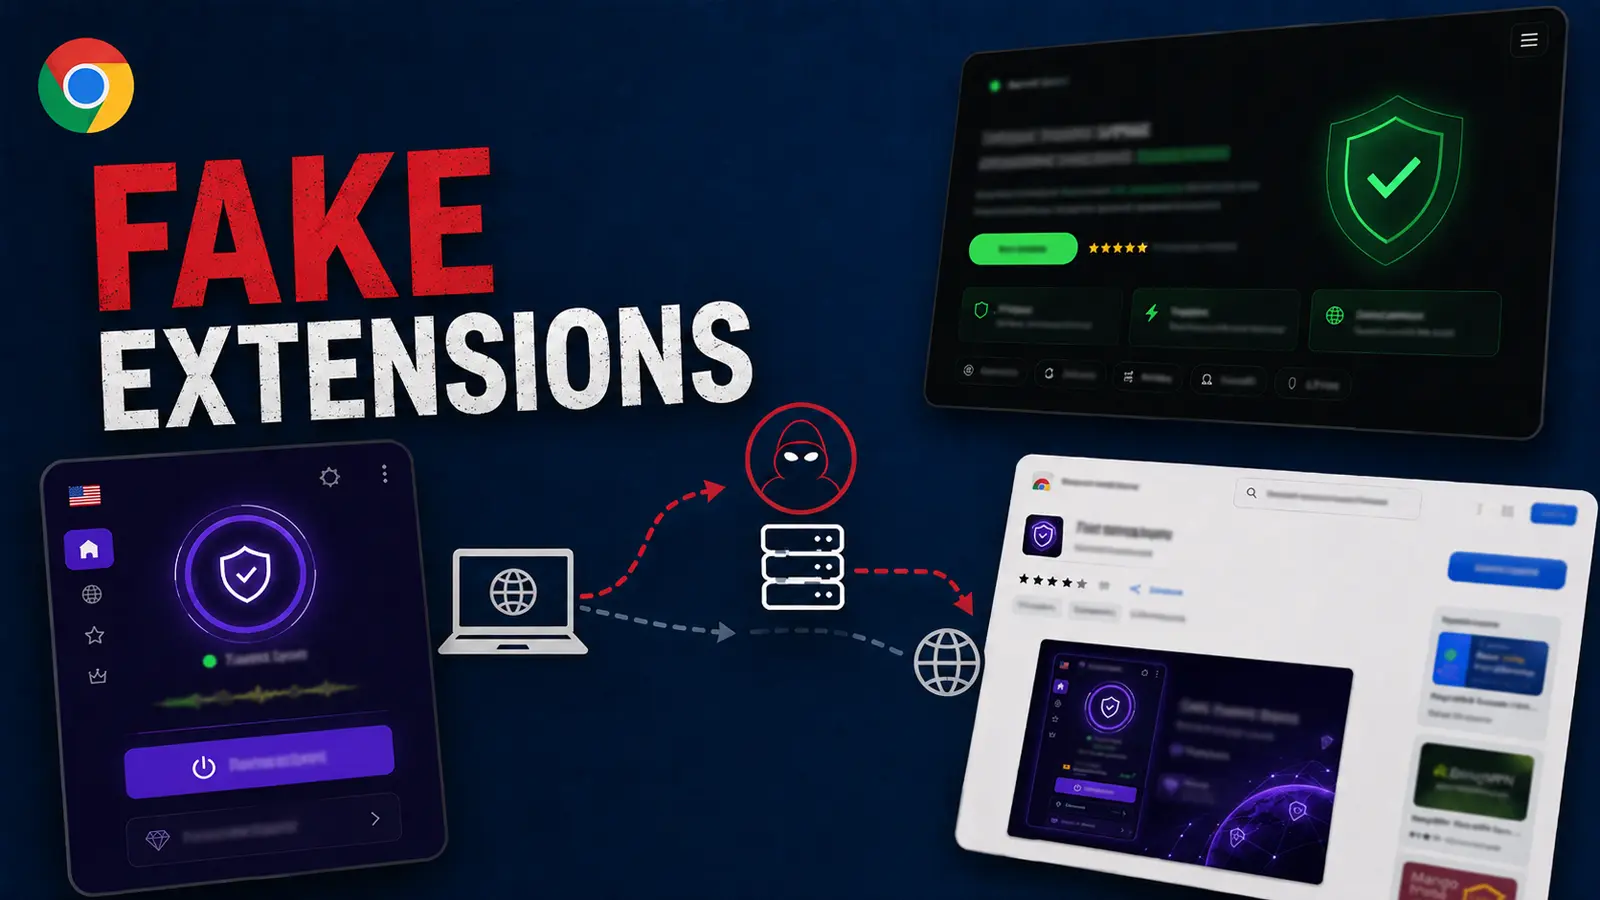
Hàng trăm tiện ích mở rộng của Chrome, quảng cáo là công cụ VPN hoặc proxy miễn phí, đã bị phát hiện là có liên quan đến một chiến dịch chuyển hướng lưu lượng truy cập quy mô lớn. Các tiện ích này hứa hẹn về quyền riêng tư và khả năng truy cập các dịch vụ bị chặn, nhưng mã của chúng lại gửi các phiên duyệt web qua các máy chủ proxy SOCKS5 do chiến dịch kiểm soát. Phát hiện này đặc biệt đáng lo ngại về quy mô.
Hoạt động của các tiện ích Chrome độc hại
Các nhà nghiên cứu đã xác định được 737 tiện ích mở rộng được phát hành thông qua ít nhất 40 tài khoản nhà phát triển trên Chrome Web Store, với hơn 75.000 lượt cài đặt kết hợp. Nhiều tiện ích trong số này nhắm vào người dùng nói tiếng Nga, những người tìm kiếm quyền truy cập vào các trang web và dịch vụ bị hạn chế.
Các nhà phân tích tại Socket.dev đã xác định chiến dịch này sau khi kiểm tra hàng trăm gói tiện ích mở rộng có sẵn và danh sách cửa hàng. Theo báo cáo của Socket.dev, có tới 274 tiện ích mở rộng đã sao chép tên hoặc thương hiệu của 66 dịch vụ VPN và quyền riêng tư đã có tên tuổi, khiến người dùng tin rằng các công cụ này là hợp pháp.
Nghiên cứu này không khẳng định rằng các nhà điều hành đã thu thập hoặc lạm dụng mọi byte dữ liệu được định tuyến, nhưng nó xác nhận rằng cơ sở hạ tầng của họ đã chiếm giữ một vị trí có thể quan sát lưu lượng truy cập trình duyệt khi tiện ích mở rộng được kết nối. Điều này cho thấy một mối đe dọa tiềm ẩn về rò rỉ dữ liệu hoặc theo dõi người dùng.
Cơ chế hoạt động của chiến dịch
Về cơ bản, hành vi của các tiện ích này là trực tiếp và có phạm vi ảnh hưởng rộng. Trong số 522 gói được truy xuất, có tới 520 gói đã cấu hình Chrome để sử dụng một máy chủ SOCKS5 cố định trên cổng 1082. Các quy tắc bỏ qua của chúng chỉ bao gồm các địa chỉ cục bộ, do đó, các lượt truy cập từ mọi tab trình duyệt đều được gửi qua máy chủ chuyển tiếp được chỉ định sau khi người dùng chọn Kết nối.
Thiết kế này làm lộ các đích đến được truy cập, siêu dữ liệu kết nối và địa chỉ IP nguồn của người dùng cho nhà điều hành proxy. Các yêu cầu HTTP thuần có thể cũng làm lộ toàn bộ nội dung của chúng. Phát hiện này tương tự như các báo cáo trước đây về các tiện ích mở rộng VPN độc hại đã chặn lưu lượng truy cập trong khi vẫn hiển thị như một dịch vụ bình thường.
Các tiện ích thường chỉ yêu cầu quyền proxy, điều này có vẻ hạn chế đối với người dùng thông thường. Tuy nhiên, quyền này có thể kiểm soát luồng lưu lượng truy cập của trình duyệt. Trong 104 trường hợp, các tiện ích đã phân giải các máy chủ proxy thông qua các dịch vụ DNS được mã hóa, sau đó cung cấp cho Chrome một địa chỉ thô, làm giảm khả năng hiển thị của việc tra cứu tên miền thông thường.
Chiến dịch cũng sử dụng cấu hình từ xa trong 66 tiện ích mở rộng. Mã có thể theo dõi các lượt chuyển hướng web, xác định vị trí một tên miền cơ sở hạ tầng mới và tải xuống cài đặt mà không cần cập nhật tiện ích mở rộng. Việc sử dụng cài đặt từ xa tương tự đã xuất hiện trong một chiến dịch giám sát VPN miễn phí, nhấn mạnh lý do tại sao một tiện ích mở rộng đã được phê duyệt vẫn có thể thay đổi hồ sơ rủi ro của nó sau này.
Nguy cơ và rủi ro bảo mật
Người dùng có thể thấy chỉ báo kết nối thành công và cho rằng việc duyệt web của họ đang được bảo vệ, ngay cả khi tiện ích mở rộng đã chuyển quyền định tuyến cho một bên thứ ba không xác định. Khoảng cách này giữa lời hứa trên trang cửa hàng và đường đi mạng thực tế là mối nguy hiểm trung tâm của chiến dịch. Nó cũng tạo ra một con đường hữu ích để lập hồ sơ người dùng những người tin rằng họ đang tránh bị giám sát.
Bản thân cài đặt proxy không chứng minh ý định độc hại, vì các công cụ quyền riêng tư dựa trên trình duyệt cần có cách để định tuyến lưu lượng truy cập. Thay vào đó, đánh giá của Socket.dev chỉ ra hành vi xung quanh: các thương hiệu bị sao chép, lời hứa về các vị trí cao cấp không được giải quyết, các tuyên bố đánh giá sai lệch và chức năng được thêm vào sau khi phê duyệt cửa hàng ban đầu.
Các nhà điều tra đã tìm thấy 200 tên máy chủ cao cấp được quảng cáo trên 40 tên miền không trả về bản ghi địa chỉ. Một tiện ích mở rộng được kiểm tra đã hiển thị màn hình kết nối bóng bẩy nhưng được mã hóa để thất bại trong mọi nỗ lực kết nối. Chiến dịch cũng chứa các tài liệu đánh giá tuyên bố rằng không có dữ liệu nào được gửi đến các máy chủ bên ngoài, mặc dù có mã định tuyến proxy.
Google đã gỡ bỏ 221 tiện ích mở rộng khi dữ liệu được thu thập, nhưng 516 tiện ích vẫn còn trong danh sách. Mô hình này phù hợp với sự bền bỉ được thấy trong các chiến dịch tiện ích mở rộng độc hại quy mô lớn, nơi nhiều danh sách giống hệt nhau và các tài khoản nhà xuất bản riêng biệt có thể tồn tại lâu hơn các lần gỡ bỏ riêng lẻ.
Khuyến nghị bảo mật
Người dùng đã cài đặt một tiện ích mở rộng đáng ngờ nên gỡ bỏ nó, kiểm tra cài đặt proxy của Chrome và thay đổi thông tin đăng nhập đã nhập trên các trang web không phải HTTPS khi tiện ích đó còn hoạt động. Các tổ chức nên lập danh sách kiểm kê các tiện ích có quyền truy cập proxy, theo dõi các thay đổi cài đặt proxy và chặn các tên miền và địa chỉ được liệt kê tại cả DNS và điểm thoát mạng, vì DNS được mã hóa có thể bỏ qua các biện pháp kiểm soát chỉ dựa trên DNS.
Việc kiểm tra thường xuyên các rủi ro lạm dụng quyền tiện ích mở rộng có thể giúp các nhóm phát hiện các mối đe dọa tương tự trước khi chúng lan rộng. Nghiên cứu này cung cấp thông tin quan trọng về các mối đe dọa an ninh mạng mới nổi liên quan đến tiện ích mở rộng trình duyệt.
Chỉ số thỏa hiệp (IoCs)
Các chỉ số về sự thỏa hiệp (IoCs) cho chiến dịch này, bao gồm địa chỉ IP và tên miền, đã được ghi nhận. Những thông tin này rất quan trọng để phát hiện và ngăn chặn các hoạt động độc hại tương tự. Lưu ý: Địa chỉ IP và tên miền được cố tình làm mờ (ví dụ: [.]) để ngăn chặn việc phân giải hoặc siêu liên kết ngoài ý muốn. Chỉ nên sử dụng lại các định dạng này trong các nền tảng tình báo về mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Dưới đây là các chỉ số thỏa hiệp (IoCs):
- [Nguồn báo cáo chi tiết về IoCs, bao gồm IP và domain, được cung cấp trong tài liệu gốc]
Để phòng chống các mối đe dọa như phishing và mã độc trước khi chúng gây ảnh hưởng đến doanh nghiệp, việc tích hợp thông tin tình báo trực tiếp từ hàng nghìn Trung tâm Điều hành An ninh (SOC) trên toàn thế giới là rất cần thiết. Điều này giúp cập nhật các nguy cơ mới nhất và thực hiện các biện pháp phòng ngừa kịp thời.
Nguồn tham khảo cho báo cáo này bao gồm: Báo cáo của Socket.dev