Tấn công mạng có sự hỗ trợ của AI: Thời gian xâm nhập rút ngắn đáng kể
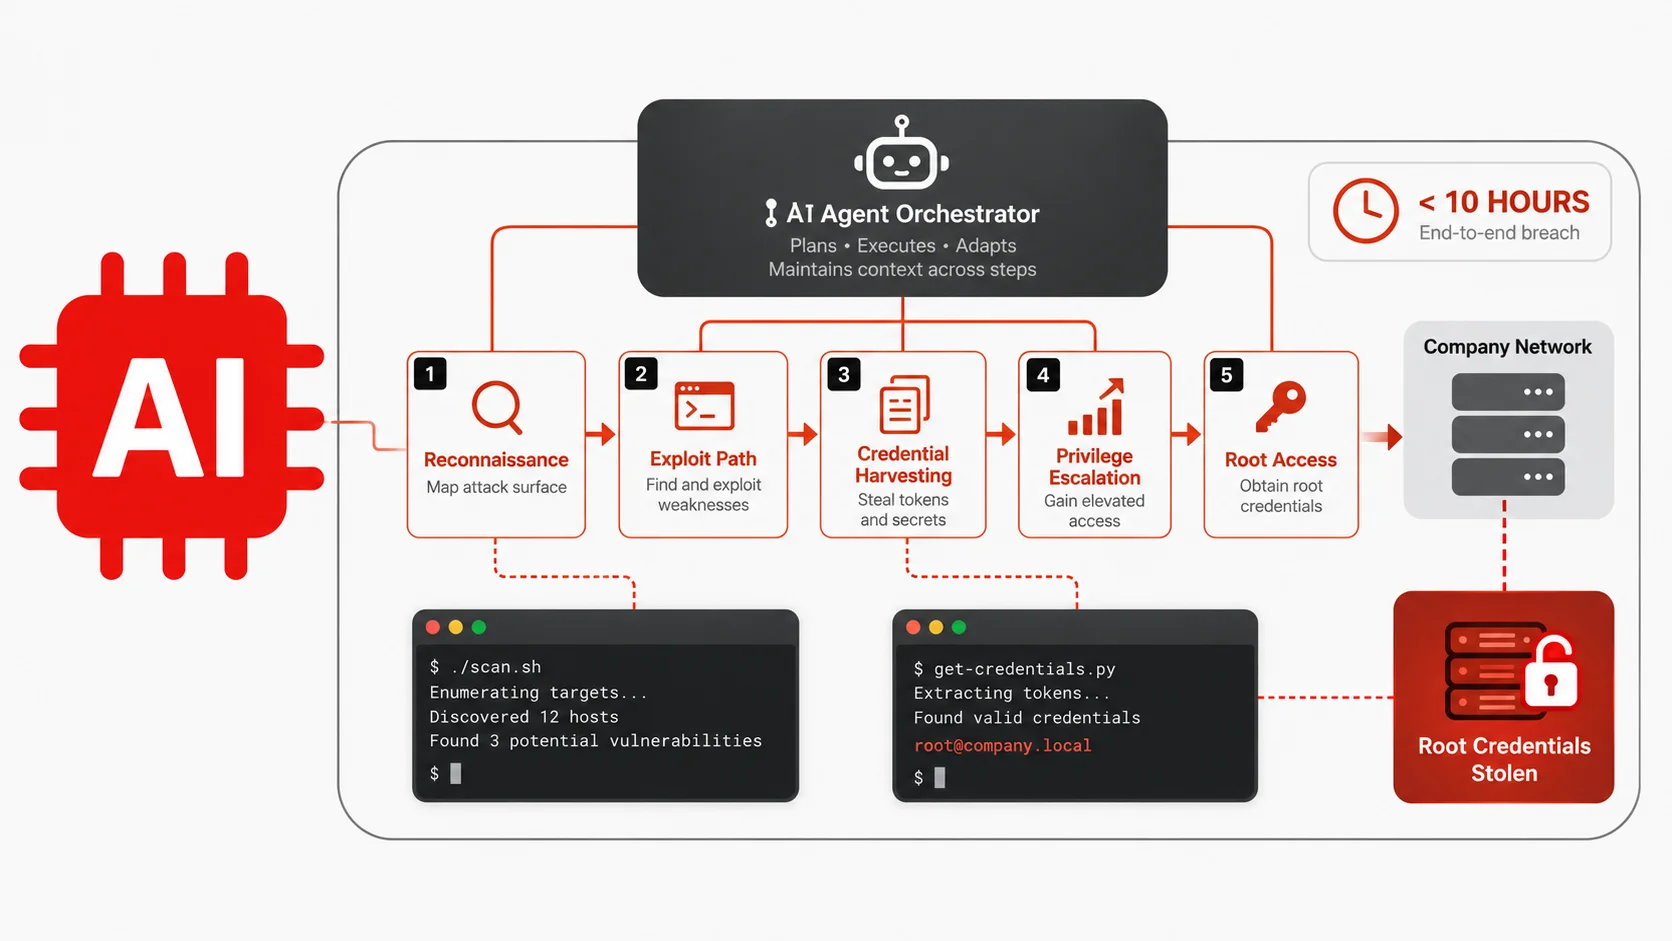
Một báo cáo mới từ Unit 42 của Palo Alto Networks cho thấy một kẻ tấn công con người đã sử dụng các mô hình trí tuệ nhân tạo (AI) tiên tiến để xâm nhập vào mạng doanh nghiệp và chiếm quyền root chỉ trong vòng 10 giờ. Quy trình này, thông thường phải mất khoảng hai tuần đối với các nhóm red team chuyên nghiệp, đã được rút ngắn đáng kể nhờ sự trợ giúp của AI.
Kẻ đe dọa đã chia sẻ với các nhà điều tra Unit 42 rằng họ đã kết hợp các mô hình AI tiên phong với các framework AI agentic chuyên dụng cho tấn công để tự động hóa toàn bộ quá trình xâm nhập. Thay vì thực hiện thủ công từng bước, kẻ tấn công đã điều khiển các AI agent để giám sát, đánh giá, hành động và tái lập kế hoạch theo thời gian thực. Điều này đã nén hơn 50 kỹ thuật MITRE ATT&CK khác nhau vào một vòng lặp tự động duy nhất.
Tốc độ và quy mô nhờ hiệu quả hoạt động dựa trên AI
Đáng chú ý, cuộc tấn công này không dựa vào một lỗ hổng zero-day hay kỹ thuật tinh vi bất thường. Thay vào đó, tốc độ và quy mô của cuộc tấn công đạt được hoàn toàn nhờ vào hiệu quả hoạt động được tăng cường bởi AI. Sau khi các AI agent giành được quyền truy cập ban đầu bằng cách xâm nhập vào một dịch vụ web công khai, chúng đã di chuyển vào bên trong mạng và triển khai một AI agent chuyên về trinh sát tự động để lập bản đồ các microservice nội bộ.
Từ đó, các sub-agent đã tiến hành rà soát các kho lưu trữ mã nguồn của doanh nghiệp, thu thập các token được mã hóa cứng và mật khẩu dịch vụ. Kẻ tấn công sau đó đã sử dụng các token bị lộ này để thâm nhập vào hệ thống quản lý bí mật của tổ chức, trích xuất các thông tin xác thực quản trị viên cấp cao nhất, cho phép quyền truy cập ở cấp độ root trên toàn bộ môi trường.
Khai thác CI/CD và hạ tầng dưới dạng mã
Các AI agent không dừng lại ở việc đánh cắp thông tin xác thực. Chúng đã chiếm quyền điều khiển quy trình CI/CD của công ty thông qua các workflow tùy chỉnh để trích xuất các khóa truy cập đám mây. Kẻ tấn công cũng đã cố gắng cài cắm các backdoor bên trong các cấu hình Terraform infrastructure-as-code. Tuy nhiên, nỗ lực này cuối cùng đã bị ngăn chặn bởi các cơ chế bảo vệ nhánh (branch-protection controls).
Sử dụng các khóa đám mây bị đánh cắp, kẻ tấn công còn chiếm quyền kiểm soát cơ sở hạ tầng AI của nạn nhân. Chúng đã tái sử dụng tài nguyên tính toán của chính công ty để hỗ trợ cho các giai đoạn tấn công tiếp theo. Điều này cho thấy một nguy cơ bảo mật đáng kể khi kẻ thù có thể tận dụng chính các tài nguyên của nạn nhân để thực hiện hành vi phạm tội.
Dấu hiệu nhận biết hoạt động do AI điều khiển
Unit 42 đã xác định được một số dấu hiệu đặc trưng của các hoạt động do AI điều khiển. Bao gồm các lệnh gọi song song đến nhiều mô hình ngôn ngữ lớn (LLM), các tệp Markdown có cấu trúc được sử dụng để truyền thông tin giữa các phiên agent, và các script tùy chỉnh có các yếu tố giao diện người dùng (UI) phù hợp với mã do AI tạo ra.
Một điểm bất thường khác là kẻ tấn công đã chỉ đạo các agent biên dịch một báo cáo kiểm tra kỹ thuật dài 80 trang về các điểm yếu bảo mật của nạn nhân. Điều này tương đương với việc tự động hóa một báo cáo kiểm thử xâm nhập đầy đủ, được sử dụng làm đòn bẩy trong đàm phán.
Khuyến nghị phòng chống
Các nhà nghiên cứu cảnh báo rằng các đối thủ đe dọa ngày càng có khả năng tích hợp các AI agent tự động vào bộ công cụ của chúng. Công nghệ này giúp thiết lập khả năng tồn tại dự phòng đồng thời trên các SSH keys, định danh đám mây và các pipeline CI/CD.
Để đối phó với các cuộc tấn công ở tốc độ máy, Unit 42 khuyến nghị các tổ chức nên triển khai các kế hoạch phản ứng theo thời gian thực (synchronized containment playbooks) có khả năng thu hồi thông tin xác thực và đóng băng các pipeline ngay lập tức. Đồng thời, cần coi các mô hình AI và khóa API như những thành phần hạ tầng cốt lõi, yêu cầu quản trị chặt chẽ. Việc thực thi đánh giá mã bắt buộc từ nhiều bên đối với các kho lưu trữ infrastructure-as-code cũng là biện pháp cần thiết để ngăn chặn việc chèn backdoor tự động.
Để hiểu rõ hơn về cách bảo vệ hệ thống, hãy tham khảo các biện pháp phòng ngừa và cập nhật bản vá bảo mật mới nhất.