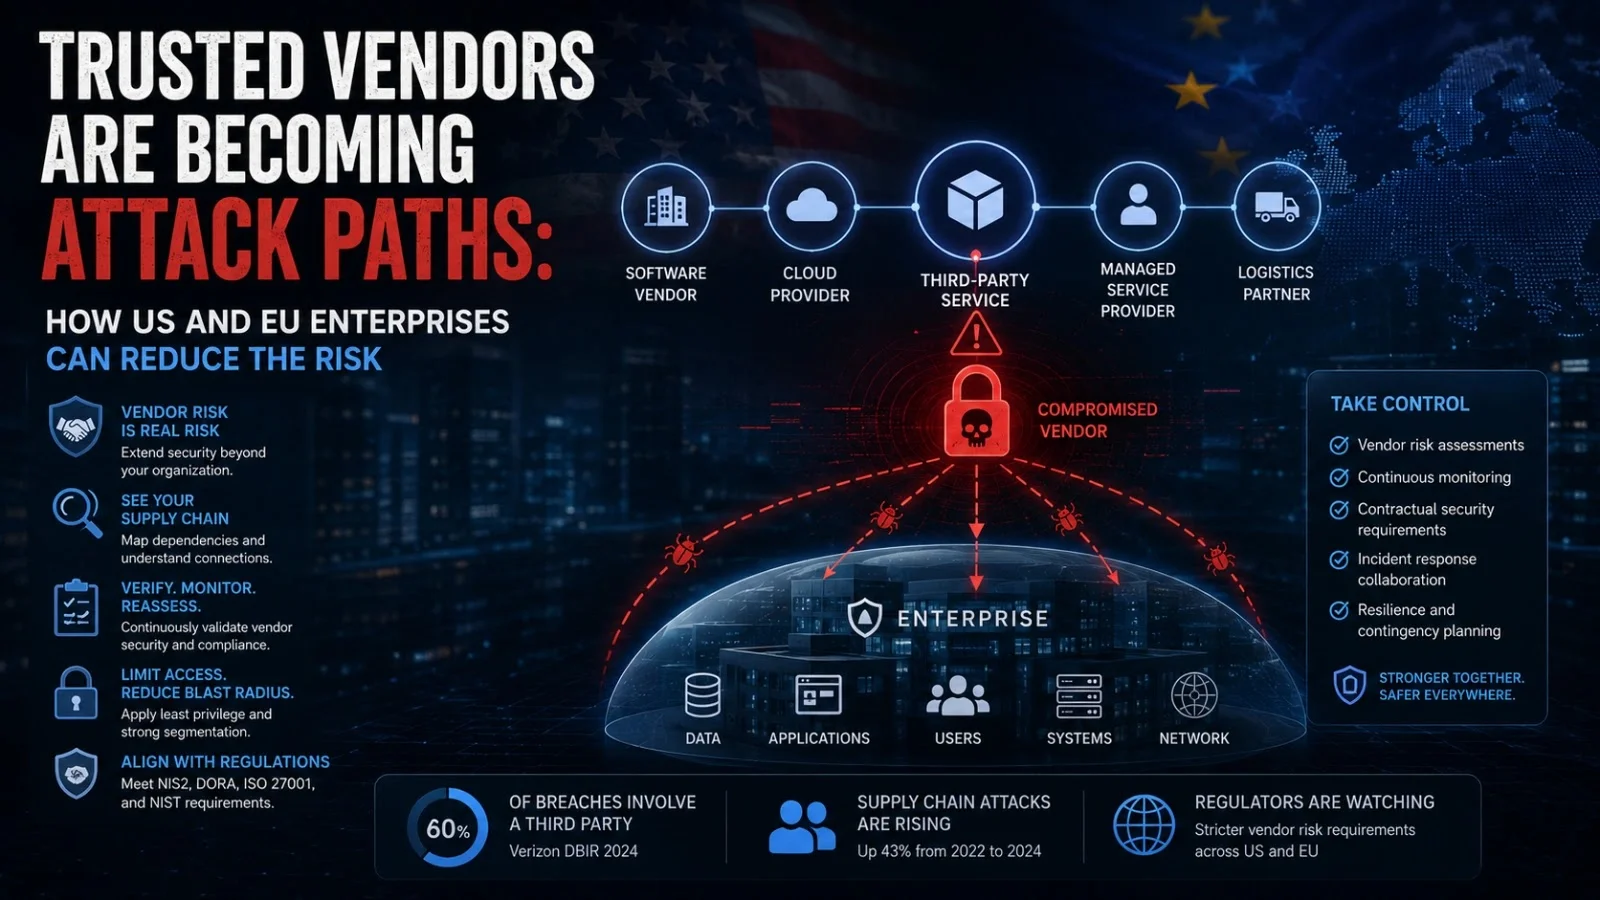
Nhà cung cấp đáng tin cậy có thể trở thành một con đường tấn công chỉ sau một đêm. Các doanh nghiệp lớn tại Hoa Kỳ và EU thường phụ thuộc vào hàng trăm nhà cung cấp, tạo ra vô số cơ hội để kẻ tấn công ẩn hoạt động độc hại bên trong các email, tệp tin và quy trình kinh doanh hợp pháp.
Thời gian phản ứng thường rất ngắn: kẻ tấn công có thể di chuyển ngang trong vòng 29 phút, trong khi các nhóm SOC (Trung tâm Điều hành An ninh) quá tải có thể để một phần lớn cảnh báo không được điều tra đầy đủ. Khoảng trống này chính là điều mà các cuộc tấn công chuỗi cung ứng khai thác.
Thách thức từ các cuộc tấn công chuỗi cung ứng
Vấn đề không chỉ nằm ở số lượng các bên thứ ba tham gia. Các cuộc tấn công chuỗi cung ứng còn thách thức cách các biện pháp kiểm soát bảo mật truyền thống đánh giá sự tin cậy, ưu tiên cảnh báo và điều tra hoạt động đáng ngờ. Một số mối đe dọa khó phát hiện nhất từ nhà cung cấp là những mối đe dọa đến thông qua các tài khoản nhà cung cấp hợp pháp đã bị xâm phạm.
Các trình gửi quen thuộc, tên miền đáng tin cậy và các giao tiếp kinh doanh thông thường có thể khiến các tệp tin hoặc liên kết độc hại trông có vẻ an toàn đối với các biện pháp kiểm soát truyền thống. Thách thức này càng lớn hơn với các kỹ thuật phishing hiện đại, nơi nội dung độc hại có thể chỉ xuất hiện sau khi người dùng tương tác với một trang, theo một liên kết chuyển hướng hoặc vượt qua kiểm tra chống bot.
Các trình quét tĩnh có thể bỏ lỡ các giai đoạn sau này, khiến các nhà phân tích thiếu ngữ cảnh cần thiết để nhanh chóng xác nhận những gì đã xảy ra. Điều này làm tăng rủi ro bảo mật và có thể dẫn đến các vụ xâm nhập mạng.
Tăng cường khả năng hiển thị với ANY.RUN Interactive Sandbox
ANY.RUN’s Interactive Sandbox cung cấp cho các nhóm SOC bằng chứng về hành vi bằng cách hiển thị các liên kết chuyển hướng, biểu mẫu nhập thông tin xác thực được tải động, thay đổi DOM, hoạt động mạng và các tiến trình độc hại khi cuộc tấn công diễn ra. Việc cung cấp khả năng hiển thị này giúp các nhà phân tích đưa ra quyết định tự tin nhanh hơn, tránh các leo thang không cần thiết và giảm thời gian tương tác với nhà cung cấp bị xâm phạm vẫn còn hoạt động trong tổ chức.
Giảm thời gian giữa hoạt động đáng ngờ của nhà cung cấp và phản hồi tự tin. Cung cấp cho SOC của bạn bằng chứng hành vi để hành động nhanh hơn. Tăng cường phát hiện mối đe dọa.
Mở rộng phạm vi điều tra với Threat Intelligence Lookup
Một tệp tin, URL hoặc tên miền đáng ngờ từ nhà cung cấp có thể chỉ là một phần của một chiến dịch lớn hơn nhiều. Nếu các nhà phân tích điều tra nó một cách cô lập, họ có thể bỏ lỡ cơ sở hạ tầng liên quan, các mẫu tấn công và hoạt động đã ảnh hưởng đến các tổ chức trong cùng ngành hoặc khu vực.
ANY.RUN’s Threat Intelligence Lookup cho phép các nhóm chuyển từ một chỉ số đơn lẻ sang các tên miền, IP, URL, phiên sandbox được kết nối, các ngành bị ảnh hưởng và hoạt động địa lý. Ví dụ, một nhóm giám sát các mối đe dọa đối với ngành ngân hàng Đức có thể sử dụng một truy vấn như: submissionCountry:"de" AND industry:"Banking". Điều này có thể làm nổi bật các hoạt động độc hại gần đây liên quan đến thị trường đó và giúp các nhà phân tích liên kết một sự cố nhà cung cấp riêng lẻ với một chiến dịch rộng lớn hơn.
Đối với các nhà lãnh đạo an ninh, điều này có nghĩa là cung cấp cho SOC đủ ngữ cảnh để vượt ra ngoài một cảnh báo và xác định các mối đe dọa có thể ảnh hưởng đến các nhà cung cấp, người dùng hoặc đơn vị kinh doanh khác. Khi hệ sinh thái nhà cung cấp phát triển, số lượng tệp tin, liên kết đáng ngờ và cảnh báo từ bên thứ ba mà SOC cần xử lý cũng tăng theo.
Giảm tải công việc cho SOC với báo cáo và nguồn cấp dữ liệu tình báo
Việc bổ sung thêm các nhà phân tích mỗi khi khối lượng công việc tăng lên hiếm khi bền vững. Các nhà lãnh đạo an ninh có thể giảm bớt áp lực này bằng cách cung cấp cho nhóm quyền truy cập nhanh hơn vào kết quả điều tra và dữ liệu mối đe dọa mới nhất. ANY.RUN’s Tier 1 Reports đóng gói các phát hiện hành vi, IOC, ánh xạ MITRE ATT&CK và ngữ cảnh điều tra vào một báo cáo có cấu trúc, giúp các nhà phân tích tiến triển các trường hợp mà không lặp lại cùng một công việc thủ công trên nhiều cấp độ.
Các Threat Intelligence Feeds cũng có thể cung cấp các IP, tên miền và URL độc hại mới nhất trực tiếp vào các công cụ SIEM, SOAR và bảo mật hiện có, giúp các nhóm phát hiện các mối đe dọa đã biết sớm hơn và giảm lượng thu thập IOC thủ công.
Tác động hoạt động là rất đáng kể: quyền truy cập nhanh hơn vào bằng chứng và tình báo có thể cắt giảm MTTR (Thời gian trung bình để khắc phục) lên tới 21 phút cho mỗi trường hợp, giảm khối lượng công việc của Cấp 1 và hạn chế các leo thang không cần thiết. Đối với các doanh nghiệp có mạng lưới nhà cung cấp lớn, điều này có nghĩa là hỗ trợ nhiều cuộc điều tra hơn mà không làm tăng chi phí SOC với cùng tốc độ.
Các cuộc tấn công chuỗi cung ứng rất khó loại bỏ vì các doanh nghiệp không thể đơn giản ngừng làm việc với các nhà cung cấp, nhà thầu và đối tác công nghệ. Mục tiêu là giảm thời gian giữa hoạt động đáng ngờ của nhà cung cấp và quyết định an ninh tự tin.
Bằng cách cung cấp cho các nhà phân tích bằng chứng hành vi, ngữ cảnh mối đe dọa rộng hơn và các chỉ số mới nhất trong quy trình làm việc hiện có của họ, các nhà lãnh đạo an ninh có thể giúp nhóm phát hiện các mối đe dọa từ nhà cung cấp sớm hơn, ngăn chặn chúng nhanh hơn và hỗ trợ các hệ sinh thái nhà cung cấp đang phát triển mà không cần tăng cùng mức chi phí hoạt động. Giảm thiểu rủi ro chuỗi cung ứng.