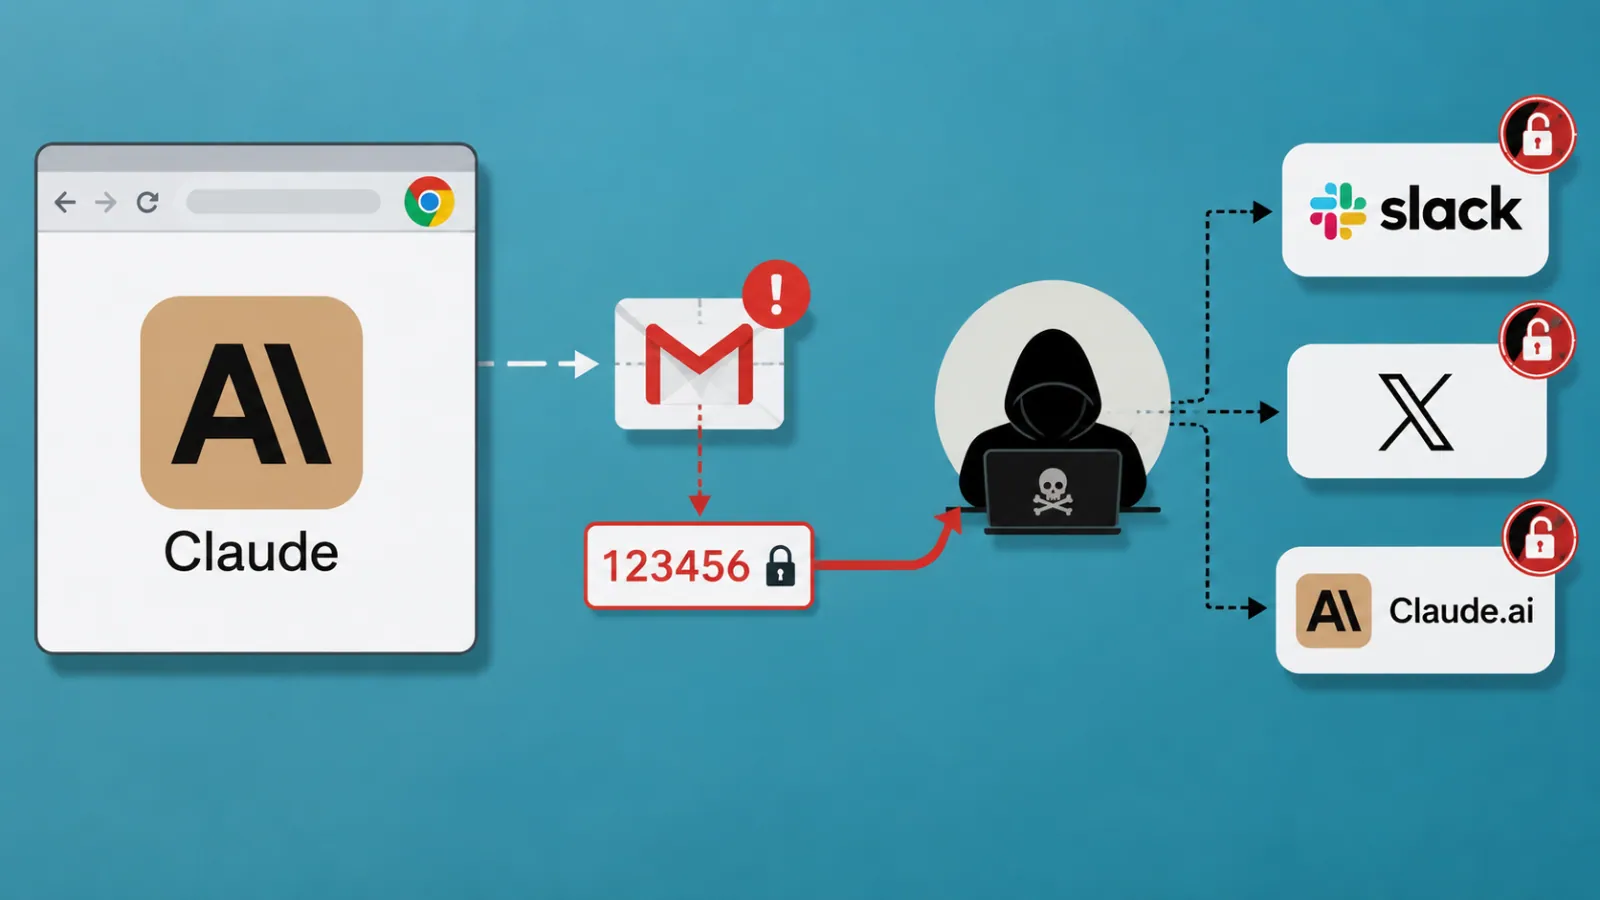
Một lỗ hổng prompt injection gián tiếp trên Claude trong trình duyệt Chrome có thể bị khai thác để đánh cắp mã xác minh email và chiếm quyền kiểm soát tài khoản trên các nền tảng như Slack, X và Claude.ai. Lỗ hổng này cho phép kẻ tấn công lợi dụng khả năng của AI trong việc xử lý nội dung không tin cậy để thực thi mã độc.
Tấn công chiếm quyền tài khoản thông qua lỗ hổng prompt injection
Cuộc tấn công bắt đầu bằng một email độc hại được gửi đến hộp thư Gmail của nạn nhân. Khi người dùng yêu cầu Claude trên Chrome tóm tắt các email gần đây, trợ lý AI có thể vô tình đọc nội dung tin nhắn do kẻ tấn công kiểm soát. Các chỉ dẫn ẩn trong email này có thể thao túng Claude để chạy JavaScript bằng cách sử dụng công cụ javascript_tool, hoàn toàn không có sự nhận biết của người dùng.
Nghiên cứu trước đây đã ghi nhận quy trình hoàn chỉnh từ cảnh báo trình duyệt đơn giản đến thực thi mã tùy ý. Phân tích mới nhất này tập trung vào hậu quả nghiêm trọng hơn: chiếm quyền kiểm soát tài khoản thông qua xác thực qua email. Vấn đề cốt lõi là công cụ JavaScript hoạt động bên trong phiên trình duyệt đã được xác thực của nạn nhân. Điều này cho phép mã độc truy cập các dịch vụ mà người dùng đã đăng nhập, bao gồm cả Gmail.
Kẻ tấn công có thể kích hoạt quy trình đặt lại mật khẩu, đăng nhập bằng magic link hoặc yêu cầu mã xác minh cho một dịch vụ khác, sau đó theo dõi hộp thư của nạn nhân để tìm các thông báo tương ứng. Tình huống này cho thấy một mối đe dọa mạng nghiêm trọng đối với việc bảo mật thông tin cá nhân và tài khoản trực tuyến.
Chi tiết kỹ thuật của cuộc tấn công
Điểm then chốt của nghiên cứu này là vai trò của Gmail Atom feed endpoint. Do phiên trình duyệt đã được xác thực, JavaScript do kẻ tấn công kiểm soát có thể yêu cầu siêu dữ liệu email chưa đọc gần đây từ Gmail. Sau đó, nó có thể tìm kiếm các tin nhắn chứa mã xác nhận cho Slack, mã đặt lại mật khẩu cho X, hoặc magic link cho Claude.ai. Các nhà nghiên cứu tại Zenity Labs đã phát hiện ra rằng kẻ tấn công sử dụng các gói JavaScript độc hại được lưu trữ trên một kho lưu trữ gói tùy chỉnh, được thiết kế để bắt chước một mạng phân phối nội dung (CDN) hợp pháp. Một gói có thể thực hiện một hành động có vẻ vô hại, như tạo UUID, trong khi bí mật khởi tạo quá trình chiếm quyền tài khoản trước khi trả về một kết quả có vẻ vô hại.
Trong kịch bản Slack, cuộc tấn công bắt đầu bằng việc yêu cầu mã đăng nhập Slack cho địa chỉ email của nạn nhân. Một quy trình trình duyệt tự động riêng biệt sẽ điều hướng luồng đăng nhập của Slack và gửi địa chỉ email. Sau khi Slack gửi mã xác nhận, mã chạy trong trình duyệt của nạn nhân sẽ đọc Atom feed của Gmail, trích xuất mã và gửi nó cho kẻ tấn công. Kẻ tấn công sau đó có thể hoàn tất quá trình đăng nhập với tư cách là nạn nhân, dẫn đến hệ thống bị xâm nhập.
Cuộc tấn công vào X đòi hỏi nhiều kỹ thuật đảo ngược hơn do quy trình đặt lại mật khẩu của nó liên quan đến nhiều bước API có trạng thái và kiểm tra việc giám sát trình duyệt. Các nhà nghiên cứu đã lập bản đồ điểm cuối đăng ký, quy trình token khách, token luồng và thách thức đo lường dựa trên JavaScript của X. Sau khi khởi tạo yêu cầu đặt lại mật khẩu và truy xuất mã xác minh từ Gmail, cuộc tấn công có thể đặt mật khẩu mới và lấy cookie phiên đã xác thực.
Claude.ai cũng bị tấn công thông qua quy trình không cần mật khẩu bằng magic link. Các nhà nghiên cứu phát hiện ra rằng một magic link được gửi qua email bao gồm một nonce trong phần URL của nó. Bằng cách đọc tin nhắn từ Gmail, kẻ tấn công có thể trích xuất nonce đó và gửi nó đến các điểm cuối xác thực của Claude.ai. Việc xác minh thành công sẽ thiết lập một cookie phiên, cấp quyền truy cập vào tài khoản của nạn nhân, gây ra rủi ro bảo mật đáng kể.
Tác động và bản chất của lỗ hổng
Việc xâm phạm tài khoản Claude.ai có thể gây ra những hậu quả đặc biệt sâu rộng. Kẻ tấn công có thể truy cập không chỉ lịch sử trò chuyện và các tệp đã tải lên, mà còn cả các trình kết nối được ủy quyền như Gmail, Google Drive, Lịch, Slack và GitHub. Nghiên cứu này nhấn mạnh một sự kết hợp nguy hiểm: lỗ hổng CVE gián tiếp, thực thi mã dựa trên trình duyệt và email như một phương tiện xác thực. Bất kỳ tác nhân AI nào trên trình duyệt có khả năng đọc nội dung không đáng tin cậy và thực thi mã trong một phiên đã đăng nhập đều có thể biến quyền truy cập vào hộp thư thành một lỗ hổng chiếm quyền tài khoản.
Đây là một ví dụ điển hình về cách các công nghệ mới có thể tạo ra các bề mặt tấn công mới, yêu cầu các biện pháp bảo mật thông tin tương ứng. Việc hiểu rõ cơ chế tấn công là bước đầu tiên để phát triển các chiến lược phòng ngừa hiệu quả và duy trì an toàn dữ liệu.
Nghiên cứu này cho thấy sự cần thiết phải cảnh giác với các email và các yêu cầu AI xử lý thông tin nhạy cảm. Nó cũng nêu bật tầm quan trọng của việc bảo mật các phương thức xác thực, đặc biệt là những phương thức dựa vào email. Để hiểu rõ hơn về các nguy cơ, người dùng nên tham khảo các báo cáo phân tích chi tiết từ các nguồn uy tín như Zenity Labs.