Google đang thay đổi cách thức hoạt động của một số liên kết kết quả tìm kiếm. Một số kết quả giờ đây sẽ đi qua một trình chuyển hướng được mã hóa của Google thay vì mở trực tiếp trang web được liệt kê, làm giảm tính hữu dụng của bản xem trước liên kết trên trình duyệt để kiểm tra nhanh về tính an toàn. Điều này diễn ra trong bối cảnh các quảng cáo độc hại, kỹ thuật làm sai lệch kết quả tìm kiếm (search-result poisoning) và các trang tải xuống giả mạo liên tục biến các tìm kiếm thông thường thành con đường dẫn đến các vụ lừa đảo và mã độc. Đây là một thay đổi cơ bản đối với thói quen duyệt web được sử dụng để phát hiện các liên kết đáng ngờ.
Thay đổi trong cách thức hoạt động của liên kết tìm kiếm
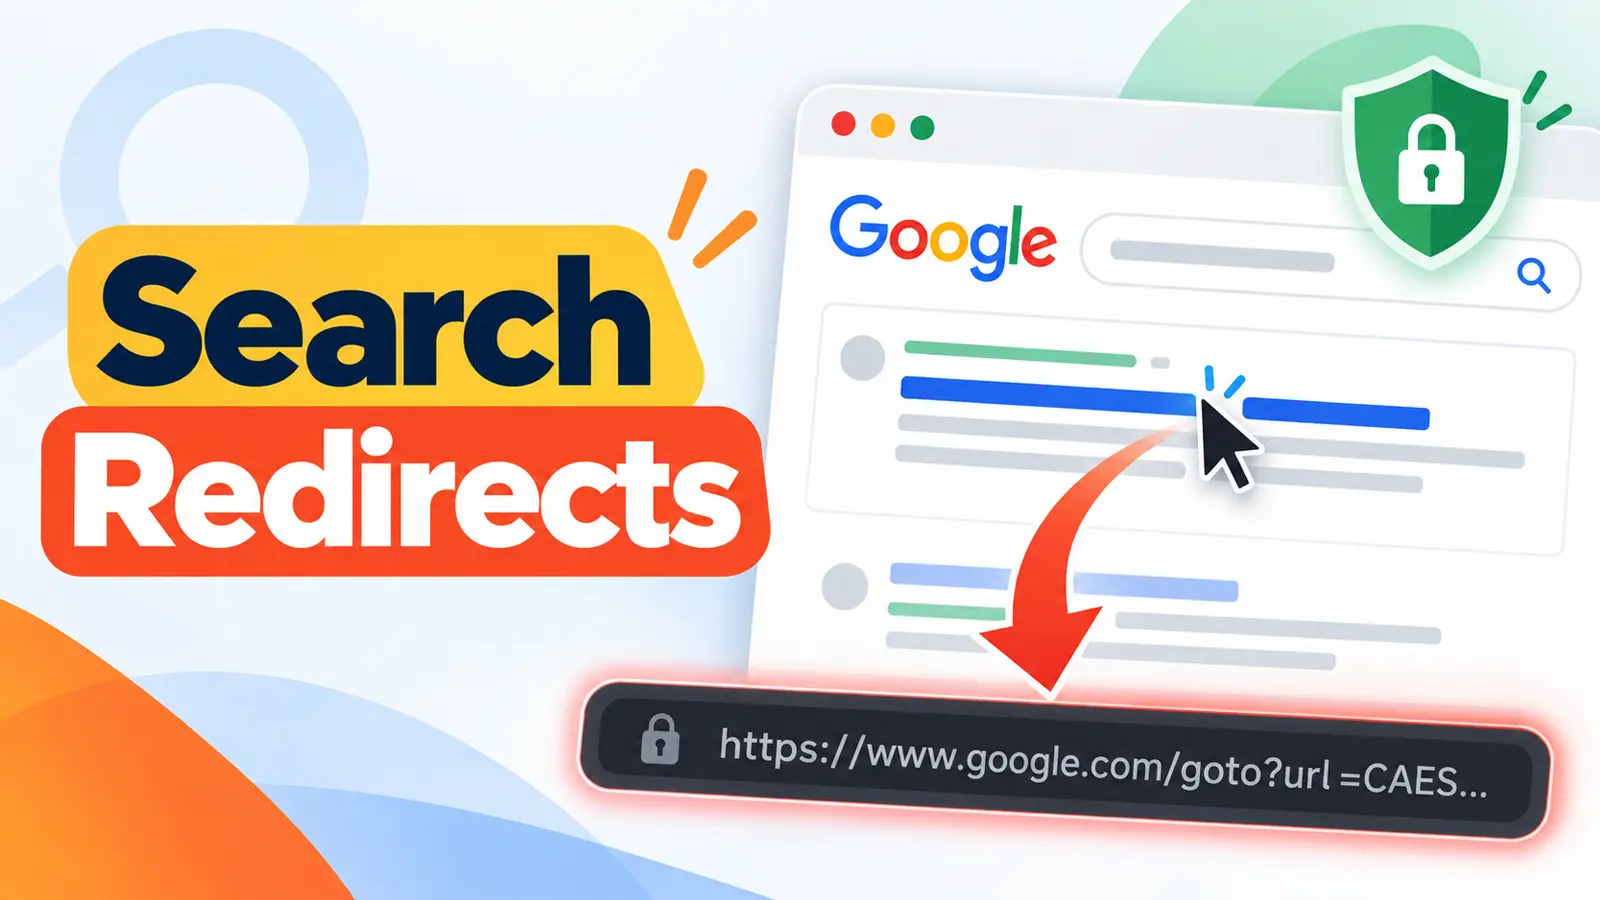
Người dùng vẫn có thể nhìn thấy tên trang web quen thuộc trong kết quả, nhưng khả năng so sánh nhãn đó với liên kết thực tế đã suy yếu tại thời điểm họ quyết định có nhấp vào hay không. Các nhà phân tích tại Malwarebytes lưu ý rằng việc triển khai này sử dụng các trình chuyển hướng mờ ảo có định dạng google.com/goto?url=, trong đó tham số url chứa một mã hóa tùy chỉnh dành riêng cho Google thay vì một đích đến có thể đọc được. Thông tin này cho thấy một sự thay đổi trong cơ chế hoạt động của Google Search.
Google cho biết họ triển khai các biện pháp kỹ thuật chống lại sự lạm dụng ngày càng gia tăng, nhưng chưa nêu rõ lý do cụ thể cho sự thay đổi này. Tuy nhiên, tác động rõ ràng là làm cho việc trích xuất đích đến của kết quả ở quy mô lớn trở nên khó khăn hơn, vì các công cụ tự động phải phân giải từng trình chuyển hướng riêng lẻ. Điều này có thể ảnh hưởng đến các công cụ nghiên cứu, lưu trữ, theo dõi thứ hạng và kiểm toán hợp pháp.
Tác động đến người dùng và bảo mật
Trong nhiều năm, lời khuyên bảo mật tiêu chuẩn là di chuột qua kết quả tìm kiếm và kiểm tra địa chỉ được hiển thị bởi trình duyệt trước khi nhấp. Việc kiểm tra này có thể phơi bày một tên miền bị gõ sai, một máy chủ không liên quan hoặc một đường dẫn đáng ngờ. Dưới hệ thống mới, bản xem trước có thể hiển thị một địa chỉ Google đã được mã hóa thay vì trang web mà người dùng mong đợi truy cập.
Google vẫn hiển thị đích đến được khai báo phía trên kết quả, nhưng nhãn đó không còn được xác nhận độc lập bởi bản xem trước liên kết. Sự khác biệt này rất quan trọng vì kẻ tấn công sử dụng các trang tìm kiếm để làm cho các đích đến có hại trông có vẻ bình thường. Các chiến dịch gần đây lợi dụng các tài khoản Google Ads bị chiếm quyền đã gửi người dùng đến các trang web giả mạo và các bản tải xuống mã độc sau khi các danh sách được tài trợ gây hiểu lầm.
Điều này không có nghĩa là mọi trình chuyển hướng goto đều là độc hại hoặc chứng minh rằng Google đang hướng người dùng đến các trang không an toàn. Tuy nhiên, nó có nghĩa là một cách kiểm tra trực quan quen thuộc cung cấp ít sự đảm bảo hơn. Tiêu đề kết quả, tên miền hiển thị hoặc địa chỉ chuyển hướng không nên được coi là bằng chứng xác thực cho một trang tải xuống hoặc yêu cầu đăng nhập là hợp pháp.
Rủi ro gia tăng đối với các tìm kiếm nhạy cảm
Rủi ro trở nên rõ rệt hơn đối với các tìm kiếm liên quan đến phần mềm, hỗ trợ kỹ thuật, ngân hàng hoặc khôi phục tài khoản. Tội phạm có thể mua hoặc chiếm quyền kiểm soát các vị trí quảng cáo và tạo các trang sao chép chặt chẽ các thương hiệu đáng tin cậy. Báo cáo về các chiến dịch làm sai lệch kết quả tìm kiếm cho thấy các liên kết xếp hạng cao có thể dẫn đến các trang ngân hàng lừa đảo, đánh cắp mật khẩu và các phiên hoạt động.
Khuyến nghị cho người dùng và các nhóm bảo mật
Người dùng nên dành thêm một chút thời gian trước khi mở các kết quả nhạy cảm, đặc biệt là các mục được tài trợ. Thay vì chỉ dựa vào văn bản khi di chuột, hãy nhập địa chỉ chính thức đã biết, sử dụng dấu trang đã lưu hoặc điều hướng từ hồ sơ công ty đã được xác minh. Đối với phần mềm, hãy truy cập trực tiếp trang web của nhà xuất bản thay vì làm theo một quảng cáo hoặc kết quả hứa hẹn một bản cập nhật khẩn cấp.
Nếu một trang yêu cầu thông tin đăng nhập, dữ liệu thanh toán, một tiện ích mở rộng trình duyệt hoặc một lệnh để dán vào terminal, hãy dừng lại và xác minh qua một tuyến đường khác. Điều này rất quan trọng khi tìm kiếm dẫn đến một trang hỗ trợ hoặc trình cài đặt. Một chiến dịch cài đặt Node.js giả mạo gần đây đã sử dụng các kết quả được tài trợ để lôi kéo người dùng Windows hướng tới một trình đánh cắp thông tin.
Cập nhật hướng dẫn cho các nhóm bảo mật
Các tổ chức thu thập dữ liệu tìm kiếm nên chuẩn bị cho nhiều yêu cầu hơn, các giới hạn tốc độ có thể xảy ra và chi phí bổ sung khi phân giải các đích đến. Các nhóm bảo mật có thể cập nhật hướng dẫn nhận thức: di chuột vẫn hữu ích trong nhiều ngữ cảnh, nhưng nó có thể không tiết lộ mục tiêu cuối cùng của các kết quả này. Nhân viên nên xác thực các liên kết có rủi ro cao thông qua các đường dẫn điều hướng đáng tin cậy.
Bài học lớn hơn là các kết quả tìm kiếm không phải là một ranh giới bảo mật. Các trình chuyển hướng có thể nhằm mục đích hạn chế sự lạm dụng tự động, nhưng chúng loại bỏ một lớp minh bạch khỏi việc duyệt web hàng ngày. Các cuộc tấn công sử dụng các tuyến đường dịch vụ đáng tin cậy của Google cho thấy cơ sở hạ tầng quen thuộc có thể là một phần của chuỗi lừa đảo thuyết phục, làm cho việc xác minh độc lập trở nên quan trọng hơn trước khi người dùng nhấp.
Một nguồn tham khảo chi tiết về vấn đề này có thể được tìm thấy tại báo cáo của Malwarebytes.