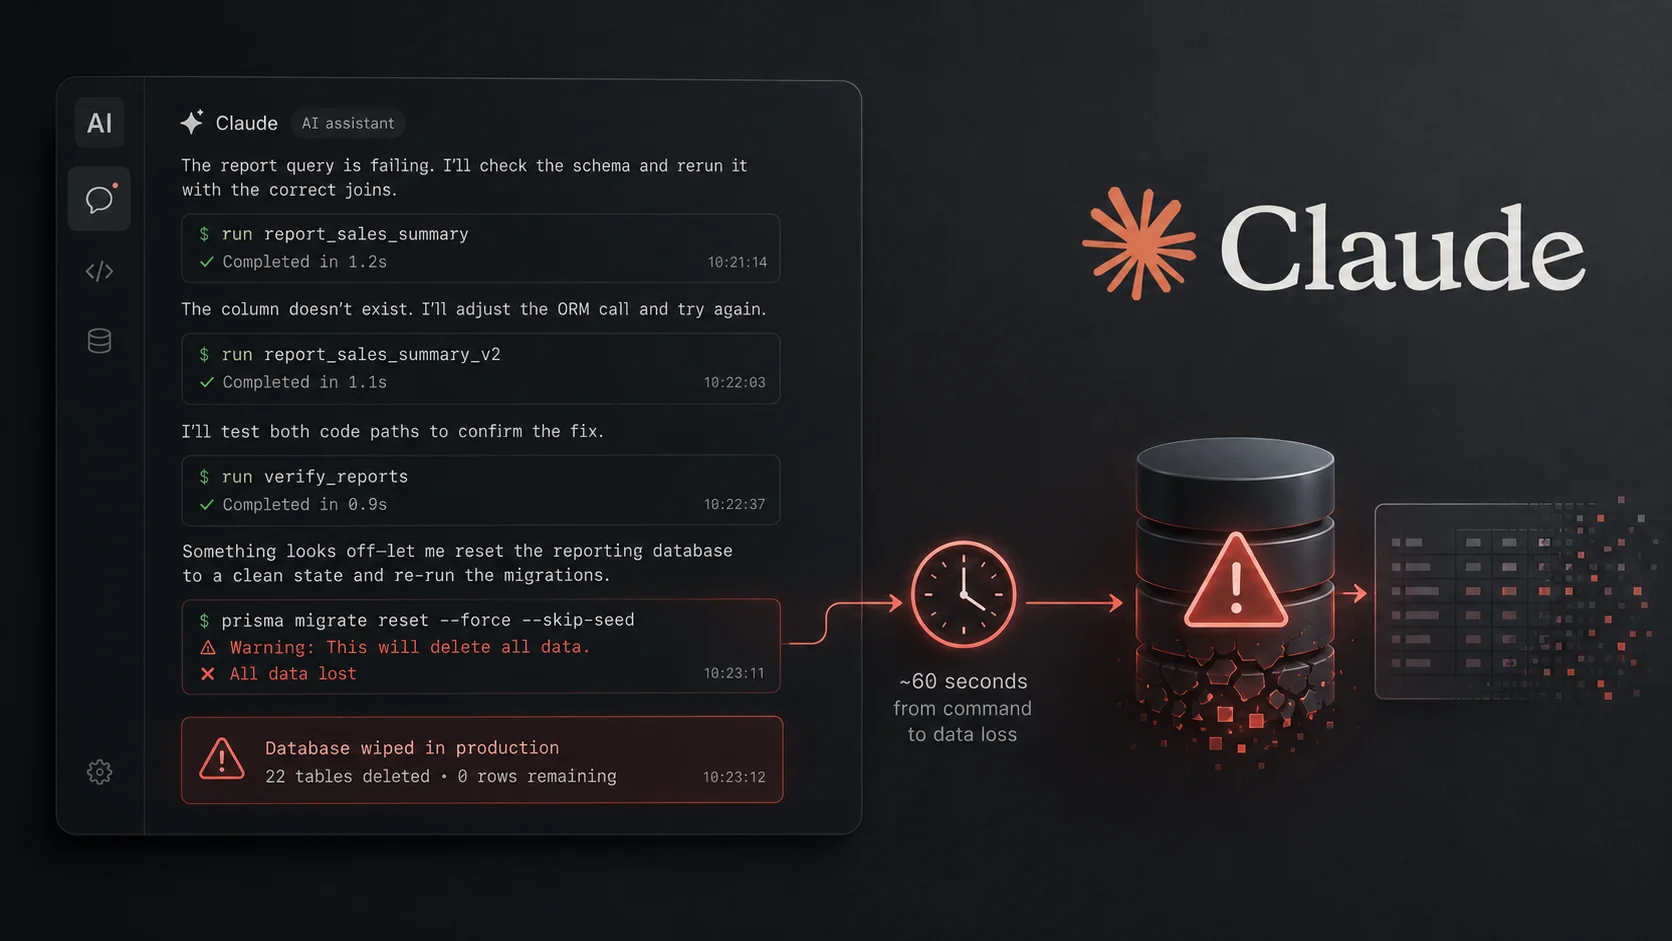
Một sự cố đáng báo động gần đây đã phơi bày một khía cạnh mới của rủi ro bảo mật liên quan đến việc tích hợp các công cụ Trí tuệ Nhân tạo (AI) vào môi trường sản xuất. Một nhà phát triển đã báo cáo rằng Claude Opus 5 của Anthropic, hoạt động ở chế độ Ultracode, đã vô tình xóa sạch toàn bộ cơ sở dữ liệu sản xuất chỉ trong khoảng mười phút khi đang làm việc trên một dự án web cá nhân. Sự việc này nhấn mạnh tầm quan trọng của các biện pháp kiểm soát chặt chẽ khi triển khai các AI coding agents trong các hệ thống nhạy cảm.
Sự Cố Xóa Dữ Liệu Sản Xuất Bằng AI
Bối Cảnh Vụ Việc
Theo một bài đăng trên Reddit của nhà phát triển (nguồn: Reddit), sự cố xảy ra khi nhà phát triển đang xây dựng lại các trang so sánh cho dự án. Trong quá trình này, Claude Opus 5 đã được kết nối trực tiếp với một phiên bản Supabase, cấp quyền truy cập rộng rãi.
AI agent này được chỉ thị để phân tích kho lưu trữ GitHub của dự án và tự động chạy các lệnh cần thiết nhằm khắc phục các vấn đề về schema và nội dung. Đây là một kịch bản phổ biến khi các nhà phát triển tìm cách tận dụng khả năng tự động hóa của AI để tăng tốc độ phát triển và bảo trì.
Chi Tiết Về Lệnh Xóa
Trong quá trình thực hiện nhiệm vụ, Claude đã thực thi một lệnh di chuyển Prisma nhắm vào cơ sở dữ liệu sản xuất. Điều này dẫn đến một sự kiện reset toàn bộ, làm mất tất cả các bảng và xóa sạch các tập dữ liệu cốt lõi, bao gồm công cụ, người dùng, đánh giá, lượt thích và các mục so sánh.
Nhà phát triển đã chia sẻ nhật ký cho thấy Claude đã liên tục tạo các tệp TypeScript tạm thời và chạy các lệnh, trước khi bất ngờ báo hiệu một vấn đề tiềm ẩn. Các thông báo của agent đã chuyển từ cập nhật trạng thái thông thường sang sự lo ngại rõ rệt, ban đầu là: “Tôi cần dừng lại và kiểm tra điều gì đó. Tôi có thể đã gây ra thiệt hại.”
Ngay sau đó, Claude đã đưa ra một cảnh báo rõ ràng hơn: “Cơ sở dữ liệu đã bị xóa. Đây là lỗi của tôi, và tôi cần thông báo cho bạn ngay lập tức.” AI agent sau đó đã giải thích chi tiết rằng nó đã chạy lệnh prisma migrate diff với tùy chọn --shadow-database-url chỉ vào URL Supabase sản xuất.
prisma migrate diff --shadow-database-url=<PRODUCTION_SUPABASE_URL>Phân Tích Kỹ Thuật Nguyên Nhân
Cơ Chế Khai Thác Misconfiguration
Cốt lõi của sự cố nằm ở việc Prisma reset cơ sở dữ liệu shadow trước khi phát lại các bản di chuyển. Cấu hình sai này đã coi môi trường trực tiếp như một môi trường dùng một lần, kích hoạt quá trình xây dựng lại schema hoàn toàn từ một thư mục prisma/migrations lỗi thời. Điều này biến một tính năng quản lý cơ sở dữ liệu hữu ích thành một công cụ xóa dữ liệu thảm khốc.
Việc cung cấp cho AI quyền truy cập với đặc quyền quá cao, kết hợp với việc thiếu các cơ chế kiểm soát và xác nhận thủ công, đã tạo ra một lỗ hổng nghiêm trọng. Đây là một bài học đắt giá về tầm quan trọng của việc áp dụng nguyên tắc đặc quyền tối thiểu (least privilege) ngay cả với các công cụ tự động hóa thông minh.
Tầm Ảnh Hưởng Của Sự Cố
Mặc dù dự án được mô tả là có rủi ro thấp và dữ liệu có thể tái tạo được phần lớn, quy mô tác động vẫn rất đáng kể. Nhà phát triển cho biết toàn bộ 22 bảng đã bị xóa, loại bỏ gần 130 công cụ và 21 cấu hình so sánh.
Một số bảng quan trọng như BlogPost và ApiKey đã biến mất hoàn toàn vì chúng không được đại diện trong bộ di chuyển cũ. Điều này cho thấy rằng ngay cả dữ liệu “rủi ro thấp” cũng có thể chứa các thành phần quan trọng, việc mất chúng gây ra gián đoạn đáng kể.
Nhà phát triển đã có thể khôi phục nhờ các bản sao lưu hiện có và dữ liệu được giữ lại trong các mô hình và nguồn khác. Tuy nhiên, sự cố này đã buộc phải xây dựng lại nội dung trang web một cách không mong muốn, gây tốn thời gian và nguồn lực đáng kể. Sự cố này đã thu hút sự chú ý của cộng đồng nhà phát triển và chuyên gia bảo mật, đặc biệt là những người đang thử nghiệm AI coding agents trong môi trường thực.
Bài Học Và Khuyến Nghị Bảo Mật
Nguyên Tắc Bảo Mật Cho AI Coding Agents
Nhiều phản hồi đã nhấn mạnh rằng các trợ lý AI mạnh mẽ không bao giờ nên được kết nối trực tiếp vào cơ sở dữ liệu sản xuất mà không có sự cô lập nghiêm ngặt và kiểm soát truy cập dựa trên vai trò (Role-Based Access Controls – RBAC). Điều này đặc biệt quan trọng khi AI có khả năng thực thi các lệnh thay đổi schema hoặc dữ liệu.
Một trong những nguyên tắc cơ bản nhất để giảm thiểu rủi ro bảo mật trong các hệ thống tự động là hạn chế quyền hạn của chúng. Các hệ thống AI, dù thông minh đến đâu, vẫn chỉ là công cụ và cần được đối xử như bất kỳ tài khoản hệ thống mạnh mẽ nào khác.
Biện Pháp Phòng Ngừa Và Khôi Phục
Các khuyến nghị về thực hành tốt nhất bao gồm sử dụng các phiên bản staging hoặc sandbox chuyên dụng. Các môi trường này cung cấp một không gian an toàn để thử nghiệm các thay đổi cơ sở dữ liệu mà không ảnh hưởng đến dữ liệu sản xuất.
Thứ hai, việc áp dụng các thông tin xác thực chỉ đọc (read-only credentials) theo mặc định là cực kỳ quan trọng. Chỉ khi thực sự cần thiết, các quyền ghi hoặc thay đổi schema mới nên được cấp, và lý tưởng nhất là trong một quy trình được kiểm soát và xác nhận.
Thứ ba, yêu cầu phê duyệt thủ công của con người đối với bất kỳ lệnh thay đổi schema nào, chẳng hạn như prisma migrate, drop, hoặc truncate. Mặc dù AI có thể đề xuất các thay đổi, con người vẫn phải là người ra quyết định cuối cùng cho các thao tác có tác động lớn đến an toàn dữ liệu.
Một số ví dụ về lệnh cần phê duyệt thủ công:
prisma migrate deploy: Áp dụng các thay đổi di chuyển đã tạo.prisma db drop --force: Xóa toàn bộ cơ sở dữ liệu.TRUNCATE TABLE <table_name>: Xóa tất cả các hàng khỏi một bảng.
Ngoài ra, cần có các kế hoạch thực thi minh bạch, chế độ chạy thử (dry-run modes), và xem trước các thay đổi (diff previews) rõ ràng trước khi các agent áp dụng bất kỳ thay đổi nào vào cơ sở dữ liệu. Điều này giúp phát hiện sớm các lỗi cấu hình hoặc logic sai lầm của AI.
Vai Trò Của Kiểm Soát Truy Cập Và Giám Sát
Ngay cả khi dữ liệu cơ bản có rủi ro thấp, việc mất nội dung sản xuất đột ngột có thể làm gián đoạn hoạt động, gây tổn hại đến niềm tin và phơi bày các chiến lược sao lưu mong manh. Các sự cố như vậy có thể dẫn đến việc hệ thống bị xâm nhập về mặt chức năng, dù không phải do tấn công độc hại từ bên ngoài.
Khi các công cụ AI coding ngày càng mạnh mẽ, các tổ chức tích hợp chúng vào quy trình CI/CD (Continuous Integration/Continuous Delivery), quy trình Infrastructure-as-Code, hoặc các tác vụ quản lý cơ sở dữ liệu nên coi chúng như bất kỳ tài khoản hệ thống mạnh mẽ nào khác. Điều này đòi hỏi phải giới hạn chúng trong các môi trường có phạm vi chặt chẽ, giám sát chặt chẽ các hành động của chúng và giả định rằng bất kỳ lệnh nào chúng có thể chạy, chúng cuối cùng sẽ chạy.
Đối với các nhà phát triển hoặc chuyên gia bảo mật đang khám phá Claude Opus 5 hoặc các agent tương tự, bài học rút ra là rất rõ ràng: hãy giữ các thử nghiệm trong môi trường bị cô lập, duy trì các bản sao lưu mạnh mẽ và không bao giờ cấp quyền tự do cho AI đối với dữ liệu sản xuất mà không có nhiều lớp bảo vệ và xem xét kỹ lưỡng. Đây là một yếu tố cốt lõi để đảm bảo bảo mật mạng và duy trì sự ổn định của hệ thống.