Hoạt động của mã độc toàn cầu đã tăng vọt trong tuần qua, với các remote access trojans (RATs), information stealers, và loaders đều ghi nhận mức tăng trưởng đáng kể so với tuần trước, theo dữ liệu tải lên các mẫu mã độc được theo dõi bởi ANY.RUN.
Hoạt động của Remote Access Trojans (RATs) gia tăng
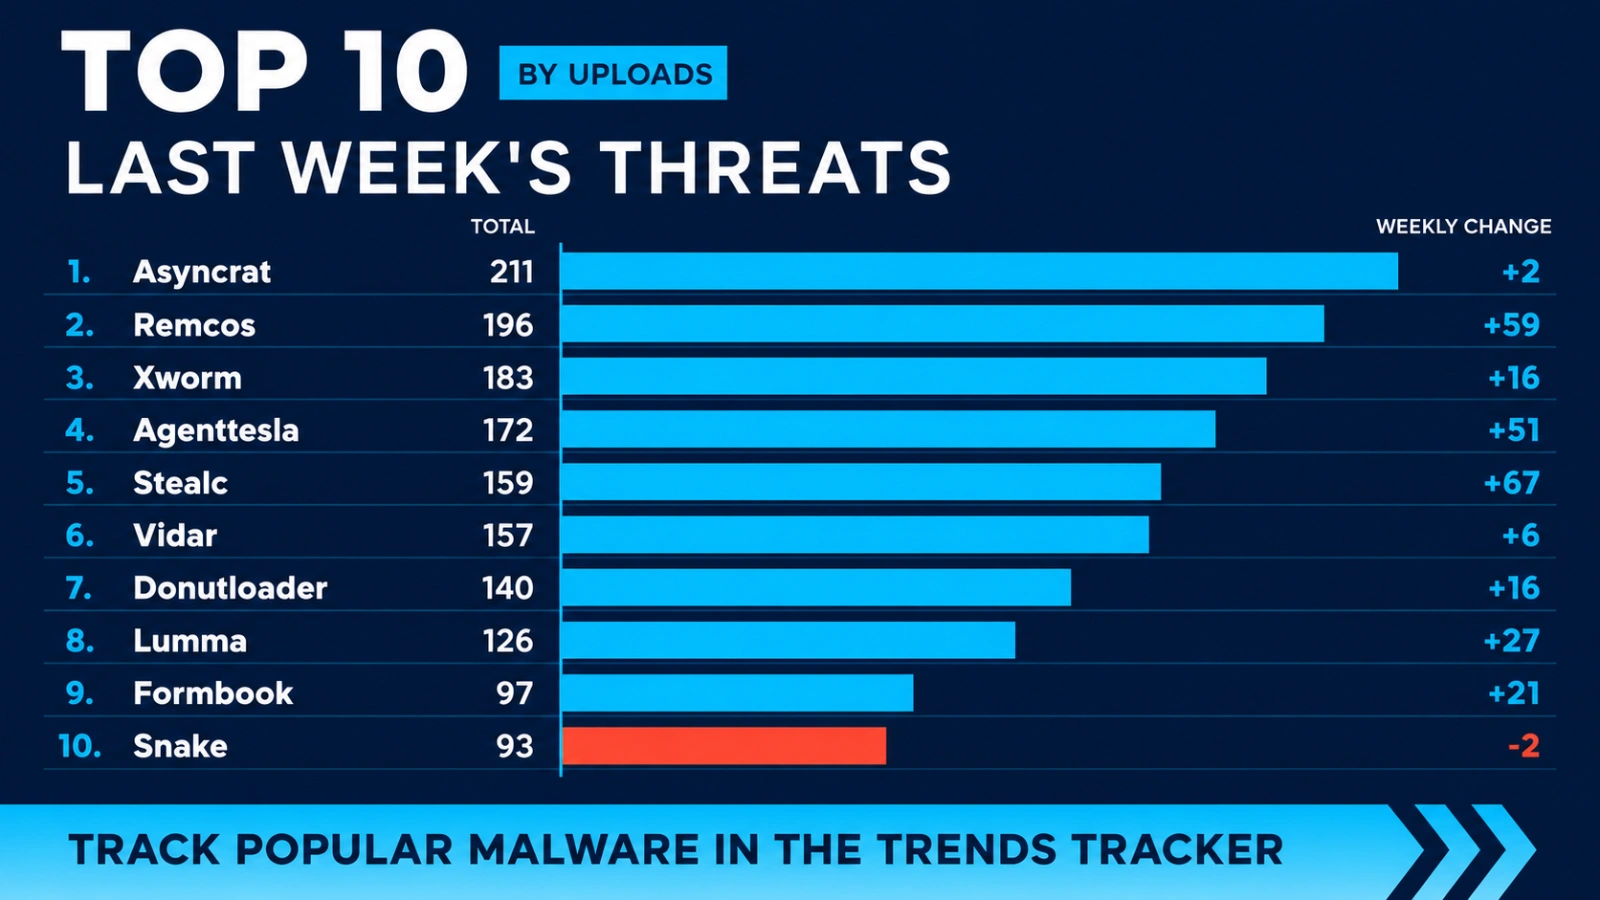
AsyncRAT dẫn đầu với 211 lượt tải lên, vượt qua Remcos (196) và Xworm (183). Xu hướng này cho thấy các cuộc tấn công dựa trên RATs tiếp tục là chiến thuật chủ đạo của tội phạm mạng nhằm giành quyền truy cập bền vững, có sự tương tác trực tiếp vào các hệ thống Windows bị xâm nhập.
AsyncRAT dẫn đầu với 211 lượt tải lên
AsyncRAT giữ vị trí số một với tổng cộng 211 lượt tải lên và mức tăng nhẹ hai mẫu so với tuần trước, phản ánh vị thế của nó là một trong những .NET-based remote access trojans được triển khai nhất quán trong bối cảnh mối đe dọa hiện tại. Mã độc này thường được phân phối thông qua các cuộc tấn công email lừa đảo chứa các tệp đính kèm hoặc liên kết độc hại.
Sau khi cài đặt, AsyncRAT cho phép kẻ tấn công thực thi lệnh từ xa toàn quyền, ghi lại thao tác bàn phím, chụp màn hình và đánh cắp dữ liệu.
Các chiến dịch gần đây đã cho thấy những kẻ vận hành AsyncRAT lạm dụng cơ sở hạ tầng đám mây đáng tin cậy như các dịch vụ miễn phí của Cloudflare và TryCloudflare tunnels để lưu trữ các máy chủ phân phối payload, làm cho việc phát hiện trở nên khó khăn hơn đáng kể đối với các công cụ bảo mật thông thường.
Remcos RAT ghi nhận mức tăng trưởng lớn
Remcos RAT ghi nhận mức tăng trưởng lớn nhất trong ba loại hàng đầu, tăng 59 mẫu để đạt 196 lượt tải lên, nhấn mạnh làn sóng gia tăng các chiến dịch tập trung vào hoạt động gián điệp và giám sát.
Ban đầu được tiếp thị như một công cụ quản trị từ xa hợp pháp, Remcos đã phát triển thành một nền tảng ưa thích cho hoạt động gián điệp và đánh cắp thông tin đăng nhập của cả tội phạm mạng và các nhà môi giới truy cập ban đầu.
Các biến thể mới được quan sát vào đầu năm 2026 đã chuyển hướng sang giám sát thời gian thực, truyền phát trực tiếp cảnh quay webcam và gửi các tổ hợp phím ngay lập tức thay vì chờ đợi để trích xuất dữ liệu đã lưu trữ, biến các máy bị nhiễm thành nguồn cấp dữ liệu giám sát trực tiếp cho kẻ tấn công.
Xworm tiếp tục là mối đe dọa đáng chú ý
Xworm đứng ở vị trí thứ ba với 183 lượt tải lên và tăng 16 mẫu, tiếp tục củng cố danh tiếng của nó như một RAT có khả năng thích ứng cao, mô-đun, được bán thông qua các kênh malware-as-a-service.
Các chiến dịch Xworm gần đây đã tận dụng nhiều định dạng tệp và ngôn ngữ kịch bản, bao gồm PowerShell, VBS, HTA và các lỗ hổng macro của Office như CVE-2018-0802, để triển khai payload và né tránh các biện pháp phòng vệ của điểm cuối.
Ngoài các chức năng RAT điển hình như ghi lại thao tác bàn phím và truy cập webcam, các bản dựng Xworm mới hơn còn tích hợp các khả năng phá hoại để triển khai các payload đánh cắp thông tin tinh vi, mã hóa tệp và các tính năng tấn công từ chối dịch vụ phân tán (DDoS).
Các Information Stealers cũng gia tăng hoạt động
AgentTesla xếp thứ tư với 172 lượt tải lên và mức tăng mạnh 51 mẫu, tái khẳng định vai trò lâu dài của nó là một trong những Trojan đánh cắp thông tin đăng nhập phổ biến nhất đang lưu hành.
Tiếp theo sát nút, Stealc ghi nhận mức tăng hàng tuần lớn nhất trong toàn bộ danh sách, tăng 67 mẫu lên 159 lượt tải lên, theo sau là Vidar với 157 mẫu và mức tăng nhỏ hơn là sáu mẫu.
Cả hai đều là các information stealers được sử dụng rộng rãi, được thiết kế để thu thập thông tin xác thực trình duyệt, dữ liệu ví tiền điện tử và token phiên từ các điểm cuối bị nhiễm.
Như đã trình bày chi tiết trong số liệu thống kê mối đe dọa hàng tuần được công bố trong phân tích mã độc của ANY.RUN, DonutLoader đã tăng 16 mẫu lên 140 lượt tải lên, phản ánh vai trò ngày càng tăng của nó như một cơ chế phân phối cho các payload thứ cấp, trong khi Lumma stealer tăng 27 mẫu lên 126. Formbook đứng cuối cùng trong nhóm giữa với 97 lượt tải lên, tăng 21 mẫu trong tuần.
Snake là họ mã độc duy nhất trong top mười có sự sụt giảm, giảm hai mẫu để kết thúc tuần với tổng cộng 93 lượt tải lên, một ngoại lệ khiêm tốn nhưng đáng chú ý trong bối cảnh sự gia tăng rộng rãi trên hầu hết các danh mục mã độc chính.
Khuyến nghị bảo mật
Các nhóm bảo mật được khuyến nghị ưu tiên các quy tắc phát hiện cho các chuỗi phân phối dựa trên lừa đảo, giám sát các hoạt động PowerShell và HTA bất thường, đồng thời gắn cờ lưu lượng truy cập đến cơ sở hạ tầng chỉ huy và kiểm soát (C2) đã biết của Remcos, AsyncRAT và Xworm để giảm thiểu tác động của sự gia tăng hoạt động này.
Để tăng cường khả năng phòng thủ của bạn, hãy xem xét việc tích hợp ANY.RUN với Trung tâm Điều hành An ninh (SOC) của bạn để đẩy nhanh quá trình phát hiện mối đe dọa và điều tra nhanh chóng.
Mã độc tống tiền tiếp tục là một mối đe dọa đáng kể, với các biến thể mới xuất hiện thường xuyên.