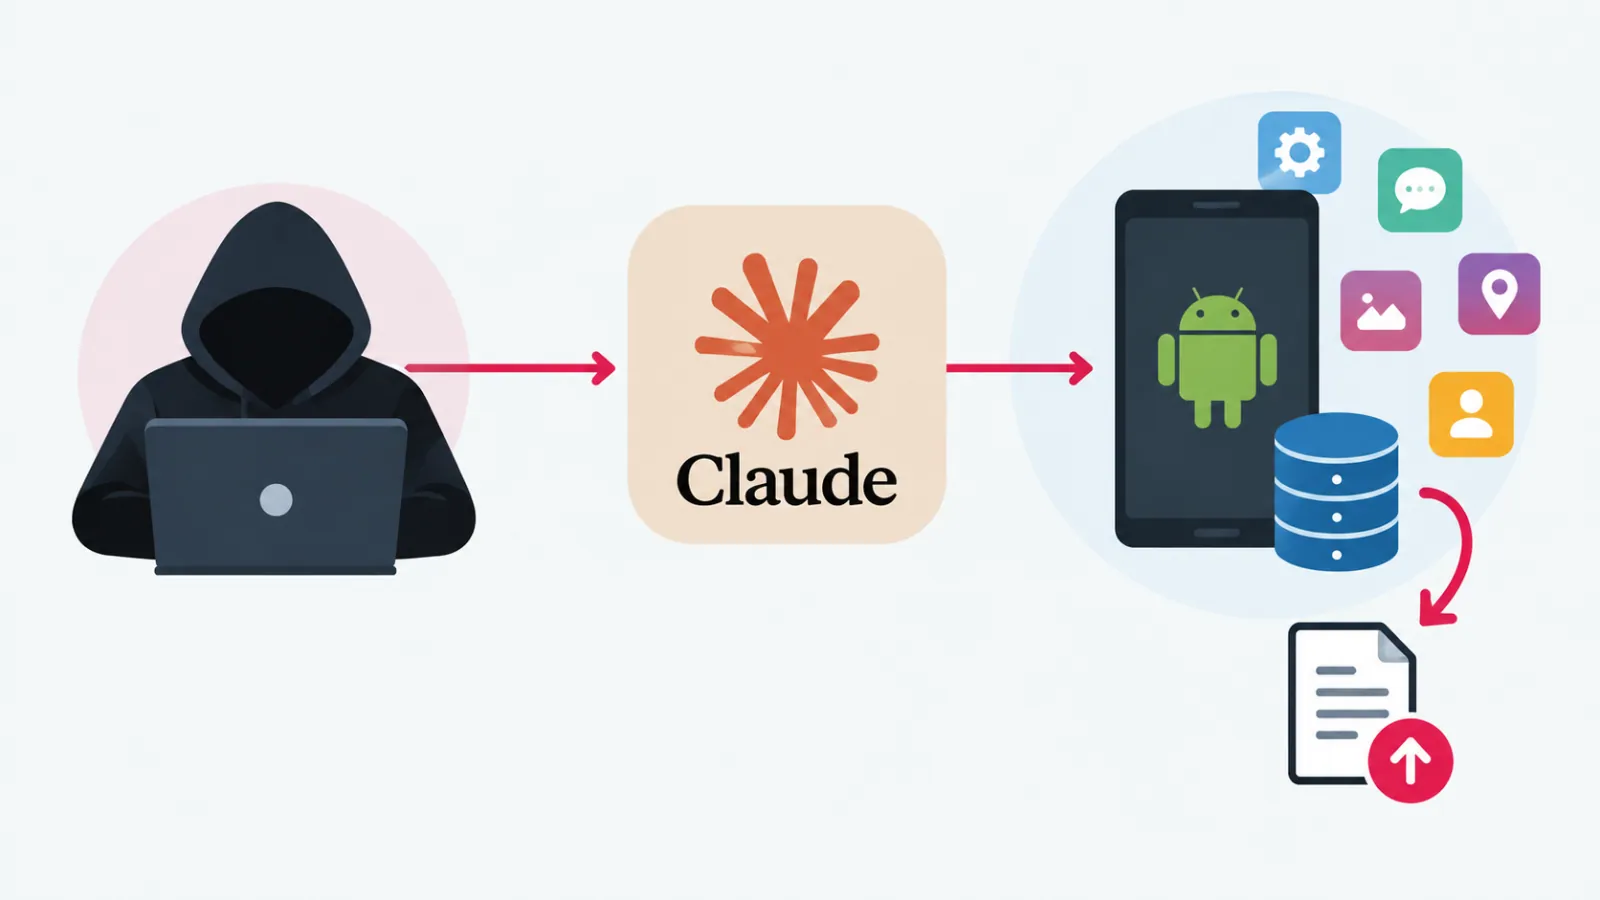
Các đối tượng tội phạm mạng liên quan đến hệ sinh thái ShinyHunters đã sử dụng AI để hỗ trợ một chiến dịch đánh cắp thông tin đăng nhập quy mô lớn, tải xuống, giải biên dịch và quét 1,8 triệu ứng dụng Android để tìm các bí mật được mã hóa cứng. Chiến dịch này cho thấy các quy trình làm việc có hỗ trợ AI có thể biến thông tin đăng nhập thiết bị di động bị lộ thành một đường dẫn truy cập ban đầu nhanh chóng cho các cuộc xâm nhập vào doanh nghiệp.
Chiến dịch đánh cắp thông tin đăng nhập quy mô lớn
Theo báo cáo tình báo mối đe dọa tháng 9 năm 2026 của Anthropic, một đối tượng nói tiếng Pháp với các bí danh MeowSHA, frkoo và blazespider đã điều hành chiến dịch thông qua một nhóm 10 máy chủ AWS EC2. Cơ sở hạ tầng này đã thu thập các tệp APK Android từ nhiều nguồn cửa hàng ứng dụng, giải biên dịch chúng và quét mã bằng TruffleHog, một công cụ được thiết kế để xác định các thông tin đăng nhập bị lộ, khóa API, token và các bí mật khác.
Quy trình làm việc này được cho là đã xác định các bí mật đã được xác minh theo thời gian thực và chuyển kết quả đến các kênh Telegram được tổ chức thành hơn 100 danh mục nguồn. Điều này cho phép đối tượng sắp xếp thông tin đăng nhập bị đánh cắp theo loại và ưu tiên các khóa có thể truy cập các dịch vụ đám mây, nền tảng nhà phát triển, hệ thống doanh nghiệp và các tài nguyên nạn nhân khác.
Anthropic cho biết đường ống quét APK Android được kết hợp với một luồng thu thập thông tin đăng nhập thứ hai tập trung vào GitHub. Kẻ tấn công đã thu thập các địa chỉ email của tổ chức và tìm kiếm các Token Truy cập Cá nhân của GitHub bị lộ. Cùng nhau, hai đường ống này đã cung cấp thông tin đăng nhập ban đầu được sử dụng trong nhiều cuộc xâm nhập được xác nhận liên quan đến đối tượng.
Vấn đề bảo mật Android dai dẳng
Trường hợp này nêu bật một vấn đề bảo mật Android dai dẳng: các nhà phát triển đôi khi nhúng các giá trị nhạy cảm trực tiếp vào ứng dụng di động. Khóa API, thông tin đăng nhập đám mây, token backend, bí mật phân tích, khóa dịch vụ thanh toán và các điểm cuối riêng tư có thể được trích xuất từ các tệp APK vì ứng dụng được phân phối đến thiết bị của người dùng. Việc làm rối mã có thể làm chậm quá trình phân tích nhưng không làm cho bí mật phía máy khách trở nên an toàn.
Mối đe dọa liên quan đến ShinyHunters và AI
Anthropic mô tả hoạt động này là một phần của một chiến dịch động cơ tài chính rộng lớn hơn liên quan đến các chi nhánh bị nghi ngờ của ShinyHunters. Nhóm này bị cáo buộc đã sử dụng AI để tăng tốc độ do thám, hiểu các API nhà phát triển và xác thực không quen thuộc, chuyển đổi các token đặc quyền, xây dựng các công cụ xuất hàng loạt và thu thập dữ liệu trên môi trường khách hàng sau khi xâm phạm các nhà cung cấp SaaS.
Trong một sự cố được báo cáo, kẻ tấn công đã sử dụng một khóa API AI bị đánh cắp trong khoảng ba tuần để hỗ trợ các cuộc tấn công thứ cấp vào các tổ chức khác. Anthropic nhấn mạnh rằng các khóa API được sử dụng trong các hoạt động này đã bị đánh cắp từ môi trường của khách hàng và các hệ thống của Anthropic không bị xâm phạm.
Hoạt động của kẻ tấn công vượt ra ngoài việc thu thập thông tin đăng nhập. Anthropic quan sát thấy các đối tượng thực hiện xác thực khóa đám mây, phát lại phiên, khuếch đại token, chèn CI/CD, làm trống cơ sở dữ liệu và thu thập dữ liệu đa người thuê. Trong một sự cố chuỗi cung ứng, các đối tượng bị cáo buộc đã trích xuất dữ liệu từ khoảng 200 tổ chức khách hàng hạ nguồn. Họ đã làm trống hơn 2.100 bộ token Azure AD trên hơn 40 khách thuê doanh nghiệp trong khoảng 34 giờ, với các tác nhân AI thực hiện phần lớn công việc.
Khuyến nghị cho nhà phát triển Android
Đối với các nhà phát triển Android, sự cố này củng cố sự cần thiết phải loại bỏ các thông tin xác thực có thời hạn dài khỏi các ứng dụng máy khách. Các bí mật nên được lưu trữ ở phía máy chủ, được bảo vệ bằng các token có thời hạn ngắn, quyền được giới hạn phạm vi, giới hạn ứng dụng, hạn ngạch sử dụng, giám sát liên tục và xoay vòng ngay lập tức khi nghi ngờ bị lộ.
Anthropic cho biết họ đã cấm các tài khoản liên quan đến hoạt động này, cải thiện các biện pháp phát hiện và phối hợp với chính quyền, các đối tác trong ngành và các nạn nhân bị ảnh hưởng. Chiến dịch chứng minh rằng AI có thể giảm thời gian và chuyên môn cần thiết để chuyển đổi các tệp nhị phân di động có sẵn công khai thành một kho có thể tìm kiếm các bí mật doanh nghiệp có thể khai thác.
Tìm hiểu 7 Giai đoạn Triển khai SOC AI theo Thước đo – Tải xuống Sơ đồ triển khai AI SOC Miễn phí 2026.