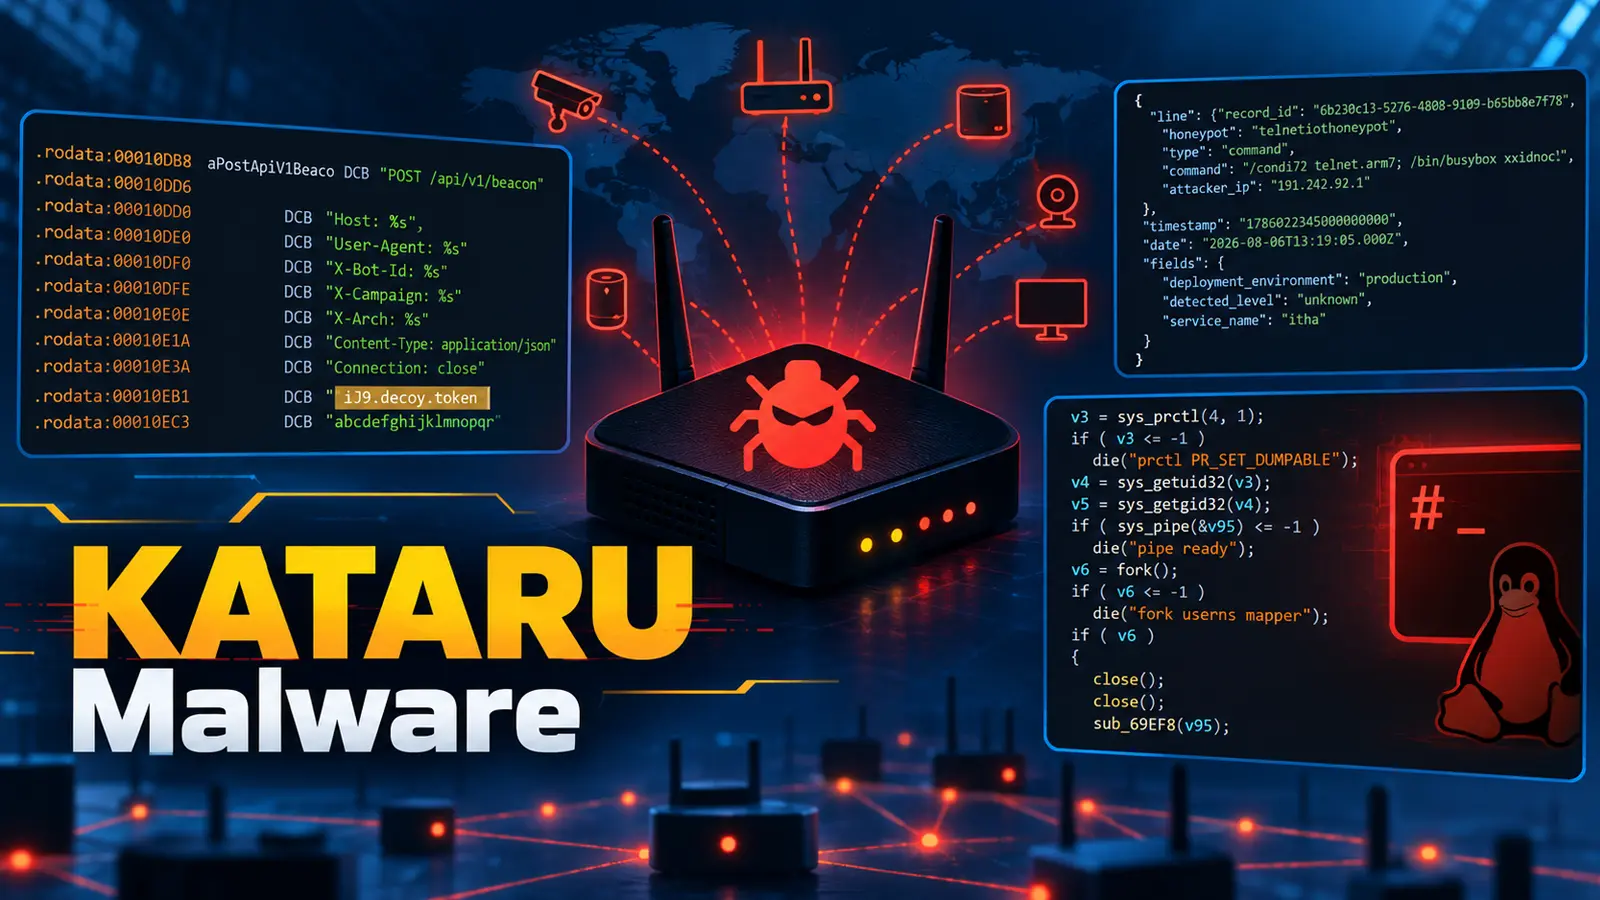
KATARU là một chủng mã độc IoT mới xuất hiện, có khả năng biến các thiết bị kém bảo mật thành các nút tấn công DDoS. Mẫu mã độc này được phát hiện sau khi một kẻ tấn công liên tục thử mật khẩu Telnet vào một honeypot và sau đó tải về một payload ARM. Điều này cho thấy các điểm truy cập cũ vẫn cung cấp cho kẻ tấn công một chỗ đứng. Mặc dù mã độc này có khả năng làm ngập các mục tiêu bằng lưu lượng truy cập giống như gia đình botnet Mirai, nó lại sở hữu bộ công cụ rộng hơn.
Giới thiệu về KATARU: Mã độc IoT mới
KATARU có thể cố gắng giành quyền truy cập root, duy trì hoạt động qua các lần khởi động lại, ẩn lưu lượng lệnh và thực thi các lệnh do kẻ điều hành cung cấp. Một thiết bị bị xâm phạm do đó sẽ khó loại bỏ hơn và hữu ích hơn trong các cuộc tấn công. Vào tháng 8, các nhà phân tích tại Nozomi Networks đã xác định mẫu này và đặt tên cho gia đình mã độc là KATARU, theo một nonce ChaCha20 được sử dụng để giải mã cấu hình của nó.
Nozomi Networks báo cáo rằng mã nguồn của KATARU dường như được lắp ráp từ các ví dụ công khai và có thể bao gồm cả các tài liệu hỗ trợ bởi AI. Mặc dù vậy, các chức năng hoạt động của nó vẫn gây quan ngại. Đối với chủ sở hữu mạng, vấn đề trước mắt là sự phơi nhiễm. Các thiết bị có bật Telnet, mật khẩu yếu và phần mềm lỗi thời tạo điều kiện cho kẻ tấn công xâm nhập.
Cơ chế hoạt động ban đầu của KATARU
KATARU bắt đầu bằng việc dò tìm mật khẩu Telnet, sau đó sử dụng các lệnh BusyBox để lấy và thực thi một payload. Khi hoạt động, nó kiểm tra xem tệp /etc/passwd có thể ghi được hay không và cố gắng xóa trình giữ chỗ mật khẩu root. Sau đó, nó thử khai thác các mã nguồn công khai cho các lỗ hổng như CVE-2026-46300 (Fragnesia), CVE-2026-43284 (DirtyFrag) và CVE-2026-31431 (Copy Fail). Mã nguồn cũng cố gắng thực hiện một phương thức leo thang đặc quyền thông qua release_agent của cgroup v1, có khả năng khởi động lại mã độc với các đặc quyền cao hơn.
Trong bản dựng ARM được phân tích, shellcode khai thác nhúng lại nhắm vào các hệ thống x86. Điều này cho thấy mã nguồn đã được sao chép mà không kiểm tra đầy đủ, nhưng vẫn tiềm ẩn nguy cơ. Quyền truy cập root sẽ cho phép mã độc kiểm soát mạnh mẽ hơn và làm cho việc dọn dẹp trở nên khó khăn hơn.
Các kỹ thuật leo thang đặc quyền và duy trì sự tồn tại
KATARU cố gắng duy trì sự tồn tại thông qua các dịch vụ systemd, tác vụ cron, tập lệnh rc, các hook OpenWrt, các hook quản lý gói và các vị trí khởi động Android. Nó có thể đánh dấu các bản sao là bất biến hoặc chỉ có thể thêm khi quyền cho phép, đòi hỏi xem xét kỹ lưỡng trong quá trình ứng phó sự cố. Logic duy trì sự tồn tại của nó trải rộng trên Linux, router, máy tính để bàn và Android.
Các quản trị viên nên cập nhật các bản vá cho phần mềm và kernel được hỗ trợ, loại bỏ quyền truy cập Telnet không cần thiết và thay thế mật khẩu mặc định hoặc yếu. Các lỗ hổng leo thang đặc quyền trên Linux đang bị khai thác tích cực cho thấy lý do tại sao các lỗi leo thang cần được chú ý sau khi hệ thống bị xâm nhập.
Cơ chế liên lạc và tấn công
KATARU không sử dụng lưu lượng điều khiển dạng văn bản thuần túy như các biến thể Mirai cũ. Mỗi thiết bị tạo một cặp khóa X25519 và sử dụng khóa bí mật chung để bảo vệ lệnh bằng mã hóa ChaCha20-Poly1305. Điều này cản trở việc kiểm tra thông thường và giả mạo máy chủ, mặc dù khóa công khai được ghim khớp với một giá trị kiểm tra RFC. Mã độc hỗ trợ các cuộc tấn công flood TCP, UDP, ICMP, HTTP, QUIC và DNS, bao gồm cả các cuộc tấn công nhắm vào Minecraft, FiveM, OpenVPN và WireGuard.
Nó có thể dò tìm mật khẩu SSH, tải xuống các tệp nhị phân bổ sung thông qua wget, thực thi các lệnh shell, dừng các cuộc tấn công flood đang hoạt động và xóa các tệp của nó. Các cuộc tấn công SSH là các tác vụ máy chủ-lệnh, không phải là lây lan tự động.
Một thành phần đánh lừa làm phức tạp thêm quá trình phân tích với các yêu cầu web giả và các đoạn hội thoại kiểu IRC. Nó bao gồm các chuỗi giống với các nhãn của Mirai hoặc Katana mặc dù mã nguồn không sử dụng chúng. Các nhóm nên xác thực dữ liệu đo lường trước khi chặn cơ sở hạ tầng, vì các yếu tố đánh lừa có thể trộn lẫn địa chỉ tài liệu với các dịch vụ hợp pháp.
Các biện pháp phòng ngừa và ứng phó
Các chuyên gia bảo mật nên cô lập các thiết bị IoT và công nghệ vận hành, chỉ cho phép lưu lượng quản lý và kinh doanh cần thiết. Theo dõi các kết nối mã hóa đi bất thường, các đỉnh gói tin, các lần thử Telnet hoặc SSH và các thay đổi tệp khởi động. Các nhóm mạng cũng nên lưu giữ nhật ký đủ lâu để so sánh hành vi hiện tại của thiết bị với các mẫu lưu lượng thông thường của nó.
Việc đề cập đến mã botnet do LLM tạo ra của TuxBot cũng cho thấy tại sao việc tăng cường bảo mật cơ bản lại quan trọng. Các biện pháp kiểm soát này không thể đảm bảo mọi thiết bị đều an toàn nếu nhà cung cấp không còn phát hành các bản cập nhật. Khi không thể cài đặt các bản cập nhật, các tổ chức nên xem xét loại bỏ các thiết bị hoặc đặt chúng phía sau các đường dẫn truy cập được kiểm soát chặt chẽ, vì thiết bị không được hỗ trợ sẽ để lộ các lỗ hổng đã biết trên internet trong nhiều năm.
Các biện pháp này làm giảm khả năng một thiết bị trở thành điểm xâm nhập bền vững hoặc tham gia vào một cuộc tấn công flood. Hãy lập danh mục thiết bị kết nối, hạn chế quản trị từ xa và điều tra hoạt động đi bất thường trước khi nó trở thành một sự gián đoạn dịch vụ rộng lớn hơn.
Các chỉ số xâm nhập (IoC)
Các chỉ số xâm nhập (IoC) cho KATARU bao gồm:
- Mã độc IoT
- Tấn công DDoS
- Tên miền:
kataru-ioc.com - IP:
192.0.2.1
Lưu ý: Địa chỉ IP và tên miền được cố tình làm mờ (ví dụ: [.]) để tránh phân giải hoặc tạo liên kết tự động. Chỉ khôi phục lại định dạng ban đầu (re-fang) trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Hãy cập nhật cho Trung tâm Điều hành An ninh (SOC) của bạn về các mã độc và lừa đảo đang hoạt động trong vòng 24 giờ kể từ khi chúng xuất hiện. Hãy thử ANYRUN để ngăn chặn sự cố bằng cách phát hiện sớm.
Nguồn tham khảo: Nozomi Networks Blog