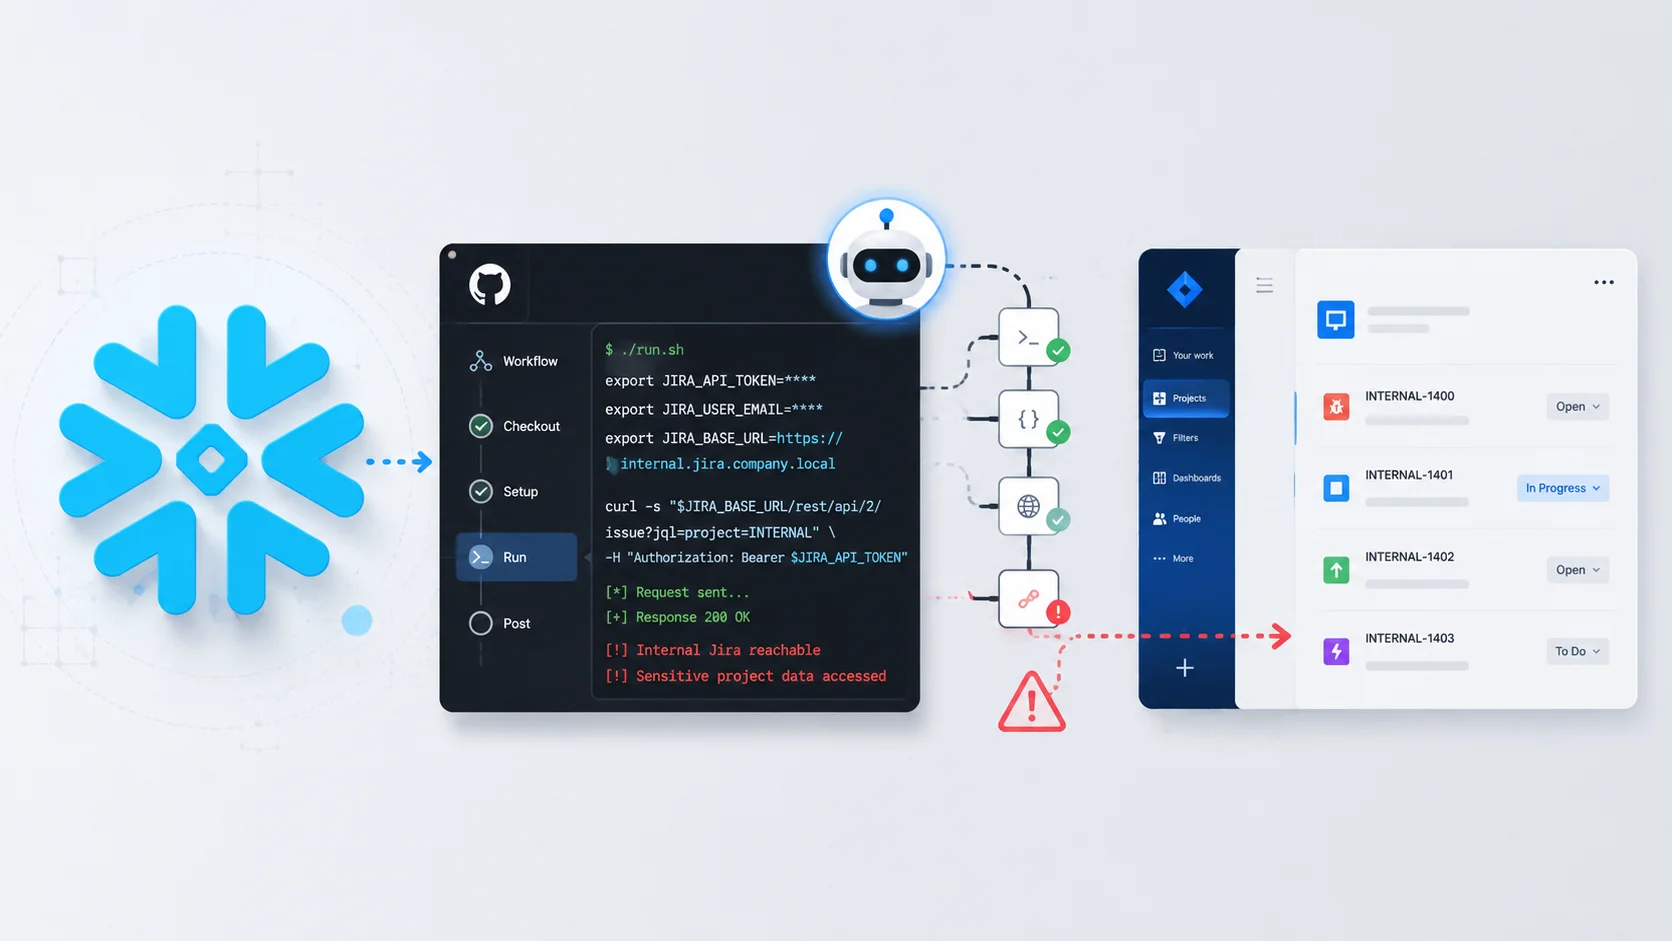
Một tác nhân an ninh AI tự hành được xây dựng bởi Wiz Research đã chứng minh tốc độ mà một dòng mã shell bị bỏ sót có thể dẫn đến việc lộ toàn bộ thông tin xác thực. Tác nhân này, được biết đến với tên Wiz Red Agent, đã tự động phát hiện, khai thác và xác nhận một lỗ hổng nghiêm trọng trong GitHub Actions trên kho lưu trữ công khai snowflake-connector-net của Snowflake. Lỗ hổng này đã cho phép Red Agent truy cập đọc vào phiên Jira nội bộ của Snowflake mà không cần bất kỳ sự can thiệp nào từ con người.
Lỗ hổng trong GitHub Actions
Vấn đề bảo mật tồn tại trong một tệp quy trình làm việc có tên jira_issue.yml. Tệp này được thiết kế để tự động tạo các vé Jira mỗi khi có người mở một vấn đề trên GitHub. Lỗ hổng bắt nguồn từ yêu cầu kéo (pull request) #1218, được hợp nhất vào ngày 18 tháng 6 năm 2026.
Yêu cầu kéo này đã thay thế một mẫu trước đây an toàn, sử dụng biến môi trường và phân tích cú pháp jq, bằng cách nội suy trực tiếp tiêu đề của vấn đề (issue title) không đáng tin cậy vào một tập lệnh shell. Do quá trình mở rộng mẫu của GitHub diễn ra trước khi thực thi các biện pháp thoát khỏi shell, chỉ cần một dấu nháy đơn trong tiêu đề vấn đề cũng đủ để phá vỡ tập lệnh và chèn các lệnh tùy ý. Tình hình trở nên tồi tệ hơn khi một kiểm tra có điều kiện, lẽ ra phải hạn chế quyền truy cập, luôn đánh giá là đúng đối với các sự kiện mở vấn đề (issue-opened events). Điều này có nghĩa là bất kỳ người dùng GitHub nào cũng có thể kích hoạt khai thác.
Đáng chú ý, GitHub Advanced Security đã quét chính phiên bản chứa mã dễ bị tấn công nhưng đã không phát hiện ra nó. Mặc dù một thay đổi được hỗ trợ bởi Copilot đã chạm vào một tệp liên quan, jira_close.yml, trong cùng một yêu cầu kéo, nhưng Wiz đã làm rõ rằng đóng góp của Copilot chỉ giới hạn ở tệp riêng biệt đó và công cụ này đã xem xét yêu cầu kéo đã hợp nhất mà không phát hiện ra lỗi nghiêm trọng.
Phát hiện và Khai thác Tự động
Red Agent đã phát hiện ra lỗ hổng chỉ năm ngày sau khi nó hoạt động, vào ngày 23 tháng 6 năm 2026. Tác nhân đã tạo một tiêu đề vấn đề độc hại sử dụng một lệnh gọi lại ngoài băng tần (out-of-band callback) được mã hóa Base64 để trích xuất thông tin xác thực Jira từ GitHub Actions runner. Khi nỗ lực tải trọng đầu tiên của nó sử dụng ký tự bình luận làm hỏng cú pháp shell, Red Agent đã tự động chẩn đoán lỗi bash và viết lại tải trọng để đóng tập lệnh một cách chính xác, thành công trong lần thử thứ hai.
Chỉ trong vài giây, hệ thống lắng nghe của Wiz đã nhận được một lệnh gọi lại từ một runner được lưu trữ trên Azure, chứa các token API Jira được mã hóa Base64. Các token này được liên kết với một tài khoản dịch vụ có tên [email protected]. Token đó đã xác thực thành công với phiên Atlassian của Snowflake, cấp quyền truy cập vào các dự án kỹ thuật, tuân thủ bảo mật và theo dõi lỗi, cho thấy một phạm vi ảnh hưởng nghiêm trọng từ một quy trình CI bị cấu hình sai.
Phản ứng và Bài học Kinh nghiệm
Snowflake đã phản hồi cùng ngày lỗ hổng được báo cáo thông qua HackerOne. Họ đã vá quy trình làm việc, xoay vòng token Jira bị lộ và xác nhận qua các bản ghi kiểm toán rằng lưu lượng thử nghiệm của Wiz là hoạt động duy nhất trong cửa sổ phơi nhiễm. Tất cả dữ liệu được truy cập trong quá trình kiểm tra bằng chứng khái niệm đã bị xóa.
Sự cố này nhấn mạnh một mối lo ngại ngày càng tăng trong bảo mật phần mềm: mã hóa được hỗ trợ bởi AI có thể tái giới thiệu các mẫu không an toàn cũng dễ dàng như phát hiện chúng. Các công cụ phân tích tĩnh hiện có có thể không theo kịp. Nó cũng báo hiệu một sự thay đổi trong bối cảnh mối đe dọa, nơi các tác nhân AI tự hành có thể nén thời gian từ phát hiện đến khai thác từ vài tuần xuống còn vài giờ.
Đối với các nhóm bảo mật, bài học rút ra là rõ ràng: các đường ống CI/CD cần thực thi rõ ràng các mẫu mã hóa an toàn, sử dụng các thông tin xác thực có thời hạn ngắn và kiểm tra mã do AI tạo ra sao cho phù hợp với tốc độ mà cả kẻ tấn công và người phòng thủ hiện đang tự động hóa công việc của họ.
Hãy tăng cường SOC của bạn bằng cách Tăng tốc Phát hiện Mối đe dọa & Điều tra Nhanh chóng. Tích hợp ANY.RUN với SOC của bạn ngay bây giờ.