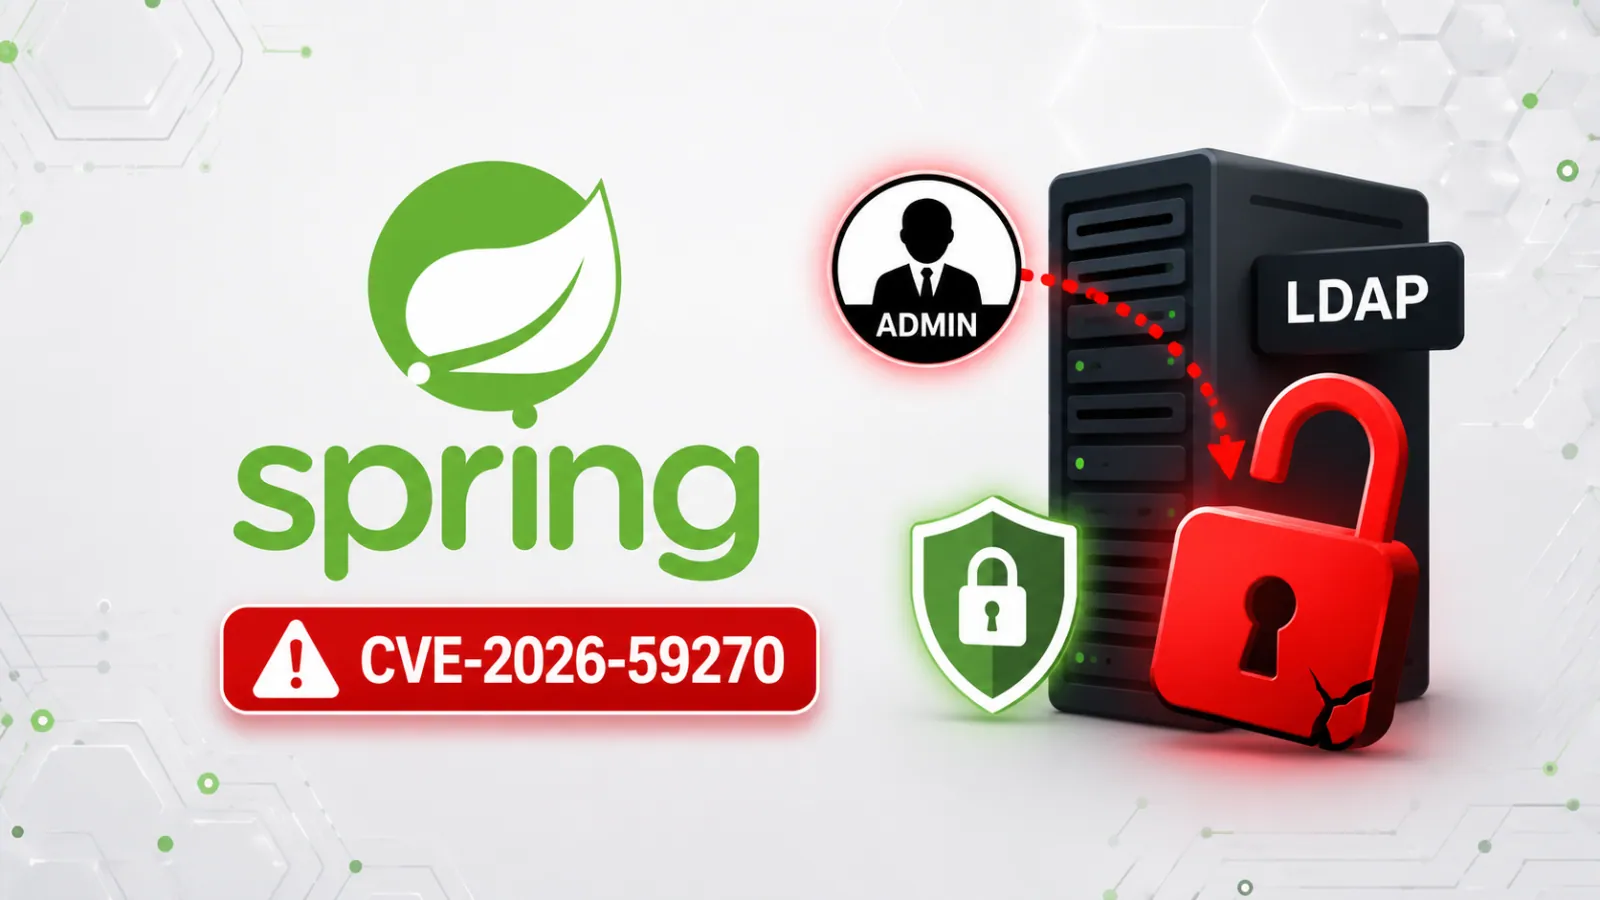
Một lỗ hổng CVE nghiêm trọng trong Spring Security cho phép kẻ tấn công từ xa chiếm quyền điều khiển các thư mục LDAP trong bộ nhớ được hiển thị.
Mô tả lỗ hổng
Lỗ hổng này, được theo dõi với mã định danh CVE-2026-59270, ảnh hưởng đến các ứng dụng sử dụng UnboundIDContainer của Spring Security hoặc thông qua tính năng tự động cấu hình LDAP nhúng của Spring Boot. Vấn đề này được công bố vào ngày 20 tháng 8 năm 2026 và được đánh giá là có mức độ nghiêm trọng cao. Kẻ tấn công có thể khai thác lỗ hổng này từ xa mà không cần xác thực trước hoặc tương tác người dùng nếu listener LDAP nhúng có thể truy cập được từ một vị trí mạng do kẻ tấn công kiểm soát.
Nguyên nhân của lỗ hổng là do UnboundIDContainer tạo một thông tin đăng nhập quản trị LDAP một cách không điều kiện khi liên kết listener LDAP của nó với tất cả các giao diện mạng khả dụng. Hành vi này có thể làm lộ dịch vụ LDAP vượt ra ngoài localhost, tùy thuộc vào quy tắc tường lửa, mạng container, nhóm bảo mật đám mây và các chính sách mạng.
Tác động của việc khai thác
Một kẻ tấn công có khả năng kết nối đến cổng LDAP bị lộ có thể xác thực bằng cách sử dụng tên phân biệt quản trị (distinguished name) quản trị đã biết. Việc xác thực thành công sẽ cấp quyền truy cập cấp quản trị vào thư mục nhúng, cho phép kẻ tấn công đọc, thay đổi hoặc có khả năng xóa các mục LDAP được lưu trữ trong bộ nhớ.
Vấn đề này đặc biệt đáng lo ngại trong môi trường phát triển, thử nghiệm, CI/CD và các ứng dụng nội bộ, nơi các dịch vụ LDAP nhúng có thể được bật để kiểm thử xác thực hoặc các tính năng ứng dụng dựa trên thư mục. Mặc dù thư mục nằm trong bộ nhớ, dữ liệu của nó có thể bao gồm các tài khoản thử nghiệm, thuộc tính xác thực, ánh xạ vai trò, giá trị cấu hình ứng dụng hoặc các bản ghi nhạy cảm khác được tải trong quá trình khởi động.
Kẻ tấn công có thể lạm dụng lỗ hổng này để liệt kê người dùng và nhóm LDAP, sửa đổi các mục liên quan đến ủy quyền, chèn các đối tượng thư mục độc hại hoặc làm gián đoạn các ứng dụng phụ thuộc vào phiên bản LDAP nhúng. Trong một số triển khai, các bản ghi thư mục bị thay đổi có thể ảnh hưởng đến các quyết định ủy quyền của ứng dụng và cho phép các cuộc tấn công tiếp theo vào các dịch vụ được kết nối.
Các phiên bản bị ảnh hưởng
CVE-2026-59270 ảnh hưởng đến các phiên bản Spring Security sau đây: 7.1.0, 7.0.0 đến 7.0.6, 6.5.0 đến 6.5.11, 6.4.0 đến 6.4.18, 5.8.0 đến 5.8.27 và 5.7.0 đến 5.7.25. Người dùng Spring Security nên nâng cấp ngay lập tức lên một phiên bản đã được sửa lỗi.
Các biện pháp khắc phục
Các bản sửa lỗi mã nguồn mở khả dụng bao gồm Spring Security 7.1.1 và 7.0.7. Các bản sửa lỗi được hỗ trợ cho doanh nghiệp cũng có sẵn cho các nhánh bảo trì bị ảnh hưởng, bao gồm các phiên bản 6.5.12, 6.4.19, 5.8.28 và 5.7.26.
Các tổ chức nên xác định các ứng dụng bị ảnh hưởng bằng cách kiểm tra UnboundIdContainer hoặc các thuộc tính Spring Boot bắt đầu bằng spring.ldap.embedded.*. Nhóm bảo mật cũng nên xác minh xem các cổng listener LDAP có bị lộ thông qua mạng host, dịch vụ Kubernetes, quy tắc ingress, ánh xạ cổng Docker, cấu hình tường lửa hoặc các biện pháp kiểm soát mạng đám mây hay không.
Spring cho biết không cần thêm các bước giảm thiểu nào sau khi nâng cấp. Tuy nhiên, các tổ chức vẫn nên hạn chế truy cập vào các dịch vụ LDAP nhúng khi có thể, đặc biệt là trong các môi trường không sản xuất. Phân đoạn mạng và chỉ cho phép truy cập từ localhost có thể giảm thiểu nguy cơ bị khai thác từ xa trong khi các bản vá lỗi đang được triển khai.
Bạn có thể tìm hiểu thêm chi tiết về lỗ hổng này tại thông báo bảo mật chính thức của Spring.