Ngành công nghiệp an ninh mạng đang đối mặt với một bối cảnh mối đe dọa thay đổi nhanh chóng hơn hầu hết các hệ thống phòng thủ có thể theo dõi. Dữ liệu mới từ Epoch AI cho thấy số lượng thông báo về các lỗ hổng nghiêm trọng và có mức độ nghiêm trọng cao từ các công ty công nghệ lớn đã tăng vọt kể từ đầu mùa xuân, từ mức cơ bản vài trăm mỗi tháng lên hơn 600. Trong đó, các lỗ hổng CVE nghiêm trọng đã tăng từ con số hàng đơn vị lên hơn 600 trong những tháng gần đây.
Sự gia tăng đột biến của các lỗ hổng được phát hiện
Tính đến tháng 6 năm 2026, hai mươi mốt tổ chức đáng chú ý, bao gồm Microsoft, Google, Apple, Adobe, Oracle, Cisco và IBM, đã công bố khoảng 1.500 lỗ hổng CVE nghiêm trọng và có mức độ nghiêm trọng cao. Con số này gấp hơn 3,5 lần so với kỷ lục hàng tháng trước đó được thiết lập trước khi bản xem trước Claude Mythos của Anthropic được phát hành.
Sự gia tăng này không dừng lại; đến tháng 7, số lượng thông báo đã đạt khoảng 2.500, gần gấp năm lần so với mức cơ bản trước Mythos và cao hơn 60% so với tổng số kỷ lục của tháng 6.
Vai trò của Trí tuệ Nhân tạo trong phát hiện lỗ hổng
Các nhà nghiên cứu chỉ ra Sáng kiến Khám phá Lỗ hổng Sử dụng AI của Anthropic, Dự án Glasswing, là một yếu tố thúc đẩy chính đằng sau sự gia tăng này. Nỗ lực này được báo cáo đã phát hiện hơn 10.000 lỗ hổng nghiêm trọng hoặc có mức độ nghiêm trọng cao, nhiều trong số đó chưa được công bố chi tiết.
Hiện tại, vẫn chưa rõ liệu điều này phản ánh sự gia tăng thực tế về các điểm yếu có thể bị khai thác hay chỉ đơn thuần là sự thay đổi trong cách thức lỗ hổng được tìm thấy và phân loại. Tuy nhiên, các nhà phân tích đồng ý rằng các công cụ hỗ trợ AI đã làm thay đổi cơ bản tốc độ xuất hiện các lỗ hổng.
Thời gian khai thác rút ngắn và tác động đến phòng thủ
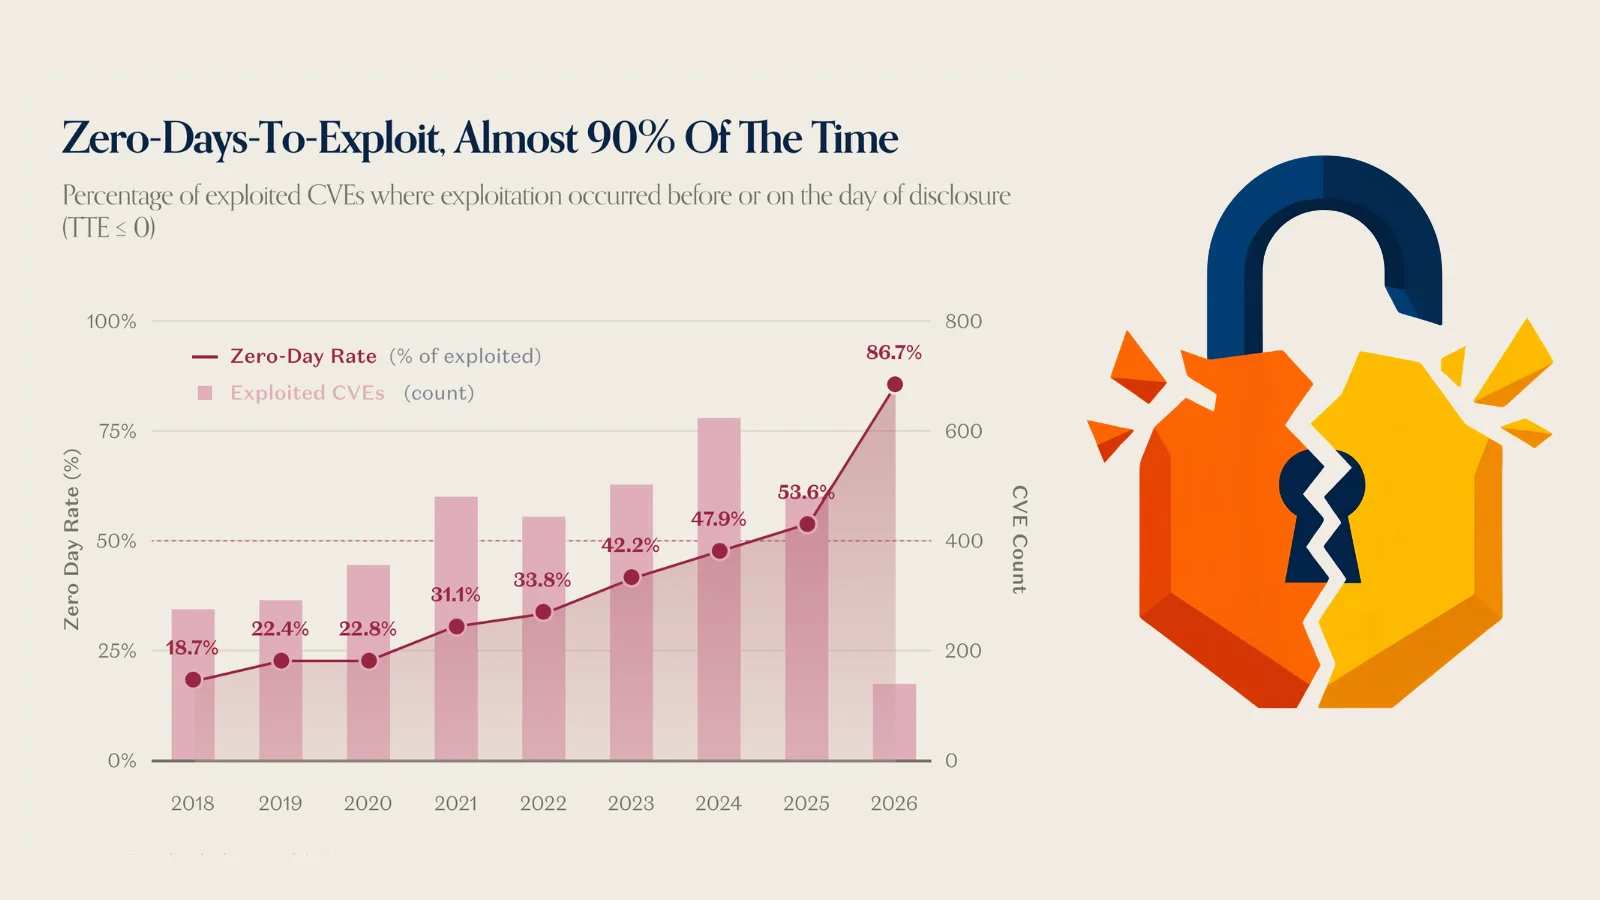
Sự gia tăng số lượng lỗ hổng được công bố còn đi kèm với sự sụt giảm song song về thời gian mà kẻ tấn công cần để vũ khí hóa các lỗ hổng mới. Theo ZeroDayClock, tỷ lệ zero-day vulnerability, tức là tỷ lệ các lỗ hổng bị khai thác vào hoặc trước ngày công bố công khai, đã tăng lên gần 87%. Con số này cao hơn khoảng 60% so với năm ngoái và gần gấp bốn lần so với tỷ lệ ghi nhận vào năm 2020.
Thời gian trung bình để khai thác hiện nay chỉ khoảng một ngày. Một số nhà nghiên cứu dự đoán con số này có thể giảm xuống chỉ còn một phút vào năm tới. Chỉ mới năm 2018, khoảng thời gian trung bình giữa việc công bố và lần quan sát khai thác đầu tiên kéo dài tới 771 ngày. Đến năm 2023, khoảng thời gian này đã giảm xuống còn khoảng sáu ngày, và đến năm 2024 là xuống còn vài giờ.
Đường cong sinh tồn khai thác (exploit survival curve), theo dõi tỷ lệ phần trăm các CVE cuối cùng bị khai thác vẫn chưa bị khai thác theo thời gian, hiện giảm về 0 trong khoảng 1,5 tháng sau khi công bố.
Vào năm 2022, một nửa số vụ khai thác dự kiến sẽ được vũ khí hóa vẫn chưa bị khai thác ở mốc 1,5 tháng. Ngay cả sau ba tháng, một phần đáng kể các lỗ hổng vẫn chưa bị tấn công. Ngày nay, các hệ thống phòng thủ gần như không còn thời gian đệm nào sau khi một lỗ hổng trở nên công khai.
Các nhóm bảo mật đã quen với chu kỳ vá lỗi kéo dài hàng tuần, giờ đây đang hoạt động trong một môi trường mà việc khai thác có thể bắt đầu ngay cả trước khi bản sửa lỗi sẵn sàng.
Phản ứng của các nhóm tấn công và khuyến nghị
Các nhà điều hành mã độc ransomware đã nhanh chóng thích ứng. Hơn một nửa số lỗ hổng CVE liên quan đến ransomware trong năm 2025 đã được xác định lần đầu tiên thông qua khai thác zero-day, một sự gia tăng đáng kể so với năm trước.
Các nhà phân tích trong ngành lưu ý rằng AI đang định hình cả hai mặt của phương trình: đẩy nhanh việc phát hiện các mối đe dọa tấn công, đồng thời hứa hẹn củng cố khả năng phòng thủ và phát hiện tự động. Hiện tại, các tổ chức trì hoãn việc cập nhật bản vá dù chỉ vài ngày ngày càng có nhiều khả năng phát hiện ra rằng kẻ tấn công đã đi trước một bước.
Các tổ chức trì hoãn việc cập nhật bản vá dù chỉ vài ngày ngày càng có nhiều khả năng phát hiện ra rằng kẻ tấn công đã đi trước một bước. Việc áp dụng các giải pháp an ninh mạng tiên tiến, bao gồm cả những giải pháp được hỗ trợ bởi AI, trở nên cần thiết hơn bao giờ hết để đối phó với tốc độ phát triển của các mối đe dọa.
Để tìm hiểu thêm về cách AI có thể hỗ trợ trong việc triển khai các Trung tâm Điều hành An ninh mạng (SOC), có thể tham khảo tài liệu hướng dẫn gồm 7 giai đoạn triển khai SOC dựa trên AI. Playbook Triển khai AI SOC 2026 cung cấp lộ trình chi tiết từ đánh giá đến tự động hóa.