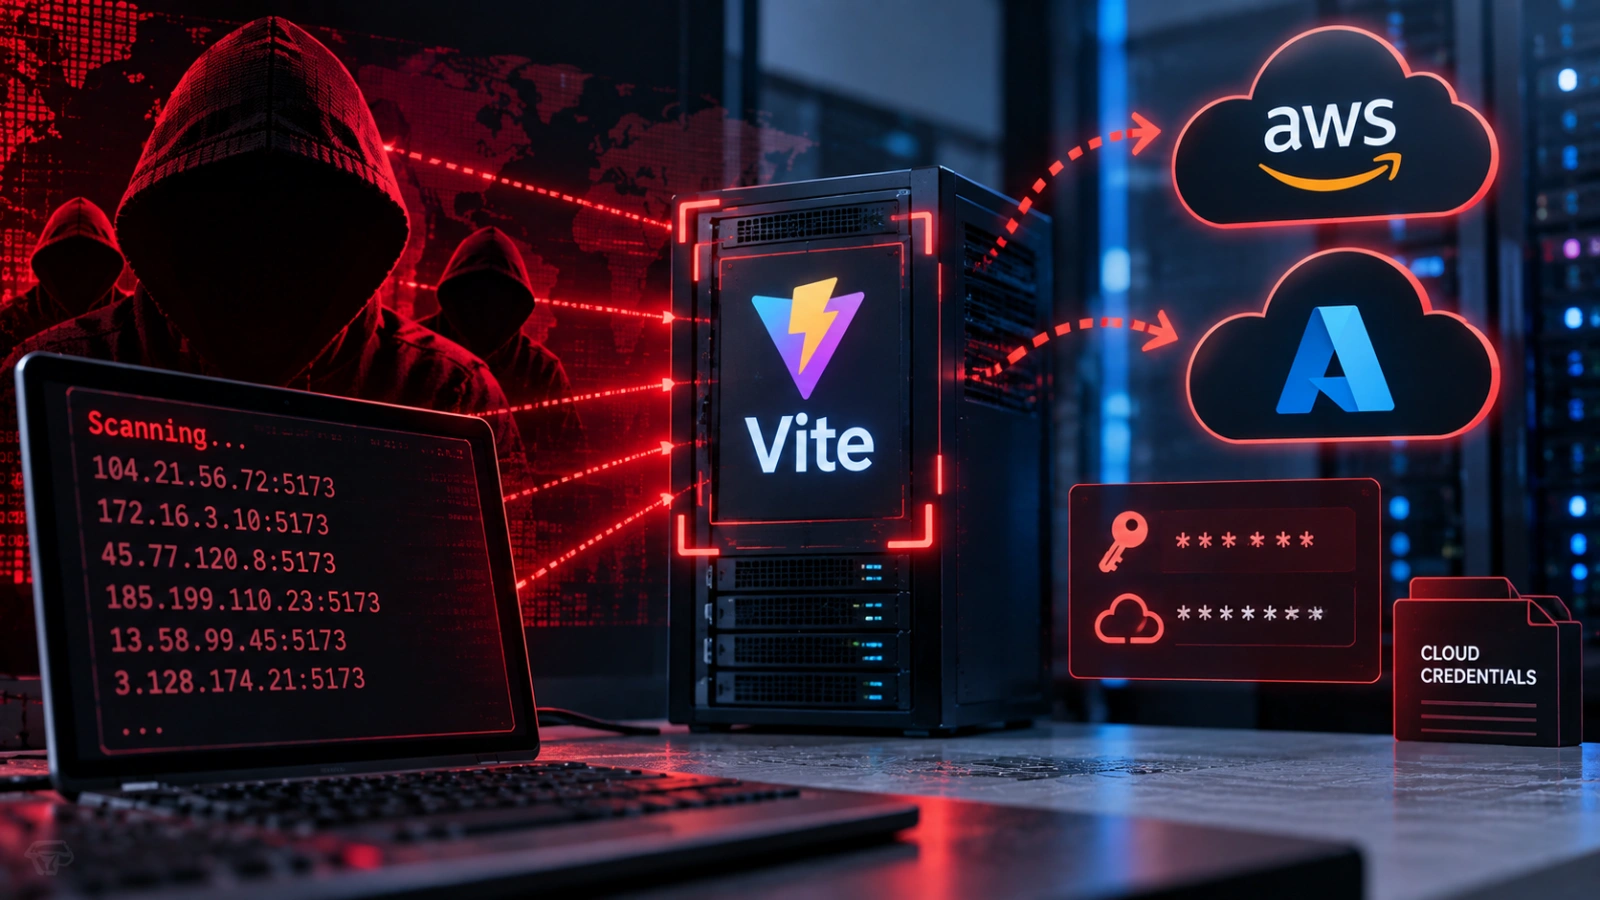
Các tác nhân đe dọa đang tiến hành một chiến dịch quét tự động quy mô lớn nhằm vào các máy chủ phát triển Vite lộ diện trên Internet. Mục tiêu chính là đánh cắp thông tin xác thực AWS, token truy cập Azure, biến môi trường và các bí mật Infrastructure-as-Code. Một chiến dịch này đã ghi nhận hàng trăm nghìn sự kiện tấn công, tăng đột biến so với giai đoạn trước đó.
Khai thác lỗ hổng Vite CVE-2026-39364
Chiến dịch này chủ yếu khai thác CVE-2026-39364, một lỗ hổng nghiêm trọng cho phép lộ thông tin tệp trong Vite, được công bố vào tháng 4 năm 2026. Ngoài ra, kẻ tấn công còn thử nghiệm các phương thức vượt quyền kiểm soát truy cập cũ hơn, cho thấy hạ tầng quét của chúng sử dụng một thư viện exploit đa dạng thay vì chỉ dựa vào một lỗ hổng duy nhất.
Lỗ hổng CVE-2026-39364 ảnh hưởng đến các phiên bản Vite từ 7.1.0 đến 7.3.1 và từ 8.0.0 đến 8.0.4. Nó cho phép kẻ tấn công chưa xác thực truy xuất các tệp mà cấu hình server.fs.deny lẽ ra phải chặn, bao gồm cả các tệp .env và chứng chỉ.
Vite cung cấp một tuyến nội bộ @fs để phục vụ các tệp từ hệ thống tệp máy chủ trong quá trình phát triển. Mặc dù cơ chế danh sách chặn (deny-list) nhằm ngăn chặn trình duyệt yêu cầu nội dung nhạy cảm, các tham số truy vấn được cấu trúc đặc biệt bao gồm ?raw, ?import&raw và ?import&url&inline có thể vượt qua sự bảo vệ đó. Điều này khiến máy chủ trả về các tệp bị hạn chế với phản hồi HTTP 200.
Việc khai thác yêu cầu máy chủ phát triển Vite phải có thể truy cập được qua mạng. Đồng thời, tệp bị nhắm mục tiêu phải nằm trong thư mục được cho phép bởi server.fs.allow và khớp với quy tắc của server.fs.deny. Theo mặc định, Vite liên kết với localhost, nhưng các nhà phát triển có thể làm cho nó hiển thị trên giao diện LAN hoặc công cộng thông qua tùy chọn --host, cấu hình server.host, ánh xạ cổng container, quy tắc ingress Kubernetes hoặc lỗi cấu hình nhóm bảo mật đám mây.
Các yêu cầu được F5 quan sát kết hợp điểm cuối @fs với các kỹ thuật vượt qua chuỗi truy vấn, traversal đường dẫn và các dấu phân cách được mã hóa kép. Ví dụ bao gồm các yêu cầu cho .env, /root/.env, /proc/self/environ và các đường dẫn được mã hóa sâu chứa %252f. Mã hóa kép có thể giúp các yêu cầu độc hại vượt qua các proxy ngược hoặc tường lửa ứng dụng web vốn chuẩn hóa đường dẫn khác với máy chủ phụ trợ.
Thư viện mật khẩu nhạy cảm
Các máy quét sử dụng một danh sách mật khẩu được biên soạn cẩn thận, bao gồm .env.local, .env.production, .env.staging, các tệp thông tin xác thực AWS trong các thư mục người dùng Linux phổ biến, bộ nhớ đệm AWS SSO, khóa sao lưu, rootkey.csv, aws-exports.js và các tệp cấu hình Amplify.
Ngoài ra, chúng còn tìm kiếm Azure accessTokens.json và các tệp thông tin xác thực, cùng với trạng thái Terraform, biến Terraform, trạng thái Serverless Framework và các tạo tác triển khai khác. Một điểm đáng chú ý là việc thăm dò /proc/self/cwd/.env, có thể tiết lộ tệp môi trường của ứng dụng đang hoạt động mà không yêu cầu kẻ tấn công phải biết đường dẫn cài đặt tuyệt đối của nó.
Phản hồi thành công có thể làm lộ các khóa API, mật khẩu cơ sở dữ liệu, khóa truy cập đám mây, bí mật phiên, địa chỉ cơ sở hạ tầng và dữ liệu tài nguyên do Terraform quản lý, có khả năng biến việc lộ thông tin máy chủ phát triển thành sự xâm phạm đám mây trên diện rộng.
Chiến dịch quét tự động
Chiến dịch gửi các yêu cầu HTTP/1.0 với Connection: close, một mẫu phù hợp với các máy quét tự động nhẹ. Các yêu cầu này luân phiên sử dụng các chuỗi User-Agent giả mạo, mạo danh Googlebot, ClaudeBot, GPTBot, PerplexityBot, OAI-SearchBot và Amazonbot. Đồng thời, các tiêu đề X-Forwarded-For và X-Real-IP giả mạo được sử dụng để gây nhầm lẫn phân tích log hoặc né tránh các danh sách IP được triển khai kém.
Phần lớn hoạt động có nguồn gốc từ cơ sở hạ tầng lưu trữ đám mây, đặc biệt là các địa chỉ trong phạm vi 34.x và 35.x của Google Cloud Platform. Hoa Kỳ chiếm 17.297 sự kiện được ghi nhận, tiếp theo là Bỉ với 4.407, Hà Lan với 4.011, Singapore với 2.842, Đài Loan với 1.994 và Nhật Bản với 1.353.
Một tập hợp con của cùng cơ sở hạ tầng này cũng đã thăm dò CVE-2025-29927, một lỗ hổng bỏ qua ủy quyền middleware trong Next.js, cho thấy các nhà điều hành đang quét đồng thời nhiều framework phát triển web. Lưu lượng truy cập Vite cũng kích hoạt các chữ ký cho CVE-2025-30208, CVE-2025-31125 và CVE-2024-45811, tất cả đều liên quan đến các kỹ thuật bỏ qua truy cập tệp tương tự.
CISA đã bổ sung CVE-2025-31125 vào danh mục các lỗ hổng đã biết bị khai thác (Known Exploited Vulnerabilities) vào tháng 1 năm 2026, củng cố thực tế rằng các dịch vụ phát triển Vite bị lộ đã và đang bị nhắm mục tiêu trong các hoạt động thực tế.
Các tổ chức nên nâng cấp các cài đặt bị ảnh hưởng lên Vite 7.3.2, 8.0.5 hoặc các bản phát hành được hỗ trợ mới hơn. Ngoài ra, cần gỡ bỏ các máy chủ phát triển khỏi các mạng công cộng. Các nhóm bảo mật nên kiểm tra các tệp Docker Compose, dịch vụ Kubernetes, cấu hình ingress, proxy ngược, quy tắc tường lửa và nhóm bảo mật đám mây để phát hiện các cổng phát triển bị lộ, đặc biệt là cổng 5173 thường được Vite sử dụng.
Người phòng thủ cũng nên kiểm tra nhật ký HTTP để tìm các yêu cầu chứa /@fs/, các tham số truy vấn raw hoặc import đáng ngờ, các chuỗi traversal được mã hóa và các nỗ lực truy xuất tệp môi trường, AWS, Azure, Terraform hoặc /proc. Không nên tin tưởng danh tính bot chỉ dựa trên chuỗi User-Agent; hãy xác thực quyền truy cập của trình thu thập dữ liệu bằng xác minh IP và DNS ngược phù hợp. Bất kỳ tổ chức nào làm lộ máy chủ Vite chưa được vá lỗi đều nên giả định rằng kẻ tấn công có thể đã thu thập được các bí mật có thể truy cập được.
Các khóa AWS, token Azure, thông tin xác thực cơ sở dữ liệu, bí mật API, khóa ký và thông tin xác thực do Terraform quản lý nên được thu hồi hoặc xoay vòng. Sau đó, tiến hành xem xét nhật ký kiểm tra đám mây để phát hiện các hành vi xác thực trái phép, leo thang đặc quyền, duy trì sự hiện diện và tạo tài nguyên.
Tìm hiểu thêm về các giai đoạn triển khai AI SOC theo 7 chỉ số Metrics-Gated tại đây.