Internet Systems Consortium phát hành bản vá cho BIND 9, giải quyết 14 lỗ hổng bảo mật
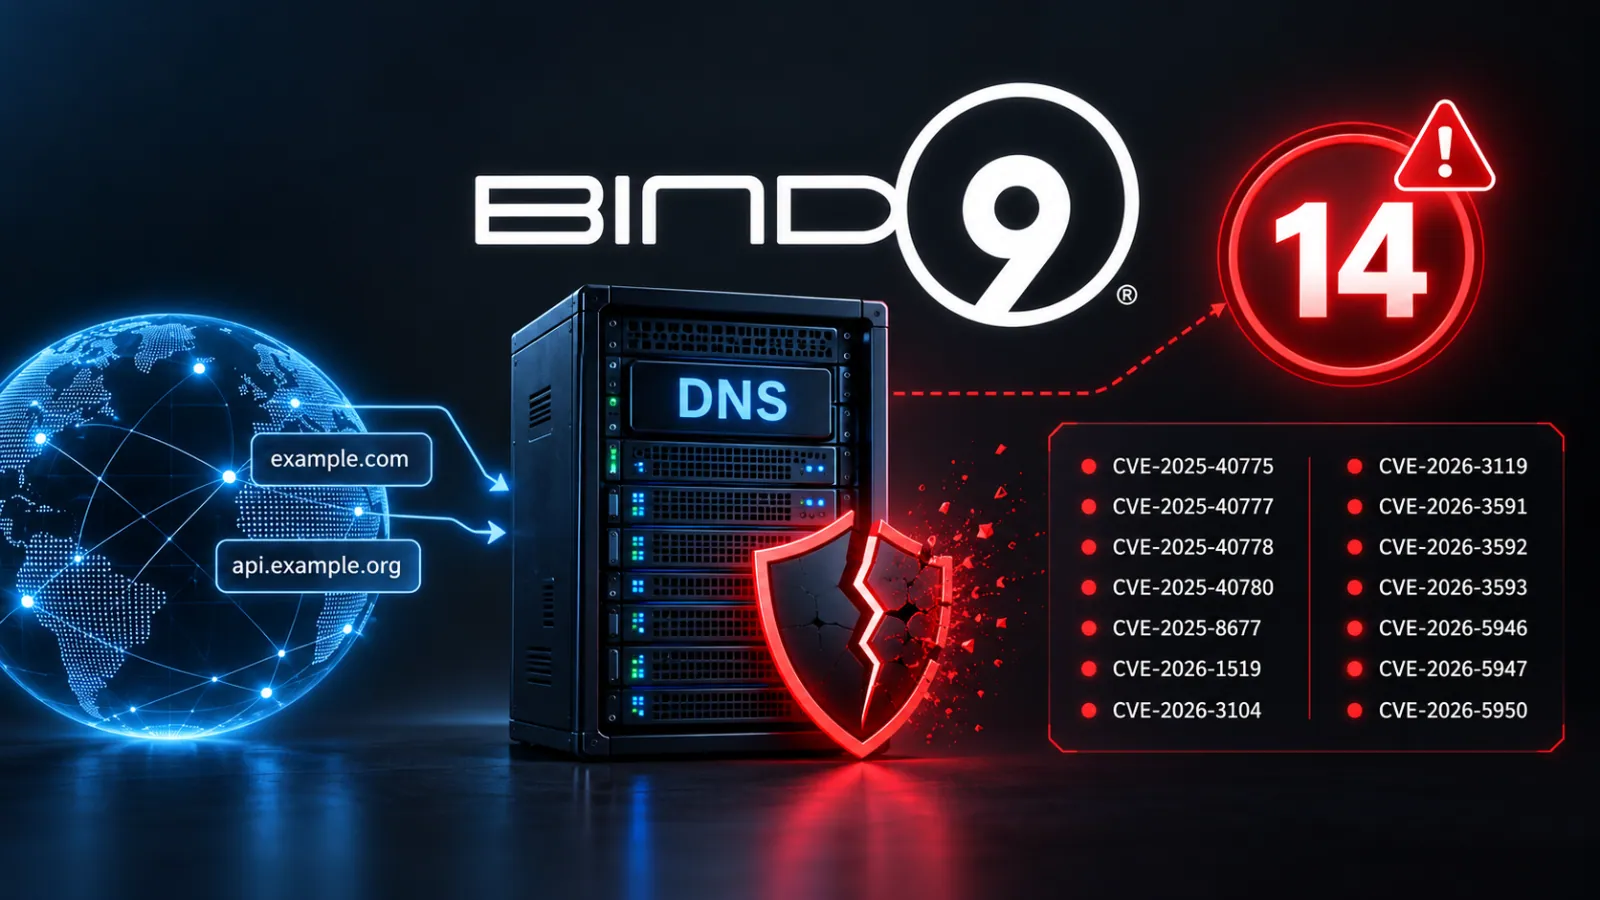
Internet Systems Consortium (ISC) đã phát hành các bản cập nhật bảo mật cho BIND 9, một hệ thống tên miền (DNS) phổ biến, sau khi xác định được 14 lỗ hổng. Những lỗ hổng này có thể cho phép kẻ tấn công thực hiện nhiều hành vi độc hại, bao gồm làm ngộ độc bộ nhớ đệm DNS, làm sập các máy chủ bị ảnh hưởng từ xa, tiêu thụ tài nguyên hoặc vượt qua các biện pháp bảo vệ DNSSEC.
Các quản trị viên đang vận hành các trình phân giải BIND đệ quy cần áp dụng các bản phát hành đã được vá lỗi mới nhất càng sớm càng tốt. Các vấn đề nghiêm trọng nhất ảnh hưởng đến tiến trình named, một thành phần cốt lõi được sử dụng rộng rãi để cung cấp các dịch vụ DNS có thẩm quyền và đệ quy trong môi trường doanh nghiệp, nhà cung cấp dịch vụ Internet (ISP) và đám mây.
Các lỗ hổng nghiêm trọng liên quan đến DNS cache poisoning và từ chối dịch vụ
Một số lỗ hổng có thể được kích hoạt bởi các phản hồi DNS độc hại hoặc các truy vấn được chế tạo đặc biệt từ máy khách, khiến các trình phân giải tiếp xúc với internet trở thành mối quan tâm hàng đầu. Hai lỗ hổng trong số này trực tiếp giải quyết các rủi ro liên quan đến DNS cache poisoning.
CVE-2025-40778 bao gồm nhiều điểm yếu giả mạo có thể cho phép kẻ tấn công chèn các bản ghi giả mạo vào bộ nhớ đệm của trình phân giải khi DNSSEC không được bật hoặc xác thực bị vô hiệu hóa. Để khắc phục, ISC đã thay đổi BIND để không còn chấp nhận các bản ghi DNAME hoặc các bản ghi NS không cần thiết trong phần thẩm quyền trừ khi phản hồi được nhận thông qua một cơ chế chống giả mạo, chẳng hạn như TCP, DNS Cookies, TSIG hoặc SIG(0).
CVE-2025-40780 ảnh hưởng đến trình tạo số giả ngẫu nhiên (PRNG) trước đây của BIND. Lỗ hổng này có khả năng cho phép kẻ tấn công dự đoán các cổng UDP và ID giao dịch DNS, từ đó tăng cơ hội nhận được các phản hồi DNS giả mạo. ISC đã thay thế trình tạo số này bằng một trình tạo số giả ngẫu nhiên an toàn về mặt mật mã để làm cho việc đầu độc bộ nhớ đệm dựa trên dự đoán trở nên khó khăn hơn đáng kể.
Nhiều bản vá lỗi khác giải quyết các vấn đề từ chối dịch vụ từ xa. Trong số đó có CVE-2026-5947, một lỗ hổng gây ra sự cố tràn bộ nhớ khi nhận các phản hồi được ký bằng SIG(0) dưới tải nặng. Một lỗ hổng khác là CVE-2026-3593, một lỗi sử dụng sau khi giải phóng (use-after-free) trong giao thức DNS-over-HTTPS (DoH). Một lượng lớn các khung HTTP/2 SETTINGS có thể kích hoạt sự cố DoH khi BIND đang ghi một phản hồi DNS, dẫn đến việc tiến trình named bị sập.
Các lỗ hổng khác có thể gây ra sự chấm dứt hoạt động của BIND trong quá trình xử lý TKEY, các bản ghi DNSSEC bị lỗi, xử lý CNAME và DNAME, các hoạt động DNS64, truyền tải zone hoặc các phản hồi NSEC và NSEC3 được xây dựng đặc biệt. Trong một số trường hợp, kẻ tấn công kiểm soát một miền có thẩm quyền hoặc máy chủ DNS có thể cung cấp các bản ghi bị lỗi, kích hoạt một lỗi khẳng định (assertion failure) và khiến tiến trình trình phân giải thoát.
Bên cạnh đó, bộ các bản vá lỗi cũng bao gồm các biện pháp bảo vệ chống tiêu thụ tài nguyên quá mức. ISC đã bổ sung các giới hạn cho các hoạt động xác thực DNSSEC quá mức, danh sách máy chủ tên lớn, các phản hồi phủ định được chế tạo đặc biệt, xử lý bí danh HTTPSSVCB và các kịch bản phát triển bộ nhớ đệm. Nếu không có các biện pháp này, các cuộc tấn công tương tự có thể tiêu tốn CPU hoặc bộ nhớ, gây chậm trễ cho các truy vấn DNS hợp pháp.
Khuyến nghị cho quản trị viên
Các tổ chức cần xác định tất cả các hệ thống đang chạy BIND, đặc biệt là các trình phân giải đệ quy công khai, các điểm cuối DNS-over-HTTPS, các trình phân giải xác thực DNSSEC, và các máy chủ sử dụng DNS64, các vùng chính sách phản hồi (response policy zones) hoặc các bản cập nhật động.
Các quản trị viên nên nâng cấp lên một phiên bản BIND được hỗ trợ có chứa các bản sửa lỗi bảo mật. Đồng thời, cần xem xét kỹ lưỡng mức độ phơi nhiễm của trình phân giải, giới hạn quyền đệ quy cho các máy khách đáng tin cậy và theo dõi nhật ký để phát hiện các sự cố khởi động lại tiến trình named bất thường, lỗi truy vấn bị lỗi hoặc việc sử dụng CPU và bộ nhớ bất thường.
Các bản vá lỗi này nhấn mạnh rằng cơ sở hạ tầng DNS vẫn là một mục tiêu có giá trị cao. Một cuộc tấn công làm ngộ độc bộ nhớ đệm DNS thành công có thể âm thầm chuyển hướng người dùng đến các hệ thống do kẻ tấn công kiểm soát, trong khi các lỗi từ xa có thể làm gián đoạn các dịch vụ mạng thiết yếu.
Để tìm hiểu thêm về các bản cập nhật và các bước khắc phục, vui lòng tham khảo thông báo chính thức từ ISC hoặc tài liệu cập nhật BIND.