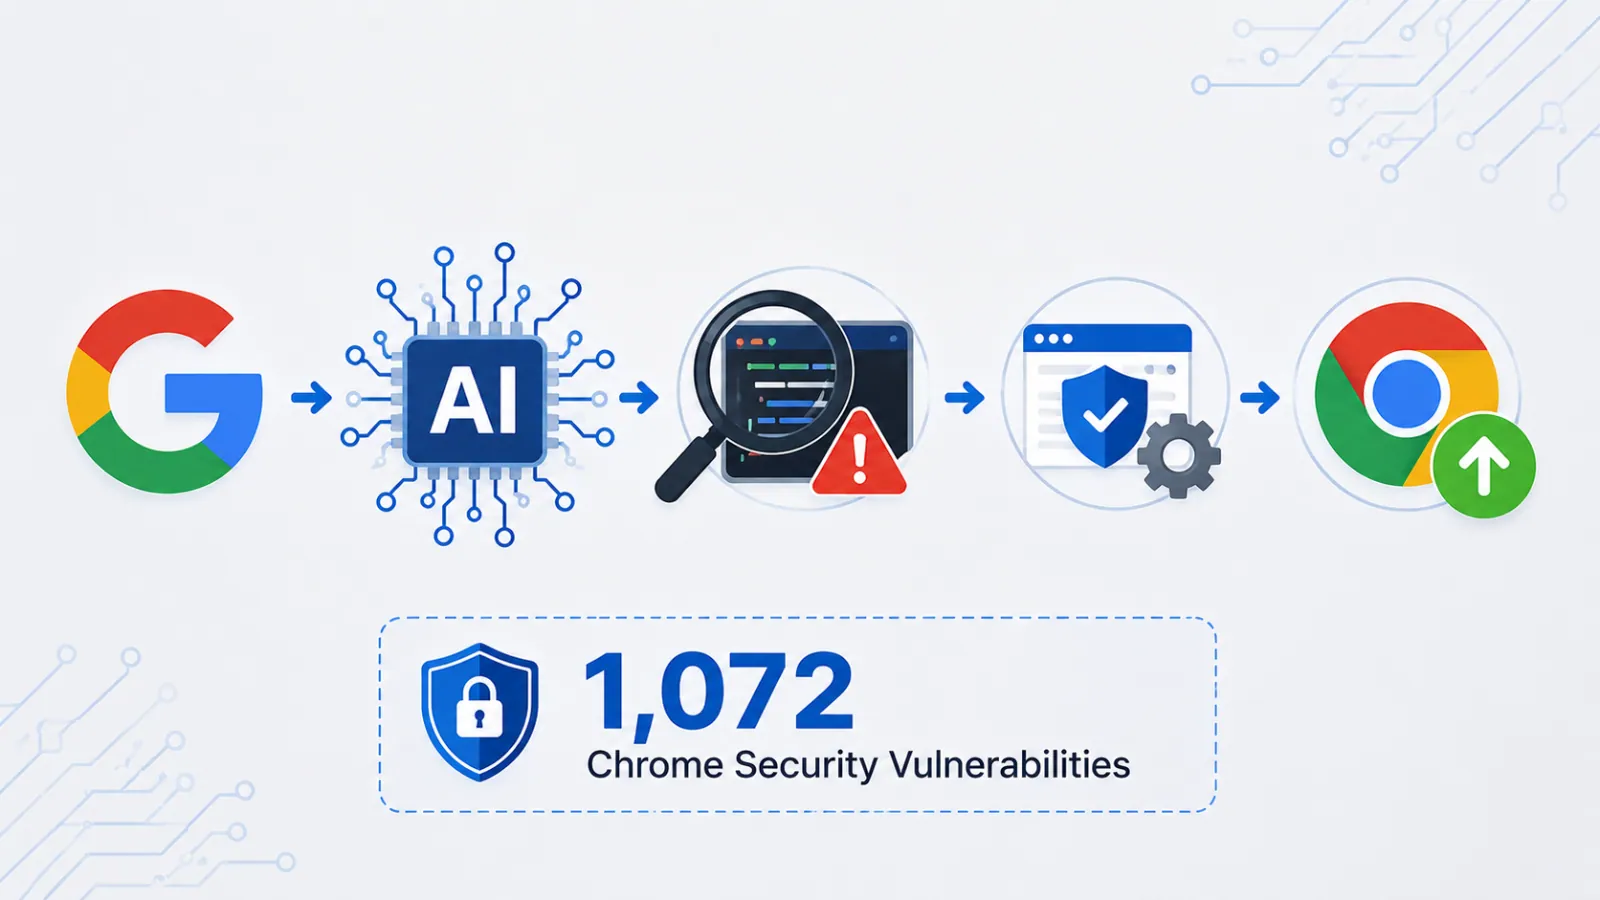
Google đang mở rộng ứng dụng các tác nhân trí tuệ nhân tạo (AI) trong toàn bộ chu trình bảo mật của Chrome để xác định các điểm yếu trong mã nguồn, kiểm tra bản vá và đẩy nhanh việc cung cấp các bản cập nhật bảo mật cho người dùng. Các hệ thống AI này hiện đang giúp phát hiện các lỗ hổng CVE trên toàn bộ cơ sở mã Chromium rộng lớn, không chỉ giới hạn ở các nhiệm vụ như fuzzing.
Đội ngũ Chrome Security đã phát triển một khuôn khổ tác nhân sử dụng Gemini và các mô hình khác, tích hợp các công cụ chuyên biệt, cơ sở tri thức nội bộ và các hàng rào bảo vệ được thiết kế để phân tích mã an toàn.
AI trong Phát hiện Lỗ hổng CVE
Một lần quét hỗ trợ bởi AI đã phát hiện ra một lỗ hổng CVE thoát khỏi sandbox của Chrome. Lỗ hổng này đã tồn tại trong cơ sở mã trong hơn 13 năm, có khả năng cho phép một tiến trình renderer bị xâm nhập vượt qua các hạn chế của sandbox và lừa trình duyệt đọc các tệp cục bộ.
Các tác nhân AI của Google sử dụng nhiều nguồn ngữ cảnh khác nhau khi xem xét mã Chrome. Các nguồn này bao gồm lịch sử Git của trình duyệt, các lỗ hổng CVE đã được tiết lộ trước đây, tài liệu bảo mật và các tệp SECURITY.md dành riêng cho từng thành phần.
Thông tin này giúp AI hiểu rõ hơn về các ranh giới tin cậy, hành vi dự kiến và mô hình mối đe dọa cho từng thành phần của Chrome.
Tự động hóa Phân loại Lỗ hổng (Vulnerability Triage)
Công ty cũng đã giới thiệu các tác nhân “phê bình” (critic agents) độc lập xem xét các lỗi được báo cáo và các bản sửa lỗi được đề xuất. Quy trình đa tác nhân này nhằm mục đích giảm thiểu các lỗi dương tính giả và nâng cao chất lượng các đề xuất khắc phục trước khi các nhà phát triển đánh giá kết quả.
AI cũng được sử dụng để tự động hóa quá trình phân loại lỗ hổng. Theo truyền thống, việc xem xét một báo cáo bảo mật duy nhất có thể mất từ 5 đến hơn 30 phút.
Quy trình tự động của Chrome hiện nay lọc ra các báo cáo trùng lặp và không hợp lệ. Hệ thống kiểm tra bằng chứng khái niệm, tái tạo các lỗi trên các nền tảng bị ảnh hưởng, gán mức độ nghiêm trọng, thêm siêu dữ liệu liên quan và chuyển các lỗi đến nhà phát triển hoặc nhóm chịu trách nhiệm.
Theo Google, quy trình làm việc tự động này giúp các nhà phát triển tiết kiệm hàng trăm giờ mỗi tháng. Thời gian này có thể được chuyển hướng sang các cuộc điều tra bảo mật phức tạp hơn, phát triển các biện pháp giảm thiểu và xác thực thủ công các phát hiện có tác động cao, góp phần củng cố tổng thể bảo mật mạng.
Tạo và Đánh giá Bản vá Tự động
Để khắc phục, các tác nhân AI sửa lỗi tạo ra nhiều bản vá ứng cử viên. Sau đó, các tác nhân phê bình đánh giá các bản vá đó về độ chính xác, tiêu chuẩn mã hóa và khả năng tương thích với các quy ước của Chromium.
Các tác nhân viết thử nghiệm cũng có thể tạo và xác thực các thử nghiệm hồi quy trên các hệ điều hành và cấu hình được Chrome hỗ trợ.
Tăng tốc Cập nhật Bản vá Bảo mật và Giảm “Khoảng cách Bản vá”
Google đã chỉ ra rằng các công cụ từ DeepMind và Project Zero, bao gồm Big Sleep và CodeMender, được tích hợp vào môi trường tích hợp liên tục của Chrome. Các hệ thống này hoạt động liên tục, chạy mỗi 24 giờ để phản ứng với các thay đổi mã.
Chỉ riêng trong tháng 5, công ty đã báo cáo rằng các công cụ này đã ngăn chặn hơn 20 lỗ hổng xâm nhập vào môi trường sản xuất, trong đó có một vấn đề nghiêm trọng. Những nỗ lực này là trọng tâm trong việc duy trì bảo mật mạng mạnh mẽ.
Công ty cũng đang giải quyết “khoảng cách bản vá” (patch gap), là khoảng thời gian giữa một bản sửa lỗi mã nguồn công khai và việc triển khai nó cho người dùng. Để đẩy nhanh quá trình cập nhật bản vá, Google đặt mục tiêu chuyển sang phát hành các bản cập nhật bảo mật hai lần một tuần.
Ngoài ra, Google đang nghiên cứu công nghệ vá động (dynamic patching). Công nghệ này có thể cho phép một số tiến trình của Chrome được cập nhật mà không cần khởi động lại toàn bộ trình duyệt, giúp người dùng nhận được các cập nhật bản vá một cách liền mạch và kịp thời.
Để biết thêm chi tiết về cách Google tăng cường bảo mật Chrome, bạn có thể tham khảo bài viết chính thức từ Google Security Blog: Chrome stronger with every update.
Các Biện pháp Bảo vệ Bộ nhớ và Tăng cường An toàn Thông tin
Ngoài việc phát hiện lỗi do AI điều khiển, Chrome tiếp tục đầu tư vào các biện pháp bảo vệ an toàn bộ nhớ. Các biện pháp này bao gồm tăng cường các lớp phòng thủ C++, áp dụng std::span, tăng cường bảo vệ heap (heap hardening) và tăng cường sử dụng Rust cho các thành phần nhạy cảm về bảo mật.
Những cải tiến này là yếu tố then chốt để giảm thiểu các lớp lỗ hổng CVE tiềm ẩn liên quan đến bộ nhớ. Qua đó, chúng đóng góp đáng kể vào việc nâng cao bảo mật mạng tổng thể của trình duyệt Chrome, đảm bảo một môi trường duyệt web an toàn hơn cho người dùng.
Việc kết hợp AI vào chu trình bảo mật đã giúp Google phát hiện và khắc phục các lỗ hổng CVE nhanh chóng hơn. Điều này không chỉ củng cố vị thế của Chrome về an toàn thông tin mà còn đảm bảo rằng các cập nhật bản vá được triển khai hiệu quả, giữ vững sự tin cậy của người dùng.