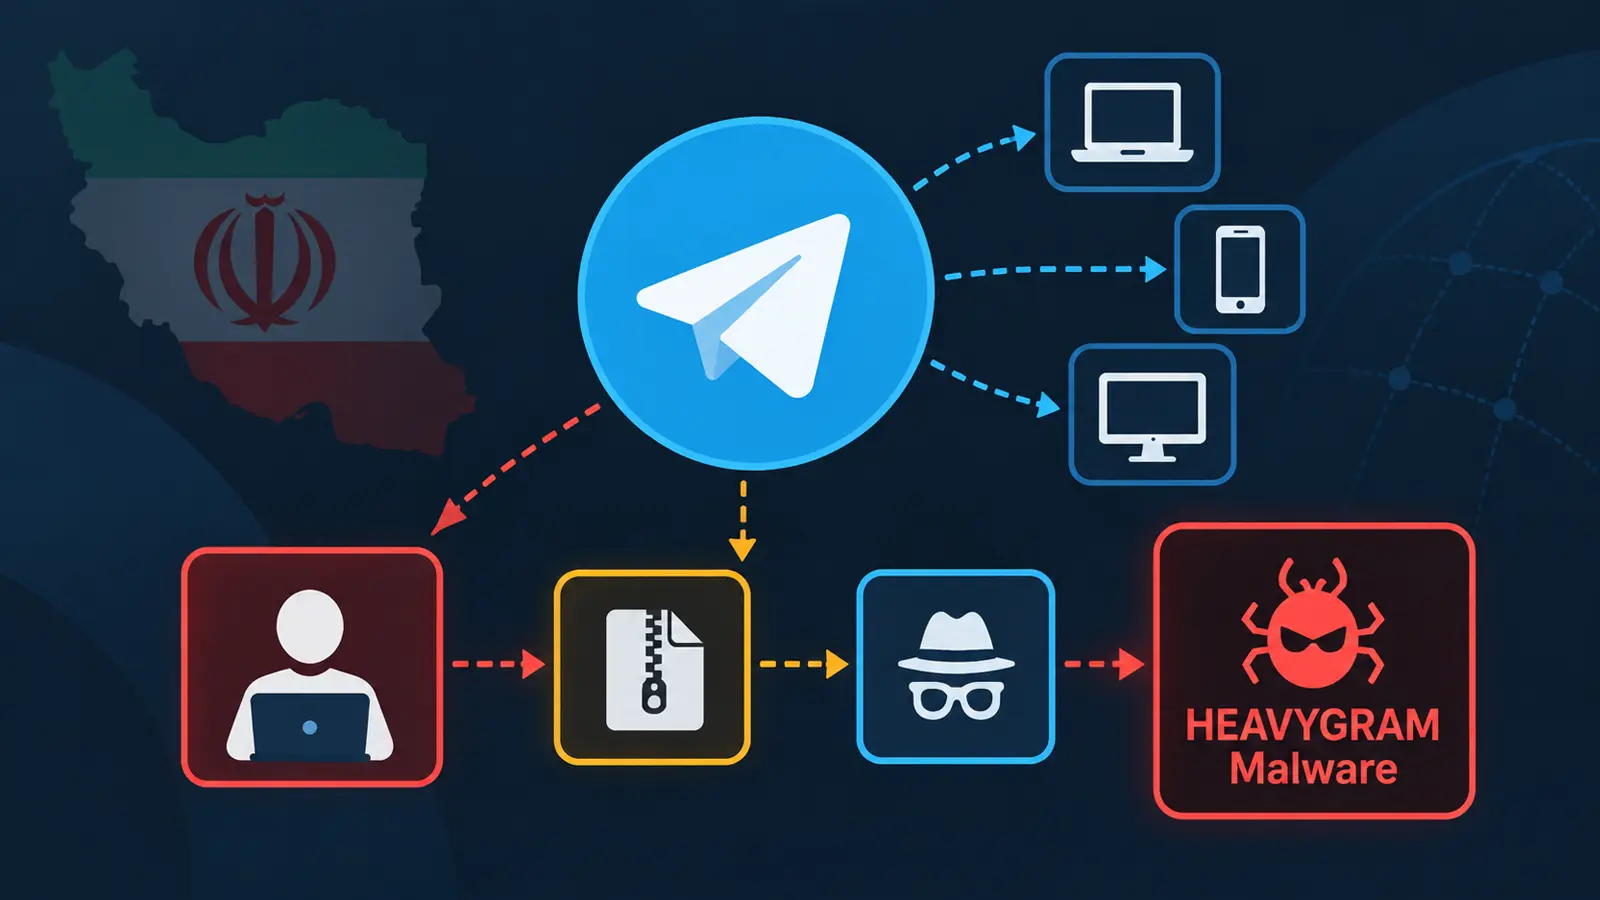
HEAVYGRAM là một loại backdoor giám sát dành cho Windows, biến Telegram thành một trung tâm chỉ huy điều hành cho kẻ tấn công. Thay vì sử dụng máy chủ chuyên dụng, nó khai thác các bot, tài khoản và nhóm để nhận chỉ thị, di chuyển dữ liệu bị đánh cắp và duy trì quyền kiểm soát các thiết bị bị nhiễm. Loại malware này đã được sử dụng từ cuối năm 2023 nhắm vào các nhà báo, những người bất đồng chính kiến ở Iran và các cá nhân có quan điểm trái ngược với chính phủ nước này.
Mô tả về HEAVYGRAM và phương thức tấn công
Các nạn nhân bị tiếp cận thông qua các ứng dụng nhắn tin bởi những kẻ mạo danh người quen hoặc bộ phận hỗ trợ kỹ thuật, sau đó nhận được các tệp được ngụy trang dưới dạng ứng dụng hoặc dịch vụ. Chiến dịch này còn dựa vào các yếu tố đánh lừa mang tính thuyết phục và phù hợp với ngữ cảnh. Các nhà nghiên cứu tại Group-IB đã xác định được 29 mẫu HEAVYGRAM bổ sung, các trình tải (loaders) và payload trong quá trình truy vết hoạt động này. Những phát hiện này mở rộng dựa trên thông tin công khai từ chính phủ Hoa Kỳ và liên kết chiến dịch với Handala Hack với độ tin cậy nhất định, cho thấy một nỗ lực giám sát được xây dựng xoay quanh kỹ thuật kỹ sư xã hội (social engineering) và duy trì quyền truy cập dài hạn.
Tác động của HEAVYGRAM vượt ra ngoài một máy tính bị nhiễm đơn lẻ. Mã độc này có khả năng thu thập ảnh chụp màn hình và âm thanh, chiếm đoạt thông tin đã lưu trong bộ nhớ đệm, đánh cắp dữ liệu Telegram desktop, thực thi lệnh, thêm các payload mới và xóa tệp tin. Group-IB báo cáo rằng sự kết hợp này tạo ra rủi ro đáng kể đối với nguồn tin, các cuộc liên lạc riêng tư và dữ liệu nhạy cảm của những người bị nhắm mục tiêu.
Cách HEAVYGRAM hoạt động với Telegram
Những kẻ điều hành HEAVYGRAM sử dụng Telegram Bot API để một máy Windows bị nhiễm có thể kết nối, nhận lệnh và gửi kết quả trở lại. Một cấu hình dựa vào một bot duy nhất, trong khi một cấu hình khác sử dụng hai bot để kiểm tra kết nối, ghi nhật ký và phân phối các giai đoạn sau của cuộc tấn công. Mô hình này có thể khiến lưu lượng truy cập độc hại trông giống như hoạt động web thông thường, một vấn đề tương tự đã được quan sát thấy trong các chiến dịch kiểm soát malware bằng bot Telegram.
Sau khi cài đặt, implant sẽ ghi lại tên máy tính và gửi một tín hiệu ban đầu. Sau đó, nó sẽ gửi một thông báo trạng thái sức khỏe cứ sau 24 giờ, cho phép kẻ tấn công biết liệu thiết bị còn hoạt động hay không.
Các lệnh có thể bao gồm khởi động chương trình, thu thập chi tiết hệ thống, chụp ảnh màn hình, chạy các mã độc phụ và trích xuất tệp tin Telegram Desktop.
Kỹ thuật phân phối và duy trì quyền truy cập
Cuộc tấn công bắt đầu bằng một mồi nhử thuyết phục. Các tệp giai đoạn đầu đã giả dạng các chương trình như Pictory, KeePass và các ứng dụng liên quan đến Telegram, với tên được chọn để trông hợp pháp. Một số chuỗi phân phối sử dụng các tập lệnh hoặc ứng dụng HTML, trong khi những chuỗi khác giải nén các kho lưu trữ nhúng. Việc sử dụng phần mềm trông đáng tin cậy này phản ánh các trình cài đặt ứng dụng nhắn tin bị trojan hóa được sử dụng trong các cuộc tấn công Windows khác.
Implant cũng sử dụng các mục trong Windows Registry để duy trì hoạt động sau khi khởi động lại. Các mẫu CRUDEEXCLUDE liên quan có thể thêm các đường dẫn loại trừ bảo mật trước khi triển khai HEAVYGRAM, mang lại cho kẻ tấn công một cách khác để giảm thiểu khả năng bị phát hiện.
Liên kết với chiến dịch nhắm mục tiêu tại Iran
Nghiên cứu này kết nối HEAVYGRAM với một chiến dịch nhắm vào các cá nhân được quan tâm tại Iran, bao gồm một nhà báo tại một hãng tin tiếng Farsi có trụ sở tại Vương quốc Anh và một nạn nhân ở Hoa Kỳ được mô tả trong hồ sơ công khai. Liên kết được báo cáo với Handala Hack cũng phù hợp với lịch sử hoạt động ép buộc rộng hơn của nhóm, bao gồm các vụ xâm nhập phá hoại có liên quan đến MOIS đã ảnh hưởng đến các tổ chức ở nhiều quốc gia.
Một nạn nhân có thể thấy một tài liệu hoặc video đánh lừa trong khi mã độc truy xuất một giai đoạn sau và thiết lập sự bền bỉ. Kẻ tấn công sau đó có thể truy xuất các tệp đính kèm thông qua Telegram, thực thi chúng trên máy chủ và sử dụng kỹ thuật DLL side-loading, nơi một chương trình hợp pháp tải một tệp đồng hành độc hại.
Khuyến nghị bảo mật và các chỉ số xâm nhập
Các cá nhân có nguy cơ nên cài đặt phần mềm chỉ từ các nguồn nhà cung cấp chính thức và xác minh các liên hệ bất ngờ thông qua một kênh đáng tin cậy riêng biệt. Họ nên hạn chế cài đặt quyền riêng tư của ứng dụng nhắn tin, thận trọng với các tệp không được yêu cầu và cập nhật hệ điều hành cùng các bản vá bảo mật kịp thời. Những bước này đặc biệt quan trọng khi một tin nhắn dường như đến từ đồng nghiệp hoặc nhóm hỗ trợ.
Các tổ chức nên cô lập các hệ thống khớp với các chỉ số, xem xét các khóa tự động chạy trong Windows Registry và rà soát các kết nối outbound tới Telegram Bot API để phát hiện các chiến thuật phân phối backdoor. Các nhóm bảo mật nên xác định các tiến trình gốc được khởi chạy bất thường, các thư mục hệ thống có khoảng trắng ở cuối tên và các truy cập trái phép vào thư mục dữ liệu nhắn tin.
Kiểm soát ứng dụng có thể chặn các tệp nhị phân được khởi chạy từ APPDATA, ProgramData và các vị trí khác có thể ghi bởi người dùng. Khi Telegram không phải là công cụ kinh doanh được phê duyệt, việc giám sát hoặc chặn lưu lượng API của nó có thể giảm thiểu rủi ro. Việc kiểm tra chữ ký mã (code-signing) và đào tạo nhận thức cho nhân viên bổ sung các lớp bảo vệ hữu ích, trong khi các nhóm ứng phó mối đe dọa nên đưa các chỉ số dưới đây vào quy trình phát hiện và ứng phó.
Các chỉ số xâm nhập (IoCs)
Các chỉ số xâm nhập (IoCs) được cung cấp dưới đây có thể giúp các tổ chức phát hiện và ứng phó với các mối đe dọa liên quan đến HEAVYGRAM. Lưu ý rằng địa chỉ IP và tên miền được cố tình làm mờ để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Chỉ nên giải mờ chúng trong các nền tảng tình báo mối đe dọa được kiểm soát.
Indicators of compromise (IoCs):
-
Để có thông tin chi tiết về các chỉ số, vui lòng tham khảo các nền tảng tình báo mối đe dọa chuyên dụng.