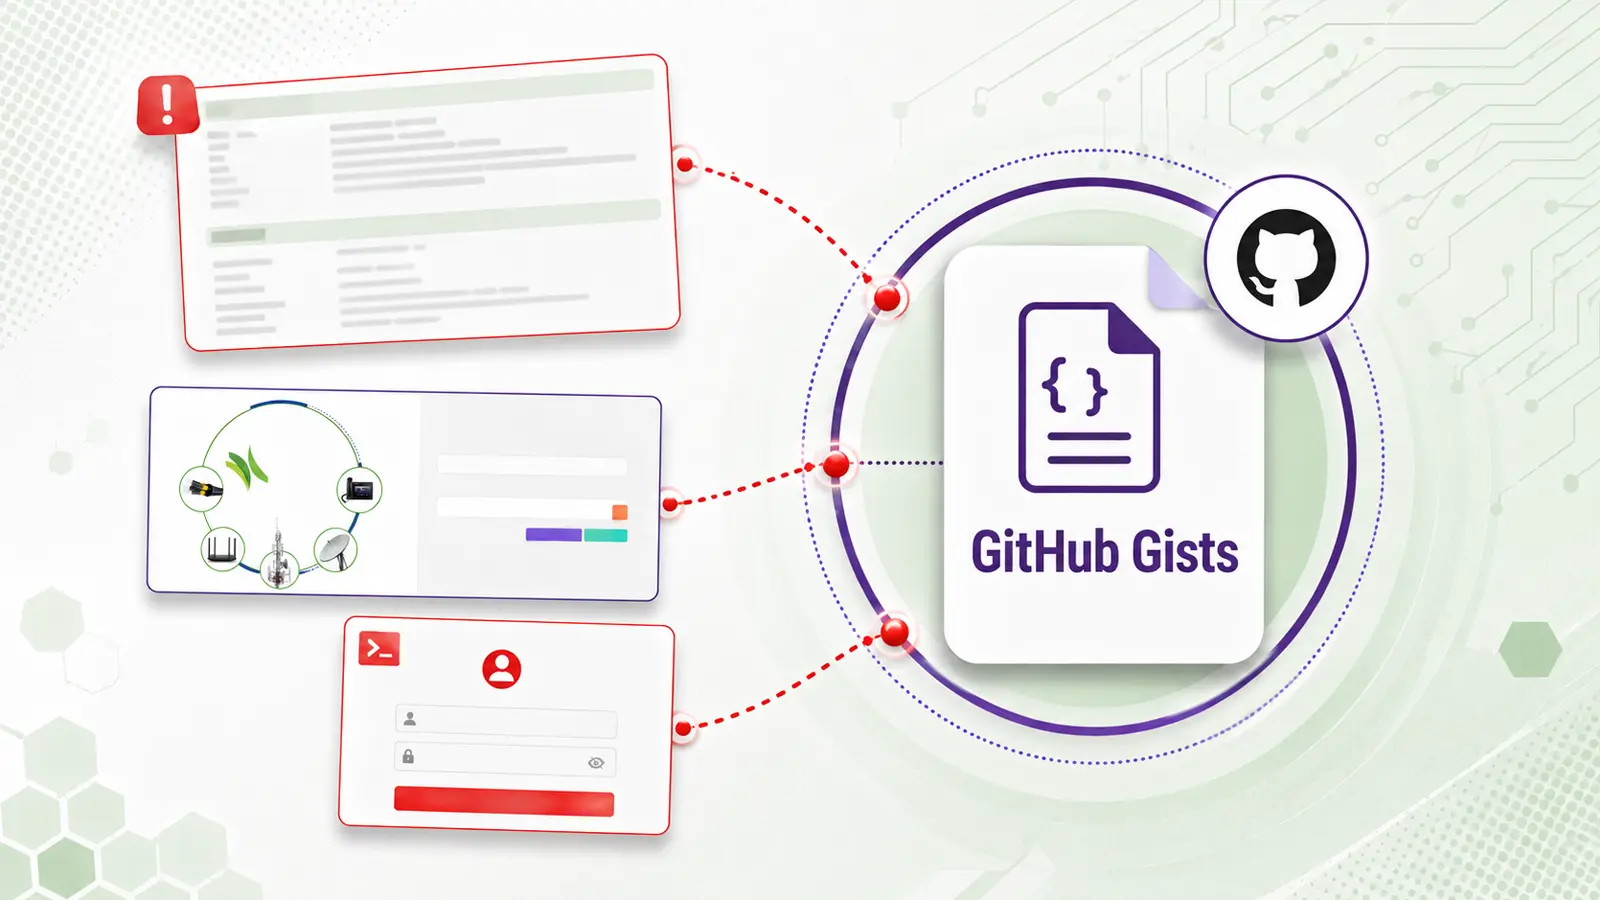
Một framework mã độc mới được xác định có tên HACKERAI C2 Agent đang sử dụng GitHub Gists như một kênh ẩn để nhận lệnh từ kẻ tấn công và truyền dữ liệu bị đánh cắp. Kỹ thuật này cho phép kẻ điều hành ẩn lưu lượng truy cập độc hại vào một dịch vụ mà nhiều tổ chức cho phép trên mạng của họ.
HackerAI C2 Agent Sử dụng GitHub Gists Để Điều Khiển
Mã độc này xuất hiện trong quá trình điều tra một chiến dịch gián điệp rộng hơn nhắm vào các tổ chức viễn thông, chính phủ, quốc phòng, năng lượng và cơ sở hạ tầng quan trọng tại Nam Á. Các nạn nhân bị dụ dỗ bằng các tệp giả mạo các dịch vụ viễn thông đáng tin cậy, các bản cập nhật của chính phủ và trình cài đặt phần mềm. Các nhà nghiên cứu tại Acronis đã xác định HACKERAI cùng với hai họ mã độc liên quan là PATCHCORD và SHEETCORD.
Hoạt động này được đánh giá với độ tin cậy vừa phải có sự trùng lặp với APT36, còn được biết đến với tên Transparent Tribe, hoặc một tác nhân đe dọa có liên quan chặt chẽ đến Pakistan. Các báo cáo trước đây cũng đã ghi nhận việc nhóm này sử dụng các tệp độc hại và dịch vụ lưu trữ đám mây trong các chiến dịch nhắm vào các lợi ích quốc phòng và chính phủ khu vực. APT36 tấn công các hệ thống Windows.
Phương Thức Hoạt Động Độc Đáo
Acronis cho biết trong một báo cáo được chia sẻ với Cyber Security News (CSN) rằng HACKERAI nổi bật vì nó không dựa vào một máy chủ điển hình do kẻ tấn công kiểm soát cho kênh lệnh và điều khiển (C2) của mình. Thay vào đó, nó sử dụng GitHub Gists, một tính năng hợp pháp được thiết kế để chia sẻ các đoạn văn bản và mã nhỏ, để truy xuất hướng dẫn và tải lên thông tin từ các thiết bị bị nhiễm.
Cách tiếp cận này có thể làm cho quá trình điều tra trở nên khó khăn hơn. Những người bảo vệ mạng có thể nhìn thấy các kết nối đến GitHub và cho rằng chúng vô hại, trong khi mã độc lại sử dụng chính dịch vụ đáng tin cậy đó để duy trì liên lạc với kẻ điều hành.
Chức Năng Của HACKERAI C2 Agent
Chiến dịch này cũng cho thấy cách những kẻ tấn công đang kết hợp các thủ thuật phân phối quen thuộc với các phương thức giao tiếp mới. HACKERAI C2 Agent bao gồm các chức năng để tải xuống tác vụ và tải lên thông tin thu thập được thông qua GitHub Gists.
Về mặt thực tế, một máy bị nhiễm có thể kiểm tra một Gist để lấy hướng dẫn, thực hiện các hướng dẫn đó và gửi kết quả trở lại thông qua cùng một dịch vụ. Mã độc có thể thu thập thông tin cơ bản về một hệ thống bị xâm phạm, chạy lệnh từ xa và thiết lập sự bền bỉ bằng cách sửa đổi các phím tắt trình duyệt.
Việc lạm dụng phím tắt này cho phép mã độc khởi động trước khi trình duyệt hợp pháp mở ra, đồng thời vẫn khởi chạy trình duyệt thực tế để nạn nhân có thể không nhận thấy bất kỳ điều gì bất thường. Các nhà nghiên cứu cũng tìm thấy dấu hiệu cho thấy HACKERAI có thể đã được phát triển với sự trợ giúp từ các công cụ lập trình AI.
Mẫu chứa các nhận xét theo phong cách AI, thông báo gỡ lỗi, mã kiểm thử, một quy trình XOR lặp lại sử dụng cùng một khóa 0xAB và một token truy cập cá nhân GitHub được mã hóa cứng. Việc sử dụng các nền tảng đám mây hợp pháp không phải là mới, nhưng nó vẫn hiệu quả vì nó làm phức tạp các quyết định chặn đơn giản.
Các Họ Mã Độc Liên Quan Và Mở Rộng
Một báo cáo liên quan về kênh Google Sheets SHEETCREEP cho thấy các tác nhân đe dọa có thể sử dụng các dịch vụ trực tuyến thông thường để ẩn lưu lượng lệnh trong hoạt động kinh doanh bình thường. HACKERAI được phát hiện thông qua cơ sở hạ tầng lịch sử liên quan đến hoạt động lớn hơn.
Các nhà nghiên cứu phát hiện ra rằng một tên miền giả mạo Cơ quan Kế toán Quốc phòng Tổng kiểm toán Ấn Độ đã được sử dụng để phân phối framework này trước khi chiến dịch PATCHCORD mới hơn xuất hiện. Chiến dịch rộng lớn hơn đã sử dụng các trình cài đặt và kho lưu trữ gian lận để nhắm mục tiêu vào các nhà cung cấp viễn thông Afghanistan và các tổ chức Ấn Độ.
Một trong những chiêu bài giả mạo nhà mạng Afghanistan thông qua một kho lưu trữ ZIP có tên TelecomTMS, trong khi một chiêu bài khác đóng giả là một bản cập nhật về việc rò rỉ thông tin của một nhân viên Bộ Quốc phòng. PATCHCORD, một implant chính, thiết lập sự bền bỉ bằng cách chiếm quyền điều khiển các phím tắt cho Microsoft Edge, Google Chrome và Mozilla Firefox.
SHEETCORD: Biến Thể Sử Dụng Google Sheets
SHEETCORD, một biến thể dựa trên Go, mở rộng phương pháp này sang Brave, Opera và Vivaldi, đồng thời sử dụng Google Sheets thay vì GitHub Gists cho lưu lượng lệnh. Các nhà nghiên cứu cũng tìm thấy một máy chủ dàn dựng bị lộ chứa các kho lưu trữ lừa đảo, công cụ đánh cắp thông tin đăng nhập, mã khai thác và một số framework lệnh và điều khiển.
Phát hiện đó cho thấy một kẻ điều hành đang chuẩn bị nhiều chiến dịch cùng một lúc, thay vì dựa vào một họ mã độc hoặc tuyến đường phân phối duy nhất. Đối với các tổ chức, mối quan tâm trước mắt không chỉ là GitHub Gists mà là hành vi đáng ngờ xung quanh chúng.
Khuyến Nghị An Ninh
Các nhóm bảo mật nên điều tra hoạt động GitHub bất thường từ các điểm cuối, theo dõi các phím tắt trình duyệt có mục tiêu đã bị thay đổi và xác minh các trình cài đặt phần mềm nhận được qua email, ứng dụng nhắn tin hoặc các trang web không quen thuộc. Báo cáo khuyến nghị các tổ chức trên khắp Nam Á tiếp tục cảnh giác với các nỗ lực lừa đảo theo ngành và giám sát các chỉ số đã nêu.
Nhân viên nên đặc biệt cẩn thận với các tệp ZIP và trình cài đặt tuyên bố là ứng dụng khách VPN, công cụ viễn thông, bản cập nhật của chính phủ hoặc phần mềm bảo mật khẩn cấp. Hoạt động kỹ thuật xã hội tương tự cũng đã được quan sát thấy trong các chiến dịch lừa đảo quốc phòng của APT36. Cơ sở hạ tầng của chiến dịch vẫn còn hoạt động tại thời điểm xuất bản.
Sự kết hợp của các chiêu bài lừa đảo, chiếm quyền điều khiển phím tắt, các mẫu phát triển được hỗ trợ bởi AI và các kênh điều khiển dựa trên đám mây nhấn mạnh sự dịch chuyển liên tục theo hướng các công cụ dễ xây dựng hơn và khó phân biệt với lưu lượng internet hợp pháp.
Các Chỉ Số Compromise (IoCs)
Lưu ý: Địa chỉ IP và tên miền được cố tình làm mất tác dụng (ví dụ: [.] ) để ngăn chặn phân giải hoặc liên kết ngẫu nhiên. Chỉ khôi phục trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
# Không có IoCs được cung cấp trong nội dung nguồn.