Gunra ransomware đã nhanh chóng trở thành một mối đe dọa nghiêm trọng đối với doanh nghiệp. Nhóm này xâm nhập vào các thiết bị biên bị lộ, đánh cắp dữ liệu quan trọng và sau đó mã hóa hệ thống trên cả mạng Windows và Linux, gây ra thiệt hại có thể lan rộng nhanh chóng.
Sự phát triển của Gunra Ransomware
Ban đầu xuất hiện trong môi trường Windows vào tháng 4 năm 2025, Gunra sau đó đã phát triển một biến thể cho Linux và triển khai chương trình ransomware-as-a-service vào tháng 1 năm 2026. Hoạt động này được cho là có liên quan đến mã nguồn bị rò rỉ của Conti và sử dụng chiến thuật tống tiền kép: các nạn nhân không chỉ đối mặt với việc tệp bị khóa mà còn có nguy cơ thông tin bị đánh cắp bị công khai hoặc bán.
Các nhà phân tích tại Picus Security đã ghi nhận các đối tượng của Gunra khai thác lỗ hổng bypass xác thực trên FortiOS và FortiProxy, bao gồm CVE-2024-55591 và CVE-2025-24472, để chiếm quyền quản trị.
Phương thức tấn công và xâm nhập
Các tác nhân độc hại thu thập tài liệu, cơ sở dữ liệu, thông tin cá nhân và email nội bộ trước khi triển khai mã độc. Khối lượng dữ liệu bị đánh cắp được báo cáo lên tới hàng chục terabyte, nhấn mạnh tầm quan trọng của việc phát hiện sớm, bảo mật danh tính và các kế hoạch phục hồi đã được kiểm thử, bên cạnh việc bảo vệ điểm cuối.
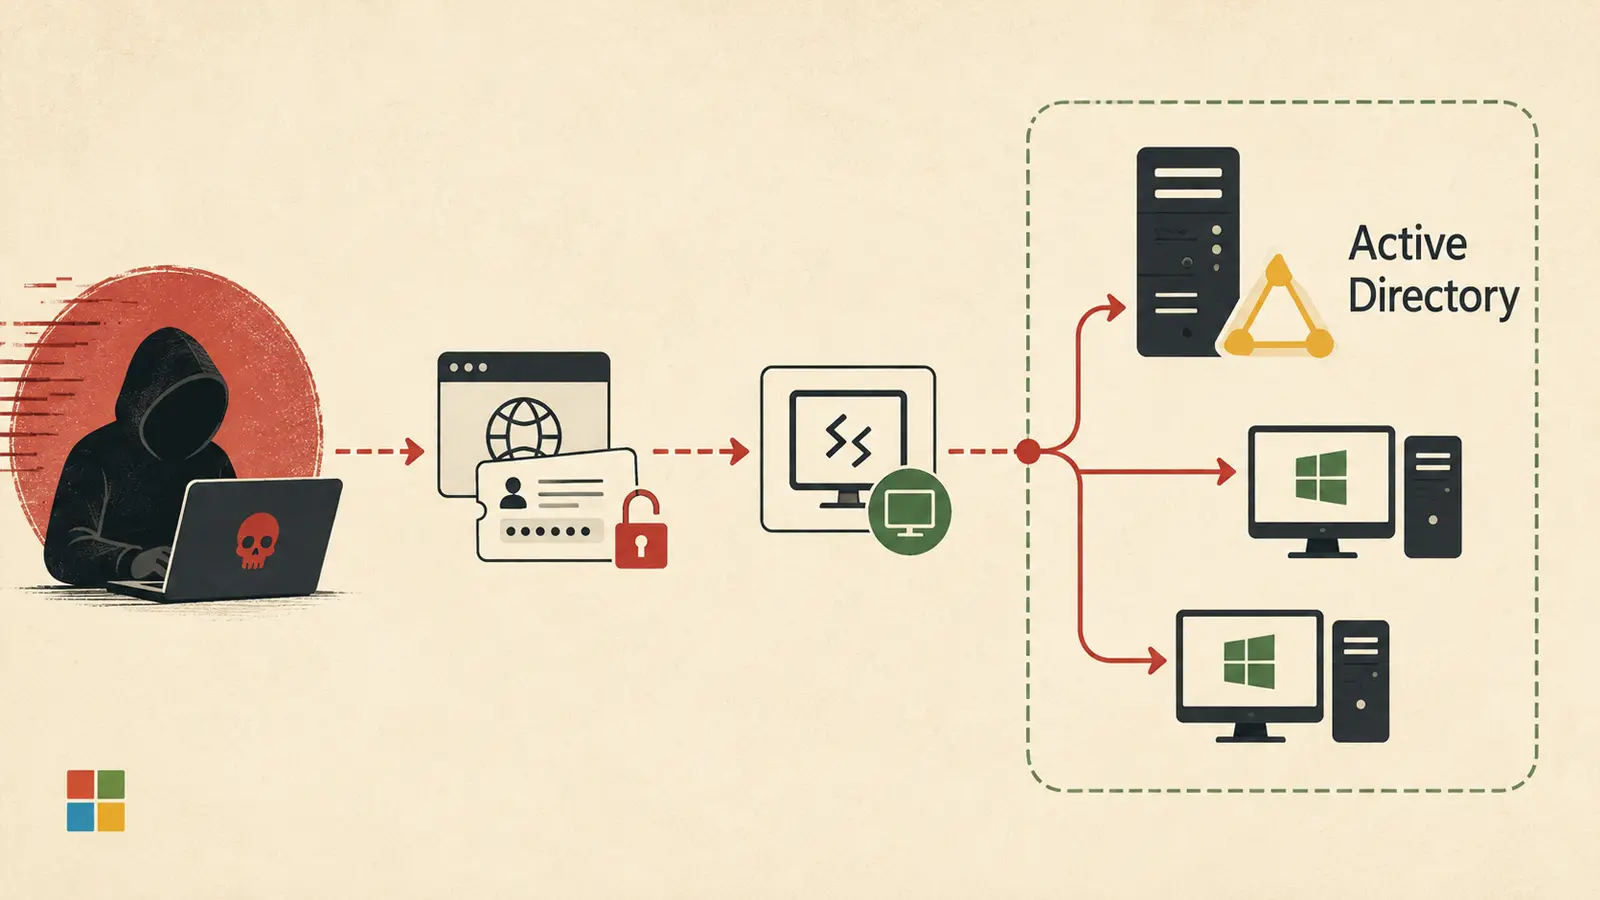
Operator của Gunra ưa chuộng các công cụ quản lý từ xa hợp pháp và các tài khoản hiện có thay vì sử dụng mã độc tùy chỉnh gây chú ý. Sau khi tiếp cận một máy trạm quản trị, chúng truy cập vào bảng điều khiển quản lý SSL-VPN và sửa đổi một tài khoản không sử dụng để không yêu cầu thay đổi mật khẩu bắt buộc.
Sự thay đổi cấu hình nhỏ này đã cung cấp cho chúng một tuyến đường đáng tin cậy giữa mạng bên ngoài và bên trong. Từ đó, dữ liệu phiên bị đánh cắp cho phép kẻ tấn công truy cập vào cơ sở hạ tầng ảo hóa máy tính để bàn (VDI) bên trong.
Chúng sử dụng Giao thức Truy cập Từ xa (Remote Desktop Protocol – RDP) để truy cập máy chủ web xác thực VDI, máy chủ Active Directory và các máy tính ảo của nhân viên IT. Việc tiếp cận Active Directory, hệ thống quản lý người dùng, thiết bị và quyền trong nhiều mạng Windows, có thể cho phép kẻ xâm nhập lập bản đồ môi trường và mở rộng đặc quyền.
Gunra cũng sử dụng các công cụ Impacket qua SMB, cùng với các đường hầm OpenSSH, để di chuyển giữa các máy. Trên các bộ điều khiển miền bị xâm phạm, nhóm chạy một công cụ trích xuất hash mật khẩu để hỗ trợ hoạt động pass-the-hash và pass-the-ticket.
Chúng cũng sửa đổi các tệp xác thực cổng VDI để một mật khẩu dùng một lần do kẻ tấn công chọn sẽ tiếp tục hoạt động, làm suy yếu cơ chế xác thực đa yếu tố. Trước khi mã hóa, các đối tượng đã sử dụng một tệp thực thi để thu thập tệp từ OneDrive và SharePoint, sau đó nén và chuyển dữ liệu sang Mega.
Các tiện ích phổ biến bao gồm phần mềm lưu trữ, RClone và FileZilla có thể hòa lẫn vào hoạt động quản trị thông thường, làm cho việc giám sát dựa trên hành vi trở nên quan trọng. Một trường hợp được báo cáo về vụ đánh cắp từ một bệnh viện ở Dubai lên tới 40 terabyte.
Hoạt động mã hóa và xóa dấu vết
Mã độc tống tiền Gunra hoạt động nhanh chóng. Trình mã hóa cho Windows xử lý tệp song song với thuật toán ChaCha20 và RSA-4096, thêm một phần mở rộng mới và để lại một ghi chú đòi tiền chuộc trong các thư mục bị ảnh hưởng. Phiên bản Linux có thể sử dụng tới 100 luồng và cho phép đối tượng hoạt động tùy chỉnh loại tệp, giới hạn mã hóa và tỷ lệ mã hóa một phần, giúp chúng tùy chỉnh thiệt hại cho phù hợp với môi trường.
Kẻ tấn công cũng cố gắng làm suy yếu khả năng phục hồi bằng cách xóa các bản sao bóng của âm lượng (volume shadow copies). Trong ít nhất một sự cố được báo cáo, chúng đã xóa dữ liệu sao lưu và lưu trữ tại cả hai địa điểm chính và phục hồi sau thảm họa trước và sau khi triển khai ransomware.
Khuyến nghị và Chỉ số thỏa hiệp (IoCs)
Các tổ chức cần khẩn trương vá các hệ thống FortiOS và FortiProxy bị ảnh hưởng, xem xét các tài khoản quản trị và VPN, đồng thời vô hiệu hóa các phiên đáng ngờ. Các tổ chức nên giới hạn RDP chỉ với các đường dẫn truy cập được kiểm soát, yêu cầu MFA chống lừa đảo khi có thể, giám sát các đăng nhập từ xa và hoạt động thư mục bất thường, đồng thời bảo vệ các bản sao lưu bằng thông tin đăng nhập riêng biệt và các bản sao ngoại tuyến.
Hướng dẫn về lỗ hổng bypass FortiOS đang bị khai thác tích cực cũng củng cố sự cần thiết phải nhanh chóng áp dụng các bản sửa lỗi từ nhà cung cấp. Các tổ chức nên xác minh xem các biện pháp kiểm soát của họ có thể phát hiện và ngăn chặn các kỹ thuật được sử dụng trong các cuộc xâm nhập của Gunra hay không.
Các mô phỏng tấn công và bài tập phục hồi thường xuyên có thể tiết lộ những lỗ hổng trước khi kẻ tấn công biến một phiên bị đánh cắp thành một sự cố trên toàn miền.
Chỉ số thỏa hiệp (IoCs):
- IP addresses and domains are intentionally defanged (e.g., [.]) to prevent accidental resolution or hyperlinking. Re-fang only within controlled threat intelligence platforms such as MISP, VirusTotal, or your SIEM.