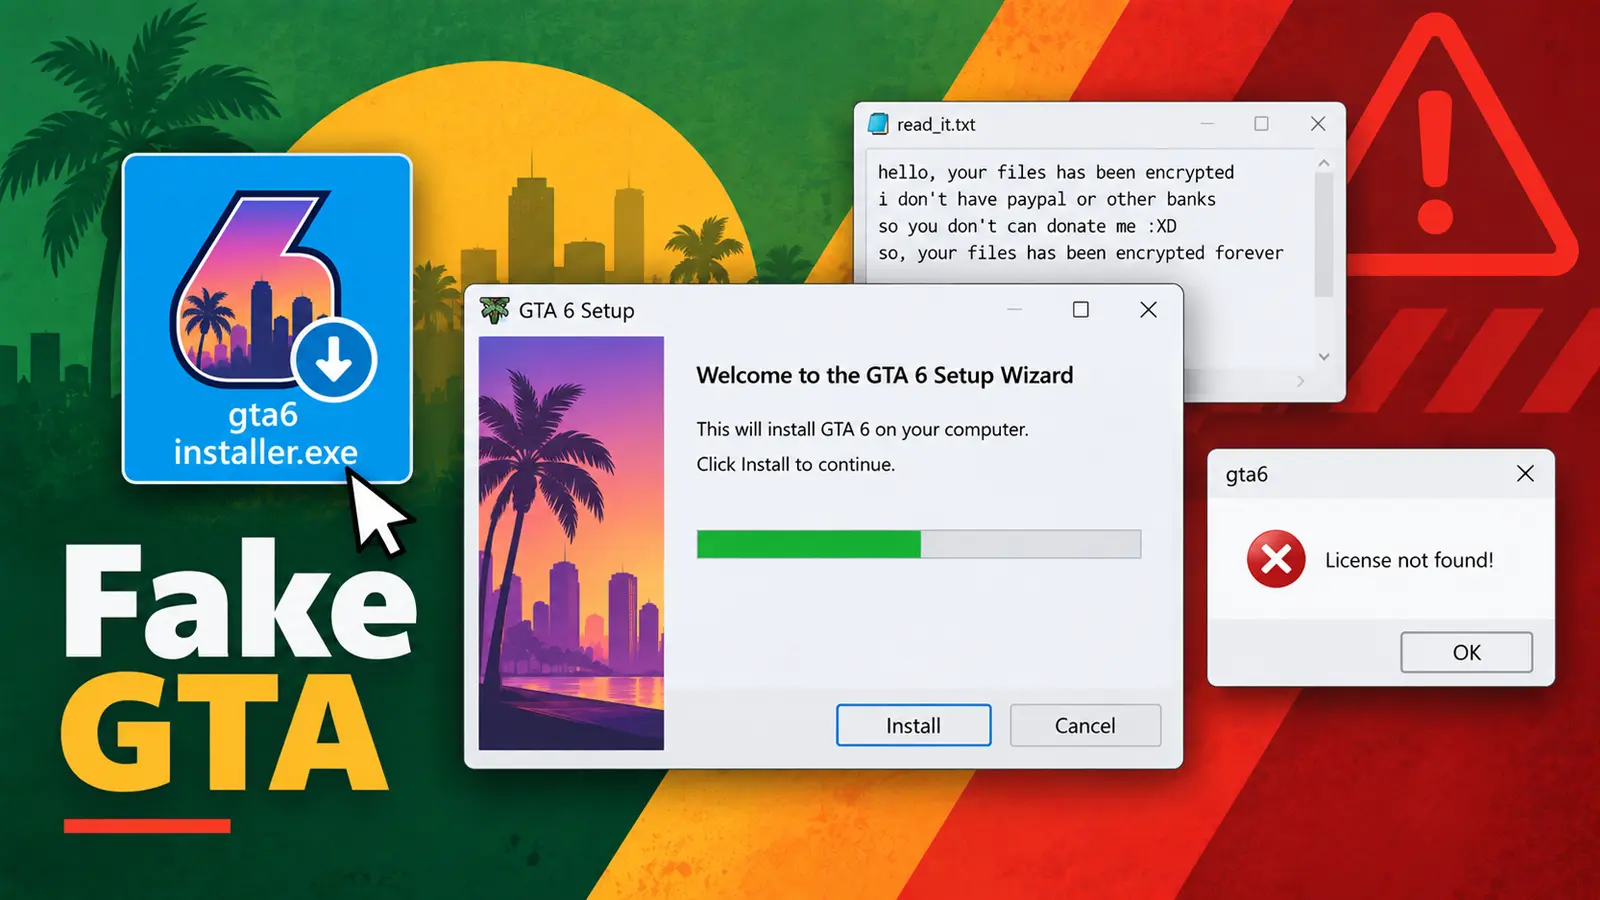
Các đối tượng tội phạm mạng đang khai thác sự quan tâm mãnh liệt đối với Grand Theft Auto VI bằng cách đẩy các bản tải xuống trò chơi giả mạo, thay vì cài đặt một trò chơi có thể chơi được. Chiến dịch này nhắm vào những người đang tìm kiếm một bản dựng sớm, bản sao bị rò rỉ hoặc bản demo không chính thức trước khi tựa game này được phát hành.
Chiến dịch phân phối bản tải xuống giả mạo
Các bản tải xuống độc hại được phân phối thông qua các kết quả tìm kiếm bị nhiễm độc, diễn đàn trò chơi, trang web torrent và các bài đăng trên mạng xã hội. Một số tệp ISO giả mạo có dung lượng vượt quá 100GB, nhưng kích thước lớn này chủ yếu là dữ liệu rác nhằm làm cho bản tải xuống trông có vẻ đáng tin cậy.
Các nhà phân tích tại Huntress đã xác định một mẫu chứa kết hợp mã độc truy cập từ xa (RAT), kẻ đánh cắp thông tin, ransomware phá hủy tệp và một trình duyệt web bổ sung trong một gói duy nhất. Việc sử dụng các lời nhắc bằng tiếng Nga và một ghi chú đòi tiền chuộc bằng tiếng Nga cho thấy hoạt động này có thể chủ yếu nhắm vào những người chơi game nói tiếng Nga.
Chiến dịch này lạm dụng việc không có bản demo GTA 6 hoặc bản dựng có thể chơi nào bị rò rỉ một cách hợp pháp. Trường hợp này cho thấy làm thế nào một bản phát hành trò chơi nổi tiếng có thể biến các tìm kiếm thông thường thành một con đường để xâm phạm thiết bị, tương tự như các hoạt động mã độc demo GTA 6 giả mạo trước đây nhắm vào những người chơi háo hức.
Cơ chế lây nhiễm ban đầu
Quá trình lây nhiễm bắt đầu khi nạn nhân gắn kết tệp ảnh trò chơi giả mạo và chạy một trình cài đặt. Chương trình chính sử dụng một biểu tượng theo phong cách GTA 5 cũ, sau đó hiển thị một thông báo bằng tiếng Nga cảnh báo rằng trò chơi bị rò rỉ có thể gặp lỗi vì bản crack của nó không còn hiệu lực.
Cảnh báo đó là một phần của sự đánh lừa. Sau khi quá trình cài đặt hoàn tất, nạn nhân sẽ thấy thông báo lỗi “license not found”, đưa ra một lý do hợp lý để giải thích tại sao trò chơi không mở, trong khi mã độc hoạt động âm thầm ở chế độ nền.
Cách tiếp cận này giúp kẻ tấn công trì hoãn sự nghi ngờ và cho phép các payload của chúng có thêm thời gian hoạt động. Gói này triển khai nhiều tệp vào thư mục tạm thời của Windows và kiểm tra xem thiết bị có thể truy cập internet hay không trước khi tiếp tục.
Các thành phần độc hại được triển khai
Mã độc truy cập từ xa (RAT)
Tiếp theo, nó cài đặt nhiều bản sao của NJRAT, một công cụ truy cập từ xa có thể cho phép kẻ tấn công ghi lại thao tác gõ phím, chụp ảnh màn hình, truy cập webcam, duyệt tệp, đánh cắp dữ liệu trình duyệt và điều khiển hệ thống từ xa.
Kẻ tấn công cũng triển khai DCRAT, một công cụ truy cập từ xa khác có thể giám sát các cửa sổ, chụp clipboard, phát hiện thiết bị âm thanh và thay đổi cài đặt registry. Nó thay đổi tệp hosts của Windows để chặn các dịch vụ báo cáo bảo mật và telemetry đã chọn, một chiến thuật có thể làm giảm khả năng bị phát hiện hoặc báo cáo về việc nhiễm độc.
Kẻ đánh cắp thông tin
Một thành phần riêng biệt, Mercurial Grabber, thu thập mật khẩu và cookie trình duyệt, token của nền tảng trò chuyện, dữ liệu phiên liên quan đến trò chơi, ảnh chụp màn hình, chi tiết hệ thống, thông tin vị trí và các khóa sản phẩm Windows.
Ransomware với chức năng wiper
Phần nguy hiểm nhất của gói là Chaos ransomware, mặc dù các nhà điều hành dường như không quan tâm đến việc thu thập thanh toán. Thay vào đó, mã độc hoạt động như một wiper bằng cách mã hóa các tệp nhỏ hơn và ghi đè lên các tệp lớn hơn 200MB bằng dữ liệu ngẫu nhiên, khiến chúng không thể phục hồi.
Nếu người dùng bị nhiễm có quyền quản trị viên, ransomware sẽ xóa các bản sao bóng (shadow copies) và vô hiệu hóa các tùy chọn khôi phục trước khi bắt đầu phá hủy tệp. Nó nhắm mục tiêu vào các thư mục cá nhân phổ biến, các vị trí dữ liệu chia sẻ, trò chơi đã lưu và bộ nhớ được đồng bộ hóa trên đám mây, tạo ra một kết quả tàn khốc có thể vượt ra ngoài phạm vi thiết bị.
Ransomware để lại một ghi chú tuyên bố các tệp đã bị mã hóa vĩnh viễn, thay vì cung cấp cho nạn nhân một con đường khôi phục thực sự. Hành vi này làm cho chiến dịch trở nên đặc biệt nguy hiểm đối với các game thủ, những người có thể chỉ mong đợi bị đánh cắp mật khẩu nhưng thay vào đó lại mất tài liệu, ảnh, lưu game và các tệp công việc được lưu trữ cục bộ.
Nguy cơ và biện pháp phòng ngừa
Chiến dịch này phản ánh cùng một rủi ro rộng lớn được thấy trong các chiến dịch tải xuống bị thao túng kết quả tìm kiếm (SEO poisoned download campaigns), nơi các kết quả tìm kiếm trông có vẻ đáng tin cậy dẫn người dùng đến các trình cài đặt đã bị vũ khí hóa.
Người dùng nên tránh các trò chơi chưa phát hành, trình cài đặt bị đánh cắp bản quyền và các trang tải xuống được quảng cáo thông qua các kết quả tìm kiếm không quen thuộc. Thao túng kết quả tìm kiếm vẫn là một phương thức phân phối lặp đi lặp lại, như đã thấy trong các kết quả tìm kiếm phần mềm độc hại giả mạo các nguồn tải xuống hợp pháp để lừa người dùng Windows.
Bất kỳ ai đã chạy trình cài đặt GTA 6 bị nghi ngờ nên ngay lập tức ngắt kết nối thiết bị khỏi mạng, đặt lại mật khẩu từ một thiết bị sạch, bật xác thực hai yếu tố và thực hiện cài đặt lại toàn bộ hệ thống. Việc cập nhật các biện pháp bảo vệ bảo mật cũng có thể giúp phát hiện các họ mã độc cũ hơn được sử dụng trong hoạt động này. Chiến dịch này là lời nhắc nhở rằng các trò chơi phổ biến tạo ra một cơ hội kỹ thuật xã hội sẵn có.
Người chơi nên đợi thông báo và tải xuống từ các kênh phát hành chính thức, thay vì tin vào các tuyên bố về bản dựng bị rò rỉ, danh sách torrent hoặc các bài đăng hứa hẹn quyền truy cập sớm. Việc giữ cho các bản vá bảo mật được cập nhật là rất quan trọng để giảm thiểu rủi ro.
Các chỉ số xâm nhập (IoCs)
Dưới đây là các Chỉ số xâm nhập (IoCs) được cung cấp:
- Lưu ý: Địa chỉ IP và tên miền được làm sạch có chủ ý (ví dụ: [.] ) để ngăn chặn phân giải hoặc siêu liên kết vô tình. Chỉ khôi phục lại định dạng ban đầu trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Cần cập nhật tình hình các loại mã độc và lừa đảo đang hoạt động trong vòng 24 giờ kể từ khi chúng xuất hiện để bảo vệ hệ thống.