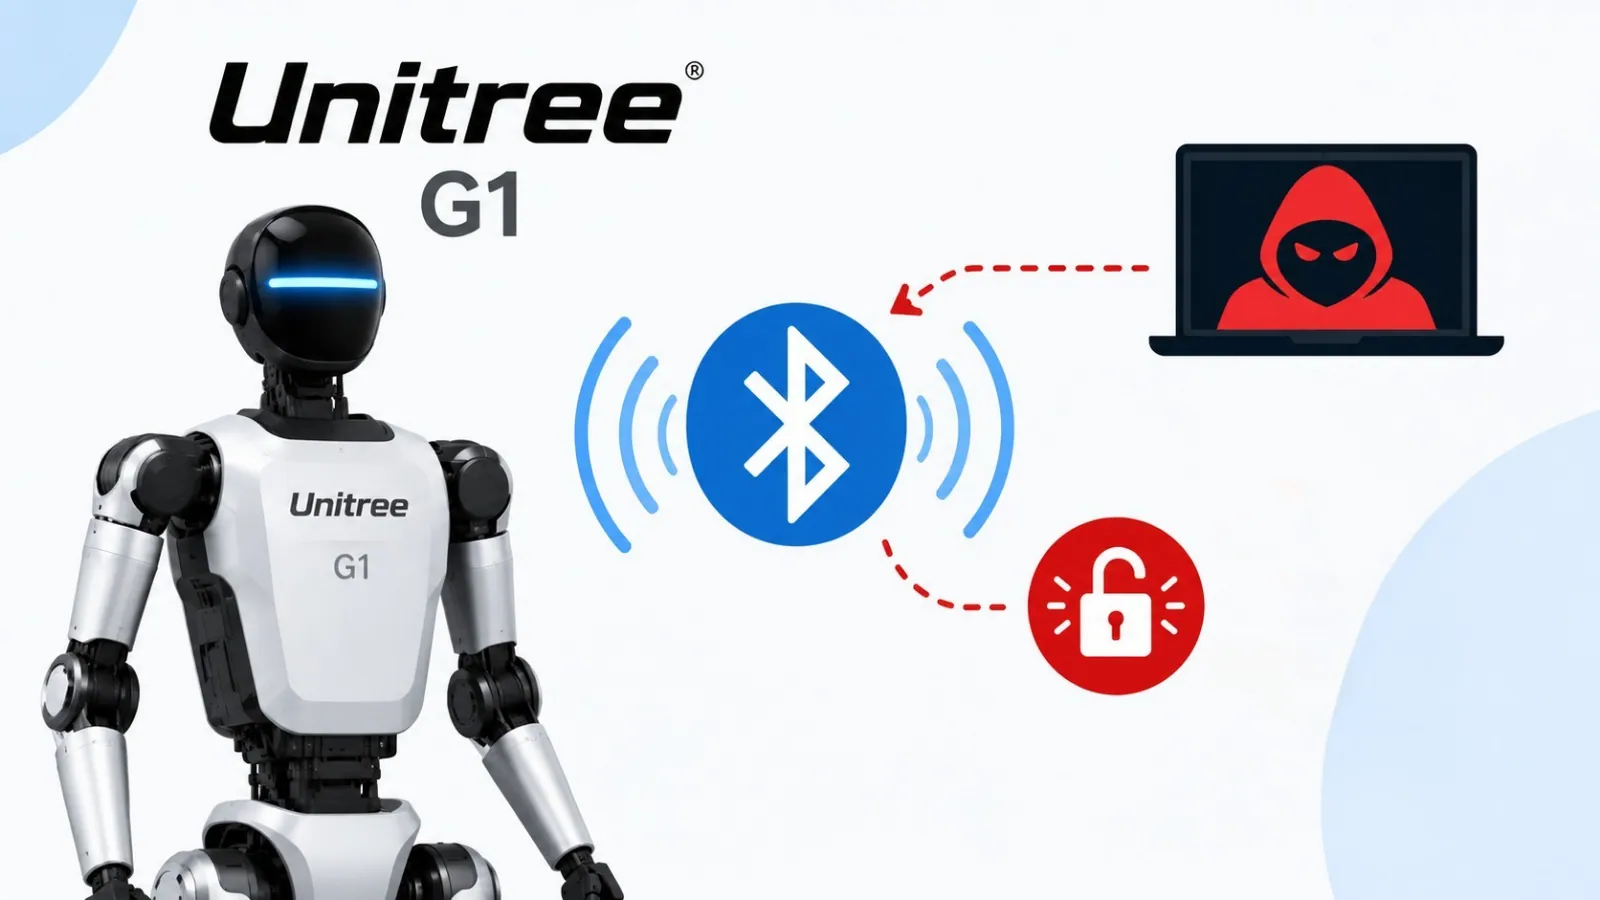
Các lỗ hổng nghiêm trọng đã được phát hiện trên robot hình người Unitree G1, cho phép kẻ tấn công có thể chiếm quyền điều khiển từ xa và thực thi mã với đặc quyền root. Nghiên cứu về các lỗ hổng này, được đặt tên là UniBLEed, mô tả một chuỗi tấn công đa giai đoạn khai thác Bluetooth Low Energy (BLE), API đám mây của Unitree, hệ thống cung cấp Wi-Fi và các dịch vụ chạy trên môi trường điều khiển dựa trên Linux của robot.
Chuỗi tấn công UniBLEed
Khai thác ban đầu qua Bluetooth
Các lỗ hổng này, được gán mã định danh CVE-2026-76639 và CVE-2026-76640, cho phép kẻ tấn công ở gần có thể thực hiện remote code execution trên máy tính điều khiển chuyển động của robot. Quá trình tấn công bắt đầu bằng một dịch vụ Bluetooth có khả năng chấp nhận ghi dữ liệu mà không yêu cầu ghép nối Bluetooth. Một thiết bị lân cận có thể gửi yêu cầu không mã hóa đến một đặc trưng GATT (0xFFE2) và nhận gói tin khởi động được mã hóa từ robot.
Gói tin này chứa dữ liệu cần thiết để khôi phục khóa mã hóa AES-128 duy nhất của robot. Tuy nhiên, khóa này ban đầu được bảo vệ bằng mã hóa RSA. Điểm yếu trở nên nghiêm trọng khi điểm cuối đám mây của Unitree, có tên là devicebindExtData, giải mã dữ liệu này cho bất kỳ tài khoản Unitree đã xác thực nào mà không xác minh quyền sở hữu robot mục tiêu.
Truy cập khóa mã hóa và cấu hình Wi-Fi
Kẻ tấn công có thể tạo hoặc sử dụng một tài khoản Unitree miễn phí, thu thập phản hồi Bluetooth được mã hóa và số sê-ri từ một robot G1 lân cận, sau đó gửi chúng đến API đám mây để lấy khóa AES dành riêng cho thiết bị. Vấn đề cốt lõi nằm ở việc thất bại trong ủy quyền, thay vì xác thực, cho phép API chấp nhận các tài khoản người dùng hợp lệ nhưng không kiểm tra mối quan hệ sở hữu tài khoản-robot.
Sau khi khôi phục được khóa AES, kẻ tấn công có thể hoàn tất quá trình bắt tay ở cấp ứng dụng Bluetooth của G1 và gửi các lệnh cấu hình Wi-Fi. Các nhà nghiên cứu phát hiện ra rằng tập lệnh thiết lập Wi-Fi của robot có thể bị thao túng thông qua việc xử lý không an toàn các thông tin xác thực Wi-Fi. Bằng cách cung cấp một mật khẩu tùy chỉnh, quá dài, kẻ tấn công có thể buộc tập lệnh chuyển sang một đường dẫn cấu hình thủ công và chèn các khối mạng bổ sung vào cấu hình wpa_supplicant được tạo ra. Điều này có thể khiến robot kết nối vào một điểm truy cập Wi-Fi do kẻ tấn công kiểm soát.
Buffer Overflow và thực thi mã
Từ vị trí mạng đó, chuỗi tấn công khai thác một lỗ hổng khác trong máy chủ Bluetooth của G1. Một trình xử lý SSID Wi-Fi sao chép dữ liệu đến vào một bộ đệm 500 byte mà không kiểm tra đúng lượng dữ liệu nhận được. Kẻ tấn công có thể gửi một payload 1.050 byte qua một hoặc nhiều kết nối Bluetooth, làm hỏng bộ nhớ liền kề trong tiến trình máy chủ.
Nghiên cứu chỉ ra rằng việc làm hỏng bộ nhớ này có thể thay đổi một cấu trúc dọn dẹp vòng lặp sự kiện và khiến tiến trình gọi một lệnh thông qua hàm system() với quyền root. Nghiên cứu này cũng cung cấp chi tiết về việc khai thác này và các bước có thể dẫn đến việc chiếm quyền root trên robot.
Các lỗ hổng khác và tác động
Khai thác qua dịch vụ AI và BashRunner
Một chuỗi thực thi mã root riêng biệt, CVE-2026-76639, ảnh hưởng đến dịch vụ ChatGo AI và dịch vụ BashRunner của robot. Kẻ tấn công có quyền truy cập vào mạng nội bộ của robot có thể khai thác một vấn đề path-traversal trong tính năng tải lên kiến thức của ChatGPT để ghi tệp vào một thư mục được BashRunner tin cậy.
Việc khởi động lại dịch vụ sẽ khiến BashRunner thực thi tệp do kẻ tấn công tạo ra với quyền root. Tác động là rất lớn vì máy tính điều khiển chuyển động mục tiêu chạy các dịch vụ Linux với các đặc quyền root và kiểm soát các chức năng quan trọng đối với một robot vật lý.
Khả năng lây lan của mã độc
Các nhà nghiên cứu cảnh báo rằng chuỗi khai thác qua Bluetooth có khả năng lây lan như sâu máy tính (wormable). Một robot G1 bị xâm nhập về mặt lý thuyết có thể giúp lây truyền cùng một lỗ hổng khai thác cho các robot dễ bị tổn thương khác trong phạm vi Bluetooth.
Biện pháp khắc phục và khuyến nghị
Unitree được cho là đã triển khai kiểm tra ràng buộc quyền sở hữu cho điểm cuối giải mã đám mây vào tháng 7 năm 2026, trước khi công khai vấn đề. Tại thời điểm công bố, các nhà nghiên cứu cho biết Unitree đã có các bản vá, bao gồm cả các bản sửa lỗi nội bộ, cho hầu hết hoặc tất cả các vấn đề được báo cáo.
Chủ sở hữu robot nên áp dụng các bản cập nhật firmware và ứng dụng di động mới nhất từ nhà cung cấp. Đồng thời, nên tránh để robot tiếp xúc với các thiết bị Bluetooth không đáng tin cậy ở gần và cô lập mạng quản lý robot khỏi các hệ thống doanh nghiệp nhạy cảm. Việc cập nhật bản vá và tuân thủ các biện pháp bảo mật cơ bản là cần thiết để giảm thiểu rủi ro bảo mật.