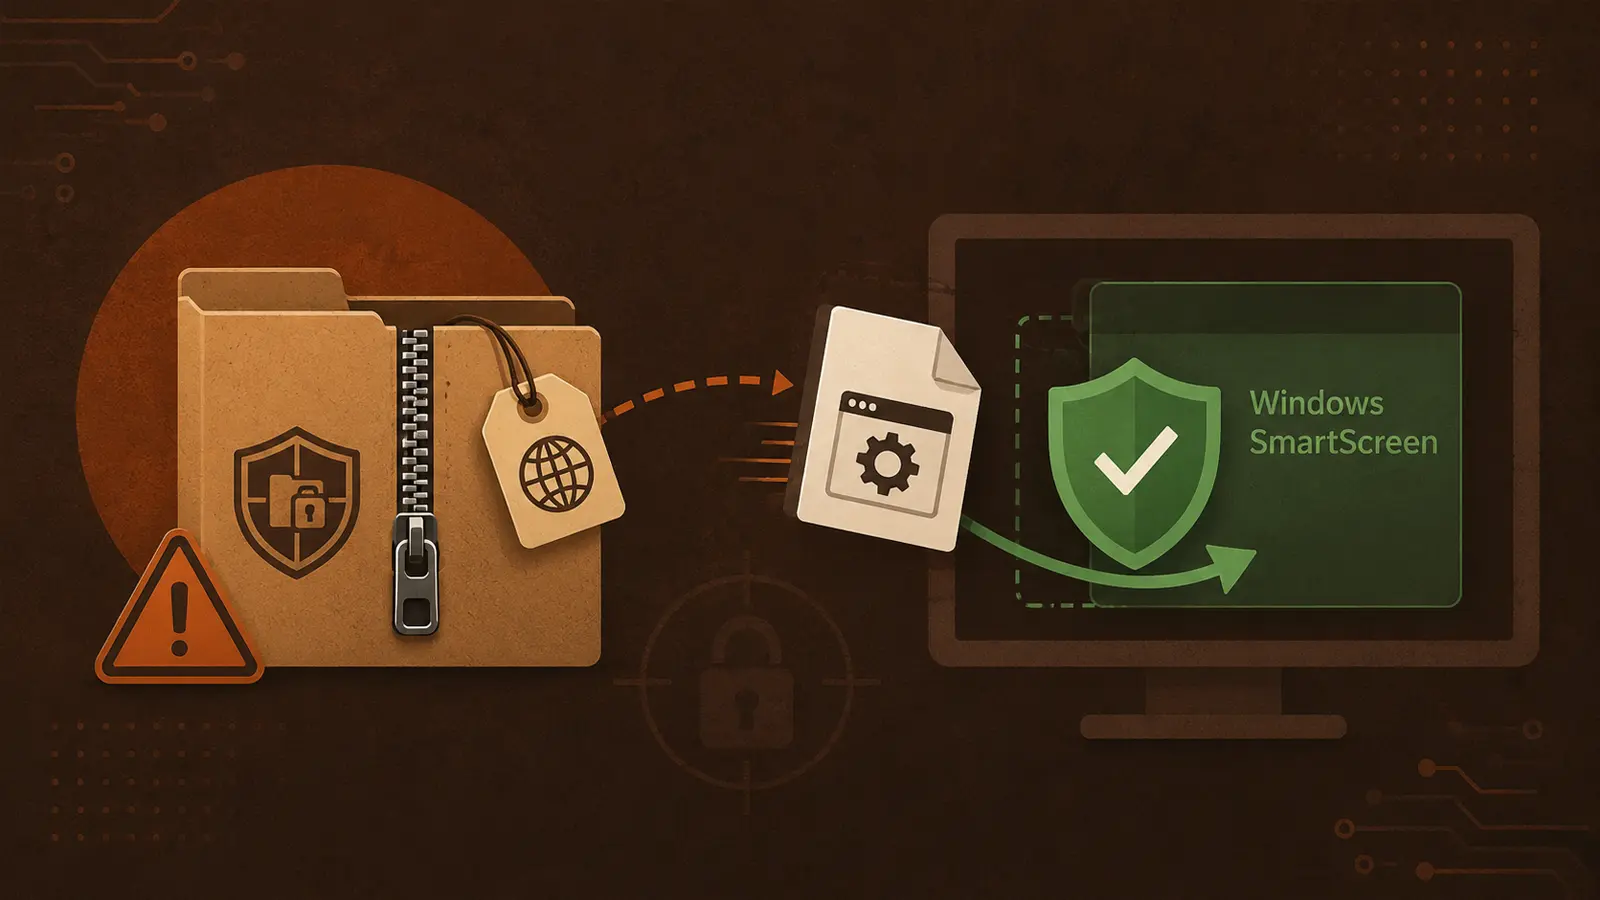
Windows có khả năng bảo vệ người dùng trước khi một tệp tải xuống đáng ngờ được chạy. Tuy nhiên, một hành vi mới được ghi nhận của 7-Zip có thể loại bỏ một lớp cảnh báo quan trọng, cho phép một chương trình độc hại khởi chạy mà không có lời nhắc từ Windows SmartScreen. Các tấn công mạng thường sử dụng các tệp lưu trữ ZIP trong các chiến dịch lừa đảo (phishing).
Khai thác lỗ hổng SmartScreen thông qua 7-Zip
Một kẻ tấn công có thể gửi một liên kết hoặc tệp đính kèm dẫn đến một tệp lưu trữ. Sau đó, chúng thuyết phục người nhận giải nén tệp đó bằng 7-Zip và dựa vào việc tệp không được đánh dấu sẽ được khởi chạy. Đây không phải là một lỗ hổng CVE mới được phát hiện trong mã nguồn của 7-Zip, mà là một khoảng trống trong kiểm soát bảo mật do cách xử lý mặc định của chương trình đối với siêu dữ liệu nguồn gốc của tệp tải xuống.
Các nhà phân tích từ Attackd đã xác định được hành vi này trong quá trình thử nghiệm các đường dẫn phân phối lừa đảo và các biện pháp bảo vệ điểm cuối. Theo báo cáo của Attackd, 7-Zip phiên bản 24.09 không truyền thẻ Mark-of-the-Web (MotW) từ một tệp lưu trữ ZIP đã tải xuống sang tệp thực thi được giải nén. Điều này làm tăng rủi ro bảo mật.
Mark-of-the-Web (MotW) là gì?
Mark-of-the-Web, thường được viết tắt là MotW, là siêu dữ liệu của Windows được gắn vào các tệp có nguồn gốc từ internet. Nó được lưu trữ trong một luồng dữ liệu Zone.Identifier và thường ghi lại ZoneId=3, cho biết hệ điều hành coi tệp đó đến từ vùng Internet. Thẻ này tự nó không phải là một công cụ phát hiện, mà nó yêu cầu Windows và các tính năng bảo mật tương thích áp dụng các biện pháp kiểm tra bổ sung.
Khi một tệp thực thi được gắn thẻ được nhấp đúp qua File Explorer, SmartScreen có thể kiểm tra danh tiếng của nó trước khi mở. Một chương trình mới, chưa được ký và chưa có danh tiếng được thiết lập có khả năng nhận được cảnh báo, ngay cả khi một sản phẩm điểm cuối chưa gắn cờ nó. Sự khác biệt này là trọng tâm của vấn đề: việc né tránh một sản phẩm bảo mật không có nghĩa là kẻ tấn công đã vượt qua mọi lớp phòng thủ.
Cơ chế tấn công và cách khắc phục
Attackd đã thử nghiệm một tệp ZIP đã mang theo MotW và phát hiện ra rằng các tệp được giải nén bằng 7-Zip 24.09 không có luồng Zone.Identifier. Kết quả là, SmartScreen đã không được kích hoạt khi tệp đã giải nén được khởi chạy qua Explorer. Hành vi này tương tự như các điểm yếu MotW liên quan đến tệp lưu trữ trước đó, bao gồm cả vấn đề đằng sau các cuộc tấn công ransomware sử dụng 7-Zip zero-day, nhưng phát hiện này liên quan đến một cấu hình mặc định thay vì một lỗ hổng CVE mới được gán.
Windows 11 với trình giải nén tích hợp trong Explorer hiện có khả năng truyền MotW từ các tệp ZIP được bảo vệ bằng mật khẩu. Tuy nhiên, 7-Zip bao gồm một cài đặt “Propagate Zone.Id stream” mặc định là “No” trong phiên bản đã thử nghiệm. Việc đặt tùy chọn này thành “Yes,” hoặc tùy chọn Office-files có sẵn khi thích hợp, sẽ cho phép siêu dữ liệu đi theo nội dung đã giải nén.
Nghiên cứu cho thấy lý do tại sao các bài kiểm tra lừa đảo và đánh giá phòng thủ phải phản ánh hành vi người dùng thực tế. Một payload được sao chép trực tiếp vào hệ thống thử nghiệm có thể không có MotW và do đó không bao giờ kích hoạt SmartScreen, tạo ra kết quả gây hiểu lầm. Tải xuống từ trình duyệt, giải nén tệp lưu trữ, khởi chạy Explorer, thực thi PowerShell và các tệp từ các chia sẻ mạng đều có thể đi qua các biện pháp bảo vệ khác nhau.
Các nhà nghiên cứu cũng phát hiện ra rằng các tệp tải xuống từ trình duyệt, bao gồm cả các tệp được kích hoạt bằng URL blob hoặc data, vẫn nhận được đánh dấu vùng Internet trong các thử nghiệm với Chrome, Edge, Brave và Firefox. Edge có thể đưa ra quyết định danh tiếng sớm hơn trong quá trình tải xuống, trong khi các trình duyệt khác dựa vào các biện pháp bảo vệ tải xuống của riêng họ và các kiểm tra của Windows khi khởi chạy. Điều này quan trọng khi đánh giá các chiến dịch khai thác lỗ hổng SmartScreen.
Đối với các chuyên gia phòng thủ, phản ứng thực tế là xem xét các triển khai 7-Zip và bật truyền Zone.Id khi quy trình làm việc kinh doanh cho phép. Các nhóm bảo mật nên xác thực cài đặt trên các điểm cuối được quản lý, thử nghiệm các đường dẫn tệp lưu trữ và trình duyệt đại diện, duy trì giám sát điểm cuối và hướng dẫn nhân viên không coi việc vắng mặt cảnh báo là bằng chứng rằng tệp đó an toàn. Các tổ chức cũng nên cập nhật các công cụ lưu trữ của họ và tránh mở các tệp nén không được yêu cầu. Các báo cáo gần đây về các lỗ hổng mã nguồn mới của 7-Zip cho thấy việc xử lý tệp lưu trữ có thể tạo ra các rủi ro riêng biệt ngoài việc truyền MotW.
SmartScreen là một công cụ giá trị, nhưng nó chỉ hiệu quả khi Windows nhận được tín hiệu nguồn gốc tải xuống để kích hoạt nó. Việc đảm bảo các tệp tải xuống có siêu dữ liệu MotW phù hợp là cần thiết để duy trì lớp bảo vệ này.
Để tìm hiểu thêm về các lỗ hổng và cách bảo vệ, bạn có thể tham khảo các tài liệu từ các nguồn uy tín như CISA hoặc MITRE.