Ivanti Endpoint Manager đối mặt với ba lỗ hổng bảo mật nghiêm trọng
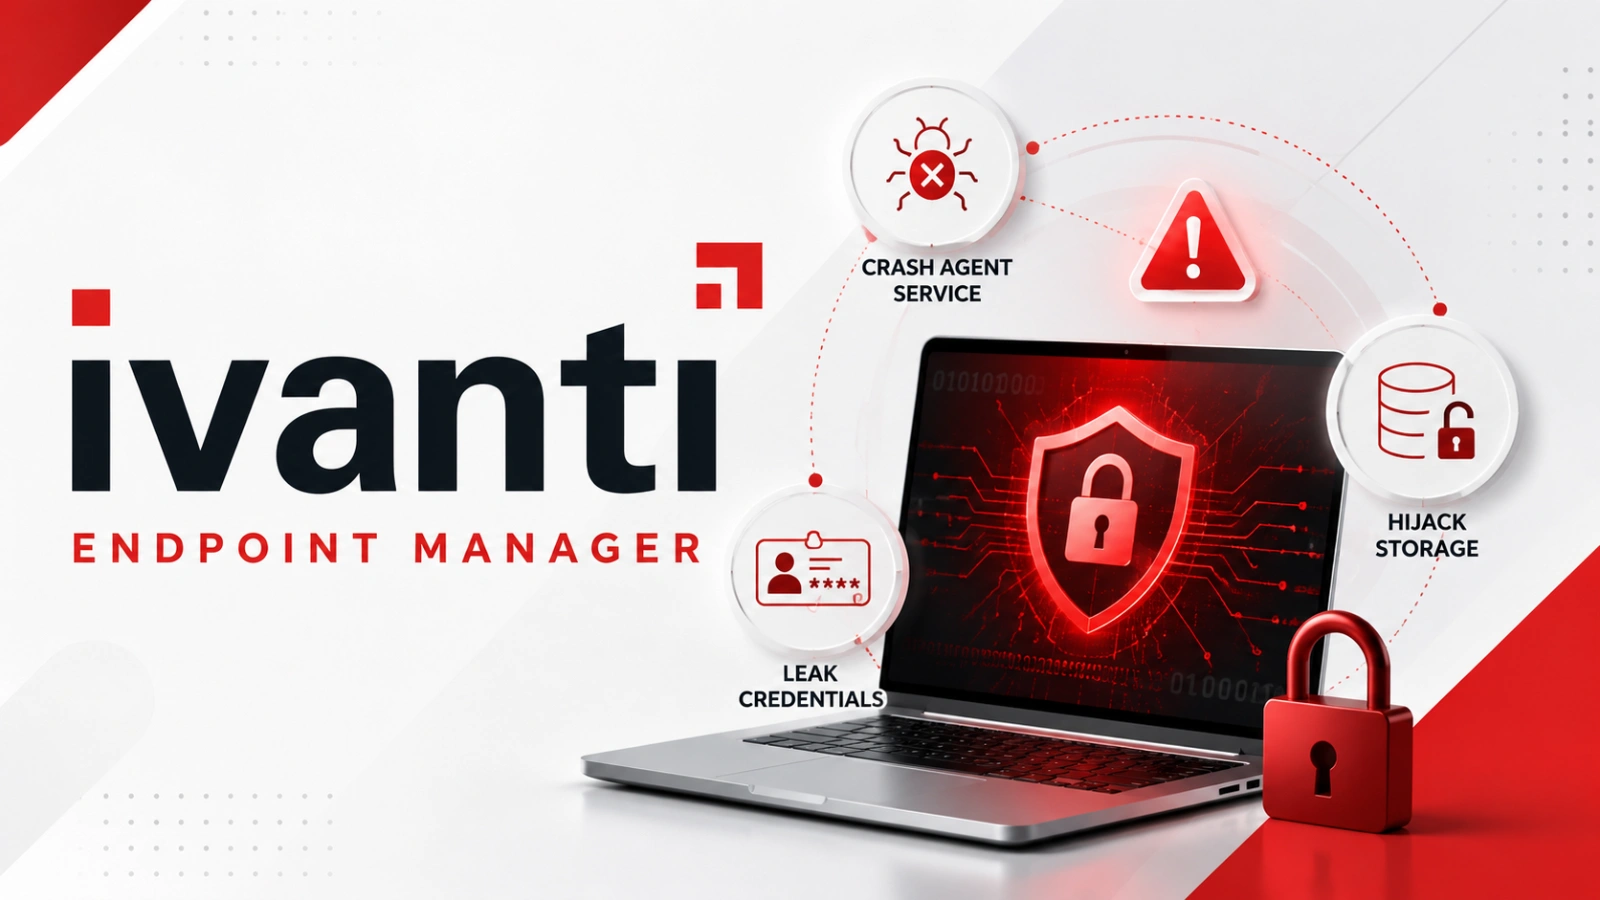
Ivanti đã phát hành một cảnh báo bảo mật liên quan đến Ivanti Endpoint Manager (EPM), thông báo về ba lỗ hổng bảo mật nghiêm trọng có thể cho phép kẻ tấn công từ xa thực hiện các hành vi nguy hiểm.
Các lỗ hổng này có khả năng dẫn đến việc làm sập dịch vụ agent, chiếm quyền kiểm soát cấu hình lưu trữ đám mây và đánh cắp thông tin đăng nhập cơ sở dữ liệu nhạy cảm. Thông báo nhấn mạnh tầm quan trọng của việc cập nhật bản vá bảo mật kịp thời để bảo vệ hệ thống.
Chi tiết các lỗ hổng bảo mật
CVE-2026-18125: Lỗi đọc ngoài giới hạn (Out-of-bounds Read)
Được theo dõi với mã CVE-2026-18125, lỗ hổng đọc ngoài giới hạn trong EPM Agent có điểm CVSS là 7.5. Lỗ hổng này cho phép kẻ tấn công từ xa, không cần xác thực, làm sập dịch vụ agent trên các điểm cuối được quản lý bằng cách gửi dữ liệu đã được chế tạo đặc biệt.
Việc khai thác lỗ hổng này không yêu cầu tương tác người dùng hoặc thông tin đăng nhập hợp lệ. Mặc dù không cho phép thực thi mã, việc khai thác lỗi này làm gián đoạn khả năng quản lý điểm cuối trên toàn bộ hệ thống của doanh nghiệp, gây khó khăn cho quản trị viên trong việc giám sát và xử lý sự cố.
Lỗ hổng này thuộc nhóm CWE-125, một vấn đề kinh điển về an toàn bộ nhớ. Điều này làm nổi bật lý do tại sao việc áp dụng quản lý vá lỗi dựa trên rủi ro là rất quan trọng đối với bảo mật điểm cuối. Bạn có thể tìm hiểu thêm về quy trình này tại quản lý vá lỗi.
CVE-2026-18127: Kiểm soát tệp bên ngoài (External Control of Filename)
Với điểm CVSS 7.7, CVE-2026-18127 phát sinh từ việc kiểm soát bên ngoài tham số tên tệp trong thành phần EPM Core (CWE-73). Lỗ hổng này cho phép kẻ tấn công từ xa đã được xác thực có được quyền ghi đầy đủ đối với một bucket Amazon S3 được cấu hình để lưu trữ bản ghi phiên làm việc.
Kẻ tấn công có đặc quyền cấp thấp có thể ghi đè, sửa đổi hoặc chèn tệp vào kho lưu trữ bản ghi phiên, làm hỏng dấu vết kiểm toán hoặc thiết lập một điểm trung chuyển trong cơ sở hạ tầng đám mây.
CVE-2026-18129: Truyền dữ liệu văn bản rõ ràng (Cleartext Transmission of Sensitive Data)
Mang điểm số nghiêm trọng cao nhất là 8.1 (CVSS), CVE-2026-18129 liên quan đến việc truyền dữ liệu nhạy cảm dưới dạng văn bản rõ ràng trong EPM Core (CWE-295). Kẻ tấn công ở vị trí trung gian (Man-in-the-Middle – MitM) có thể chặn lưu lượng không được mã hóa để làm lộ thông tin đăng nhập được sử dụng cho các kết nối cơ sở dữ liệu SQL bên ngoài.
Việc khai thác lỗ hổng này không yêu cầu xác thực hoặc tương tác người dùng, biến nó thành mục tiêu hấp dẫn cho các tác nhân đe dọa nhắm vào các mạng không được phân đoạn. Việc hiểu rõ các mối đe dọa mạng là chìa khóa để phòng ngừa hiệu quả.
Như đã nêu chi tiết trong Cảnh báo Bảo mật Chính thức của Ivanti, những lỗ hổng bảo mật này nhấn mạnh lý do tại sao các tổ chức quản lý các điểm cuối từ xa và tại chỗ phải thực thi phân đoạn mạng nghiêm ngặt.
Việc triển khai quản lý vá lỗi tự động giúp hợp lý hóa các bản cập nhật bảo mật trên cơ sở hạ tầng quản lý phân tán trước khi các tác nhân đe dọa phát triển các bản khai thác tích cực. Tìm hiểu thêm về quản lý vá lỗi tự động.
Thông tin chi tiết về bản vá và thời điểm áp dụng
Tất cả các phiên bản của Ivanti Endpoint Manager cho đến và bao gồm cả 2024 SU6 đều bị ảnh hưởng. Ivanti đã khắc phục cả ba lỗ hổng trong EPM 2024 SU7, phiên bản hiện có sẵn để tải xuống thông qua Ivanti License System (ILS).
Các tổ chức phụ thuộc vào cơ sở dữ liệu SQL bên ngoài hoặc nhật ký phiên dựa trên S3 nên ưu tiên chu kỳ vá lỗi này ngay lập tức. Đây là một phần quan trọng trong việc duy trì an toàn thông tin.
Theo Ivanti, không có bằng chứng về việc khai thác tích cực trước khi công bố. Các lỗ hổng này được xác định thông qua chương trình tiết lộ có trách nhiệm của họ. Nhà nghiên cứu bảo mật Hieu Tran Nam (jkana101) được ghi nhận vì đã báo cáo CVE-2026-18125.
Do hiện tại không có chỉ báo xâm nhập (IoCs) công khai, việc phát hiện dựa vào việc giám sát telemetry điểm cuối để phát hiện các sự cố agent bất thường, các lần ghi S3 trái phép và các mẫu xác thực SQL bất thường. Việc phát hiện tấn công hiệu quả là rất cần thiết.
Với lịch sử các lỗ hổng nghiêm trọng lặp đi lặp lại của Ivanti EPM, các nhóm bảo mật nên đẩy nhanh quá trình kiểm tra và triển khai trên môi trường sản xuất. Việc cập nhật bản vá kịp thời là một trong những biện pháp phòng ngừa rủi ro bảo mật hiệu quả nhất.