Các cuộc tấn công mạng gần đây cho thấy tin tặc đang biến các cài đặt hỗ trợ từ xa không chính thống thành công cụ để lây lan mã độc giữa các máy tính Windows. Điều này gây chú ý vì một máy khách truy cập từ xa bị nhiễm có thể chuyển các payload đã dàn dựng đến các hệ thống được kết nối, mở rộng phạm vi xâm nhập mà không cần một yếu tố lôi kéo riêng cho từng nạn nhân.
Khai thác lỗ hổng từ xa để lây lan mã độc
Chiến dịch này bắt đầu bằng các kỹ thuật kỹ thuật xã hội, bao gồm các tương tác hỗ trợ kỹ thuật giả mạo, lừa đảo (phishing) và tìm kiếm hoàn tiền gian lận. Nạn nhân đã cấp quyền truy cập từ xa hoặc chạy một trình cài đặt, cho phép kẻ tấn công đặt một máy khách trái phép lên thiết bị.
Phương pháp này khai thác sự tin tưởng và quy trình hỗ trợ thông thường, chứ không dựa trên một lỗ hổng phần mềm cụ thể. Các nhà nghiên cứu của Huntress đã xác định được mẫu hoạt động này trên các tổ chức không liên quan trong các sự cố quan trọng vào cuối tháng 8. Sự lặp lại của hành vi này cho thấy một chiến dịch có phối hợp, không phải là hành vi lạm dụng cô lập, và minh họa cách một công cụ quản trị đáng tin cậy có thể trở thành một kênh phân phối khi kẻ tấn công kiểm soát được máy khách của nó.
Cơ chế lây lan và hành vi nguy hiểm
Mối đe dọa không chỉ giới hạn ở máy tính đầu tiên bị ảnh hưởng. Mã độc này có khả năng lập hồ sơ máy chủ, cố gắng tránh các hệ thống có công cụ bảo mật nhất định, thiết lập phương thức quay lại sau khi khởi động lại và có thể phân phối các công cụ bổ sung. Theo báo cáo của Huntress, trong các kịch bản nâng cao, hoạt động này có thể thực thi mã từ xa (remote code execution), làm suy yếu các biện pháp bảo vệ của Windows, tạo đường hầm cho lưu lượng truy cập và chạy trình khai thác tiền điện tử.
Vì các phiên truy cập từ xa thường trông hợp pháp, hoạt động độc hại này có thể dễ dàng bị nhầm lẫn với các tác vụ quản trị thông thường cho đến khi các nhà điều tra phát hiện ra các thực thi script bất thường trên các điểm cuối bị ảnh hưởng. Các máy khách ScreenConnect đã bị sửa đổi liên tục khởi chạy Windows Script Host để thực thi một chuỗi script bốn giai đoạn.
Các giai đoạn đầu tiên kiểm tra máy và chuẩn bị nội dung tiếp theo được mã hóa; các giai đoạn sau chọn một payload dựa trên kết quả thu thập được. Một báo cáo trước đó về các cuộc tấn công giả mạo tải xuống Adobe đã cho thấy lý do tại sao các triển khai truy cập từ xa trái phép lại xứng đáng nhận được sự khẩn cấp tương tự như mã độc thông thường.
Yếu tố bất thường và đặc tính giống sâu máy tính (worm-like)
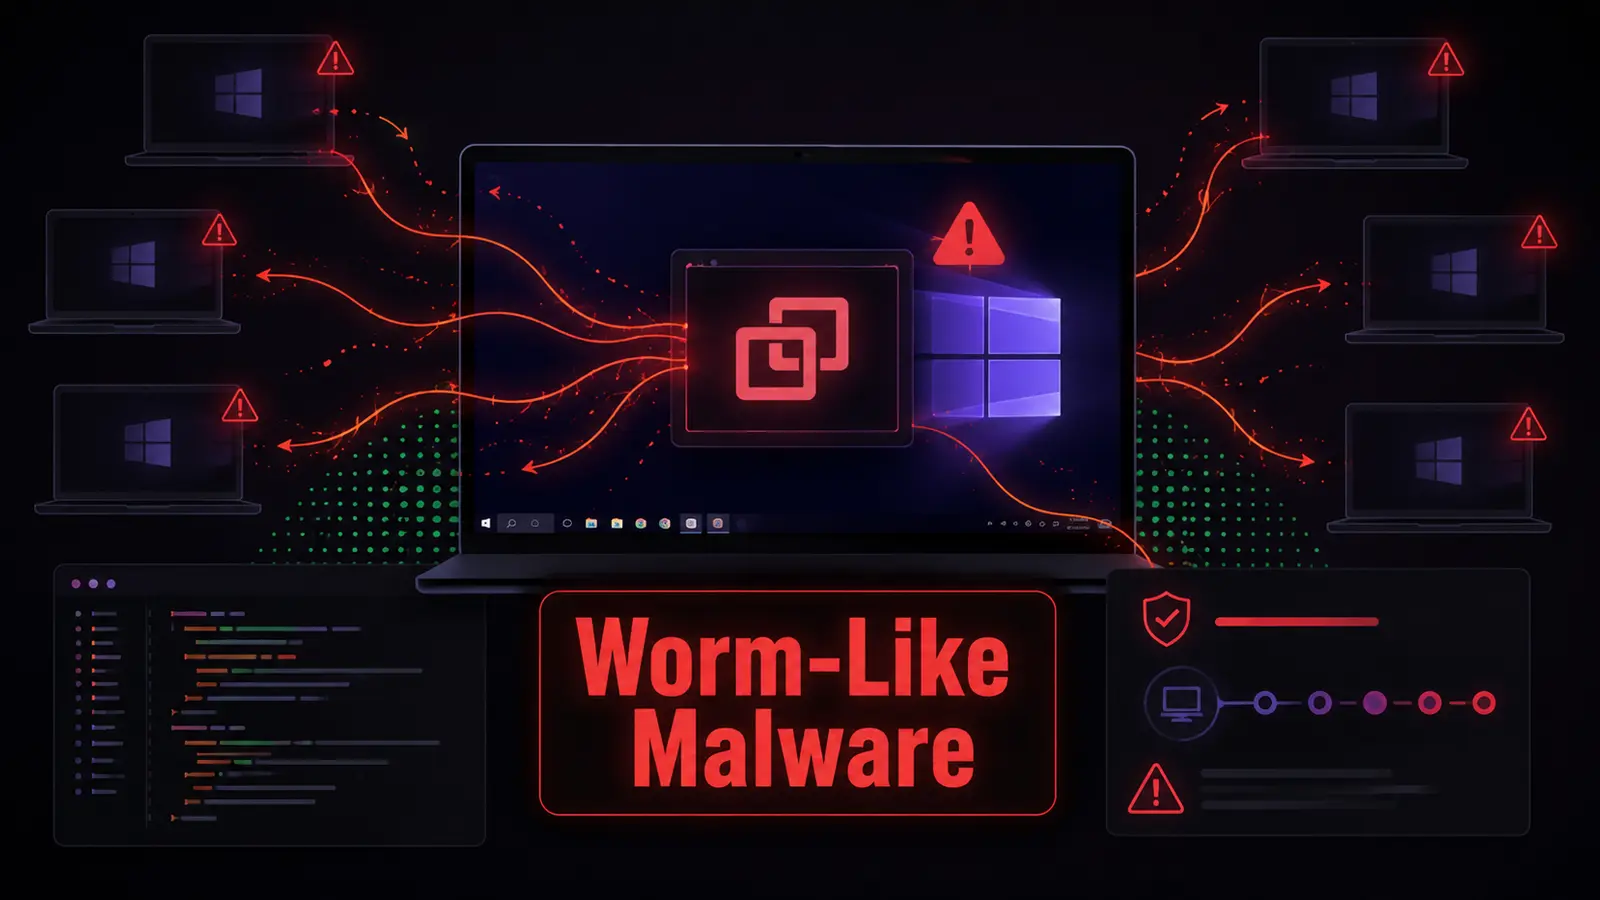
Yếu tố bất thường nhất xuất hiện trong các máy khách đã được sửa đổi. Khi một phiên máy chủ mới trực tuyến, máy khách sẽ đóng gói các script đã dàn dựng thông qua tính năng truyền tệp của ScreenConnect và đánh dấu chúng để thực thi trên máy được kết nối. Điều này biến các kết nối từ xa thông thường thành một lộ trình lây nhiễm và mang lại cho hoạt động này đặc tính giống sâu máy tính (worm-like).
Mã độc theo dõi các định danh kết nối để tránh gửi payload nhiều lần trong một phiên hoạt động. Tuy nhiên, nó sẽ xóa các bản ghi đó sau khi ngắt kết nối, nghĩa là việc kết nối lại cùng một hệ thống có thể kích hoạt lại chuỗi phân phối. Điều này khác với một thỏa hiệp hỗ trợ từ xa một lần vì các kết nối mới có thể mở rộng phạm vi tiếp cận của kẻ tấn công.
Một nhánh của chiến dịch đã cài đặt một máy khách truy cập từ xa ẩn với các quyền nâng cao, trong khi một nhánh khác bao gồm một đường hầm và phần mềm khai thác tiền điện tử. Điều này phản ánh sự lạm dụng rộng rãi hơn các công cụ quản lý từ xa cho mục đích kiểm soát trực tiếp, như đã thấy trong các báo cáo lạm dụng ScreenConnect gần đây. Bản thân công cụ này không phải là mã độc, nhưng việc cài đặt do kẻ tấn công kiểm soát cung cấp cho bên ngoài một chỗ đứng bền vững.
Phát hiện và cảnh báo
Các sự cố này cho thấy một lời kêu gọi, tin nhắn hoặc tải xuống thuyết phục có thể dẫn đến thỏa hiệp điểm cuối. Trong một trường hợp, nạn nhân đã sử dụng Windows Quick Assist sau một vụ lừa đảo hỗ trợ kỹ thuật. Trong một trường hợp khác, một cái bẫy lừa đảo đã dẫn đến việc tải xuống một trình cài đặt.
Các chiến thuật tương tự đã xuất hiện trong các cuộc tấn công qua Microsoft Teams Quick Assist, nơi kẻ tấn công giả mạo nhân viên hỗ trợ để có được quyền truy cập tương tác. Các nhà nghiên cứu đặc biệt kêu gọi các chuyên gia phòng thủ coi các mục nhật ký kiểm toán máy chủ hiển thị các hành động thực thi tệp từ xa từ một tiến trình khách là đáng ngờ khi chúng đề cập đến các script đã dàn dựng.
Họ cũng cảnh báo rằng tên tệp có thể thay đổi, vì vậy các nhóm bảo mật nên điều tra các hoạt động Windows Script Host hoặc PowerShell bất thường có liên quan đến một phiên ScreenConnect. Việc đưa tin về một lỗ hổng CVE nghiêm trọng của ScreenConnect cung cấp thêm ngữ cảnh về lý do tại sao việc xem xét và vá lỗi kịp thời lại quan trọng đối với cơ sở hạ tầng điều khiển từ xa.
Khuyến nghị cho người dùng và tổ chức
Đối với người dùng, bài học trước mắt rất đơn giản: không chia sẻ mã điều khiển từ xa hoặc chạy phần mềm hỗ trợ sau một liên hệ, cửa sổ bật lên hoặc kết quả tìm kiếm không được yêu cầu. Các tổ chức nên thiết lập các kênh hỗ trợ hợp pháp, hạn chế cài đặt phần mềm quản lý từ xa và cô lập các thiết bị bị nghi ngờ trước khi các hệ thống được kết nối bị lộ và thiệt hại lan rộng nhanh chóng trên toàn tổ chức.
Các tổ chức bị ảnh hưởng nên reimage các máy chủ bị ảnh hưởng từ phương tiện đáng tin cậy hoặc thực hiện cài đặt hệ điều hành sạch. Quản trị viên cũng nên xem xét kỹ lưỡng các triển khai ScreenConnect tại chỗ, thay vì giả định rằng một máy khách hỗ trợ từ xa là hợp pháp chỉ vì nó sử dụng một tên quen thuộc.
Chỉ số thỏa hiệp (Indicators of Compromise – IoCs):
- Lưu ý: Địa chỉ IP và tên miền được cố tình làm mất tác dụng (ví dụ: [.]) để ngăn chặn việc phân giải hoặc siêu liên kết vô tình. Chỉ khôi phục lại định dạng ban đầu trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Các nhà nghiên cứu đã kêu gọi các chuyên gia phòng thủ đối xử với các mục nhật ký kiểm toán máy chủ cho thấy các hành động thực thi tệp từ xa từ một tiến trình khách là đáng ngờ khi chúng tham chiếu các script được dàn dựng.
Họ cũng cảnh báo rằng tên tệp có thể thay đổi, vì vậy các nhóm bảo mật nên điều tra hoạt động Windows Script Host hoặc PowerShell bất thường có liên quan đến một phiên ScreenConnect. Bài viết về một cảnh báo CVE quan trọng dành cho ScreenConnect cung cấp thêm bối cảnh về lý do tại sao việc xem xét và vá lỗi kịp thời lại quan trọng đối với cơ sở hạ tầng điều khiển từ xa.