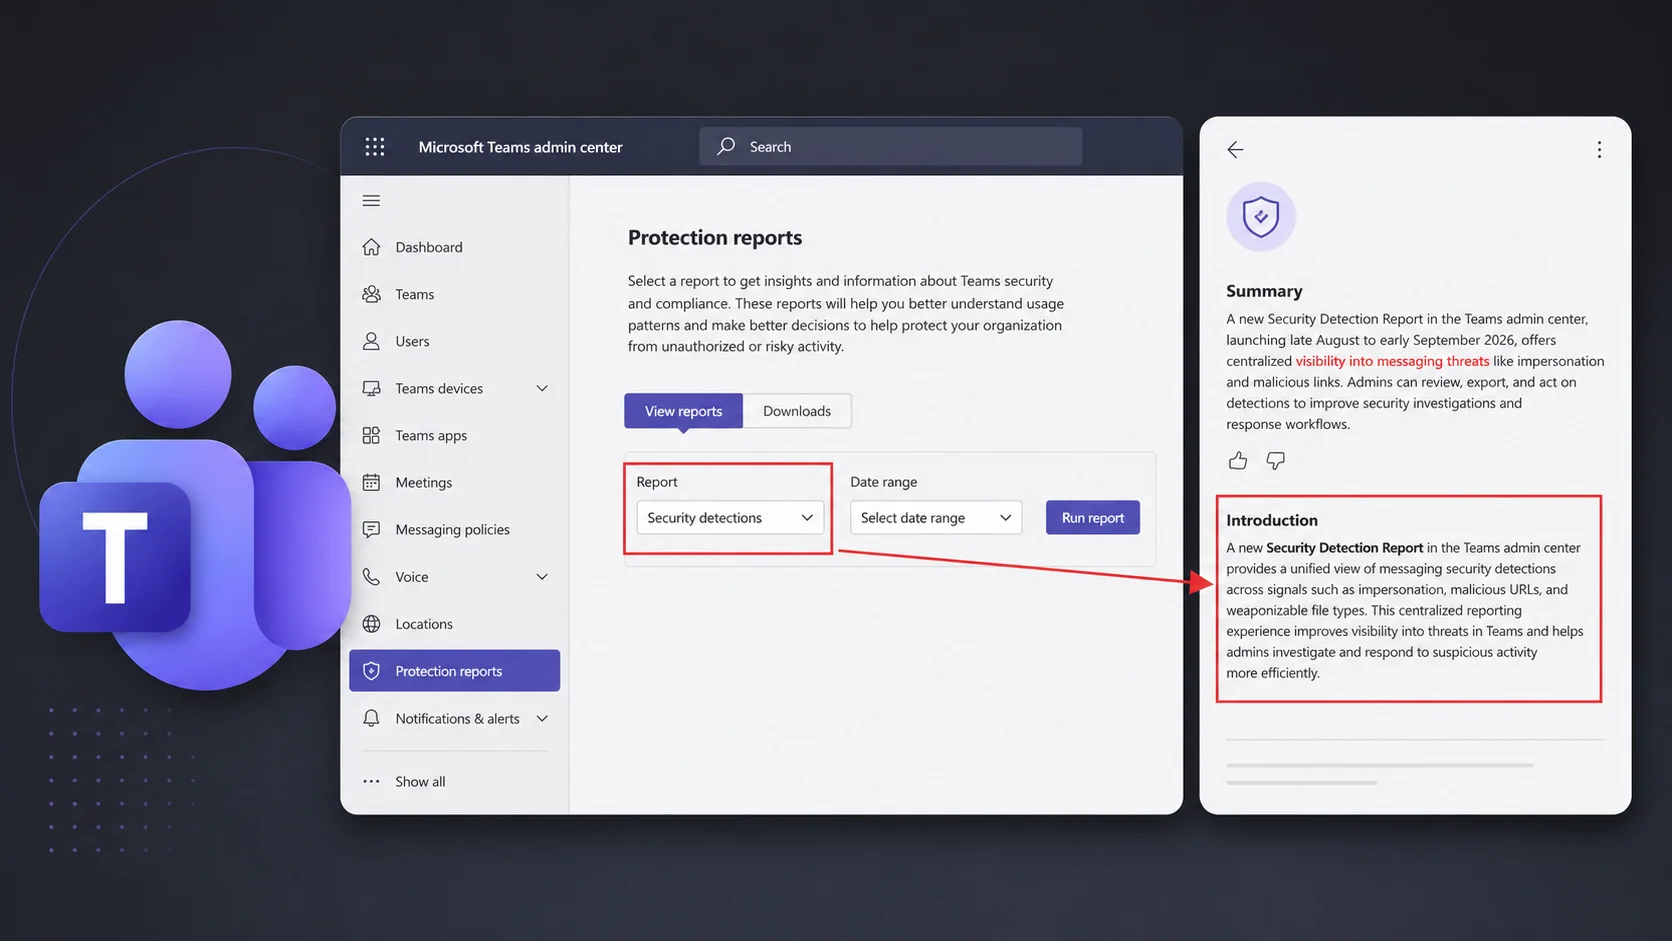
Microsoft đang chuẩn bị ra mắt một Báo cáo Phát hiện Bảo mật mới trong Trung tâm quản trị Teams. Tính năng này mang đến một phương thức thống nhất để quản trị viên theo dõi các mối đe dọa dựa trên tin nhắn trong toàn bộ tổ chức.
Được theo dõi dưới ID Lộ trình Microsoft 365 560702, tính năng này tổng hợp các tín hiệu mối đe dọa trước đây bị phân tán vào một bảng điều khiển duy nhất. Điều này giúp các nhóm bảo mật dễ dàng phát hiện và phản ứng với các hoạt động độc hại xảy ra thông qua các cuộc trò chuyện và kênh của Teams.
Báo cáo Phát hiện Bảo mật trong Trung tâm quản trị Teams
Báo cáo mới sẽ nằm trong mục Phân tích & Báo cáo > Báo cáo Bảo vệ > Phát hiện Bảo mật trong Trung tâm quản trị Teams. Nó hợp nhất ba loại mối đe dọa nhắn tin quan trọng: các nỗ lực mạo danh, URL độc hại và các loại tệp có thể bị vũ khí hóa.
Thay vì quản trị viên phải đối chiếu nhiều công cụ để có được bức tranh toàn cảnh về các cuộc tấn công đang diễn ra, báo cáo cung cấp một biểu đồ tập trung hiển thị khối lượng phát hiện trong một phạm vi ngày đã chọn. Biểu đồ này đi kèm với một bảng chi tiết liệt kê từng phát hiện riêng lẻ.
Mỗi mục có thể được xem xét để có ngữ cảnh như thông tin người gửi và người nhận, loại phát hiện và định danh luồng. Điều này cung cấp đủ chiều sâu điều tra để hành động nhanh chóng trên các cuộc trò chuyện đáng ngờ. Việc tích hợp này giúp cải thiện khả năng phát hiện tấn công.
Khả năng xuất dữ liệu và hành động tức thời
Báo cáo không chỉ cung cấp khả năng hiển thị mà còn hỗ trợ xuất dữ liệu. Quản trị viên có thể tải xuống cả tóm tắt cấp biểu đồ và toàn bộ bản ghi bảng dưới dạng tệp CSV. Điều này đặc biệt hữu ích cho việc đưa dữ liệu vào quy trình công việc Quản lý Thông tin và Sự kiện Bảo mật (SIEM) rộng hơn hoặc để ghi lại sự cố trong quá trình xem xét tuân thủ.
Một khả năng đặc biệt thiết thực được nêu bật bởi các bản xem trước sớm là con đường trực tiếp để chặn người dùng bên ngoài độc hại ngay từ báo cáo thông qua cài đặt Truy cập Bên ngoài. Điều này giúp giảm thời gian giữa việc phát hiện và ngăn chặn.
Lộ trình Triển khai và Tầm quan trọng của Tính năng
Lộ trình triển khai của Microsoft cho tính năng này đã có nhiều lần thay đổi. Ban đầu dự kiến vào giữa tháng 7 năm 2026, sau đó bị đẩy lùi sang cuối tháng 6. Bản cập nhật gần đây nhất từ Microsoft đặt khả năng sẵn sàng chung bắt đầu vào cuối tháng 8 năm 2026, với việc triển khai toàn cầu dự kiến hoàn thành vào đầu tháng 9 năm 2026 cho khách hàng đa thuê tiêu chuẩn trên toàn thế giới.
Việc sửa đổi lộ trình lặp đi lặp lại cho thấy Microsoft vẫn đang tinh chỉnh logic phát hiện và cơ sở hạ tầng báo cáo trước khi đẩy mạnh. Đây là một động thái hợp lý, xét đến mức độ quan trọng của Teams đối với sự cộng tác của doanh nghiệp và do đó, cũng trở thành mục tiêu cho kẻ tấn công. Việc thiếu các công cụ tập trung có thể dẫn đến rủi ro bảo mật.
Teams ngày càng trở thành một kênh cho các cuộc tấn công mạo danh kiểu lừa đảo, phân phối liên kết độc hại và thả tệp chứa mã độc, phản ánh các chiến thuật đã thấy từ lâu trong các cuộc tấn công qua email. Trước đây, quản trị viên thiếu một cách tập trung, được thiết kế riêng để theo dõi các phát hiện này một cách tự nhiên trong Trung tâm quản trị Teams, thường thay vào đó dựa vào các báo cáo email và cộng tác rộng hơn của cổng Microsoft Defender.
Bằng cách hiển thị các phát hiện dành riêng cho Teams trực tiếp tại nơi quản trị viên đã quản lý nền tảng, Microsoft đang thu hẹp khoảng trống hiển thị mà các nhóm bảo mật đã nêu trong một thời gian. Việc bổ sung này cải thiện đáng kể khả năng quản lý an ninh mạng.
Bổ sung và Khuyến nghị
Sự ra mắt này cũng bổ sung cho một bản cập nhật liên quan đã được triển khai: tín hiệu bảo mật do người dùng báo cáo. Tính năng này cho phép người dùng cuối gắn cờ các tin nhắn đáng ngờ trực tiếp từ Teams, và các báo cáo đó hiện đang được đưa vào cùng phần Báo cáo Bảo vệ.
Cùng nhau, hai khả năng này cho thấy Microsoft đang xây dựng một lớp đo lường bảo mật gốc, toàn diện hơn bên trong Teams. Các nhóm bảo mật nên tận dụng những tuần tới để xác nhận rằng các cài đặt quét liên kết và tệp độc hại đã được bật trong Bảo vệ Tin nhắn. Ngoài ra, họ nên cập nhật các quy trình điều tra của mình để coi Teams là một nguồn tín hiệu hạng nhất khi báo cáo đạt được khả năng sẵn sàng chung.
Việc thiếu các công cụ tập trung để theo dõi các mối đe dọa trong Teams có thể dẫn đến việc bỏ lỡ các dấu hiệu tấn công quan trọng, làm tăng nguy cơ xảy ra cuộc tấn công mạng thành công. Báo cáo Phát hiện Bảo mật mới này giải quyết trực tiếp vấn đề này.
Tham khảo thêm thông tin về các công cụ SIEM tại đây.