
Triệt phá nhóm Ransomware KillSec: Phân tích kỹ thuật chiến dịch tấn công toàn cầu
Cơ quan chức năng quốc tế đã triệt phá thành công nhóm ransomware KillSec, bắt giữ các đối tượng chủ chốt và thu giữ 110TB dữ liệu bị đánh cắp từ hơn 500 nạn nhân.

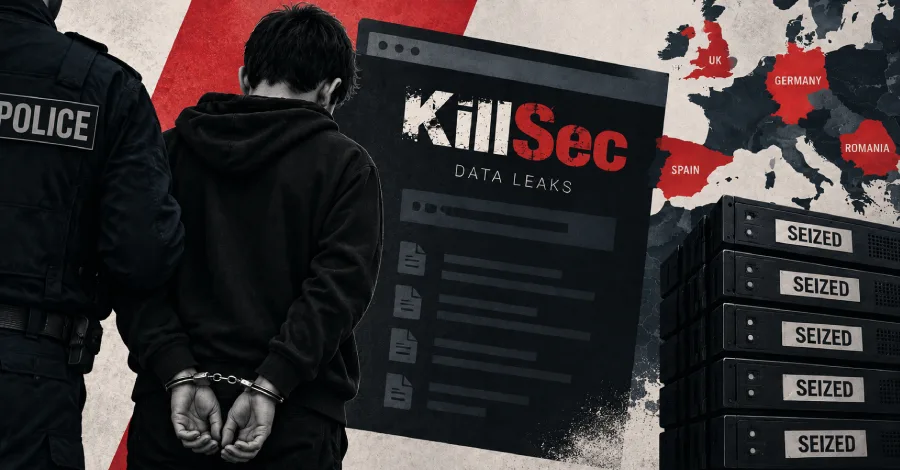
- Chiến dịch triệt phá: Cảnh sát Hamburg (Đức) phối hợp cùng Europol, FBI và các cơ quan thực thi pháp luật Tây Ban Nha, Romania đã vô hiệu hóa hạ tầng của nhóm ransomware KillSec.
- Đối tượng mục tiêu: Nhóm này nhắm vào các tổ chức thông qua khai thác lỗ hổng phần mềm và cấu hình sai dịch vụ lưu trữ đám mây.
- Quy mô tấn công: Hơn 1.000 cuộc tấn công đã được ghi nhận, với khoảng 500 vụ xâm nhập thành công, gây thiệt hại ước tính hàng triệu Euro.
- Công nghệ sử dụng: KillSec chuyển đổi từ hacktivism sang mô hình Ransomware-as-a-Service (RaaS) với các biến thể KillSecurity 2.0 và 3.0.
1. Bối cảnh và Tổng quan về chiến dịch KillSec
Vào ngày 30 tháng 9 năm 2025, một chiến dịch phối hợp quốc tế quy mô lớn đã dẫn đến việc bắt giữ các thành viên chủ chốt của nhóm tội phạm mạng KillSec. Nhóm này không chỉ thực hiện mã hóa dữ liệu mà còn vận hành các trang web rò rỉ (leak sites) để tống tiền nạn nhân. Theo báo cáo từ cảnh sát Hamburg, các đối tượng bị bắt giữ bao gồm một thiếu niên 16 tuổi được xác định là quản trị viên chính, cùng các cộng sự tại Anh và Romania.
KillSec bắt đầu hoạt động từ năm 2021 với tư cách là một nhóm hacktivist trước khi chuyển hướng sang mô hình tội phạm có tổ chức vào tháng 10 năm 2023. Việc chuyển đổi sang mô hình Ransomware-as-a-Service (RaaS) vào tháng 6 năm 2024 đã cho phép nhóm này mở rộng quy mô tấn công thông qua mạng lưới các đối tác (affiliates) trên toàn cầu.
2. Phân tích Kỹ thuật và Chuỗi tấn công (Kill Chain)
Dựa trên các dữ liệu thu thập được từ cuộc điều tra, KillSec áp dụng các kỹ thuật tấn công tinh vi để xâm nhập hệ thống mục tiêu. Chuỗi tấn công của nhóm thường tuân theo khung MITRE ATT&CK với các kỹ thuật đặc trưng:
- Initial Access (T1190): Khai thác các lỗ hổng phần mềm chưa được vá hoặc các điểm truy cập đám mây được cấu hình yếu (misconfigured cloud storage).
- Credential Access (T1003): Mua lại thông tin đăng nhập bị đánh cắp từ các chợ đen trên dark web để leo thang đặc quyền.
- Exfiltration (T1048): Sao chép dữ liệu nhạy cảm từ hệ thống nội bộ sang các máy chủ C2 (Command & Control) do nhóm kiểm soát trước khi thực hiện mã hóa.
- Impact (T1486): Sử dụng các biến thể mã độc KillSecurity 2.0 và 3.0 để mã hóa dữ liệu, đồng thời đe dọa công khai dữ liệu trên trang web rò rỉ nếu tiền chuộc không được thanh toán.
Đáng chú ý, nhóm này đã tích hợp trí tuệ nhân tạo (AI) vào quy trình vận hành hạ tầng và xác định mục tiêu tiềm năng, giúp tối ưu hóa hiệu suất tấn công và né tránh các cơ chế phát hiện truyền thống.
3. Dấu hiệu Nhận biết và Chỉ số IOCs
Trong quá trình điều tra, các cơ quan chức năng đã thu giữ hơn 110TB dữ liệu và vô hiệu hóa 5 máy chủ chính. Dưới đây là bảng tổng hợp các thực thể liên quan đến chiến dịch:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã độc | KillSecurity 2.0/3.0 | Biến thể ransomware chính dùng để mã hóa dữ liệu. |
| Mô hình | RaaS (Ransomware-as-a-Service) | Mô hình cho thuê mã độc cho các đối tác bên ngoài. |
| Hạ tầng | 5 máy chủ C2 | Máy chủ điều khiển và lưu trữ dữ liệu bị đánh cắp. |
| Tác động | > 500 nạn nhân | Số lượng tổ chức bị xâm nhập thành công. |
4. Hướng dẫn Phát hiện và Săn tìm mối đe dọa
Để phát hiện các hoạt động liên quan đến KillSec trong môi trường doanh nghiệp, các đội ngũ SOC cần tập trung vào việc giám sát các hành vi bất thường trên hệ thống lưu trữ đám mây và lưu lượng mạng outbound.
⚠️ Cảnh báo quan trọng: Cần đặc biệt chú ý đến các kết nối bất thường từ máy chủ nội bộ đến các dải IP lạ hoặc các dịch vụ lưu trữ đám mây không xác định. Dưới đây là ví dụ về quy tắc phát hiện (Sigma rule) cơ bản:
title: Detect Potential KillSec Ransomware Activity
logsource:
  category: process_creation
detection:
  selection:
    CommandLine|contains: ['KillSecurity', 'encrypt', 'ransom']
  condition: selection
level: critical
5. Biện pháp Khắc phục và Khuyến nghị Phòng thủ
Để bảo vệ tổ chức trước các mối đe dọa tương tự, các quản trị viên hệ thống cần thực hiện các biện pháp hardening nghiêm ngặt:
- Vá lỗi định kỳ: Đảm bảo tất cả các phần mềm, đặc biệt là các dịch vụ hướng ngoại (internet-facing), luôn được cập nhật bản vá mới nhất để ngăn chặn khai thác lỗ hổng (T1190).
- Cấu hình Cloud Security: Kiểm tra và thắt chặt quyền truy cập vào các bucket lưu trữ đám mây, áp dụng nguyên tắc đặc quyền tối thiểu (Least Privilege).
- Giám sát Credential: Triển khai xác thực đa yếu tố (MFA) trên toàn bộ hệ thống để giảm thiểu rủi ro từ việc sử dụng thông tin đăng nhập bị đánh cắp.
- Sao lưu dữ liệu: Duy trì chiến lược sao lưu 3-2-1 và đảm bảo các bản sao lưu được lưu trữ ngoại tuyến (offline) hoặc tách biệt hoàn toàn với mạng chính.
Việc triệt phá KillSec là một thắng lợi lớn, tuy nhiên, các tổ chức không nên chủ quan. Các nhóm tội phạm mạng thường xuyên thay đổi chiến thuật và tái cấu trúc hạ tầng. Việc duy trì cảnh giác và cập nhật thông tin tình báo về mối đe dọa (Threat Intelligence) từ các nguồn uy tín như Europol là yếu tố then chốt để đảm bảo an toàn thông tin.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan


