Tối ưu hóa quy trình điều tra SOC: Vượt xa các phán quyết sandbox truyền thống
Khám phá 3 câu hỏi chiến lược giúp các chuyên gia SOC nâng cao hiệu quả điều tra, giảm thời gian xử lý sự cố (MTTR) và đưa ra quyết định dựa trên bằng chứng xác thực.

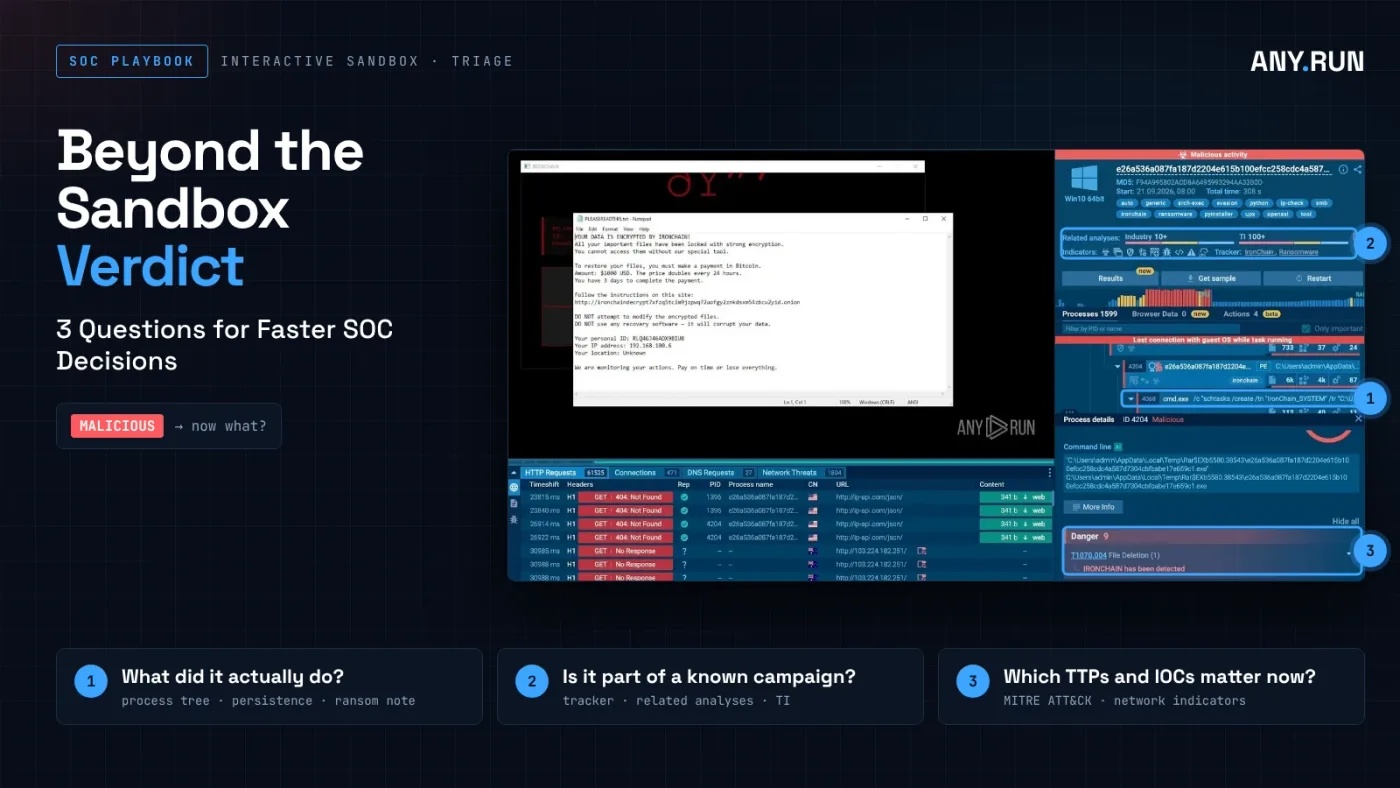
- Tận dụng ngữ cảnh đe dọa: Kết nối các chỉ số IOC với dữ liệu lịch sử để xác định xem mối đe dọa đã từng xuất hiện trong tổ chức hoặc ngành của bạn hay chưa.
- Phân tích hành vi chuyên sâu: Quan sát toàn bộ chuỗi tấn công (kill chain) trong môi trường sandbox cô lập để hiểu rõ cơ chế thực thi của mã độc.
- Chuẩn hóa bằng chứng: Tự động hóa việc tổng hợp báo cáo và bằng chứng kỹ thuật để hỗ trợ quá trình bàn giao cho đội ngũ ứng cứu sự cố (IR).
Trong môi trường an ninh mạng hiện đại, việc chỉ dựa vào phán quyết "độc hại" hay "an toàn" từ các công cụ sandbox là chưa đủ để các chuyên gia SOC đưa ra quyết định chính xác. Để xây dựng một chiến lược phòng thủ chủ động, các nhà phân tích cần hiểu rõ bản chất của mối đe dọa, lịch sử xuất hiện của nó và tác động cụ thể đối với hạ tầng doanh nghiệp.
Câu hỏi 1: Bạn có phải là người đầu tiên đối mặt với mối đe dọa này?
Các chỉ số thỏa hiệp (IOC) mà bạn đang điều tra có thể đã xuất hiện trong các chiến dịch tấn công nhắm vào ngành của bạn hoặc đã được ghi nhận trong các báo cáo trước đó. Việc đặt câu hỏi về lịch sử của chỉ số này giúp tận dụng tối đa tri thức cộng đồng.
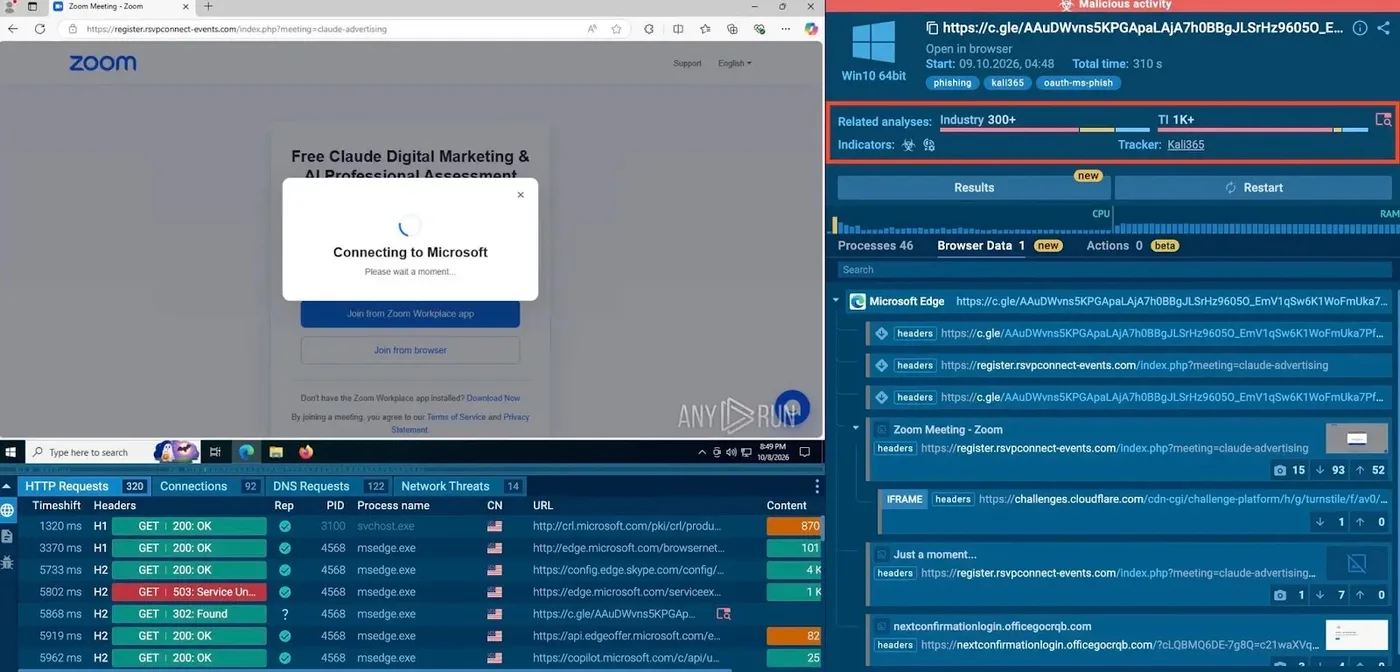
Các nền tảng sandbox tương tác hiện nay cung cấp khả năng kết nối dữ liệu thông minh, cho phép người dùng truy cập vào ba nguồn thông tin quan trọng:
- Team Context: Kiểm tra xem đội ngũ của bạn đã từng điều tra chỉ số này trước đây hay chưa.
- Industry Context: Xác định sự xuất hiện của IOC trong các phân tích liên quan đến lĩnh vực hoạt động của tổ chức.
- Threat Intelligence: Khai thác kho dữ liệu khổng lồ từ cộng đồng bảo mật toàn cầu để tìm kiếm các phân tích tương tự.
Việc tích hợp này giúp giảm thiểu đáng kể thời gian tìm kiếm thủ công, cho phép các nhà phân tích tập trung vào việc xử lý các mối đe dọa thực sự thay vì loay hoay với dữ liệu rời rạc.
Câu hỏi 2: Mối đe dọa thực sự đang thực hiện hành vi gì?
Dù các dữ liệu lịch sử cung cấp manh mối quan trọng, việc quan sát trực tiếp hành vi của mã độc trong môi trường thực thi là bắt buộc. Các kỹ thuật như PowerShell obfuscation, tải payload từ xa, hay chuyển hướng URL phishing cần được theo dõi theo thời gian thực.
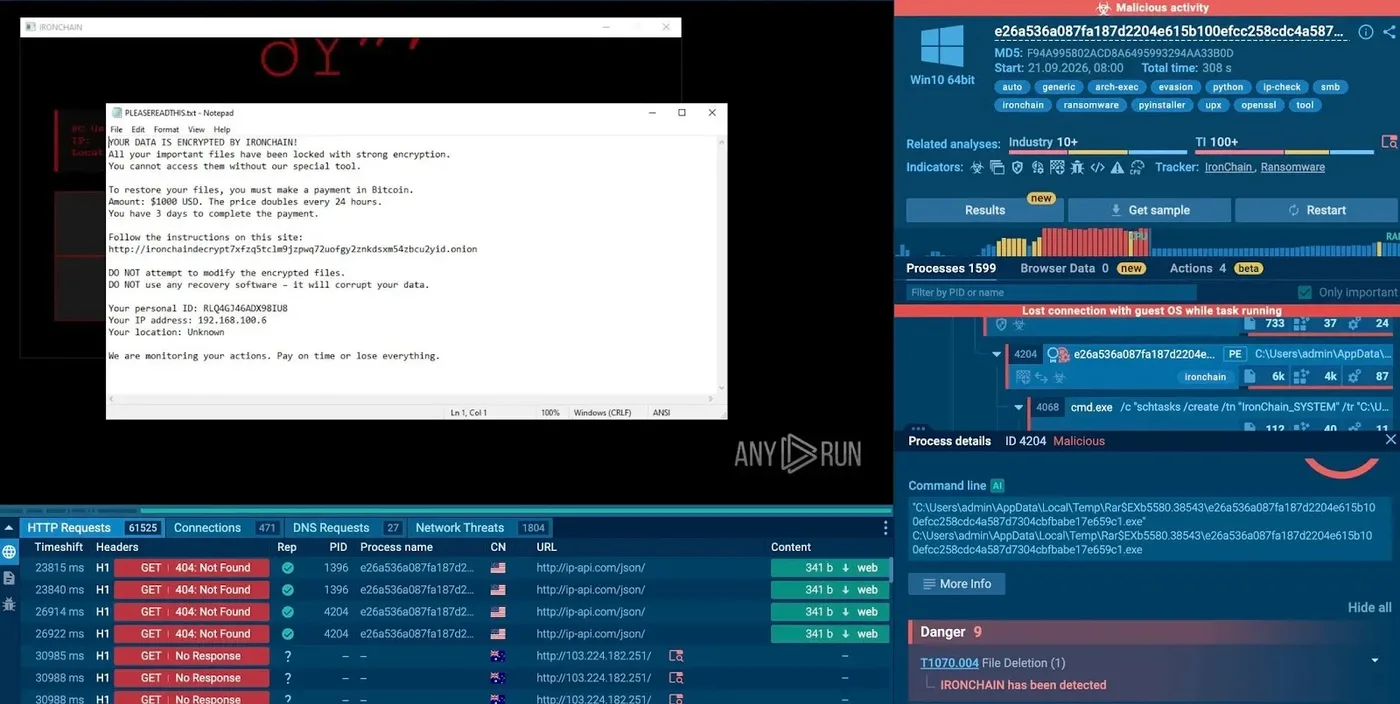
Thông qua các môi trường máy ảo (VM) khởi động nhanh, các nhà phân tích có thể kiểm tra lưu lượng mạng, các tệp tin được tải xuống và các kỹ thuật tấn công theo khung MITRE ATT&CK. Điều này giúp làm rõ cách thức tấn công diễn ra, từ đó xác định các điểm yếu cần khắc phục ngay lập tức.
Câu hỏi 3: Bạn đã có đủ bằng chứng để bàn giao hoặc phản ứng?
Việc phát hiện hoạt động đáng ngờ chỉ là bước đầu. Để thực hiện phản ứng sự cố (Incident Response) hiệu quả, bạn cần chuyển đổi các phát hiện kỹ thuật thành bằng chứng có thể hành động được (actionable evidence).
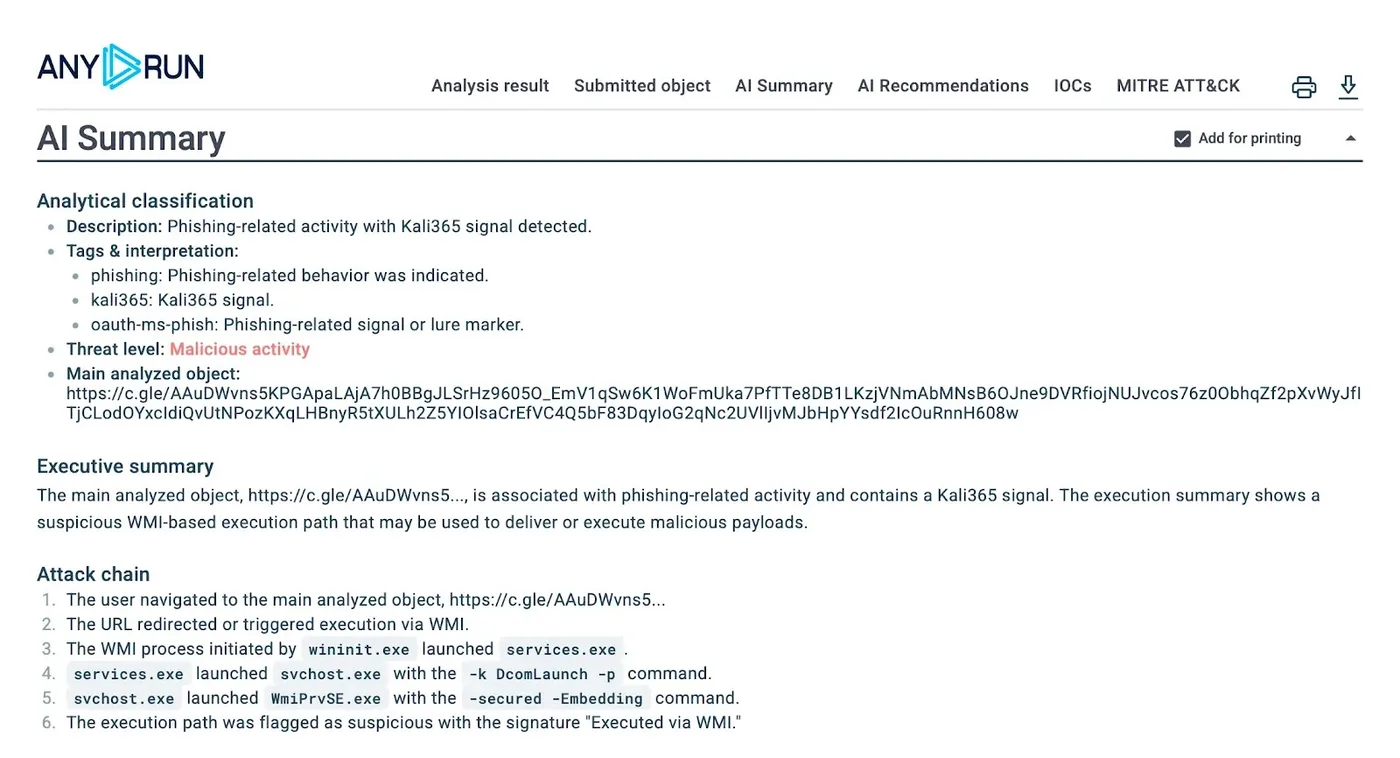
Việc sử dụng các báo cáo tự động giúp giảm thời gian trung bình để phản ứng (MTTR) đáng kể. Các báo cáo này không chỉ liệt kê các IOC mà còn cung cấp tóm tắt bằng AI, giúp các nhà phân tích cấp cao hoặc đội ngũ IR nắm bắt tình hình nhanh chóng mà không cần phải tự tổng hợp dữ liệu từ đầu.
Câu hỏi bổ sung: Liệu có thể phát hiện mối đe dọa sớm hơn?
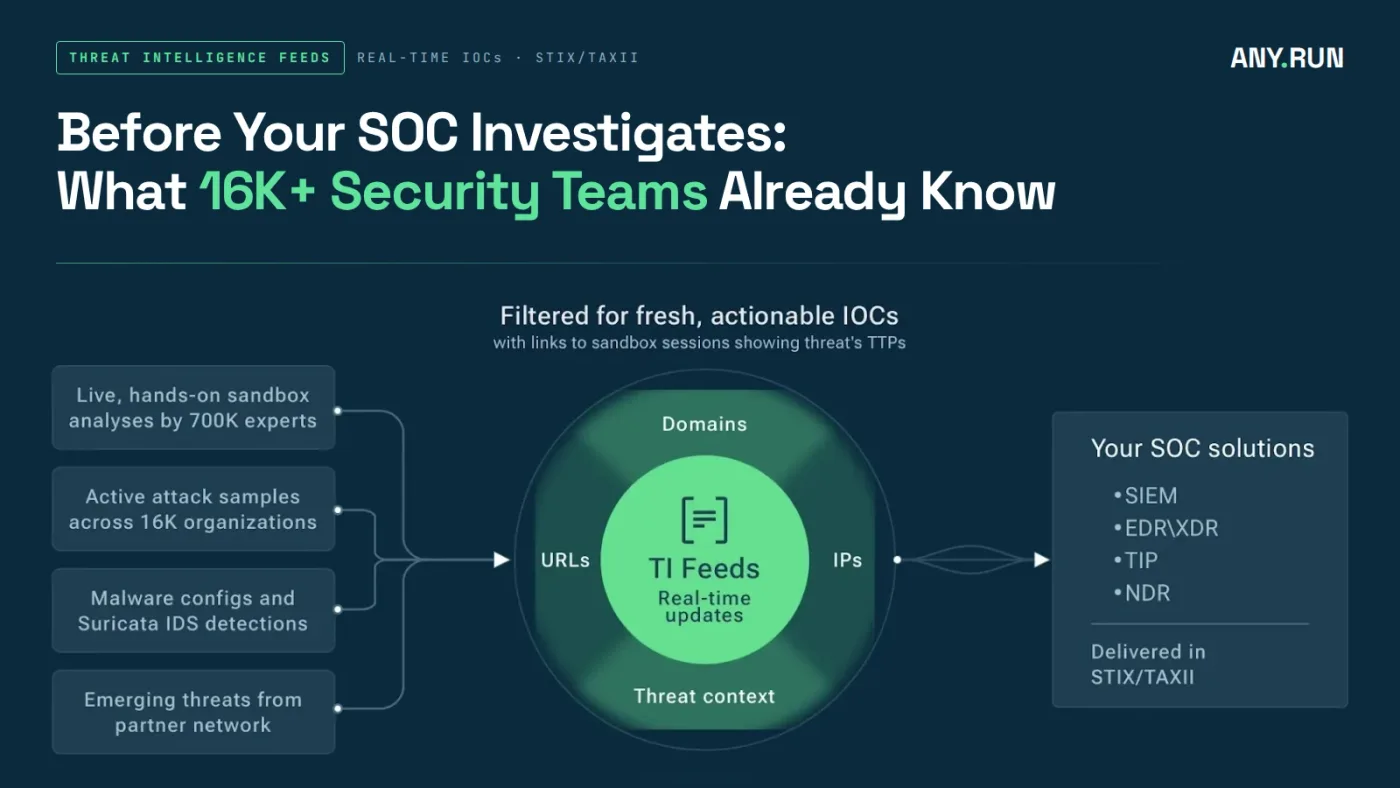
Nghiên cứu cho thấy khoảng 30% các IOC độc hại duy nhất đã được ghi nhận trong các nguồn cấp dữ liệu tình báo (Threat Intelligence Feeds) trước khi các nhà phân tích bắt đầu điều tra. Sự kết hợp giữa Threat Intelligence và phân tích hành vi là chìa khóa để đạt được khả năng phát hiện sớm.
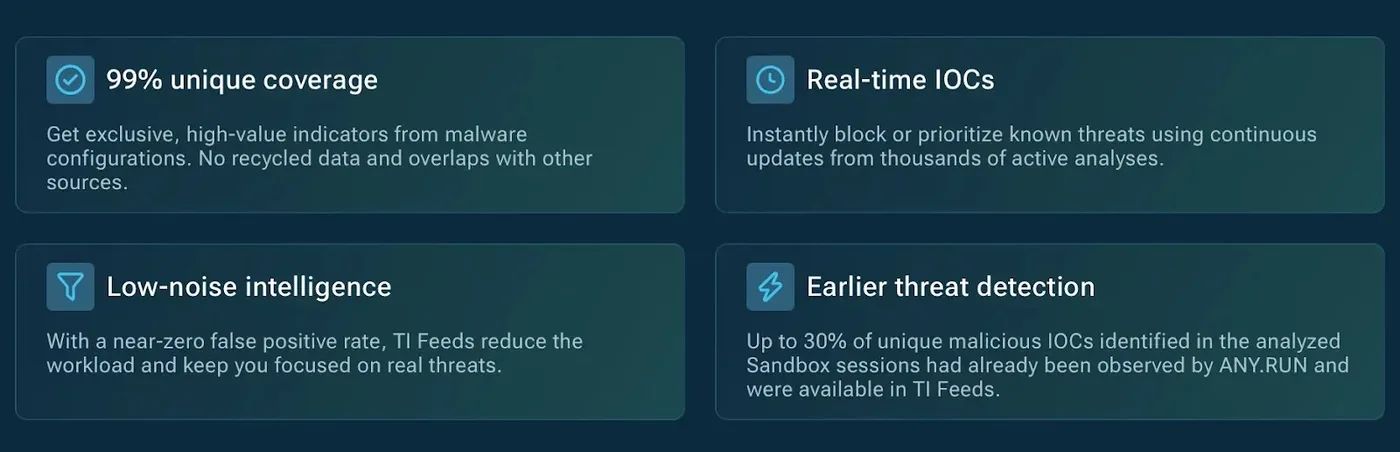
Việc đưa các IOC có độ tin cậy cao trực tiếp vào các quy trình làm việc hiện có như SIEM, SOAR hoặc EDR cho phép đội ngũ SOC ưu tiên các cảnh báo quan trọng và ngăn chặn tấn công trước khi chúng gây ra thiệt hại đáng kể.
⚠️ Cảnh báo quan trọng: Việc bỏ qua các bước kiểm tra ngữ cảnh và hành vi có thể dẫn đến việc bỏ lọt các cuộc tấn công tinh vi. Hãy luôn đảm bảo rằng mọi phát hiện đều được ghi lại và đối chiếu với các nguồn dữ liệu tình báo uy tín để tối ưu hóa khả năng phòng thủ.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan