Tin tặc Trung Quốc sử dụng khung AI ARTEX tấn công 2.250 khách hàng Microsoft 365
Nhóm tin tặc Storm-0940 đã lợi dụng khung kiểm thử thâm nhập ARTEX tích hợp AI để thực hiện các cuộc tấn công nhắm vào hơn 2.250 khách hàng Microsoft 365 sau sự cố ConnectWise.

- Chiến dịch tấn công: Nhóm Storm-0940 sử dụng khung ARTEX tích hợp AI để tự động hóa quy trình tấn công vào các tenant Microsoft 365.
- Phương thức khai thác: Lợi dụng các thông tin xác thực ứng dụng (application credentials) đã bị đánh cắp từ sự cố ConnectWise thay vì tấn công trực tiếp vào người dùng.
- Tốc độ thực thi: Hệ thống AI cho phép tin tặc đạt được quyền truy cập đặc quyền vào môi trường đám mây chỉ trong vòng chưa đầy 3 giờ.
- Khuyến nghị: Các tổ chức cần rà soát lại các kết nối ứng dụng, quyền OAuth và các thay đổi bất thường trong Microsoft Graph.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về một chiến dịch tấn công mạng tinh vi, trong đó các tác nhân đe dọa có liên kết với Trung Quốc đã sử dụng ARTEX, một khung kiểm thử thâm nhập (penetration-testing framework) dựa trên trí tuệ nhân tạo, để nhắm mục tiêu vào hơn 2.250 tenant Microsoft 365. Cuộc tấn công này diễn ra ngay sau sự cố rò rỉ thông tin tại ConnectWise Cloud Backup, cho thấy sự chuyển dịch mạnh mẽ trong cách thức các nhóm tin tặc sử dụng AI để tối ưu hóa chuỗi tấn công.
Phân tích kỹ thuật về khung tấn công ARTEX
Theo báo cáo từ các chuyên gia an ninh mạng, ARTEX không phải là một loại mã độc mới mà là một khung công cụ hỗ trợ kiểm thử bảo mật. Tuy nhiên, khi rơi vào tay các tác nhân xấu, nó trở thành một vũ khí nguy hiểm nhờ khả năng tự động hóa các tác vụ phức tạp. Nhóm Storm-0940 đã tận dụng ARTEX để thực hiện quét lỗ hổng, tấn công phun mật khẩu (password spraying) và lạm dụng các ứng dụng OAuth.
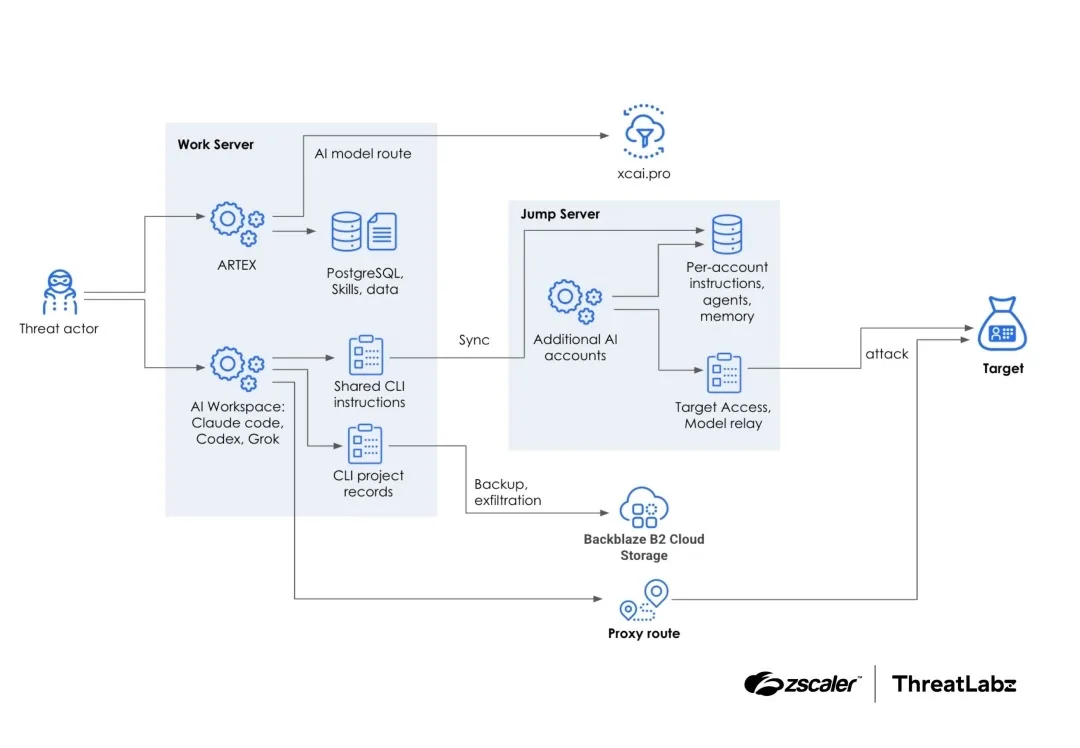
Trong giai đoạn từ ngày 10 đến 14 tháng 10, hạ tầng của nhóm này đã nhắm vào 327 tài khoản trên tám tổ chức, tạo ra hơn 151.000 yêu cầu đăng nhập thất bại. Điểm đáng chú ý là thay vì yêu cầu người dùng nhập mật khẩu, tin tặc đã lạm dụng các thông tin xác thực ứng dụng và quyền hạn đã được khách hàng phê duyệt trước đó. Điều này cho phép chúng xác thực dưới danh nghĩa các ứng dụng đáng tin cậy mà không cần tương tác trực tiếp với người dùng.
Quy trình tấn công tự động hóa và tốc độ thực thi
Các nhà nghiên cứu từ Zscaler đã chỉ ra cách thức các toán tử kết hợp ARTEX với các không gian làm việc AI như Claude Code và Codex. Hệ thống này cho phép tin tặc gán các nhiệm vụ cụ thể cho từng mô hình AI, ví dụ như sử dụng DeepSeek để nghiên cứu ban đầu và GLM để rà soát dữ liệu. Việc tích hợp các công cụ như nmap, sqlmap và nuclei giúp mở rộng phạm vi tấn công từ website, mạng nội bộ cho đến các ứng dụng di động.
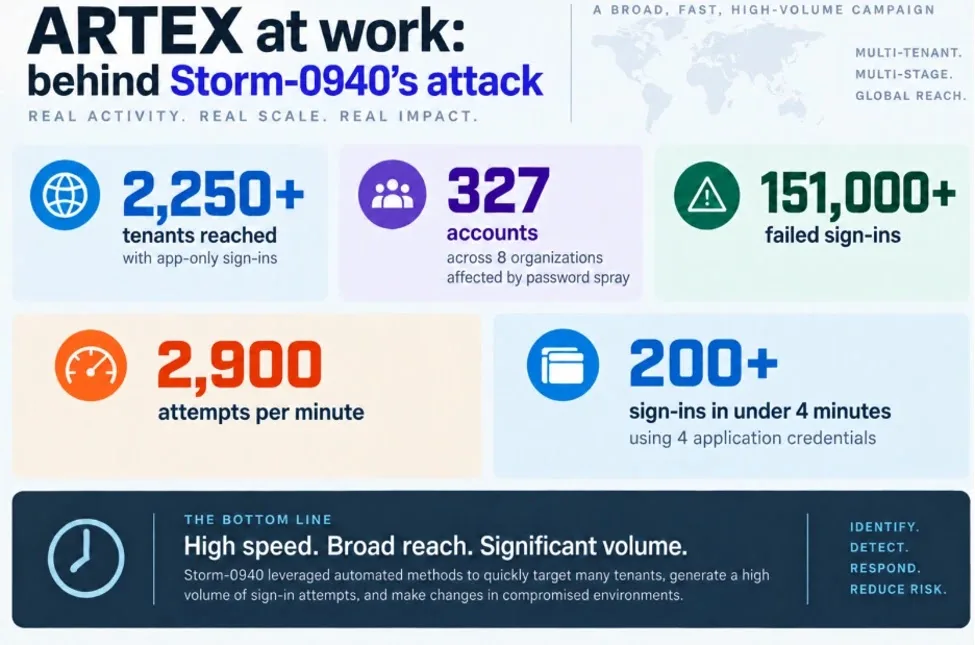
Sau khi giành quyền kiểm soát các định danh ứng dụng ConnectWise, tin tặc đã sử dụng Microsoft Graph để kiểm tra môi trường và thay đổi thông tin xác thực của ứng dụng. Những thay đổi này giúp duy trì quyền truy cập ngay cả khi kết nối ConnectWise ban đầu đã bị vô hiệu hóa. Microsoft ghi nhận rằng một số cuộc tấn công sử dụng ARTEX đã đạt được quyền truy cập đặc quyền vào đám mây chỉ trong chưa đầy ba giờ.
Các chỉ số nhận diện mối đe dọa (IoCs)
Để hỗ trợ các đội ngũ phản ứng sự cố (Incident Response), dưới đây là danh sách các chỉ số nhận diện mối đe dọa đã được ghi nhận từ các báo cáo nghiên cứu:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| IP (Microsoft) | 144.172.64.128, 144.172.64.99, 144.172.64.60 | Sử dụng cho đăng nhập và hoạt động Graph |
| VPN IP (Microsoft) | 187.15.88.186, 187.15.90.217, 187.15.89.186 | Điều tra Graph trong thời gian ngắn |
| IP (Zscaler) | 23.248.226.250, 23.248.226.251, 23.248.226.252, 23.248.226.253, 23.248.226.254 | Máy chủ làm việc (Work servers) |
| IP (Zscaler) | 38.244.50.120 | Máy chủ trung gian (Jump server) |
| Endpoint | 154.201.79.246:443 | Proxy pool API |
Khuyến nghị phòng thủ và rà soát hệ thống
Các chuyên gia an ninh mạng khuyến cáo các tổ chức cần thực hiện ngay các bước sau để giảm thiểu rủi ro:
- Vô hiệu hóa kết nối: Tạm thời ngắt các kết nối ConnectWise bị ảnh hưởng cho đến khi có hướng dẫn khôi phục chính thức.
- Rà soát quyền OAuth: Kiểm tra kỹ các ứng dụng đã được cấp quyền, đặc biệt là các thay đổi về vai trò (role changes) và thông tin xác thực ứng dụng (application credentials) trong Microsoft Graph.
- Giám sát hoạt động bất thường: Theo dõi các hành vi truy cập hộp thư, tải xuống tệp tin, thiết lập quy tắc chuyển tiếp thư và các chủ sở hữu ứng dụng không xác định.
- Lưu trữ bằng chứng: Trước khi xóa bất kỳ ứng dụng nào, hãy đảm bảo đã lưu trữ đầy đủ nhật ký (logs) để phục vụ công tác điều tra chuyên sâu.
⚠️ Cảnh báo quan trọng: Việc xóa kết nối ConnectWise ban đầu có thể không đủ để loại bỏ tin tặc nếu chúng đã kịp thời thêm các thông tin xác thực mới vào các ứng dụng khác trong tenant. Các đội ngũ SOC cần mở rộng phạm vi điều tra ra toàn bộ hệ thống tích hợp thay vì chỉ tập trung vào các IP đã được công bố.
Để biết thêm thông tin chi tiết về các kỹ thuật tấn công, bạn có thể tham khảo khung MITRE ATT&CK để đối chiếu với các hành vi quan sát được trong môi trường của mình.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan