Tin tặc Lazarus sử dụng mã hóa hậu lượng tử để ẩn giấu mã độc mới
Chiến dịch Operation FlashHole của nhóm Lazarus đang sử dụng kỹ thuật mã hóa hậu lượng tử ML-KEM-1024 để che giấu payload mã độc khỏi các công cụ bảo mật.

- Chiến dịch Operation FlashHole: Nhóm tin tặc Lazarus nhắm mục tiêu vào các tổ chức tại Hàn Quốc thông qua phần mềm tài chính bị lạm dụng.
- Kỹ thuật mã hóa mới: Sử dụng cơ chế ML-KEM-1024 (Post-Quantum Cryptography) để bảo vệ payload trong quá trình truyền tải từ máy chủ C2.
- Thiết kế module: Mã độc sử dụng kiến trúc modular với các thành phần như TechHub, Cubridge để thực thi trong bộ nhớ, giảm thiểu dấu vết trên ổ cứng.
- Khuyến nghị phòng thủ: Cần giám sát chặt chẽ các tiến trình con bất thường từ phần mềm tin cậy và kiểm soát lưu lượng mạng tới các nền tảng như GitHub/Dropbox.
Các nhà nghiên cứu bảo mật vừa công bố báo cáo chi tiết về chiến dịch tấn công mạng mang tên Operation FlashHole, được thực hiện bởi nhóm tin tặc khét tiếng Lazarus. Chiến dịch này nhắm vào các tổ chức trong lĩnh vực phần mềm, xây dựng và thiết bị truyền thông tại Hàn Quốc, bắt đầu từ khoảng tháng 7 năm 2025. Điểm đáng chú ý nhất trong chiến dịch này là việc áp dụng mã hóa hậu lượng tử để che giấu các payload độc hại khỏi sự phát hiện của các giải pháp an ninh mạng truyền thống.
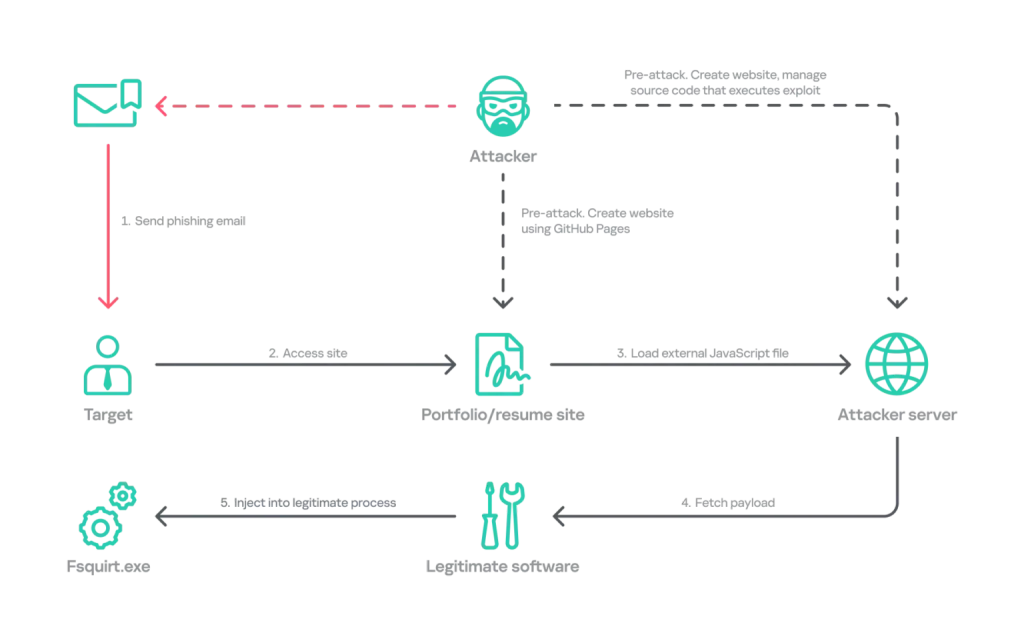
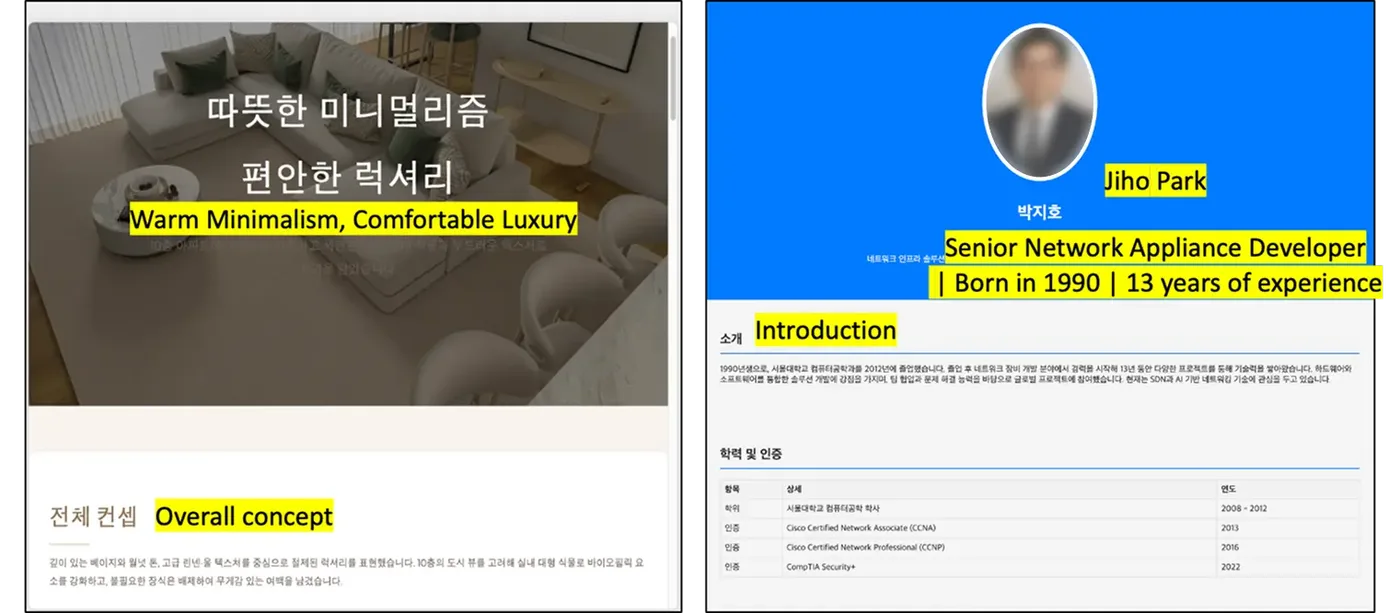
Chiến dịch bắt đầu bằng các email lừa đảo (phishing) dẫn người dùng đến các trang web giả mạo, chẳng hạn như các trang web tuyển dụng hoặc thiết kế nội thất. Các nhà nghiên cứu phát hiện rằng một số hình ảnh trên các trang web này có dấu hiệu được tạo ra bởi trí tuệ nhân tạo (AI). Sau khi xâm nhập thành công, kẻ tấn công sử dụng các phần mềm Windows hợp lệ và kỹ thuật thực thi trong bộ nhớ (memory-based execution) để tránh để lại dấu vết trên ổ cứng.
Kỹ thuật mã hóa hậu lượng tử trong mã độc
Điểm nhấn kỹ thuật của Operation FlashHole nằm ở cách thức LPEClient - một thành phần trong bộ mã độc của Lazarus - giao tiếp với máy chủ điều khiển (C2). Thay vì sử dụng các phương thức mã hóa thông thường, mã độc này yêu cầu bốn khối khóa công khai ML-KEM-1024 từ máy chủ C2 để thiết lập khóa chia sẻ. Phương pháp này dựa trên tiêu chuẩn FIPS 203 của NIST, được thiết kế để chống lại các cuộc tấn công từ máy tính lượng tử trong tương lai.
Sau khi thiết lập khóa thành công, mã độc sử dụng thuật toán Threefish để giải mã payload tiếp theo và nạp trực tiếp vào bộ nhớ. Việc sử dụng mã hóa hậu lượng tử không có nghĩa là tin tặc sở hữu máy tính lượng tử, mà là một chiến thuật nhằm gây khó khăn cho các hệ thống phân tích lưu lượng mạng (Network Traffic Analysis) và các công cụ giải mã nội dung gói tin của đội ngũ phòng thủ.
Phân tích các thành phần mã độc
Bộ công cụ của Lazarus trong chiến dịch này bao gồm nhiều thành phần chuyên biệt, mỗi thành phần đảm nhận một vai trò cụ thể trong chuỗi tấn công:
- TechHub & ClientHub: Chịu trách nhiệm phân phối các thành phần sau đó và truyền tải dữ liệu mã hóa.
- Cubridge: Đóng vai trò là bộ điều khiển trung tâm, cho phép nạp các module và plugin tùy chỉnh theo nhu cầu của kẻ tấn công trên từng thiết bị mục tiêu.
- LPEClient: Thực hiện hồ sơ hóa (profiling) hệ thống bị nhiễm và nhận các payload từ C2.
Các thành phần này thường xuyên giao tiếp thông qua các nền tảng hợp lệ như GitHub hoặc Dropbox, khiến việc phát hiện dựa trên tên miền hoặc địa chỉ IP trở nên vô cùng khó khăn đối với các hệ thống phòng thủ truyền thống.
Bảng chỉ số IOCs (Indicators of Compromise)
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| File Hash | ec84d6cb2ae7974767aedac246b50a3e | Thành phần mã độc chính |
| File Hash | a28cba214058fcae2883d8cffc883abd | Thành phần mã độc chính |
| File Hash | c105d6b16f544582772de0159f24c00a | Thành phần mã độc chính |
| File Hash | 2f8475a90a25624ed02f1d18d4e6d65d | Thành phần mã độc chính |
| File Hash | 676fabe30a28b53925fba98e34b35986 | Thành phần mã độc chính |
| File Hash | b4a7eff35f048f06fb0a2d7631f23a7d | Thành phần mã độc chính |
| File Hash | ff07641dc56914dd90ee0bd7404d7ad7 | Thành phần mã độc chính |
⚠️ Cảnh báo quan trọng: Các tổ chức cần đặc biệt lưu ý đến các tiến trình con bất thường phát sinh từ các phần mềm bảo mật tài chính (như CrossWeb EX). Việc giám sát hành vi bộ nhớ và các kết nối mạng bất thường tới các dịch vụ lưu trữ đám mây công cộng là ưu tiên hàng đầu để phát hiện sớm các dấu hiệu xâm nhập.
Để phòng chống hiệu quả, các đội ngũ SOC cần tập trung vào việc giám sát hành vi thay vì chỉ dựa vào chữ ký file (file signatures). Việc tương quan giữa các cảnh báo trên endpoint với lưu lượng web bất thường là chìa khóa để phát hiện các cuộc tấn công sử dụng kỹ thuật thực thi trong bộ nhớ. Tham khảo thêm thông tin chi tiết về các kỹ thuật của Lazarus tại MITRE ATT&CK để xây dựng các quy tắc phát hiện phù hợp.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan