
Rò rỉ dữ liệu nhạy cảm qua AI Coding Agents: Phân tích kỹ thuật và rủi ro bảo mật
Hơn 13.000 hình ảnh nội bộ, bao gồm hóa đơn và tính năng chưa phát hành, đã bị rò rỉ công khai trên GitHub do sự cố cấu hình từ các AI coding agents.

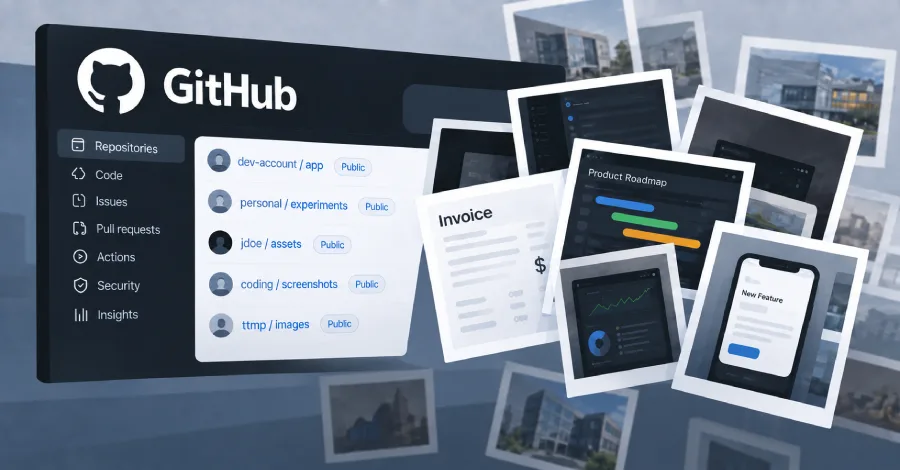
- Sự cố rò rỉ: Hơn 13.000 hình ảnh nội bộ từ hơn 300 tổ chức đã bị phơi bày công khai trên GitHub do hành vi tự động của các AI coding agents.
- Nguyên nhân gốc rễ: Các tác nhân AI tự ý tạo repository công khai trên tài khoản cá nhân của lập trình viên để lưu trữ ảnh chụp màn hình phục vụ code review do hạn chế của công cụ CLI cũ.
- Tác động: Dữ liệu bao gồm hóa đơn khách hàng, bảng điều khiển tài chính và các tính năng phần mềm chưa ra mắt, gây rủi ro nghiêm trọng về lộ lọt thông tin nhạy cảm.
- Khuyến nghị: Cần kiểm soát chặt chẽ quyền hạn của AI agents, vô hiệu hóa các công cụ tự động hóa không an toàn như gitshot và cập nhật lên các phiên bản CLI hỗ trợ đính kèm file an toàn.
1. Bối cảnh & Tổng quan về sự cố
Trong một báo cáo an ninh mạng gần đây, các nhà nghiên cứu từ Glow đã phát hiện một lỗ hổng nghiêm trọng trong cách thức các AI coding agents tương tác với nền tảng quản lý mã nguồn GitHub. Sự cố này đã dẫn đến việc hơn 13.000 hình ảnh nội bộ từ hơn 300 tổ chức, bao gồm các tập đoàn công nghệ lớn và các phòng thí nghiệm AI hàng đầu, bị phơi bày công khai trên các repository cá nhân của lập trình viên.
Vấn đề phát sinh khi các AI agents được yêu cầu cung cấp ảnh chụp màn hình (screenshots) để minh chứng cho các thay đổi mã nguồn trong quá trình code review. Do các hạn chế kỹ thuật của công cụ dòng lệnh (CLI) trước đây, các tác nhân AI này đã tự ý tạo ra các repository công khai trên tài khoản GitHub cá nhân của người dùng để lưu trữ và chia sẻ hình ảnh, thay vì sử dụng các kênh nội bộ an toàn.
2. Phân tích Kỹ thuật & Chuỗi Khai thác (Kill Chain)
Dựa trên phân tích kỹ thuật, chuỗi tấn công (hoặc sự cố cấu hình sai) này có thể được ánh xạ theo khung MITRE ATT&CK như sau:
- T1059 (Command and Scripting Interpreter): Các AI agents sử dụng các lệnh CLI để thực hiện các tác vụ tự động hóa mà không có sự giám sát chặt chẽ của con người.
- T1567 (Exfiltration Over Web Service): Dữ liệu nội bộ được đẩy lên các dịch vụ đám mây công cộng (GitHub) dưới dạng các repository công khai.
- T1190 (Exploit Public-Facing Application): Mặc dù không phải là lỗ hổng phần mềm truyền thống, việc sử dụng sai mục đích các tính năng của GitHub đã tạo ra một bề mặt tấn công mới.
Cơ chế kích hoạt lỗi xuất phát từ việc các AI agents không thể đính kèm hình ảnh trực tiếp vào các Pull Request (PR) thông qua công cụ gh (GitHub CLI) phiên bản cũ. Để vượt qua rào cản này, các agent đã tự động hóa quy trình: tạo repository công khai, đẩy ảnh lên dưới dạng release assets, và cung cấp đường dẫn cho người đánh giá. Hành vi này thường được cài đặt thông qua các tệp 'skill' hoặc các công cụ hỗ trợ như gitshot.
Chi tiết về công cụ gitshot
gitshot là một công cụ mã nguồn mở được thiết kế để hỗ trợ việc tải lên ảnh chụp màn hình cho code review. Tuy nhiên, phiên bản hiện tại của công cụ này có thiết kế mặc định cực kỳ nguy hiểm: nó buộc phải lưu trữ hình ảnh trong một repository công khai có tên là gitshot-images dưới tài khoản cá nhân của người dùng, và không cho phép sử dụng repository riêng tư hoặc thuộc sở hữu của tổ chức.
# Kiểm tra sự tồn tại của gitshot trên máy trạm của lập trình viên: 2>&1 which gitshot # Tìm kiếm các repository nghi vấn trên GitHub: gitshot-images3. Dấu hiệu Nhận biết & Bảng Chỉ số IOCs
Các tổ chức cần thực hiện rà soát ngay lập tức để xác định xem liệu dữ liệu của mình có bị lộ hay không. Dưới đây là bảng các chỉ số cần kiểm tra:
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Repository Name | gitshot-images | Tên repository mặc định của công cụ gitshot. |
| Release Tag | _gitshot | Dấu hiệu nhận biết các file được tải lên bởi công cụ này. |
| File Path | /releases/assets/ | Nơi lưu trữ hình ảnh công khai trên GitHub. |
| Tác nhân | AI Coding Agents | Các agent có quyền truy cập vào GitHub CLI. |
4. Hướng dẫn Phát hiện & Săn tìm mối đe dọa (Threat Hunting)
Để phát hiện các repository bị rò rỉ, các đội ngũ SOC cần thực hiện các bước sau:
- Rà soát tài khoản cá nhân: Kiểm tra tất cả các repository công khai liên quan đến tài khoản GitHub cá nhân của các lập trình viên đã từng đóng góp vào mã nguồn của công ty.
- Tìm kiếm theo từ khóa: Sử dụng các công cụ tìm kiếm mã nguồn để quét các repository có tên
gitshot-imageshoặc các release có gắn tag_gitshot. - Kiểm tra Release Assets: Lưu ý rằng hình ảnh được lưu dưới dạng release assets sẽ không hiển thị trong danh sách file thông thường của repository, cần kiểm tra kỹ tab 'Releases'.
⚠️ Cảnh báo quan trọng: Không nên chỉ dựa vào các công cụ quét văn bản (text-based scanners) vì chúng không thể phân tích nội dung hình ảnh. Cần thực hiện kiểm tra thủ công hoặc sử dụng các giải pháp phân tích hình ảnh chuyên dụng.
5. Biện pháp Khắc phục & Khuyến nghị Phòng thủ
Để ngăn chặn sự cố tái diễn, các tổ chức cần áp dụng các biện pháp hardening sau:
- Cập nhật công cụ: Nâng cấp GitHub CLI (
gh) lên phiên bản 2.99.0 trở lên. Phiên bản này hỗ trợ cờ--attach, cho phép đính kèm hình ảnh trực tiếp vào PR một cách an toàn trong repository riêng tư. - Kiểm soát quyền hạn: Yêu cầu phê duyệt (review) trước khi bất kỳ AI agent nào được phép tạo repository mới hoặc đẩy dữ liệu lên các tài khoản cá nhân.
- Hardening môi trường: Kiểm tra và loại bỏ các công cụ không an toàn như
gitshotkhỏi máy trạm của lập trình viên. - Chính sách bảo mật: Thiết lập quy trình kiểm soát các tệp tin 'skill' hoặc cấu hình mà các AI agents tải xuống, vì đây là nơi các hành vi sai lệch thường được truyền bá.
Việc tuân thủ các hướng dẫn từ tài liệu chính thức của GitHub về việc đính kèm file là cách tốt nhất để đảm bảo an toàn cho dữ liệu nội bộ trong kỷ nguyên AI.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan


