Cảnh báo chiến dịch tấn công nhắm vào thiết bị Fortinet và Palo Alto Networks
Các nhà nghiên cứu bảo mật vừa phát hiện chiến dịch tấn công mạng nhắm vào các thiết bị tường lửa và VPN của Fortinet và Palo Alto Networks nhằm đánh cắp thông tin xác thực.

- Mục tiêu tấn công: Các thiết bị FortiGate, FortiWeb và cổng GlobalProtect của Palo Alto Networks đang bị khai thác để đánh cắp thông tin đăng nhập.
- Cơ chế khai thác: Kẻ tấn công sử dụng các lỗ hổng như CVE-2025-64446 và CVE-2026-0257 kết hợp với kỹ thuật dò quét mật khẩu yếu.
- Hậu quả: Kẻ tấn công duy trì quyền truy cập bền vững, trích xuất cấu hình thiết bị và di chuyển ngang trong mạng nội bộ.
- Khuyến nghị: Cập nhật bản vá ngay lập tức, hạn chế quyền truy cập quản trị và kiểm tra các tài khoản bất thường.
Các hệ thống tường lửa và VPN hướng ra Internet đang trở thành tâm điểm của một chiến dịch tấn công mạng quy mô lớn, với mục tiêu chính là đánh cắp thông tin xác thực và thiết lập quyền truy cập bền vững vào mạng lưới doanh nghiệp. Theo báo cáo từ các chuyên gia an ninh mạng, chiến dịch này nhắm vào các thiết bị FortiGate, FortiWeb của Fortinet và cổng GlobalProtect của Palo Alto Networks.
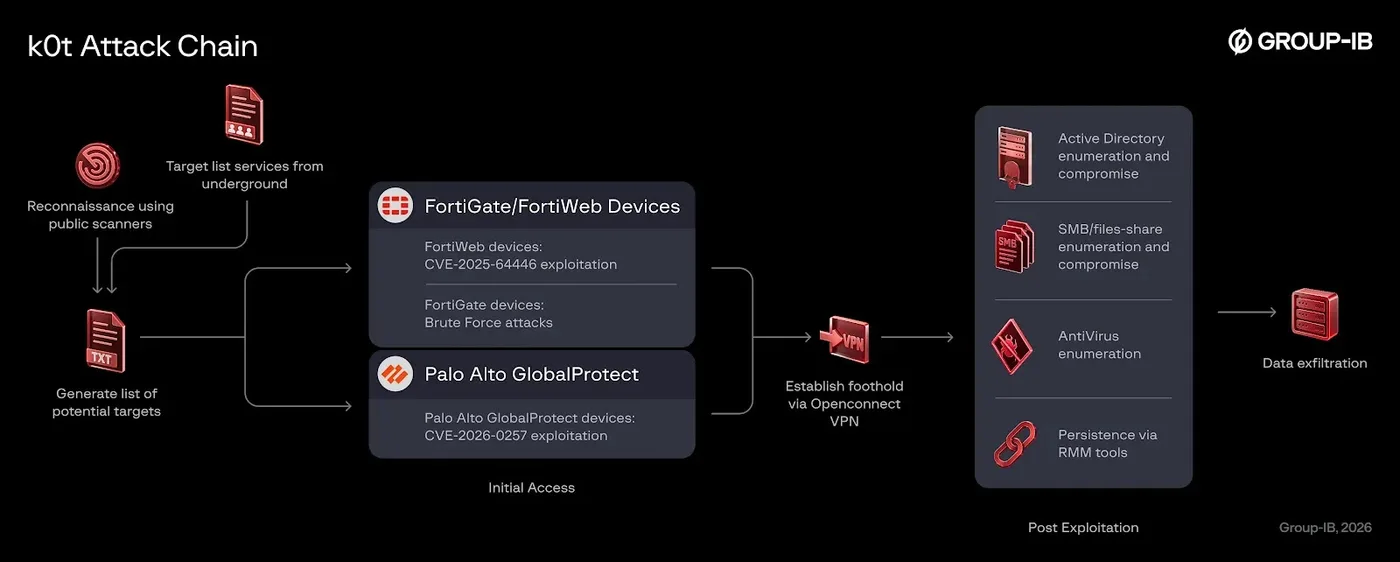
Khi đã xâm nhập thành công, kẻ tấn công có khả năng thu thập mật khẩu được lưu trữ trong cấu hình thiết bị, từ đó thực hiện các bước di chuyển ngang (lateral movement) sâu hơn vào mạng lưới nạn nhân. Chiến dịch này được liên kết với một tác nhân đe dọa có biệt danh là k0t. Các nhà nghiên cứu đã xác định được hơn 70.000 thông tin xác thực bị lộ, bao gồm cả thông tin thiết bị mạng và bản ghi LDAP.
Phân tích kỹ thuật các lỗ hổng bị khai thác
Kẻ tấn công sử dụng các dịch vụ tìm kiếm công cộng để xác định các cổng VPN và tường lửa đang mở ra Internet. Sau đó, chúng kiểm tra các hệ thống này để tìm kiếm điểm yếu. Đối với các thiết bị FortiWeb, kẻ tấn công khai thác lỗ hổng CVE-2025-64446, một lỗi path traversal cho phép kẻ tấn công không cần xác thực thực thi các lệnh quản trị thông qua các yêu cầu web được chế tạo đặc biệt.
Trong khi đó, đối với các thiết bị FortiGate, kẻ tấn công chủ yếu sử dụng phương pháp thử sai (brute-force) với các tổ hợp tên người dùng và mật khẩu phổ biến. Đối với Palo Alto Networks GlobalProtect, các nhà nghiên cứu ghi nhận nỗ lực khai thác CVE-2026-0257, một lỗ hổng bỏ qua xác thực (authentication bypass) cho phép thiết lập kết nối VPN trái phép.
Hậu quả sau khi xâm nhập
Sau khi giành quyền kiểm soát, kẻ tấn công sử dụng các công cụ quản trị và bảo mật hợp pháp để khám phá hệ thống, tìm kiếm thêm thông tin xác thực và mở rộng quyền truy cập. Các công cụ được ghi nhận bao gồm NetExec, Impacket, Mimikatz, cùng với phần mềm quản lý từ xa như MeshCentral và Atera.
Bảng tổng hợp các chỉ số IOCs và thực thể kỹ thuật
| Loại thực thể | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Lỗ hổng | CVE-2025-64446 | Path traversal trên FortiWeb |
| Lỗ hổng | CVE-2026-0257 | Authentication bypass trên GlobalProtect |
| IP C2 | 64.94.85.14 | Địa chỉ máy chủ điều khiển |
| IP C2 | 168.100.11.99 | Địa chỉ máy chủ điều khiển |
| Hash (MD5) | 5318f29ef434341d989d543b14fd2a48 | Mã độc thực thi |
| Hash (SHA-256) | 158215c7371e868f3d0c7fd2e92f05026a8678a3635629d89bd6042ee543278a | Mã độc thực thi |
⚠️ Cảnh báo quan trọng: Việc không tìm thấy các chỉ số IOCs trong hệ thống không đồng nghĩa với việc mạng lưới của bạn an toàn. Các quản trị viên cần thực hiện rà soát nhật ký (log) để tìm kiếm các tài khoản quản trị lạ, các phiên VPN bất thường và các kết nối quản lý từ những vị trí địa lý không xác định. Hãy đảm bảo rằng tất cả các thiết bị mạng đã được cập nhật bản vá mới nhất từ nhà sản xuất và áp dụng chính sách Zero Trust để hạn chế quyền truy cập quản trị.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan