
Bắt giữ thủ lĩnh nhóm hacker ShinyHunters: Phân tích kỹ thuật và lỗ hổng CVE-2026-35273
Cảnh sát Hà Lan đã bắt giữ một nghi phạm 24 tuổi được cho là thủ lĩnh nhóm hacker khét tiếng ShinyHunters, liên quan đến các chiến dịch tấn công khai thác lỗ hổng Oracle PeopleSoft.

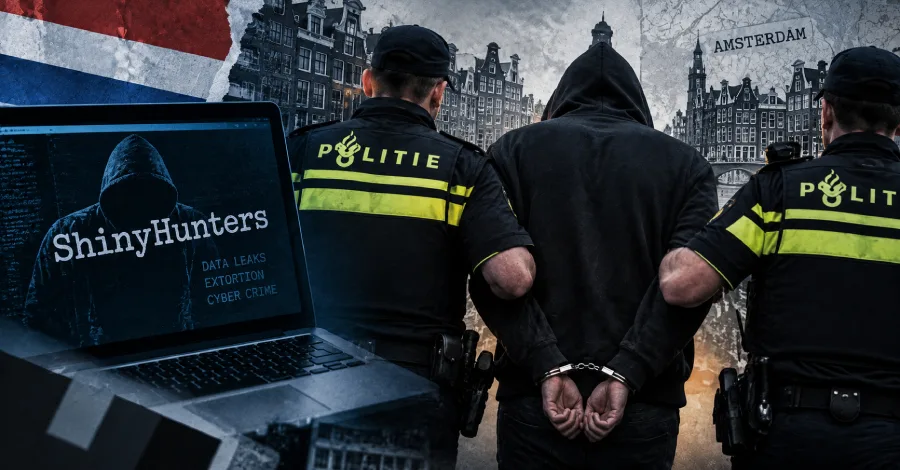
- Sự kiện: Cảnh sát Hà Lan bắt giữ nghi phạm 24 tuổi tại Amsterdam, được xác định là thủ lĩnh nhóm hacker ShinyHunters.
- Kỹ thuật tấn công: Nhóm ShinyHunters sử dụng kỹ thuật URL-encoding để vượt qua WAF nhằm khai thác lỗ hổng CVE-2026-35273 trong Oracle PeopleSoft.
- Tác động: Hơn 140 tổ chức bị xâm nhập với thiệt hại ước tính 70 triệu USD từ các hoạt động tống tiền.
- Pháp lý: Nghi phạm đối mặt với các cáo buộc hình sự nghiêm trọng, bao gồm cả âm mưu giết người, tách biệt khỏi các hoạt động tấn công mạng.
1. Bối cảnh và diễn biến vụ bắt giữ
Cơ quan Cảnh sát Quốc gia Hà Lan (Politie Landelijke Opsporing en Interventies) vừa xác nhận việc bắt giữ một nam thanh niên 24 tuổi tại Amsterdam. Đối tượng này được các chuyên gia an ninh mạng, bao gồm Brian Krebs và DataBreaches.Net, xác định là Pepijn van der Stap (bí danh Umbreon). Đây là một nhân vật có hồ sơ phức tạp, từng làm việc tại công ty an ninh mạng Hadrian và là tình nguyện viên tại Viện Tiết lộ Lỗ hổng Hà Lan (DIVD).
Theo thông tin từ FBI, nghi phạm được cho là một trong những thủ lĩnh chủ chốt của nhóm hacker ShinyHunters. Nhóm này đã gây ra hàng loạt vụ tấn công mạng quy mô lớn, bao gồm cả vụ xâm nhập vào hệ thống tuyển dụng của FBI (apply.fbijobs.gov). Mặc dù ShinyHunters phủ nhận mối liên hệ với cá nhân này, các bằng chứng từ cơ quan thực thi pháp luật cho thấy sự liên quan mật thiết giữa các chiến dịch tấn công và đối tượng bị bắt giữ.
2. Phân tích kỹ thuật: Khai thác lỗ hổng CVE-2026-35273
Điểm mấu chốt trong các chiến dịch gần đây của ShinyHunters là việc khai thác lỗ hổng CVE-2026-35273 trong nền tảng Oracle PeopleSoft. Mặc dù các hệ thống WAF (Web Application Firewall) đã được cấu hình để ngăn chặn các truy vấn độc hại, nhóm hacker đã sử dụng kỹ thuật né tránh tinh vi.
Cơ chế tấn công (Attack Vector)
Nhóm hacker đã tận dụng kỹ thuật URL-encoding để làm xáo trộn payload, khiến các quy tắc lọc của WAF không thể nhận diện được cấu trúc tấn công. Điều này cho phép kẻ tấn công vượt qua lớp bảo vệ biên và thực thi mã từ xa (RCE) trên máy chủ mục tiêu.
# Ví dụ về kỹ thuật URL-encoding để bypass WAF (Mô phỏng) Việc sử dụng URL-encoding giúp payload ẩn mình dưới dạng các ký tự hợp lệ trong giao thức HTTP, từ đó đánh lừa cơ chế kiểm tra nội dung của WAF. Đây là một kỹ thuật điển hình trong chuỗi tấn công theo khung MITRE ATT&CK, cụ thể là kỹ thuật T1190 (Exploit Public-Facing Application).
3. Bảng tổng hợp thực thể kỹ thuật
| Loại | Giá trị / Chỉ số | Mô tả tác động |
|---|---|---|
| Mã CVE | CVE-2026-35273 | Lỗ hổng RCE trong Oracle PeopleSoft |
| Nhóm APT | ShinyHunters | Nhóm tội phạm mạng chuyên tống tiền |
| Kỹ thuật | URL-encoding Bypass | Né tránh WAF để thực thi mã độc |
4. Hướng dẫn phòng thủ và Hardening hệ thống
Để bảo vệ hệ thống trước các kỹ thuật khai thác tương tự, các quản trị viên cần thực hiện các biện pháp hardening nghiêm ngặt:
- Cập nhật bản vá: Ưu tiên áp dụng các bản vá bảo mật mới nhất từ Oracle cho các phiên bản PeopleSoft bị ảnh hưởng bởi CVE-2026-35273.
- Cấu hình WAF: Thiết lập các quy tắc kiểm tra sâu (Deep Packet Inspection) để giải mã (normalize) các chuỗi URL-encoded trước khi thực hiện kiểm tra lọc nội dung.
- Giám sát nhật ký (Logging): Theo dõi các yêu cầu HTTP có chứa các ký tự mã hóa bất thường hoặc các chuỗi payload nghi vấn trong header và body.
- Zero Trust: Triển khai kiến trúc Zero Trust để hạn chế quyền truy cập vào các thành phần nội bộ của ứng dụng, giảm thiểu rủi ro khi một thành phần bị xâm nhập.
⚠️ Cảnh báo quan trọng: Việc sử dụng các kỹ thuật bypass WAF đang trở nên phổ biến hơn trong các chiến dịch của ShinyHunters. Các tổ chức cần thường xuyên kiểm tra tính hiệu quả của các quy tắc WAF thông qua các bài kiểm tra thâm nhập (Penetration Testing) định kỳ.
5. Kết luận
Vụ bắt giữ Pepijn van der Stap đánh dấu một bước tiến quan trọng trong cuộc chiến chống lại tội phạm mạng có tổ chức. Tuy nhiên, ShinyHunters vẫn khẳng định các hoạt động của họ không dừng lại. Các tổ chức cần duy trì cảnh giác cao độ, tập trung vào việc vá lỗi kịp thời và tăng cường khả năng phát hiện các kỹ thuật né tránh phòng thủ hiện đại.
Mạng Lưới An Ninh Mạng & Cộng Đồng
Nhận cảnh báo 0-Day khẩn cấp, phân tích mã độc và tham gia thảo luận kỹ thuật cùng chuyên gia.
Ban biên tập nội dung và phân tích an ninh mạng tại ADSECVN.COM.
Bài Viết Liên Quan


