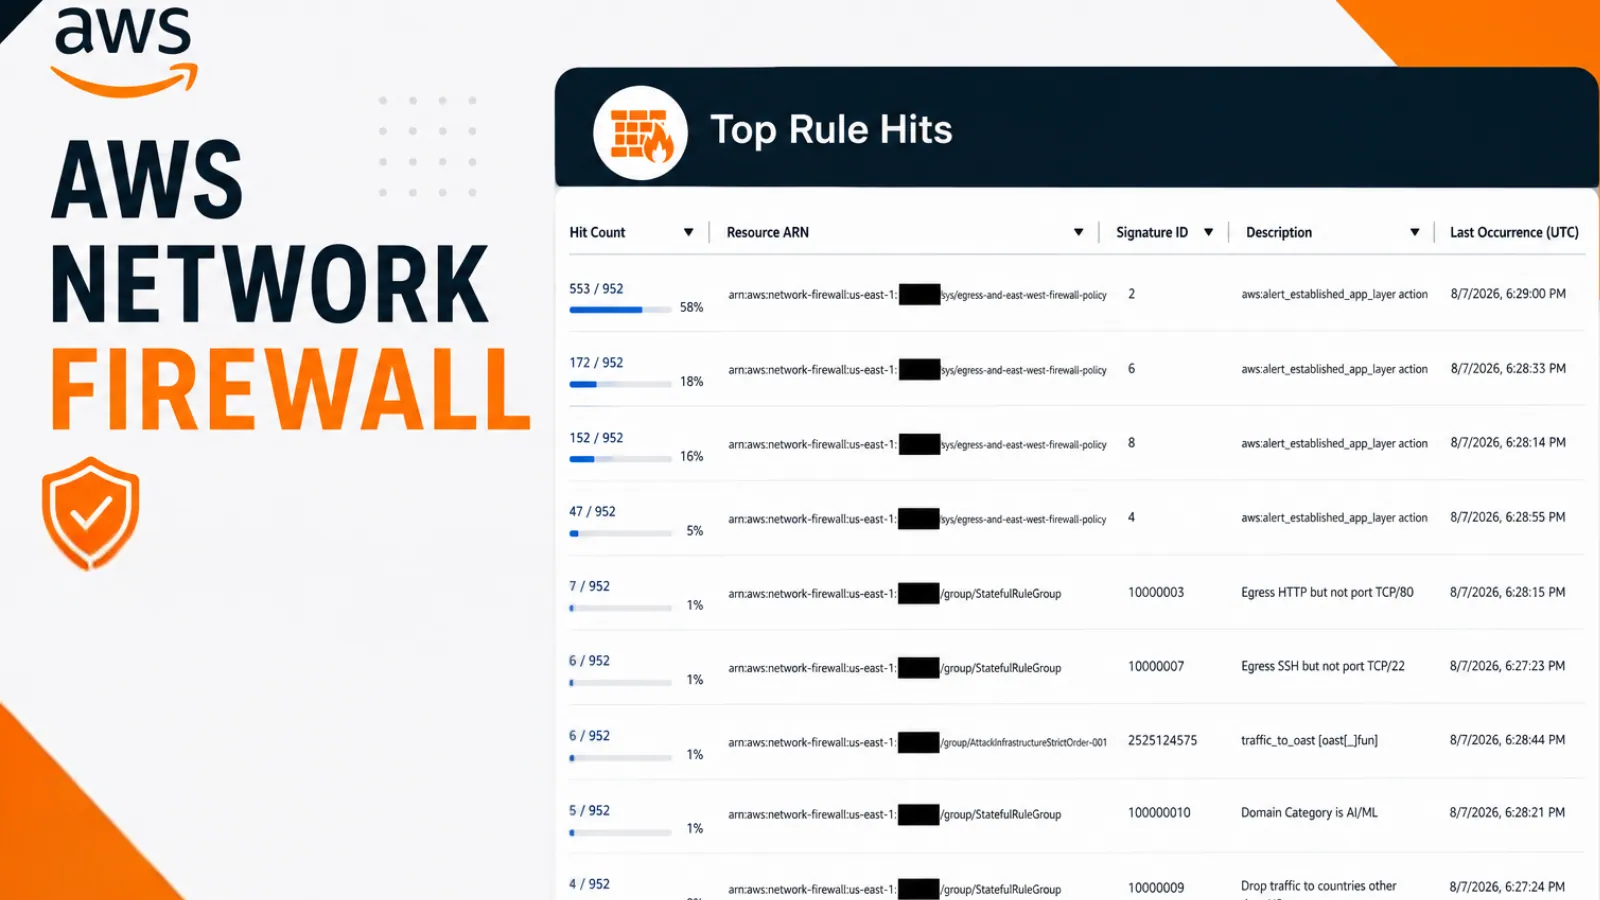
AWS Network Firewall đã bổ sung tính năng hỗ trợ đếm lượt khớp quy tắc (rule hit count), cung cấp cho các nhóm bảo mật khả năng hiển thị trực tiếp về các quy tắc tường lửa trạng thái (stateful firewall rules) nào đang khớp với lưu lượng mạng theo thời gian thực.
Khả năng mới này được bật mặc định và giúp tổ chức xác định các quy tắc đang hoạt động, không hoạt động hoặc có khả năng cấu hình sai mà không cần xem xét thủ công khối lượng lớn nhật ký tường lửa.
Tầm quan trọng của việc theo dõi lượt khớp quy tắc
Khi chính sách tường lửa phát triển, chúng thường tích lũy các quy tắc không còn cần thiết, chưa từng được kích hoạt hoặc được đặt sai vị trí trong thứ tự kiểm tra. Trước đây, các nhóm phải tìm kiếm nhật ký cảnh báo thủ công để xác định xem một quy tắc cụ thể có được sử dụng hay không. Điều này có thể làm cho việc dọn dẹp tường lửa, điều tra sự cố và xác thực tuân thủ trở nên chậm chạp và khó khăn.
Tính năng rule hit count sử dụng nhật ký cảnh báo của AWS Network Firewall để hiển thị tần suất các quy tắc trạng thái riêng lẻ khớp với lưu lượng truy cập. Bảng điều khiển Top Rule Hits trên giao diện AWS hiển thị ID chữ ký, mô tả quy tắc, ARN tài nguyên, tổng số lượt khớp, tỷ lệ phần trăm tổng lượt khớp và thời gian gần nhất quy tắc được kích hoạt.
Điều này cho phép các nhóm bảo mật nhanh chóng xác định xem một biện pháp kiểm soát có đang hoạt động hay không. Một quy tắc xuất hiện liên tục trên bảng điều khiển đang khớp với lưu lượng truy cập, trong khi một quy tắc không xuất hiện trong khoảng thời gian xem xét đã chọn có thể không được sử dụng, lỗi thời hoặc nằm phía sau một quy tắc khớp khác.
Cơ chế hoạt động của Rule Hit Count
AWS Network Firewall chỉ đếm một lượt khớp quy tắc khi việc khớp lưu lượng truy cập tạo ra một bản ghi nhật ký cảnh báo. Các quy tắc sử dụng hành động alert, drop hoặc reject được bao gồm vì các hành động này tạo ra các bản ghi cảnh báo.
Tuy nhiên, các quy tắc pass theo mặc định không tạo ra nhật ký cảnh báo và do đó không xuất hiện trong dữ liệu lượt khớp. Các tổ chức muốn đo lường các lượt khớp cho quy tắc cho phép (allow rules) có thể thêm từ khóa alert vào một quy tắc Suricata pass. Ví dụ, một quy tắc có thể cho phép lưu lượng HTTPS đồng thời tạo một bản ghi cảnh báo, cho phép các nhóm giám sát các mẫu lưu lượng được ủy quyền mà không chặn kết nối.
AWS bổ sung trường aws_metadata vào nhật ký cảnh báo, bao gồm ARN của nhóm quy tắc hoặc chính sách tường lửa đã tạo ra sự kiện. Các nhà phân tích có thể kết hợp ARN tài nguyên với ID chữ ký Suricata (SID) để xác định chính xác quy tắc đã tạo ra cảnh báo, với dữ liệu cảnh báo được gửi đến Amazon CloudWatch Logs hoặc Amazon S3.
Ứng dụng thực tế của Rule Hit Count
Các nhóm vận hành bảo mật có thể điều tra nhật ký bằng CloudWatch Logs Insights hoặc Amazon Athena, trong khi bảng điều khiển giám sát Network Firewall gốc cung cấp cái nhìn dễ dàng hơn về các quy tắc được kích hoạt thường xuyên nhất. Tính năng này có thể hữu ích trong quá trình ứng phó sự cố.
Ví dụ, nếu một nhóm bảo mật nghi ngờ liên lạc đi ra ngoài với một tên miền độc hại, họ có thể lọc chế độ xem lượt khớp quy tắc theo khoảng thời gian liên quan. Điều này có thể tiết lộ xem một quy tắc chặn tên miền hoặc phát hiện mối đe dọa có được kích hoạt hay không, tần suất nó khớp và thời điểm sự kiện gần nhất xảy ra.
Số lượt khớp quy tắc cũng có thể hỗ trợ các hoạt động tuân thủ. Các nhóm làm việc với các yêu cầu PCI DSS 4.0, DORA và các yêu cầu quản trị nội bộ có thể sử dụng dữ liệu này làm bằng chứng cho thấy các biện pháp kiểm soát tường lửa đang hoạt động. Nó cũng giúp các nhóm bảo mật đám mây tập trung xem xét các chính sách được quản lý cho nhiều đơn vị kinh doanh và loại bỏ các quy tắc không hoạt động tiêu tốn dung lượng mà không bổ sung thêm khả năng bảo vệ.
AWS lưu ý rằng các ID chữ ký do hệ thống tạo ra cũng có thể xuất hiện trên bảng điều khiển. Chúng có thể đại diện cho các hành động mặc định theo thứ tự nghiêm ngặt, chẳng hạn như loại bỏ lưu lượng đã thiết lập không khớp với quy tắc rõ ràng. Trong những trường hợp này, ARN hiển thị sẽ trỏ đến chính sách tường lửa thay vì nhóm quy tắc trạng thái.
Chi phí và phạm vi áp dụng
Tính năng rule hit count có sẵn mà không tính thêm phí AWS Network Firewall, mặc dù các khoản phí lưu trữ hoặc truy vấn thông thường của CloudWatch Logs, Amazon S3 và Athena vẫn được áp dụng. Khả năng này chỉ hỗ trợ các quy tắc trạng thái; các quy tắc không trạng thái (stateless rules) hiện không được bao gồm. Tính năng này có sẵn tại các Khu vực AWS được hỗ trợ, ngoại trừ Khu vực Trung Đông Bahrain và Trung Đông UAE.
Ngăn chặn sự cố do điều tra chậm trễ. Tăng cường năng lực cho đội ngũ Tier 1 của bạn với thông tin tình báo về mối đe dọa từ 15.000 SOC: Tích hợp Tra cứu TI vào SOC của bạn.
Nguồn tham khảo: AWS Network Firewall Now Supports Rule Hit Count