Gần đây, mã độc Astaroth đã được phát hiện với một phương thức lây lan mới, biến phiên làm việc WhatsApp Web của nạn nhân thành kênh phân phối chính. Thay vì dựa vào các phương pháp cũ, kỹ thuật tấn công mạng này tận dụng niềm tin của người dùng vào những người gửi quen thuộc để phát tán mã độc hiệu quả hơn.
Mã độc ngân hàng này gửi các tin nhắn giả mạo và một tệp đính kèm ZIP độc hại tới danh sách liên hệ của người dùng bị lây nhiễm. Điều này mở ra một con đường nhanh chóng hơn cho kẻ tấn công để xâm nhập vào các cuộc trò chuyện cá nhân và doanh nghiệp.
Chiến Thuật Lây Lan Mới của Mã Độc Astaroth
Trước đây, các chiến dịch của mã độc Astaroth chủ yếu dựa vào email lừa đảo (phishing) và các tệp tin shortcut (LNK) để khởi động chuỗi lây nhiễm ẩn trên hệ điều hành Windows. Đây là một phương pháp truyền thống nhưng vẫn hiệu quả.
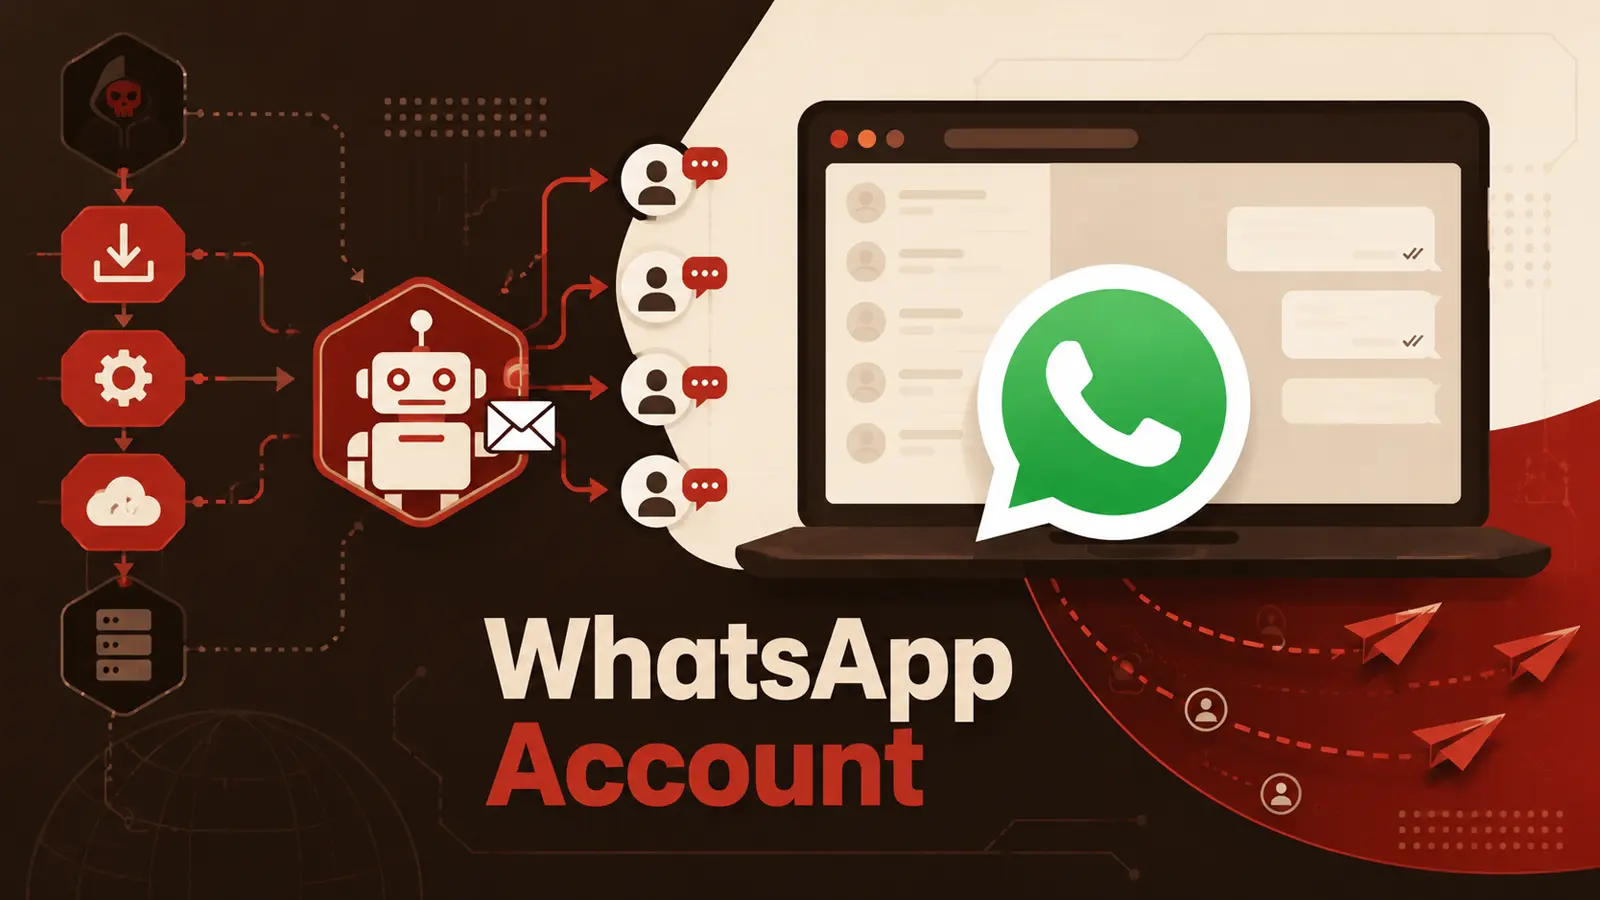
Tuy nhiên, một thành phần mới đã chuyển hướng phương thức phân phối sang WhatsApp Web. Điều này cho phép hoạt động lây nhiễm mở rộng từ một tài khoản bị xâm nhập đến nhiều liên hệ mà kẻ tấn công không cần phải soạn từng tin nhắn riêng lẻ.
Tận Dụng Niềm Tin Người Dùng
Đối với người nhận, việc tin nhắn đến từ một người gửi quen thuộc làm giảm đáng kể mức độ nghi ngờ. Điều này làm tăng khả năng họ sẽ mở tệp đính kèm độc hại, tạo điều kiện cho mã độc Astaroth tiếp tục lây lan.
Mối đe dọa này đặc biệt nghiêm trọng vì mã độc Astaroth không chỉ đơn thuần gửi tin nhắn rác từ một tài khoản giả mạo. Nó sử dụng một phiên WhatsApp Web hợp lệ đã được kết nối, tự động tiếp cận những người có thể quen biết nạn nhân.
Rủi ro tương tự đã được ghi nhận trong các báo cáo về cơ chế lây lan tự động qua WhatsApp Web, nơi các tài khoản đáng tin cậy cũng bị lạm dụng để mở rộng chuỗi lây nhiễm. Việc này làm phức tạp thêm công tác an ninh mạng cho người dùng cuối.
Các nhà phân tích của CrowdStrike đã xác định thành phần spambot mới này vào quý 4 năm 2025. Họ mô tả đây là một sự mở rộng đáng kể trong các hoạt động của mã độc Astaroth.
Theo báo cáo của CrowdStrike, hoạt động này tập trung vào người dùng tại Brazil. Nó bao gồm việc lọc số điện thoại Brazil, tin nhắn bằng tiếng Bồ Đào Nha và cài đặt trình duyệt phù hợp với người dùng địa phương.
Báo cáo chi tiết về phương thức lây lan mới này có thể tham khảo tại CrowdStrike Blog: Inside Astaroth’s New Spambot Component.
Cơ Chế Hoạt Động Kỹ Thuật của Mã Độc
Khi được kích hoạt, spambot của mã độc Astaroth tạo ra một phiên trình duyệt ẩn thông qua WebDriver. WebDriver là một công cụ tự động hóa trình duyệt hợp pháp, thường được dùng cho kiểm thử phần mềm.
Mã độc sao chép hồ sơ trình duyệt của nạn nhân, bao gồm cả cookie phiên và các thông tin đã lưu. Sau đó, nó mở WhatsApp Web mà không hiển thị cửa sổ trình duyệt rõ ràng nào, hoạt động ở chế độ nền (headless mode).
Trước khi thu thập danh bạ, mã độc kiểm tra để đảm bảo rằng WhatsApp Web đã tải đầy đủ và nạn nhân đã đăng nhập. Điều này giúp đảm bảo hiệu quả của chiến dịch tấn công mạng.
Nó loại trừ các nhóm, danh sách phát sóng, thiết bị đã liên kết, các liên hệ chưa lưu, số điện thoại của chính nạn nhân và các số bên ngoài khu vực mục tiêu. Cách tiếp cận chọn lọc này cho thấy kẻ tấn công muốn giảm thiểu “nhiễu” và tập trung vào các mục tiêu ưu tiên.
Kỹ Thuật Gửi Tin Nhắn Độc Hại
Trước khi gửi tin nhắn, mã độc Astaroth truy xuất một tải trọng ZIP từ một máy chủ được cấu hình sẵn. Sau đó, nó chọn một lời chào tiếng Bồ Đào Nha dựa trên múi giờ địa phương, đính kèm tệp ZIP và gửi tin nhắn tới từng liên hệ đã chọn.
Quá trình này làm cho việc phân phối mã độc trông tự nhiên hơn so với tin nhắn rác thông thường. Điều này phản ánh cùng một mối nguy hiểm đã thấy trong các chiến thuật lây lan mã độc qua WhatsApp khác, làm suy yếu an toàn thông tin cá nhân.
Spambot cũng sử dụng WPPConnectWA-JS, một thư viện JavaScript hợp pháp được thiết kế để tương tác với các chức năng của WhatsApp Web. Bằng cách lạm dụng một công cụ hợp pháp, kẻ tấn công có thể thu thập danh bạ và gửi tin nhắn thông qua một tài khoản đang hoạt động, thay vì dựa vào một hồ sơ giả mạo được kiểm soát riêng.
Thành phần này hoạt động ở chế độ headless và loại bỏ các chỉ báo trình duyệt thường tiết lộ việc tự động hóa. Điều đó làm cho chiến dịch khó bị nạn nhân nhận thấy hơn khi nó chạy ngầm trong nền hệ thống.
Lịch Sử và Mối Liên Hệ với Các Mã Độc Khác
Mã độc Astaroth đã hoạt động từ ít nhất năm 2015 và nổi tiếng vì nhắm mục tiêu vào người dùng Brazil thông qua một chuỗi lây nhiễm nhiều lớp.
Một downloader, thường được phân phối qua tệp shortcut của Windows, sẽ truy xuất các thành phần tiếp theo. Cuối cùng, nó chạy trojan ngân hàng cốt lõi trực tiếp trong bộ nhớ, một kỹ thuật né tránh phát hiện tinh vi.
Các nhà nghiên cứu đã tìm thấy sự chồng chéo mạnh mẽ về mã và thiết kế giữa spambot của mã độc Astaroth và Vareg. Vareg là một spambot khác cũng tập trung vào WhatsApp, trước đây đã phân phối các trojan ngân hàng ở khu vực Mỹ Latinh.
Các chức năng chia sẻ, lọc danh bạ, logic phân phối tin nhắn và kiểm soát thời gian cho thấy có thể có một nhà phát triển chung hoặc một thỏa thuận chia sẻ mã giữa các nhóm này. Sự tiến hóa này đặt ra những thách thức lớn cho các chuyên gia an ninh mạng.
Ảnh Hưởng và Các Biện Pháp Phòng Ngừa
Sự chuyển dịch rõ ràng từ email spam sang các nền tảng nhắn tin làm tăng độ tin cậy của mỗi mồi nhử. Các chiến dịch trojan ngân hàng Brazil đã liên tục sử dụng ngôn ngữ địa phương, chủ đề tài chính và các kênh liên lạc đáng tin cậy để lừa đảo người dùng.
Người dùng nên hết sức thận trọng với các tệp ZIP, liên kết và lệnh bất ngờ, kể cả những nội dung nhận được từ các liên hệ quen thuộc. Việc nâng cao nhận thức là yếu tố then chốt để phòng tránh mã độc Astaroth và các mối đe dọa tương tự.
Khuyến Nghị Bảo Mật cho Tổ Chức
- Các tổ chức có thể giảm thiểu rủi ro bằng cách hạn chế sử dụng WhatsApp Web tại những nơi không cần thiết.
- Cần theo dõi các hoạt động tải xuống WebDriver bất thường và hoạt động trình duyệt ẩn.
- Kiểm tra các bản sao hồ sơ trình duyệt bất ngờ để phát hiện dấu hiệu xâm nhập mạng.
- Đội ngũ kỹ thuật cũng nên giám sát việc tải xuống thư viện WPPConnectWA-JS khi không được yêu cầu cho hoạt động kinh doanh.
- Các biện pháp bảo vệ tải xuống của trình duyệt, đào tạo nâng cao nhận thức cho người dùng và báo cáo kịp thời các tin nhắn WhatsApp đáng ngờ có thể giúp ngăn chặn một tài khoản bị xâm nhập trở thành điểm phân phối rộng lớn hơn của mã độc Astaroth.