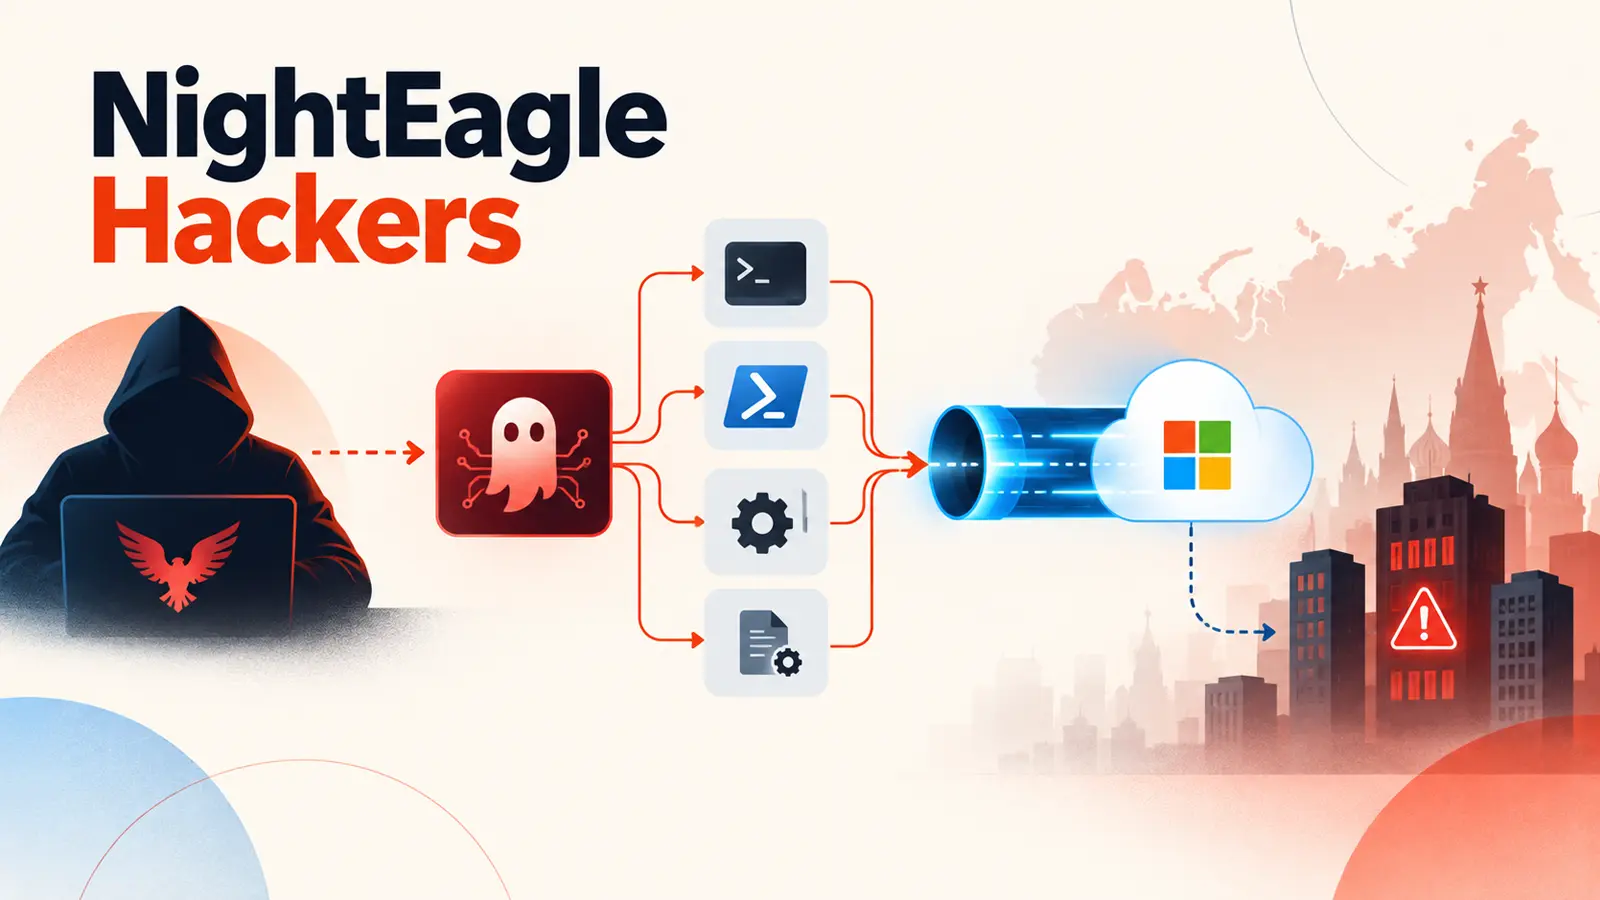
NightEagle, còn được theo dõi là APT-Q-95, đã mở rộng hoạt động nhắm vào các doanh nghiệp Nga thông qua một chiến dịch sử dụng thông tin đăng nhập VPN bị đánh cắp, một backdoor trên Microsoft Exchange và các đường truy cập từ xa bí mật.
Hoạt động này cho thấy cách kẻ tấn công có thể biến các tính năng quản trị thông thường và mã nguồn công khai thành phương tiện xâm nhập vào mạng lưới của doanh nghiệp. Nhóm này đã hoạt động từ ít nhất năm 2023 và trước đây tập trung vào các tổ chức ở Châu Á.
Chiến dịch của NightEagle nhắm vào các doanh nghiệp Nga
Trong các vụ việc mới được ghi nhận, nhóm đã xâm nhập vào các VPN doanh nghiệp bằng các tài khoản hợp lệ bị chiếm đoạt, sau đó tìm cách truy cập sâu hơn, duy trì quyền kiểm soát và tiếp cận các hệ thống nhận dạng quan trọng. Các nhà phân tích của Securelist đã xác định chiến dịch sau khi điều tra nhiều sự cố.
Kaspersky cho biết trong một báo cáo rằng NightEagle đã kết hợp backdoor GhostContainer với các công cụ tunneling để duy trì quyền truy cập mà không tạo ra các dấu hiệu rõ ràng do việc mở các cổng ngoài mới. Báo cáo này nhấn mạnh một khía cạnh quan trọng của mối đe dọa mạng mà các tổ chức cần quan tâm.
Mối đe dọa không chỉ giới hạn ở một tệp độc hại duy nhất hoặc một dịch vụ bị lộ. Bằng cách kết hợp backdoor phía máy chủ, kết nối máy tính từ xa, đánh cắp thông tin đăng nhập và lạm dụng Active Directory, kẻ tấn công có thể di chuyển từ một máy bị xâm nhập sang các hệ thống quản lý người dùng và quyền hạn của công ty.
Triển khai GhostContainer trên Microsoft Exchange
Trên các máy chủ Microsoft Exchange, kẻ tấn công đã triển khai GhostContainer, một backdoor .NET được xây dựng từ các thành phần công khai. Nó bao gồm các yếu tố liên quan đến tunnel Neo-reGeorg, mã cho CVE-2020-0688 và lớp GhostWebShell.
Các nhà nghiên cứu không thể xác nhận phương thức phân phối, nhưng đánh giá rằng kẻ tấn công có khả năng đã trích xuất các khóa mã hóa của Exchange, sửa đổi VIEWSTATE và thực thi payload trong bộ nhớ. Việc khai thác các lỗ hổng như CVE-2020-0688 cho thấy tầm quan trọng của việc cập nhật bản vá kịp thời.
GhostContainer có thể nhận lệnh thông qua các tiêu đề web của Exchange, làm suy yếu khả năng quét và ghi nhật ký sự kiện của Windows, đồng thời chuyển hướng lưu lượng mạng. Điều này biến máy chủ thư thành một kênh chuyển tiếp ẩn trong môi trường của nạn nhân.
Mô hình này làm tăng thêm sự cấp bách cho các mối quan ngại về việc máy chủ Exchange bị lộ, đặc biệt là đối với các hệ thống hướng ra Internet không được giám sát chặt chẽ.
Lạm dụng Microsoft Dev Tunnels và rdp2tcp
Sau khi có đủ đặc quyền, kẻ tấn công đã sử dụng Microsoft Dev Tunnels để công khai dịch vụ RDP của hệ thống bị xâm nhập thông qua các địa chỉ tunnel-service. Đây là một kỹ thuật mới nổi trong các cuộc tấn công mạng.
Sau đó, họ kết hợp nó với rdp2tcp, một tiện ích mã nguồn mở có thể truyền lưu lượng TCP qua kết nối RDP hiện có. Sự kết hợp này giúp kẻ tấn công duy trì một đường truy cập vào mạng mà không tạo ra một cổng lắng nghe mới dễ bị phát hiện.
Điều này cũng phản ánh một xu hướng rộng lớn hơn đã được quan sát thấy trong các trường hợp lạm dụng Dev Tunnels trước đây, nơi một tính năng phát triển hợp pháp bị tái sử dụng cho lưu lượng lệnh và điều khiển bí mật thay vì cho mục đích kiểm thử.
Sử dụng GitHub và atexec để mở rộng phạm vi tấn công
Kẻ tấn công lưu trữ các bộ công cụ nén trong các kho lưu trữ GitHub có tên và nhãn tệp lưu trữ được thiết kế để trông hợp pháp. Các tệp bên trong cũng được ngụy trang thành phần mềm quen thuộc.
Họ đã sử dụng công cụ atexec để tạo các tác vụ theo lịch trình và các quy tắc chuyển tiếp cổng của Windows, mở rộng phạm vi ảnh hưởng của họ thông qua các chức năng hệ thống thông thường. Việc sử dụng các công cụ quen thuộc này nhằm che giấu các hoạt động độc hại.
Chiếm quyền điều khiển Active Directory
NightEagle sau đó nhắm mục tiêu vào Active Directory, dịch vụ kiểm soát tài khoản và quyền hạn trên nhiều mạng Windows. Việc kiểm soát Active Directory là mục tiêu quan trọng trong nhiều vụ xâm nhập mạng.
Trong một vụ việc, nhóm đã khai thác BlueKeep (CVE-2019-0708) để tạo một tài khoản cục bộ và đặt nó vào các nhóm Quản trị viên và Người dùng Máy tính Từ xa. Các tổ chức nên xem việc vá lỗi và các rủi ro từ cổng RDP bị lộ là những ưu tiên liên kết.
Nhóm cũng yêu cầu các vé Kerberos với một bộ cờ bất thường, sau đó cố gắng thực hiện DCSync sau khi có được một tài khoản có đủ đặc quyền. DCSync là một kỹ thuật tấn công tinh vi để chiếm đoạt thông tin đăng nhập.
DCSync mô phỏng một bộ điều khiển miền để yêu cầu vật liệu mật khẩu từ Active Directory. Việc sử dụng thành công có thể mang lại cho kẻ tấn công quyền truy cập và kiểm soát miền lâu dài, như được giải thích trong việc tìm hiểu về đánh cắp thông tin đăng nhập DCSync.
Các biện pháp phòng ngừa và phát hiện
Các chuyên gia bảo mật nên điều tra các lần đăng nhập VPN bất thường, các tra cứu DNS tunnel-service trái phép, các tác vụ theo lịch trình mới, hoạt động bộ nhớ Exchange đáng ngờ và các sự kiện kênh ảo RDP 132 và 148 chứa rdp2tcp hoặc tên ngẫu nhiên không mong muốn.
Họ nên nhanh chóng vá các hệ thống có lỗ hổng, bảo vệ tài khoản VPN bằng xác thực đa yếu tố mạnh mẽ, hạn chế quyền truy cập từ xa và theo dõi các yêu cầu sao chép thư mục bất thường. Việc áp dụng các biện pháp bảo mật thông tin này là cần thiết để giảm thiểu rủi ro bảo mật.
Chiến dịch này cho thấy rằng các công cụ quen thuộc không làm cho cuộc xâm nhập trở nên vô hại. Việc giám sát cẩn thận hoạt động nhận dạng, Exchange, RDP và chuyển tiếp mạng có thể tiết lộ chuỗi tấn công trước khi kẻ tấn công biến một điểm truy cập ban đầu thành sự kiểm soát rộng rãi đối với tổ chức.
Chỉ số thỏa hiệp (IoCs)
Lưu ý: Địa chỉ IP và tên miền được làm mờ có chủ đích (ví dụ: [.]) để ngăn chặn việc phân giải hoặc liên kết ngoài ý muốn. Chỉ khôi phục lại định dạng gốc trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Các chỉ số thỏa hiệp (IoCs) được cung cấp trong báo cáo gốc:
- Thông tin đăng nhập VPN bị đánh cắp
- Sử dụng backdoor GhostContainer
- Khai thác CVE-2020-0688
- Sử dụng Microsoft Dev Tunnels
- Sử dụng rdp2tcp
- Tải xuống từ kho lưu trữ GitHub đáng ngờ
- Sử dụng atexec
- Khai thác BlueKeep (CVE-2019-0708)
- Yêu cầu vé Kerberos với cờ bất thường
- Thực hiện DCSync
Nguồn tham khảo chi tiết về chiến dịch này có thể được tìm thấy tại Securelist.