Tổng quan về Milk Dragon và tin tức bảo mật mới nhất
Milk Dragon là một phishing kit tinh vi được thiết kế để biến các ưu đãi mua sắm trực tuyến thành những nỗ lực gian lận thanh toán nhanh chóng. Các chuyên gia đã ghi nhận hoạt động này dưới tên gọi NaiLong kể từ tháng 10 năm 2025, chuyên lợi dụng các quảng cáo bán lẻ giả mạo để dẫn dụ người dùng truy cập vào những trang thanh toán lừa đảo. Đây là một trong những tin tức bảo mật đáng chú ý khi các chiến dịch này không dựa vào email hay cảnh báo giao hàng truyền thống.
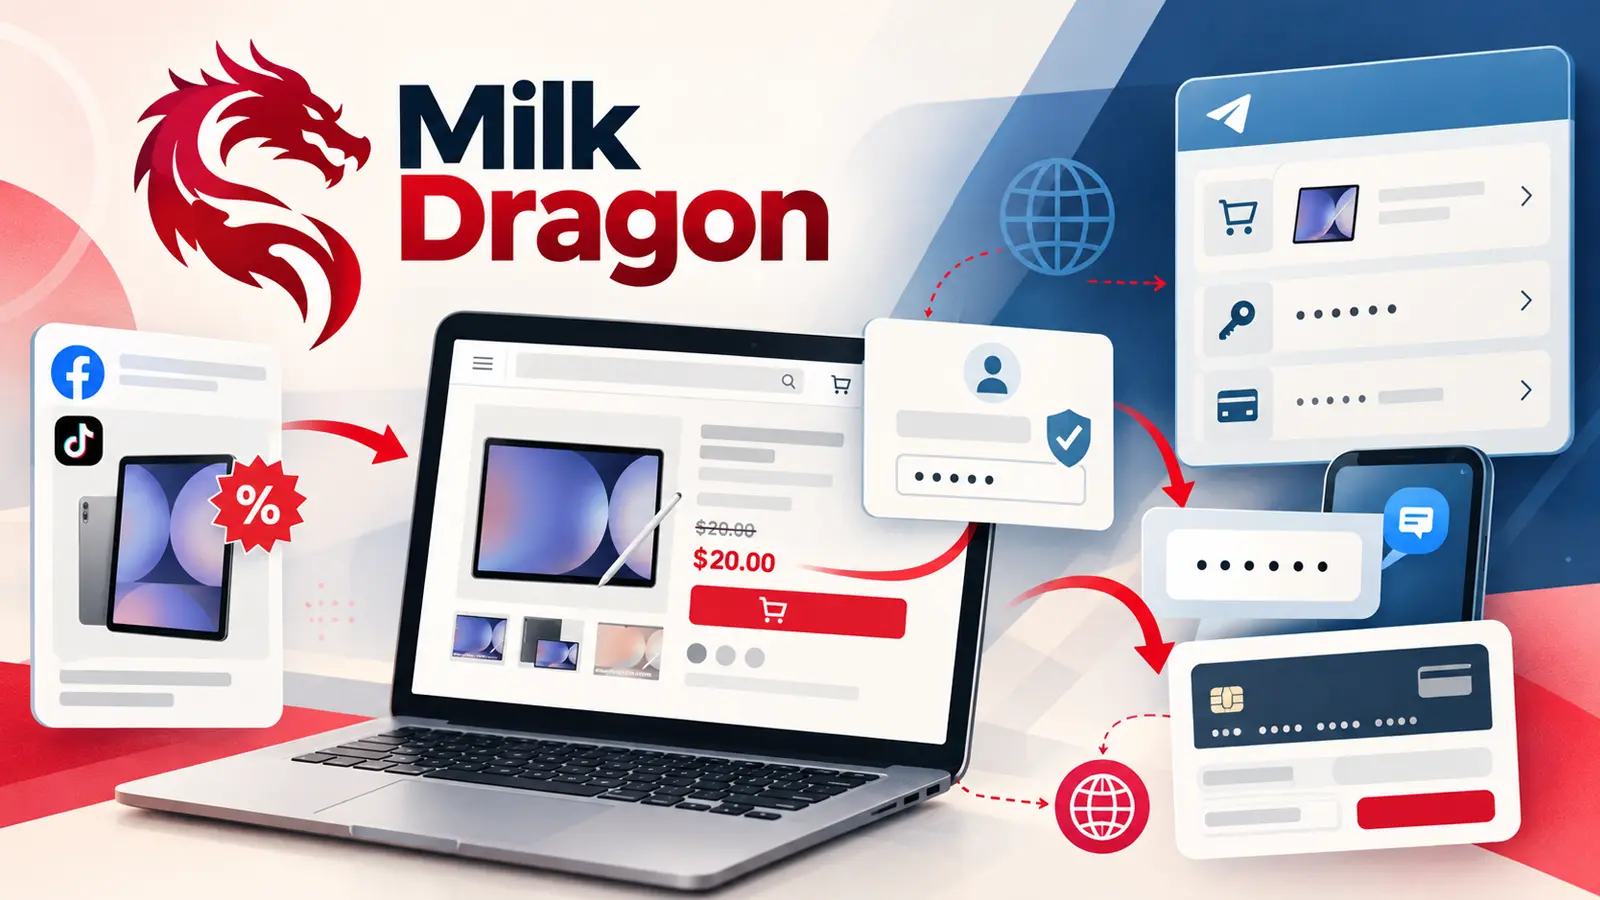
Thay vào đó, những kẻ tấn công đặt các liên kết độc hại trực tiếp trong quảng cáo trên sàn thương mại điện tử và các bài đăng trên mạng xã hội. Khi người mua hàng nhấp vào một mức giảm giá hấp dẫn, họ sẽ bị điều hướng đến các cửa hàng giả mạo nhằm thu thập thông tin thẻ tín dụng, chi tiết cá nhân và dữ liệu xác thực thanh toán. Các báo cáo từ Group-IB đã xác định hoạt động này tại 66 quốc gia với hơn 258 trang phishing được phát hiện.
Cơ chế hoạt động của phishing kit Milk Dragon
Milk Dragon được cung cấp dưới dạng dịch vụ thuê bao (Phishing-as-a-Service) trong các cộng đồng Telegram với chi phí khởi điểm là 300 USDT mỗi tháng. Hình thức này giúp giảm thiểu đáng kể nỗ lực kỹ thuật cần thiết để triển khai một cuộc tấn công mạng quy mô lớn. Người điều hành nhận được các bản cập nhật thường xuyên và hỗ trợ kỹ thuật để duy trì cơ sở hạ tầng phishing của riêng họ.
Sau khi nạn nhân nhấp vào quảng cáo, họ sẽ được dẫn đến một trang web WordPress được thiết kế giống hệt nhà bán lẻ uy tín và sử dụng WooCommerce để thanh toán. Tuy nhiên, một plugin tùy chỉnh độc hại có tên BytePress sẽ được kích hoạt để hiển thị các tùy chọn thanh toán giả mạo, bao gồm thẻ tín dụng và PayPal. Dưới đây là cách thức hoạt động của thành phần này:
BytePress duy trì kết nối Socket.IO WebSocket bền bỉ giữa trình duyệt của nạn nhân và máy chủ điều khiển của tội phạm.Kết nối thời gian thực này cho phép kẻ tấn công thay đổi nội dung trang, hiển thị thông báo giả và theo dõi từng ký tự mà nạn nhân nhập vào trước khi biểu mẫu được gửi đi. Việc chiếm quyền điều khiển phiên làm việc này tương tự như các mối đe dọa đã được ghi nhận trong các cảnh báo về gian lận trang thanh toán trực tiếp.
Quy trình đánh cắp dữ liệu và xác thực
Sau khi dữ liệu thanh toán được nhập, hệ thống sẽ chuyển nạn nhân đến một trang xác thực giả mạo để đánh lừa người dùng. Kẻ tấn công sẽ chọn một mẫu template khớp với yêu cầu xác thực từ trang thanh toán 3D Secure thật để chuyển tiếp mã OTP. Việc này cho phép tội phạm phê duyệt giao dịch gian lận hoặc chiếm đoạt tài khoản của người dùng một cách dễ dàng.
Cấu trúc quản trị tập trung của kit này cho phép người vận hành quản lý thông tin khách truy cập, bản ghi thẻ và thống kê chiến dịch từ một bảng điều khiển duy nhất. Nó hỗ trợ nhiều trang phishing cùng lúc, phân quyền tài khoản và tích hợp thông báo qua trình duyệt hoặc Telegram. Cách tiếp cận này phản ánh xu hướng dịch chuyển sang các kit PhaaS tập trung vào việc vượt qua xác thực đa yếu tố (MFA) theo thời gian thực thay vì chỉ thu thập mật khẩu tĩnh, một kỹ thuật đã được phân tích chi tiết trong các báo cáo về chiến dịch tấn công PhaaS MFA bypass.
Phòng ngừa rủi ro bảo mật từ các chiến dịch lừa đảo
Người dùng cần đặc biệt cảnh giác với các mức giảm giá bất thường và các cửa hàng trên mạng xã hội thiếu thông tin xác thực. Trước khi nhập bất kỳ dữ liệu thanh toán nào, người mua hàng nên xác minh độc lập danh tính nhà bán lẻ và kiểm tra uy tín của liên kết. Nếu đã lỡ chia sẻ dữ liệu thẻ hoặc mã xác thực, nạn nhân cần liên hệ ngay với ngân hàng để khóa thẻ và kiểm tra các giao dịch gần nhất.
Đối với các tổ chức, việc giám sát các tên miền giả mạo và các cấu trúc trang thanh toán đáng ngờ là bước quan trọng để thực hiện gỡ bỏ chiến dịch trước khi chúng mở rộng phạm vi. Việc sử dụng các phương thức xác thực chống phishing và theo dõi các kit tấn công mới nổi có thể giúp giảm thiểu giá trị của các mã OTP bị đánh cắp. Các vấn đề này cho thấy tầm quan trọng của việc duy trì thói quen kiểm tra bảo mật trong mọi giao dịch trực tuyến, thay vì chỉ tập trung vào email như các hình thức lừa đảo qua RCS và iMessage phổ biến hiện nay.