Lỗ hổng CVE trong hệ thống quản lý kho bãi cho phép chiếm quyền điều khiển
Một lỗ hổng CVE nghiêm trọng trong hệ thống quản lý kho bãi đã được phát hiện, cho phép kẻ tấn công không cần xác thực vẫn có thể giả mạo nhân viên và quản trị viên. Vấn đề này không xuất phát từ lỗi của Microsoft Entra ID, mà nằm ở lớp phiên (session) phía ứng dụng vốn quá yếu, cho phép chấp nhận các danh tính giả mạo ngay cả khi các quy trình đăng nhập thông thường đã được thực hiện.
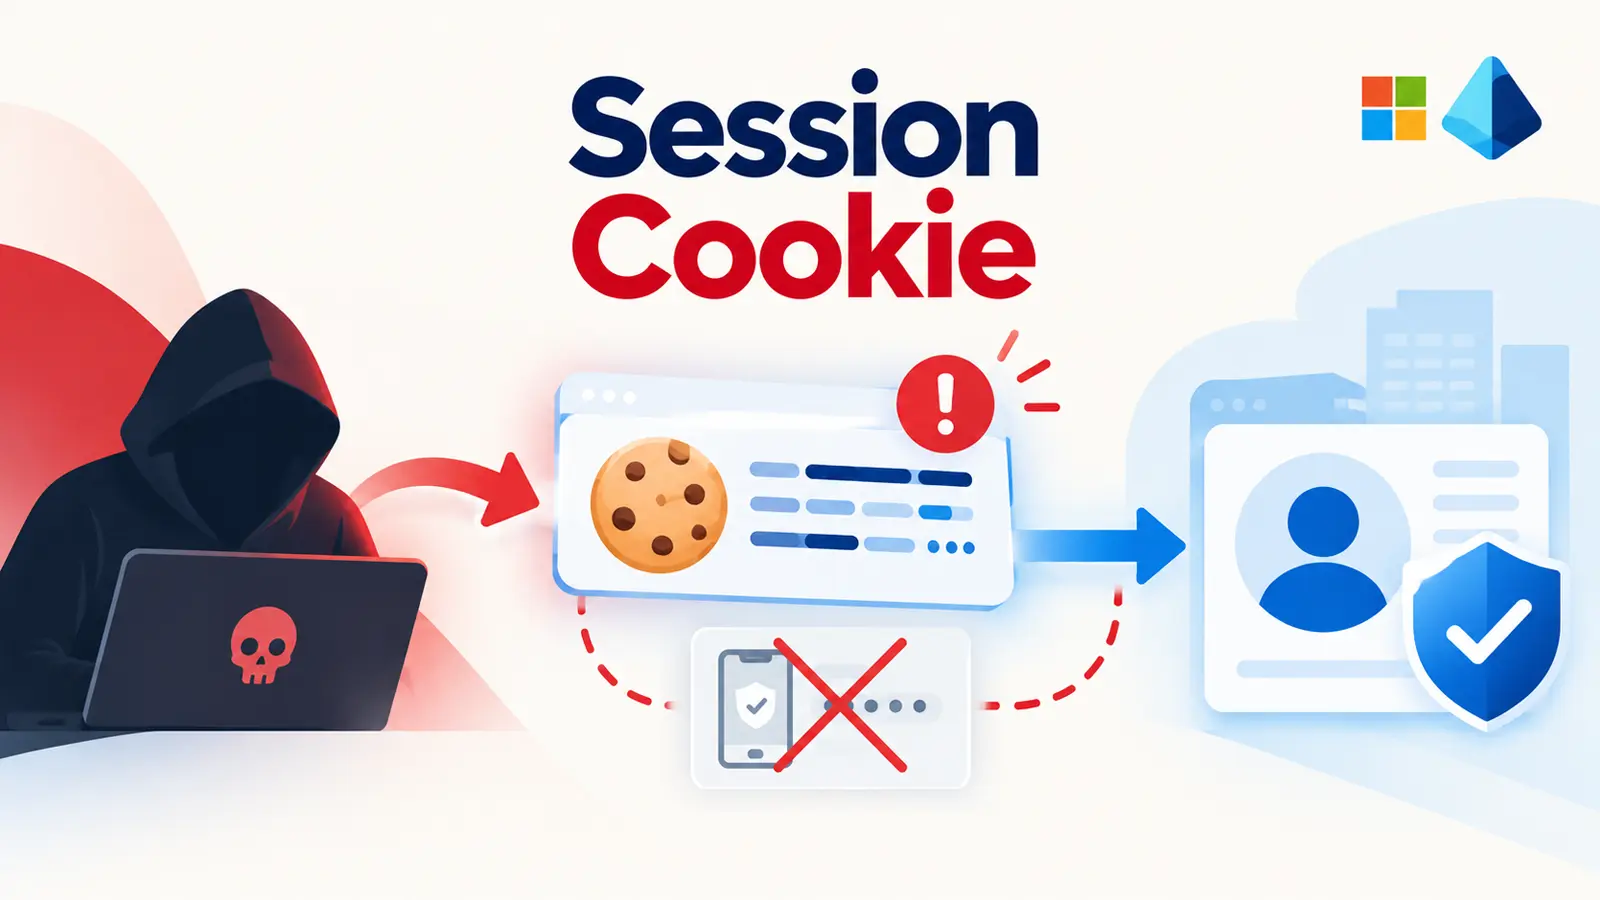
Nền tảng bị ảnh hưởng đã áp dụng cơ chế đăng nhập một lần (SSO) và xác thực đa yếu tố (MFA) của Entra ID, tuy nhiên vẫn duy trì các phiên làm việc của ứng dụng thông qua một cookie đã ký (signed cookie). Thiết kế này tạo ra rủi ro tương tự như các cuộc tấn công chiếm quyền tài khoản dựa trên cookie, nơi việc kiểm soát một phiên làm việc tin cậy trở nên quan trọng hơn cả mật khẩu.
Phân tích kỹ thuật về cơ chế khai thác và rò rỉ
Theo báo cáo từ Resecurity, quá trình đánh giá an ninh đã phát hiện lỗ hổng này thông qua việc kiểm tra hệ thống chuỗi cung ứng. Kết quả thử nghiệm cho thấy kẻ tấn công có thể giả mạo thành công 95 tài khoản nhân viên từ 241 ID người dùng, bao gồm cả những tài khoản có quyền hạn nâng cao.
Lỗ hổng này hình thành từ hai sai lầm trong thiết kế. Thứ nhất, ứng dụng sử dụng một bí mật (secret) được mã hóa cứng (hard-coded) để ký cookie, trùng khớp với tên của cookie đó. Thứ hai, giá trị được ký lại chính là định danh cơ sở dữ liệu (CUID) của người dùng vốn bị lộ công khai thông qua các phản hồi API.
Hệ quả của việc thiết kế lớp xác thực không an toàn
Vì bí mật ký cookie có thể dự đoán được, kẻ tấn công có thể tự tạo ra các cookie mà máy chủ tin tưởng là của người dùng khác. Do đó, các yêu cầu giả mạo không cần đến mật khẩu của nạn nhân, không cần xác nhận MFA mới hoặc mã truy cập Entra ID.
Sự cố này là minh chứng cho một thất bại trong mô hình tin cậy của ứng dụng. Mặc dù các kiểm soát rộng hơn của nền tảng như mã truy cập ký bởi RS256, xác thực lược đồ và truy cập cơ sở dữ liệu có tham số vẫn hoạt động bình thường, nhưng cookie phiên làm việc lại trở thành một con đường thay thế để xâm nhập.
Khuyến nghị bảo mật và vá lỗi
Ưu tiên hàng đầu cho các đội ngũ kỹ thuật là xoay vòng (rotate) bí mật ký phiên làm việc đã bị xâm phạm và vô hiệu hóa tất cả các phiên hiện có. Ngoài ra, cần rà soát nhật ký (log) xác thực và ứng dụng để tìm kiếm các hành vi tạo phiên bất thường, thay đổi tài khoản hoặc các hoạt động hành chính không phù hợp với người dùng hoặc thiết bị đã biết.
Các nhà phát triển nên thay thế các giá trị phiên làm việc do máy khách kiểm soát bằng các định danh phiên được tạo ngẫu nhiên, lưu trữ và xác thực trên máy chủ. Các bí mật có entropy cao nên được giữ an toàn cho từng môi trường riêng biệt (phát triển, thử nghiệm, sản xuất) và không bao giờ được tái sử dụng.
Các tổ chức cũng cần đánh giá mọi lớp tùy chỉnh được thêm vào xung quanh nhà cung cấp danh tính đám mây. Việc áp dụng SSO và MFA mạnh mẽ không thể bù đắp được nếu ứng dụng vẫn chấp nhận một thông tin xác thực riêng biệt làm bằng chứng quyết định về danh tính.