Tổng quan về chiến dịch tấn công của nhóm TA419
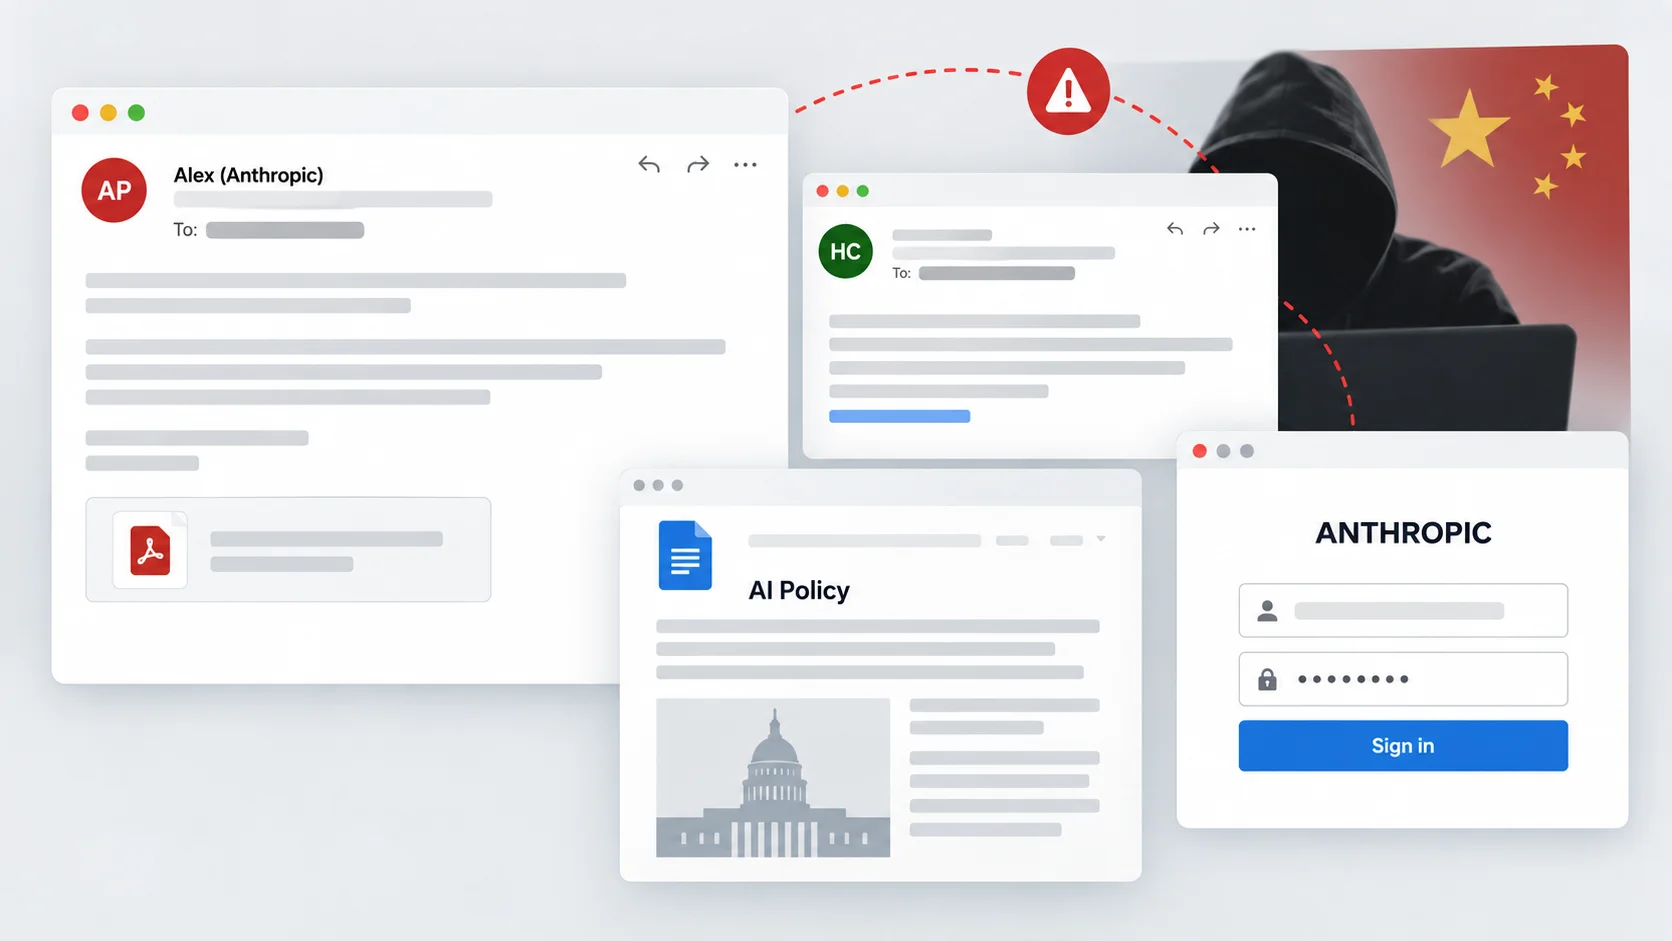
Các chuyên gia bảo mật vừa cập nhật những tin tức an ninh mạng mới nhất liên quan đến chiến dịch tấn công giả mạo nhân viên cấp cao từ Anthropic và các chuyên gia chính sách. Nhóm tin tặc được định danh là TA419 đã thực hiện các chiến dịch lừa đảo đánh cắp thông tin đăng nhập nhắm mục tiêu vào các nhà nghiên cứu tại các tổ chức tư vấn, trường đại học và công ty luật tại Hoa Kỳ.
Mục tiêu của các cuộc tấn công này nhằm thâu tóm quyền truy cập vào tài khoản đám mây của nạn nhân. Dựa trên các báo cáo từ Proofpoint, hoạt động này được cho là hỗ trợ các nỗ lực thu thập thông tin để thấu hiểu về các quy định AI, kiểm soát xuất khẩu và chiến lược quốc gia của Hoa Kỳ.
Phương thức thực hiện chiến dịch lừa đảo tinh vi
Nhóm TA419 thường bắt đầu bằng cách đóng giả thành các nhân vật có uy tín trong lĩnh vực chính sách AI hoặc các cựu quan chức chính phủ để tạo sự tin tưởng. Các email ban đầu chỉ đóng vai trò là lời chào hỏi nhằm bắt đầu cuộc đối thoại thay vì gửi ngay các liên kết đăng nhập đáng ngờ.
Sau khi nhận được phản hồi, kẻ tấn công sẽ gửi các liên kết rút gọn dẫn đến các trang web do chúng kiểm soát. Quy trình này bao gồm việc hiển thị màn hình tải giả mạo của OneDrive và kiểm tra Cloudflare Turnstile trước khi chuyển hướng nạn nhân đến trang web chứa mã độc.
Sử dụng kỹ thuật Browser-in-the-Browser và AitM
Cuộc tấn công kết hợp kỹ thuật lừa đảo Adversary-in-the-Middle (AitM) với bộ công cụ Frameless BitB được sửa đổi. Kỹ thuật Browser-in-the-Browser tạo ra một cửa sổ trình duyệt giả mạo bên trong trang web, bao gồm cả thanh địa chỉ nhằm đánh lừa người dùng.
Thay vì chỉ sao chép giao diện đăng nhập đơn thuần, kẻ tấn công sử dụng proxy để chuyển tiếp quy trình đăng nhập thực tế của Microsoft, đồng thời chèn các đoạn mã độc hại vào phiên làm việc. Dưới đây là các thành phần mã lệnh chính được kẻ tấn công sử dụng:
/secondary/script.js
/primary/script.js
/secondary/observe.js
Các tệp lệnh này có nhiệm vụ xây dựng danh sách tài liệu giả mạo, theo dõi các lượt nhấp chuột và tự động gửi mã xác thực một lần (OTP). Mục tiêu cuối cùng của nhóm này là chiếm đoạt session cookies để duy trì quyền truy cập vào các tài khoản đám mây mà không cần biết mật khẩu gốc.
Dấu hiệu kỹ thuật và khuyến nghị bảo mật
TA419 sử dụng Cloudflare để ẩn địa chỉ IP thực của máy chủ backend và đăng ký các tên miền liên quan đến chia sẻ đám mây thông qua NameSilo. Các thông tin thu thập được từ header email đã lộ diện địa chỉ IP máy chủ điều khiển bao gồm 108.61.163[.]187.
Để ngăn chặn các nguy cơ bảo mật tương tự, các tổ chức nên triển khai phương thức xác thực chống lừa đảo (phishing-resistant authentication). Ngoài ra, các quản trị viên cần thực hiện rà soát và thu hồi các phiên làm việc (tokens) bất thường nhằm giảm thiểu rủi ro từ các cuộc tấn công mạng.
Việc kiểm chứng độc lập đối với các lời mời bất ngờ là biện pháp cần thiết để tránh trở thành nạn nhân của các kỹ thuật lừa đảo tinh vi. Bạn đọc có thể tham khảo thêm về lý do tại sao không nên tin tưởng hoàn toàn vào các cửa sổ đăng nhập quen thuộc tại tài liệu về Browser-in-the-Browser.