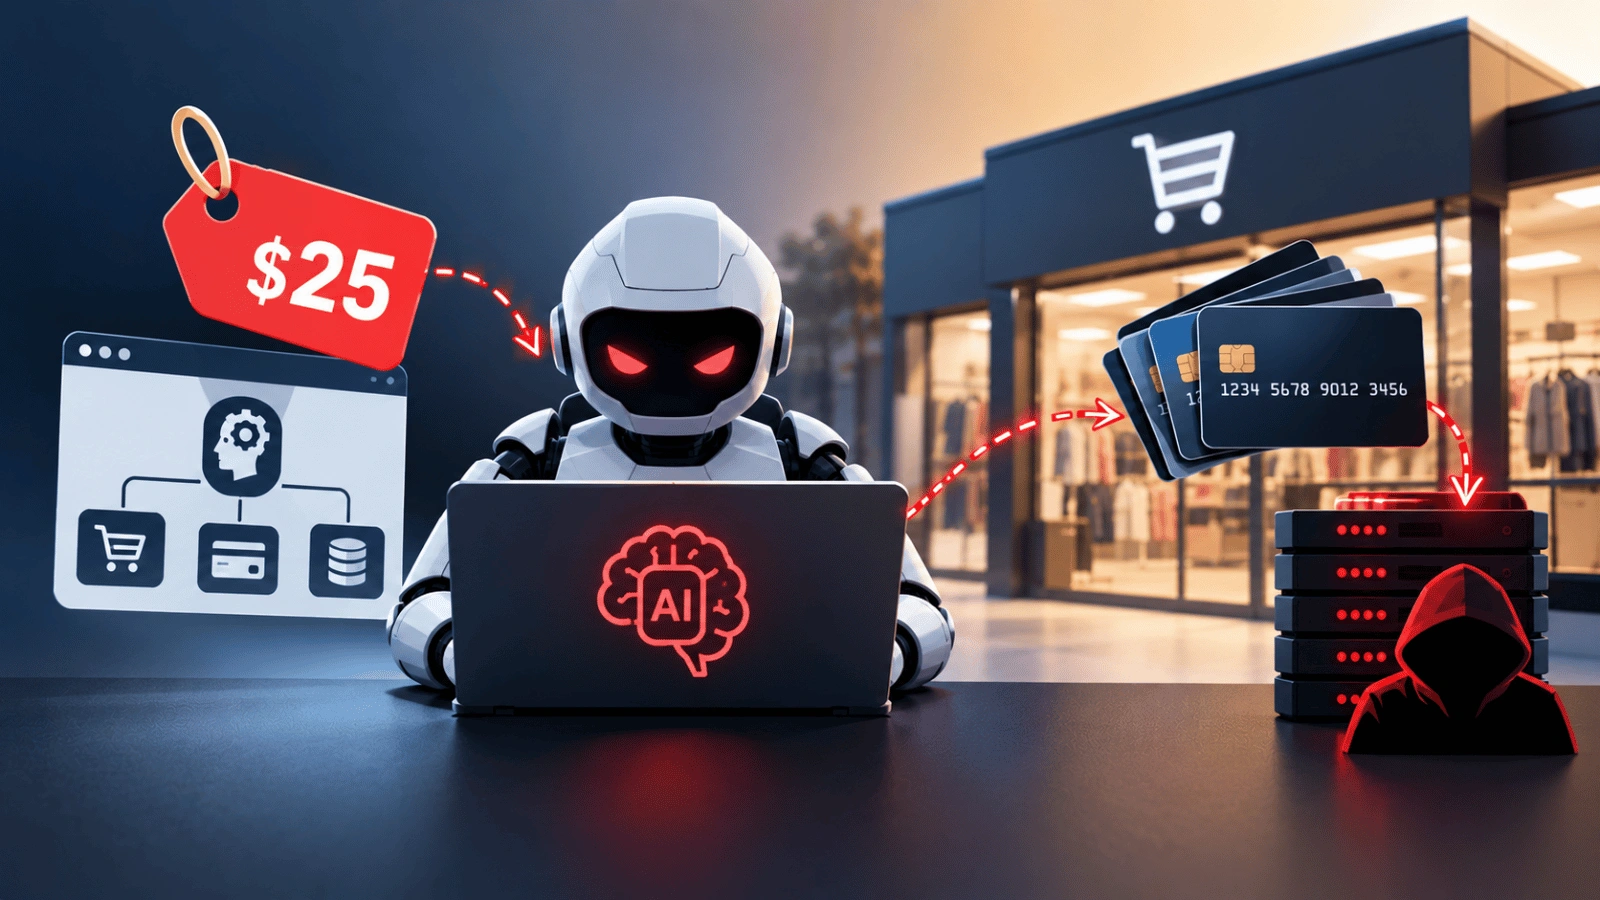
Một đối tượng chịu sự chi phối về tài chính đã vận hành ba công cụ AI nguồn mở nhắm vào nhiều nhà bán lẻ trực tuyến, hầu hết đều không có sự giám sát. Kết quả thu được rất đáng báo động: hơn 600.000 bản ghi thẻ tín dụng đã bị đánh cắp, các script thu thập thông tin thẻ đã được triển khai trên hàng chục trang thanh toán. Trong ít nhất hai trường hợp, quy trình làm sạch của đối tượng đã xóa sạch hoàn toàn dữ liệu của nạn nhân. Nhóm Tình báo Mối đe dọa của Gambit Security đã thu hồi được máy chủ dàn dựng bị lộ của đối tượng và tái cấu trúc chiến dịch dựa trên những gì còn sót lại, từ đó phác họa nên một bức tranh đáng lo ngại cho mọi đội ngũ an ninh mạng.
Chi phí hoạt động thấp bất ngờ
Yếu tố kinh tế khiến chiến dịch này trở nên đáng báo động. Từ tháng 8 đến tháng 9 năm 2026, đối tượng đã chi từ 12.000 đến 18.000 đô la cho việc truy cập các mô hình AI thông qua OpenRouter. Con số này được củng cố bởi ảnh chụp màn hình số dư tài khoản là 7.005,71 đô la vào ngày 25 tháng 8 cho khung thời gian bốn tuần. Chia đều cho các công ty bị tấn công, chi phí cho mỗi mục tiêu chỉ còn vài đô la đến vài chục đô la. Đánh giá chi phí của chính đối tượng cho thấy mức trung bình là 25,46 đô la trên 101 lần quét hoàn tất, dao động từ 3,13 đô la cho nạn nhân rẻ nhất đến 79,31 đô la cho nạn nhân đắt nhất.
Với mức giá này, các yếu tố kinh tế truyền thống vốn từng lọc bỏ những kẻ tấn công kỹ năng thấp giờ đây không còn phù hợp nữa. Theo nghiên cứu được công bố bởi Gambit Security, hoạt động này, có từ tháng 7 năm 2026 và vẫn đang diễn ra, dựa vào ba công cụ AI có sẵn hoạt động phối hợp.
Bộ công cụ AI trong chiến dịch
Strix chịu trách nhiệm phát hiện lỗ hổng tự động. Cairn thực hiện khai thác toàn diện trong nhiều giờ cho đến khi đạt được quyền truy cập shell hoặc quản trị. Hermes điều phối toàn bộ chiến dịch, khởi chạy các tác vụ xâm nhập, định hướng hoạt động và đưa ra chỉ dẫn chiến thuật trong giai đoạn tấn công. Chỉ riêng từ ngày 23 đến ngày 31 tháng 8, Strix đã thực hiện 146 lần quét chế độ sâu trên 138 máy chủ, tiêu tốn 633 giờ quét trong khoảng thời gian 195 giờ đồng hồ, một tốc độ mà không đội ngũ con người nào có thể duy trì.
Vai trò của con người trong chiến dịch này bị giới hạn ở những chỉ dẫn ngắn gọn. Trong 260 phiên Hermes, đối tượng chỉ nhập 1.951 lệnh. Phần lớn là các cụm từ ngắn bằng tiếng Trung, ví dụ như “đọc báo cáo lỗ hổng và bắt đầu” hoặc “nó có thể thực thi mã không?”.
Hermes được trang bị 121 kỹ năng, trong đó 78 kỹ năng tấn công, cùng một kỹ năng tùy chỉnh được thiết kế để loại bỏ các bộ lọc an toàn nội dung của chính nó. Lựa chọn mô hình đóng vai trò quan trọng: đối tượng đã chọn Anthropic’s Opus 4.6 sau khi các mô hình mới hơn từ chối yêu cầu, và định tuyến công việc nặng nhọc nhất thông qua các mô hình tiếng Trung là DeepSeek và Kimi. Mẫu hình này tương tự các chiến dịch khác trong năm 2026, nơi các đối tượng ưu tiên các framework mở có dung sai cao kết hợp với các mô hình ít bị hạn chế nhất.
Phương thức tấn công và phạm vi ảnh hưởng
Từ ngày 10 đến ngày 15 tháng 9, Cairn đã khởi chạy 105 dự án tấn công, và ít nhất 27 công ty đã bị xâm phạm ở các mức độ khác nhau. Do mỗi đường dẫn tấn công được lựa chọn trong thời gian thực thông qua việc thăm dò liên tục, các chiến thuật đã khác nhau giữa các nạn nhân.
Một chuỗi tấn công được ghi nhận đầy đủ bắt đầu bằng một cuộc tấn công SQL injection không xác thực, đọc một mã OTP dạng văn bản thuần để vượt qua MFA, tải lên một web shell để thực thi mã trên máy chủ, leo thang đặc quyền lên root thông qua một quy tắc sudo cấu hình sai, di chuyển ngang qua một NFS mount, trích xuất 46 thông tin nhạy cảm từ AWS Secrets Manager, tiếp cận cơ sở dữ liệu Magento chính, và cuối cùng là lấy được khóa mã hóa để giải mã các số thẻ đã lưu trữ. Các nạn nhân bao gồm một công ty khách sạn Fortune 500, một hãng hàng không lớn của Mỹ, một nhà phân phối vật tư công nghiệp lớn và một nhà bán lẻ thời trang trực tuyến.
Hơn 600.000 bản ghi thẻ đến từ hai nạn nhân và đã được xác thực bởi công ty chống gian lận Overwatch Data. Công ty này phát hiện phần lớn, khoảng 488.000 thẻ (tương đương 79%), thuộc về chủ sở hữu tại Hoa Kỳ. Một nhà xử lý thanh toán sau đó đã xác nhận rằng ít nhất 60% trong một lô mẫu chưa từng bị gắn cờ gian lận trước đó, nhấn mạnh tính mới của dữ liệu.
Chiến dịch rủi ro bảo mật cao
Phát hiện đáng lo ngại nhất là thiệt hại nghiêm trọng nhất không đến từ việc tống tiền. Một tệp kỹ năng Hermes có tiêu đề “Database Wipe After Extraction” đã chỉ thị cho tác nhân xóa các trường thẻ khỏi cơ sở dữ liệu Magento của nạn nhân sau khi dữ liệu được trích xuất, với kỳ vọng các bảng có hàng triệu bản ghi. Tại nạn nhân thứ hai, một nhà bán lẻ xe đạp, tác nhân đã tạo các bảng dàn dựng rồi xóa 180 bảng khớp với mẫu đặt tên của nó, bao gồm cả các bảng sao lưu mà quản trị viên của công ty đã tạo.
Các trình thu thập dữ liệu (skimmers) là mục tiêu cốt lõi khác, được xác nhận trên 19 nạn nhân được đặt tên và truy dấu đến hơn 100 trang web bị nhiễm thêm với sự hỗ trợ từ nhà nghiên cứu Varys. Các phương pháp chèn mã độc khác nhau tùy thuộc vào cấp độ truy cập, từ việc thêm một loader vào một tệp jQuery hợp lệ, đến đầu độc một S3 bucket phía sau CDN, sử dụng Kubernetes initContainer, hoặc một cron job trong thư mục log JBoss, liên tục chèn lại skimmer sau mỗi hai phút khi quá trình redeploy dọn dẹp nó.
Chiến dịch này quan trọng hơn nhiều so với những con số thống kê thuần túy. Công cụ sử dụng là nguồn mở, chi phí biên chỉ vài chục đô la, thời gian truy cập thường dưới một ngày, trong khi thời gian khắc phục trong các môi trường phức tạp vẫn kéo dài hàng tuần. Hiện tại, các lỗ hổng nghiêm trọng được báo cáo trên các nhà cung cấp lớn vượt quá 600 mỗi tháng, và khoảng 87% các lỗ hổng bị kẻ tấn công khai thác xảy ra trước hoặc trong thời điểm công khai. Ngưỡng phát hiện, cửa sổ thay đổi và quy trình luân phiên trực được hiệu chỉnh theo tốc độ của con người đơn giản là không thể theo kịp.
Một kế hoạch phục hồi kết thúc với việc “cơ sở dữ liệu đã được khôi phục” không còn đáp ứng được câu hỏi này nữa. Gambit cho biết họ đã thông báo cho nhiều tổ chức bị ảnh hưởng và hợp tác với Shadowserver Foundation và Cloudflare để gỡ bỏ cơ sở hạ tầng, mặc dù đối tượng đã liên tục xây dựng lại nó và chiến dịch vẫn tiếp diễn. Công ty này nhấn mạnh rằng nền tảng thông tin tình báo của họ có thể giúp cut every SOC alert investigation by 21 min.