Các tổ chức đang tìm kiếm các giải pháp Quản lý Truy cập Đặc quyền (PAM) để bảo vệ các tài khoản có quyền cao, vốn là mục tiêu hàng đầu của các nhóm tấn công. Trong bối cảnh các mối đe dọa mạng ngày càng gia tăng, việc quản lý và bảo mật các thông tin đăng nhập đặc quyền trở nên cực kỳ quan trọng để ngăn chặn các cuộc tấn công quy mô lớn. Nhiều giải pháp PAM đã được đánh giá dựa trên các tiêu chí về chiều sâu tính năng, sự cân bằng, giá trị, quản lý danh tính máy móc và các khả năng truy cập theo yêu cầu (JIT) trong môi trường Azure.
Các Giải Pháp PAM Hàng Đầu Trên Thị Trường
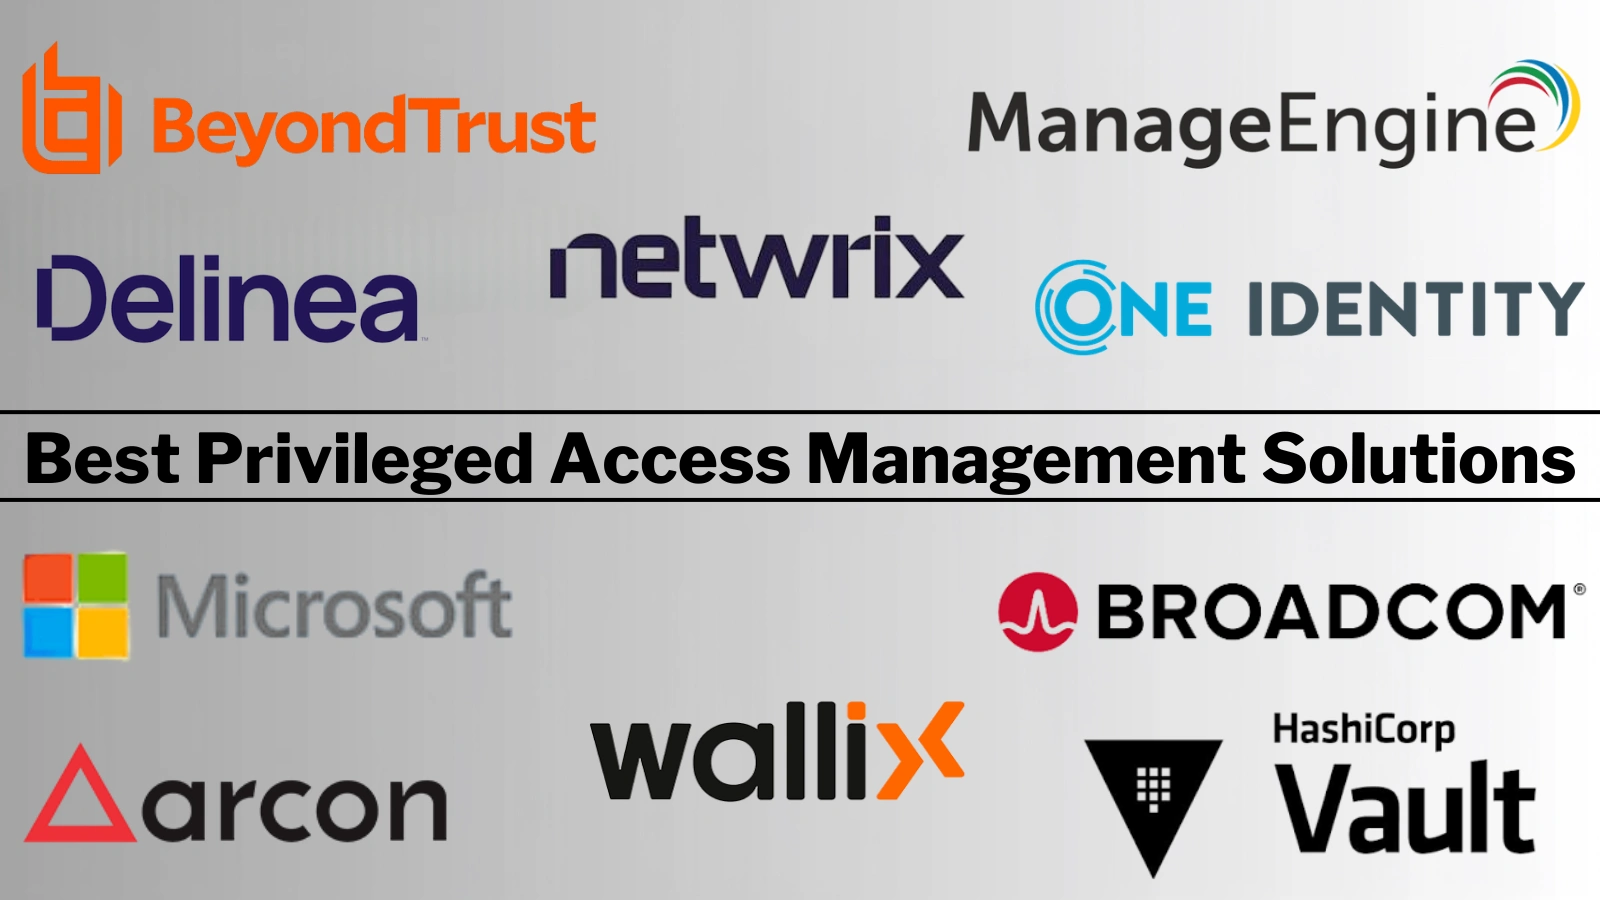
Thị trường giải pháp PAM bao gồm các bộ sản phẩm doanh nghiệp mạnh mẽ, các giải pháp cạnh tranh về giá trị và các chuyên gia về danh tính máy móc. CyberArk nổi lên như một chuẩn mực cho các doanh nghiệp về chiều sâu, trong khi BeyondTrust và Delinea tạo thành bộ ba dẫn đầu với sự cân bằng tốt giữa các tính năng. ManageEngine PAM360 được đánh giá cao về giá trị mang lại, còn HashiCorp Vault chiếm ưu thế trong việc quản lý danh tính máy móc và bí mật. Microsoft Entra PIM cung cấp khả năng JIT cho các vai trò Azure cho các gói E5.
Các tài khoản có đặc quyền, bao gồm quản trị viên miền, thông tin đăng nhập root, tài khoản dịch vụ và vai trò đám mây, đóng vai trò là chìa khóa để mở rộng phạm vi của các cuộc tấn công. Việc khai thác thành công các tài khoản này có thể biến một sự cố nhỏ như lừa đảo một máy tính xách tay thành một sự cố ảnh hưởng trên toàn doanh nghiệp.
CyberArk: Chuyên Sâu và Toàn Diện
CyberArk cung cấp một nền tảng PAM tập trung vào nguyên tắc Zero Standing Privilege. Giải pháp này cung cấp quyền truy cập theo yêu cầu (JIT), tài khoản đặc quyền nhất thời, giám sát phiên và kiểm toán hoạt động đặc quyền. Mục tiêu chính là loại bỏ các đặc quyền cố định và cung cấp các biện pháp kiểm soát chi tiết về đặc quyền.
Các tính năng chính của CyberArk bao gồm:
- Zero Standing Privilege
- Truy cập Just-In-Time (JIT)
- Tài khoản đặc quyền nhất thời
- Giám sát và ghi lại phiên đặc quyền
- Khám phá không cần agent
- Kiểm soát đặc quyền chi tiết
- Truy cập từ xa an toàn
- Loại bỏ đặc quyền sau phiên
CyberArk phù hợp nhất cho các tổ chức muốn loại bỏ hoàn toàn quyền truy cập quản trị cố định và ưu tiên mô hình truy cập dựa trên nhiệm vụ, theo yêu cầu. Ưu điểm nổi bật của CyberArk là cách tiếp cận ZSP/JIT mạnh mẽ, khả năng giám sát và ghi lại phiên, cũng như các kiểm soát truy cập chi tiết. Tuy nhiên, giải pháp này tập trung nhiều hơn vào quyền truy cập dựa trên hoạt động và zero-standing-privilege so với các phương pháp PAM truyền thống dựa trên vault đầu tiên. Các tổ chức có môi trường PAM kế thừa phức tạp có thể cần thêm tích hợp và cấu hình.
BeyondTrust: Cân Bằng và Hiệu Quả
BeyondTrust, một trong ba đơn vị dẫn đầu, cung cấp các tính năng như vaulting mật khẩu, quản lý phiên tốt nhất, quản lý đặc quyền cho điểm cuối và truy cập từ xa an toàn. Họ chủ động giải quyết các rủi ro bảo mật, ví dụ như lỗ hổng RCE trong BeyondTrust Remote Support và Privileged Remote Access thông qua việc cập nhật bản vá tự động trên đám mây.
Các tính năng chính của BeyondTrust bao gồm:
- Password Safe vault
- Giám sát và ghi lại phiên
- Đặc quyền điểm cuối (Windows/Mac/Unix)
- Truy cập từ xa/nhà cung cấp an toàn
- Phân tích mối đe dọa danh tính
BeyondTrust là lựa chọn lý tưởng cho các doanh nghiệp tìm kiếm chiều sâu mà không cần các chương trình quy mô như CyberArk. Ưu điểm của BeyondTrust nằm ở sức mạnh trong quản lý phiên và truy cập từ xa, cùng với sự thực tế trong triển khai. Tuy nhiên, sau các sự cố CVE về truy cập từ xa năm 2024, việc thẩm định kỹ lưỡng về việc tăng cường bảo mật và lộ trình phát triển là cần thiết.
Delinea: Dễ Sử Dụng và Linh Hoạt
Delinea, kết quả của sự hợp nhất giữa Thycotic và Centrify, nổi bật với Secret Server có giao diện dễ sử dụng. Họ cung cấp giải pháp PAM cho máy chủ và nền tảng SaaS trên đám mây, bao gồm cả việc khám phá, luân chuyển và quản lý vòng đời khóa SSH tự động cho các cụm máy chủ lai.
Các tính năng chính của Delinea bao gồm:
- Secret Server vault
- PAM máy chủ/kết nối AD
- Nền tảng SaaS đầu tiên
- Quy trình làm việc JIT
- Bí mật DevOps
- Phân tích dữ liệu
Delinea phù hợp nhất cho các tổ chức từ tầm trung đến doanh nghiệp ưu tiên thời gian đạt được giá trị. Ưu điểm của họ là chuẩn mực về khả năng sử dụng, sự trưởng thành của nền tảng SaaS và mô hình kinh tế hợp lý. Tuy nhiên, các tính năng chuyên sâu nhất của họ vẫn còn kém hơn CyberArk và quá trình hợp nhất thương hiệu vẫn đang tiếp diễn.
Các Giải Pháp Khác
One Identity Safeguard tập trung vào phân tích phiên, kết hợp vaulting được bảo mật bằng thiết bị với phân tích phiên chuyên sâu, được thiết kế để hoạt động cùng với các ngăn xếp danh tính được bảo mật chống lại các lỗ hổng leo thang đặc quyền trong One Identity Manager. Giải pháp này phù hợp với các doanh nghiệp nặng về AD và coi trọng khả năng phân tích phiên.
ManageEngine PAM360 mang đến giá trị với các tính năng vaulting, ghi lại phiên, JIT và quản lý SSH/chứng chỉ. Họ tích hợp với bộ sản phẩm ManageEngine rộng hơn, bao gồm quản lý thiết bị đầu cuối. PAM360 là lựa chọn tốt cho các doanh nghiệp tầm trung tập trung vào giá cả và các doanh nghiệp chịu áp lực về chi phí.
WALLIX Bastion là giải pháp PAM hàng đầu tại Châu Âu, cung cấp vaulting và quản lý phiên, tuân thủ NIS2/GDPR và đáp ứng yêu cầu về chủ quyền. Đây là một giải pháp thay thế kiến trúc cho cổng gateway bastion host truyền thống. WALLIX phù hợp với các tổ chức được quy định tại EU và nhạy cảm về chủ quyền.
ARCON PAM là một giải pháp mạnh mẽ ở các thị trường mới nổi như Ấn Độ, Trung Đông và Châu Phi, cung cấp vaulting, quản lý phiên và JIT. ARCON PAM đặc biệt phù hợp với các tổ chức tại các khu vực hoạt động mạnh của ARCON hoặc các tập đoàn toàn cầu có chi nhánh tại đó.
Symantec PAM (từ lineage CA) tiếp tục phục vụ các hệ thống hiện có lớn với các tính năng vaulting và kiểm soát phiên, đồng thời liên tục cập nhật để khắc phục các lỗ hổng leo thang đặc quyền của Symantec. Giải pháp này phù hợp cho các khách hàng hiện tại của Symantec/CA PAM đang tối ưu hóa việc gia hạn hợp đồng.
HashiCorp Vault là giải pháp hàng đầu cho PAM của máy móc, cung cấp bí mật động, chứng chỉ có thời gian tồn tại ngắn (short-TTL) và mã hóa dưới dạng dịch vụ (encryption-as-code) để quản lý tài khoản dịch vụ và các pipeline CI/CD. Vault là lựa chọn tiêu chuẩn cho các nhóm DevOps và nền tảng muốn loại bỏ chứng chỉ máy móc cố định.
Microsoft Entra Privileged Identity Management (PIM) cung cấp kích hoạt JIT, quy trình phê duyệt và đánh giá quyền truy cập cho các vai trò Entra/Azure. Giải pháp này được đóng gói cùng với Entra ID P2/E5 và rất hiệu quả trong việc ngăn chặn các sự cố kiểm soát plane nghiêm trọng. Tuy nhiên, nó không phải là một giải pháp PAM đầy đủ với khả năng vaulting và ghi lại phiên cho máy chủ và thiết bị.
Lựa Chọn Giải Pháp PAM Phù Hợp
Việc lựa chọn giải pháp PAM nên dựa trên số lượng người dùng có đặc quyền và loại tài sản cần bảo vệ. Đối với quản trị viên con người trên máy chủ và thiết bị mạng, bộ ba dẫn đầu gồm CyberArk (chiều sâu), BeyondTrust (phiên) và Delinea (dễ sử dụng) hoặc các giải pháp thay thế về giá trị như ManageEngine, WALLIX (EU) và ARCON (theo khu vực) là những lựa chọn phù hợp.
Đối với chứng chỉ máy móc/DevOps, HashiCorp Vault là tiêu chuẩn. Các mô-đun bí mật của các nhà cung cấp hàng đầu có thể cạnh tranh, nhưng hiếm khi thay thế được Vault. Đối với các vai trò Azure, Microsoft Entra PIM đã được đóng gói và nên được kích hoạt ngay lập tức bất kể các giải pháp khác.
Các yêu cầu về bảo hiểm và kiểm toán hiện nay đều giả định rằng việc vaulting quản trị viên miền, ghi lại phiên, cấp quyền JIT và loại bỏ đặc quyền cố định là các bằng chứng sẵn sàng. Việc thực thi các ranh giới truy cập Zero Trust, như sử dụng Entra PIM cho các vai trò Azure, đảm bảo rằng mọi yêu cầu quản trị đều được xác minh liên tục, xác thực và giới hạn theo ngữ cảnh.
Các điểm chính cần lưu ý bao gồm báo giá của các đơn vị dẫn đầu, các bậc giá được công bố của ManageEngine làm cơ sở đàm phán, mô hình cốt lõi OSS của Vault với cấp phép doanh nghiệp, và Entra PIM được đóng gói với Entra ID P2/E5. Đối với các doanh nghiệp sử dụng Broadcom/Symantec, đây là một quyết định gia hạn hợp đồng. Mô hình kết hợp Entra PIM và một giải pháp vault thực tế là một phương án thực tế cho các môi trường Azure, vì PIM đơn lẻ không phải là PAM.
Các giải pháp hàng đầu như CyberArk, BeyondTrust và Delinea định nghĩa cấp độ doanh nghiệp. ManageEngine chứng minh rằng quản trị không yêu cầu ngân sách của các đơn vị dẫn đầu. WALLIX và ARCON chiếm lĩnh thị trường theo khu vực của họ. One Identity tập trung sâu vào phân tích phiên. Broadcom phục vụ cơ sở khách hàng hiện tại của họ. HashiCorp Vault thống trị đa số các trường hợp sử dụng máy móc. Microsoft Entra PIM cung cấp khả năng JIT được đóng gói cho các môi trường Azure, nên được kích hoạt ngay lập tức.
Việc vaulting quản trị viên, ghi lại phiên, loại bỏ đặc quyền cố định và buộc kẻ tấn công phải tìm kiếm các phương thức khác là những chiến lược cốt lõi. Trong đó, Microsoft Entra PIM cung cấp khả năng kích hoạt và xem xét vai trò đám mây theo yêu cầu, được đóng gói cùng với P2/E5, nhưng không có khả năng vaulting hoặc ghi lại phiên cho máy chủ và thiết bị. Do đó, cần kết hợp nó với một sản phẩm có khả năng vaulting thực sự.
Quản lý đặc quyền máy móc liên quan đến việc sử dụng chứng chỉ động, có thời gian tồn tại ngắn cho các ứng dụng, pipeline và khối lượng công việc. Đây là mô hình zero-standing-privilege cho các danh tính có số lượng vượt trội so với con người. Nó bổ sung, chứ không thay thế, PAM phiên người dùng.
Thông thường, các triển khai PAM bao gồm vaulting và luân chuyển chứng chỉ đặc quyền, MFA khi nâng cấp quyền, ghi lại phiên cho các hệ thống quan trọng, và bằng chứng về JIT/quyền tối thiểu. Tình trạng triển khai PAM hiện tại có thể trực tiếp ảnh hưởng đến phí bảo hiểm.
PAM là lĩnh vực quyết định chi phí của các cuộc tấn công mạng. CyberArk, BeyondTrust và Delinea đại diện cho cấp độ doanh nghiệp. ManageEngine chứng minh rằng quản trị không yêu cầu ngân sách cao. WALLIX và ARCON thống trị khu vực của họ. One Identity đi sâu vào phân tích phiên. Broadcom phục vụ cơ sở cài đặt của họ. HashiCorp Vault đứng đầu trong các trường hợp sử dụng máy móc. Entra PIM cung cấp JIT được đóng gói cho các môi trường Azure mà người dùng nên kích hoạt ngay hôm nay. Hãy vault quản trị viên, ghi lại các phiên, loại bỏ đặc quyền cố định và buộc kẻ tấn công phải tìm phương thức khác.
Các báo giá của các đơn vị dẫn đầu (CyberArk, BeyondTrust, Delinea) thường tính theo mỗi người dùng/tài sản đặc quyền với mức tối thiểu của nền tảng. ManageEngine công bố các bậc giá, đóng vai trò là điểm khởi đầu cho đàm phán. HashiCorp Vault có lõi OSS với cấp phép doanh nghiệp. Microsoft Entra PIM được đóng gói cùng với Entra ID P2/E5.
CyberArk cung cấp nền tảng sâu nhất và chương trình quản lý nặng nhất. BeyondTrust mạnh về quản lý phiên và truy cập từ xa với việc triển khai thực tế. Delinea dẫn đầu về khả năng sử dụng và nền tảng SaaS. Cả ba đều vượt qua các cuộc kiểm toán, sự khác biệt nằm ở mức độ đầu tư và yêu cầu của chương trình.
Đối với các vai trò Azure/Entra, Microsoft Entra PIM cung cấp khả năng kích hoạt và đánh giá JIT thực tế, được đóng gói với P2/E5. Tuy nhiên, nó thiếu vault lưu trữ chứng chỉ và khả năng ghi lại phiên cho máy chủ và thiết bị. Vì vậy, cần kết hợp nó với một sản phẩm vault đẳng cấp.
Tài liệu tham khảo:
- The Privilege Paths Attackers See That You Don’t: A Complete PAM Guide
- Best Privileged Access Management (PAM) Tools
- BeyondTrust Tools RCE Vulnerability
- SSH Keys Lifecycle Management
- One Identity Manager Privilege Escalation Vulnerabilities
- Best Linux & Mobile Device Management Software in 2026
- Bastion Host
- Identity Management Solutions
- Symantec Diagnostic Tool Vulnerability
- HashiCorp Vault Bypass Vulnerability
- Azure Bastion Vulnerability
- Zero Trust Architecture