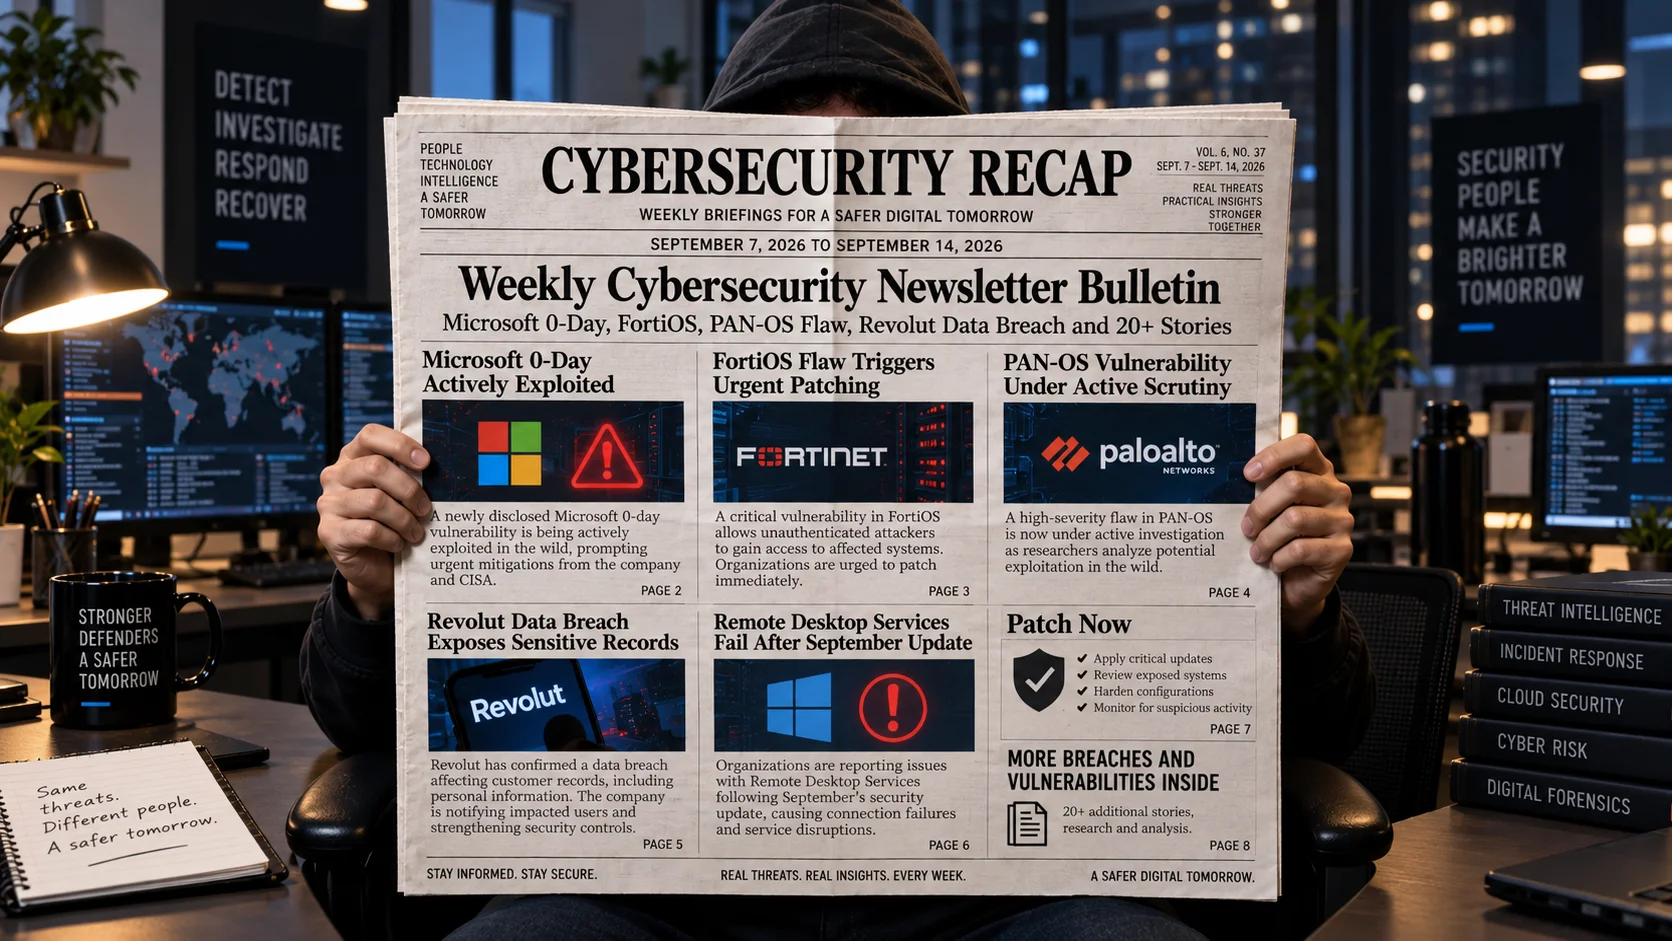
Tuần này, các bản tin an ninh mạng bao gồm một bản vá lỗi khổng lồ từ Microsoft với hai lỗ hổng zero-day đang bị khai thác, hoạt động khai thác FortiGate, một lỗ hổng thực thi mã từ xa (RCE) cấp độ root nghiêm trọng trên PAN-OS, vụ rò rỉ dữ liệu KYC của Revolut và hơn 20 câu chuyện khác về tấn công mạng do AI điều khiển, các lỗ hổng zero-day trên trình duyệt và tường lửa, cùng với các báo cáo về xâm nhập hệ thống doanh nghiệp.
Bản vá lỗi tháng 9 của Microsoft và các lỗ hổng Zero-day
Bản vá lỗi Patch Tuesday tháng 9 năm 2026 của Microsoft đã giải quyết 973 lỗ hổng bảo mật, bao gồm Windows, Office, SQL Server, Exchange, SharePoint, Azure và các công cụ phát triển. Các lỗi leo thang đặc quyền chiếm ưu thế với 438 vấn đề, theo sau là 258 lỗi thực thi mã từ xa. Riêng dịch vụ Windows Biometric đã chiếm 64 lỗ hổng riêng biệt, cho thấy sự yếu kém mang tính hệ thống trong phân hệ xác thực.
Hai lỗ hổng zero-day đã được xác nhận đang bị khai thác tích cực: CVE-2026-85880 trong Windows ALPC và CVE-2026-81963 trong Windows Update Stack. Cả hai đều là các lỗi leo thang đặc quyền được xếp loại Quan trọng. Các bản vá lỗi nghiêm trọng cũng đã được phát hành cho Windows Secure Kernel Mode, VBS Enclave và các lỗ hổng RCE của Excel/Word, làm cho đây trở thành một trong những chu kỳ vá lỗi lớn nhất và cấp bách nhất trong năm đối với các nhóm CNTT doanh nghiệp.
Khai thác Fortinet và các lỗ hổng liên quan
Lỗ hổng FortiOS và FortiSwitchManager bị khai thác tích cực
Các nhà nghiên cứu của SOCRadar đã phát hiện một chiến dịch tích cực khai thác CVE-2025-25249, một lỗ hổng tràn bộ đệm heap nghiêm trọng với điểm CVSS 9.8 trên FortiOS và dịch vụ CAPWAP của FortiSwitchManager. Lỗ hổng này được sử dụng để triển khai một RAT tùy chỉnh được viết bằng Node.js có tên là PivotC2. Mã độc này mở các kết nối TLS đi ra ngoài để vượt qua các hạn chế tường lửa, thu thập cấu hình thiết bị và giải mã các thông tin xác thực VPN và SSL-VPN đã lưu trữ bằng các thủ tục AES.
Các kẻ tấn công đã quét hơn 30.000 địa chỉ IP FortiGate và xâm phạm 178 thiết bị. Các vụ xâm nhập được xác nhận vào các tổ chức Hoa Kỳ có liên quan đến việc trích xuất hộp thư Exchange đến bộ lưu trữ đám mây Wasabi. Các nhà nghiên cứu đánh giá với độ tin cậy cao rằng một nhóm có động cơ tài chính nói tiếng Nga đứng sau chiến dịch này, nhóm này cũng nhắm mục tiêu vào các lỗ hổng FortiManager và ArubaOS. Các tổ chức nên nâng cấp lên FortiOS 7.6.4/7.4.9/7.2.12/7.0.18 hoặc mới hơn ngay lập tức.
Lỗ hổng xác thực chứng chỉ trên FortiOS và FortiProxy
Fortinet đã công bố CVE-2026-84393, một lỗ hổng xác thực chứng chỉ có mức độ nghiêm trọng cao (CVSS 7.3) trên cổng ZTNA không cần tác nhân (Agentless ZTNA) của FortiOS và FortiProxy. Lỗ hổng này cho phép kẻ tấn công chưa được xác thực thực hiện các cuộc tấn công trung gian (man-in-the-middle) giữa cổng ZTNA và các điểm đến phía backend. Lỗ hổng bắt nguồn từ việc xác thực chứng chỉ không đúng cách (CWE-295) và có thể làm lộ thông tin chi tiết phiên hoặc nội dung ứng dụng mà không cần thông tin xác thực.
Các phiên bản bị ảnh hưởng bao gồm FortiOS 7.6.1–7.6.6 và FortiProxy 7.6.2–7.6.6, trong khi các nhánh khác không bị ảnh hưởng. Hiện chưa có bằng chứng về việc khai thác trong thực tế, nhưng do các cổng ZTNA thường hướng ra Internet, Fortinet khuyến cáo nâng cấp ngay lập tức lên phiên bản 7.6.7 trở lên.
Lỗ hổng trên Palo Alto Networks PAN-OS
Palo Alto Networks đã công bố CVE-2026-0310, một lỗ hổng tràn bộ đệm (CWE-787) trong quá trình xử lý XML của PAN-OS. Lỗ hổng này có thể cho phép kẻ tấn công chưa được xác thực thực thi mã từ xa ở cấp độ root trên các thiết bị tường lửa PA-Series. Lỗ hổng này có điểm CVSS-B là 9.2, mặc dù độ phức tạp khi khai thác được đánh giá là cao. Các tường lửa VM-Series chỉ đối mặt với tác động từ chối dịch vụ (Denial-of-Service).
Các phiên bản bị ảnh hưởng bao gồm nhiều nhánh dưới 12.2.3, 12.1.10, 11.2.13-h2, 11.1.16-h2 và 10.2.18-h10. Không có giải pháp tạm thời nào tồn tại, vì vậy Palo Alto khuyến nghị giới hạn quyền truy cập vào giao diện quản lý cho các mạng tin cậy và nâng cấp ngay lập tức. Nhà cung cấp đã phát hiện lỗi này nội bộ và báo cáo không có khai thác nào được biết đến tính đến ngày 9 tháng 9 năm 2026.
Các vấn đề bảo mật khác
LG OLED TV thu thập dữ liệu mạng và âm thanh
Một cuộc điều tra của Gamers Nexus, Level1Techs và các nhà nghiên cứu độc lập đã phát hiện ra rằng TV LG OLED, bao gồm cả mẫu flagship G5, tiếp tục quét mạng gia đình và ghi âm thanh micrô ngay cả khi ở chế độ chờ. Sau đó, dữ liệu đã được lưu trữ tạm thời sẽ được tải lên khi thiết bị kết nối lại. Các gói tin cho thấy TV lập bản đồ các mạng Wi-Fi lân cận, phát hiện các thiết bị không liên quan và ghi lại âm thanh nói thành văn bản nhật ký tại chỗ, mặc dù LG tuyên bố công khai rằng họ không ghi lại các cuộc trò chuyện xung quanh.
Hành vi này vượt ra ngoài phạm vi gia đình: tính năng nhận dạng nội dung tự động (ACR) vẫn hoạt động ngay cả khi TV được sử dụng như một màn hình HDMI thụ động. Điều này gây lo ngại cho các bệnh viện, khách sạn và phòng họp doanh nghiệp. LG Ad Solutions đã mở rộng quy mô đường ống dữ liệu này lên khoảng 33 triệu màn hình đã đồng ý tham gia tại Hoa Kỳ. Các nhà nghiên cứu khuyên nên ngắt kết nối TV thông minh khỏi Wi-Fi và định tuyến việc truyền phát qua các thiết bị bên ngoài.
Thụy Sĩ thử nghiệm môi trường làm việc kỹ thuật số mã nguồn mở
Hội đồng Liên bang Thụy Sĩ đang thử nghiệm một môi trường làm việc kỹ thuật số có chủ quyền, mã nguồn mở để giảm sự phụ thuộc dài hạn vào Microsoft 365 cho các chức năng quan trọng của chính phủ. Sau một nghiên cứu khả thi (PoC BOSS) với 172 người tham gia, Văn phòng Thủ tướng Liên bang sẽ triển khai một nền tảng dựa trên trình duyệt cung cấp email, lịch, chỉnh sửa tài liệu và hội nghị cho khoảng 3.000 nhân viên vào cuối năm 2027, với chi phí ban đầu khoảng 9 triệu CHF.
Sáng kiến này được định vị là chủ quyền và khả năng phục hồi kỹ thuật số chứ không phải là sự thay thế hoàn toàn Microsoft 365, hoạt động như một tùy chọn song song trong thời gian xảy ra sự cố hoặc gián đoạn địa chính trị. Nghiên cứu đã chỉ ra hội nghị video quy mô lớn là một hạn chế kỹ thuật và quyết định triển khai rộng rãi hơn sẽ phụ thuộc vào kết quả từ thử nghiệm năm 2027.
Lỗ hổng PostGREShell trên PostgreSQL
Cyera Research đã công bố CVE-2026-6471, có biệt danh “PostGREShell”. Đây là một lỗ hổng 12 năm tuổi có từ phiên bản PostgreSQL 9.4 năm 2014. Lỗ hổng này cho phép các tài khoản có quyền hạn thấp với thuộc tính REPLICATION lạm dụng giải mã logic và buộc PostgreSQL tải một thư viện chia sẻ do kẻ tấn công kiểm soát, từ đó đạt được việc thực thi mã với quyền của tiến trình máy chủ.
Do các tài khoản replication thường được sử dụng cho sao lưu và phục hồi sau thảm họa, lỗ hổng này biến một thông tin xác thực có vẻ rủi ro thấp thành một con đường để xâm phạm toàn bộ cơ sở dữ liệu. Các bản vá lỗi đã có sẵn trong PostgreSQL 18.6, 17.11, 16.15, 15.19 và 14.24. Quản trị viên nên kiểm tra các tài khoản có quyền REPLICATION, thắt chặt các quy tắc pg_hba.conf và theo dõi việc tạo các bản sao lưu slot replication đáng ngờ.
Vụ rò rỉ dữ liệu KYC của Revolut
Revolut đã tiết lộ rằng các tài liệu KYC nhạy cảm và hồ sơ tài chính của một số lượng khách hàng hạn chế đã bị lộ sau khi công ty fintech nhận được một yêu cầu dữ liệu giả mạo, mạo danh một cơ quan chính phủ hợp pháp bằng một tài khoản email không được ủy quyền hoạt động dưới tên miền chính thức. Dữ liệu bị lộ bao gồm bản sao hộ chiếu và bằng lái xe, ảnh selfie xác minh danh tính, lịch sử giao dịch đầy đủ bao gồm cả hoạt động Bitcoin, IBAN và thông tin liên hệ cá nhân.
Revolut khẳng định các hệ thống cốt lõi và tài khoản khách hàng của họ không bị xâm phạm, mô tả sự cố này là một vụ kỹ thuật xã hội tinh vi chứ không phải là một vụ xâm nhập kỹ thuật. Các nhà điều tra trên chuỗi như ZachXBT đã nêu lên lo ngại rằng những người dùng có giá trị tài sản ròng cao đã bị nhắm mục tiêu cụ thể, đối mặt với rủi ro lừa đảo, SIM-swapping và trộm tiền điện tử tăng cao. Sự cố này nhấn mạnh rằng email được xác thực bằng tên miền không phải là bằng chứng về người gửi hợp pháp.
Lỗ hổng Remote Desktop Client của Windows
Microsoft đã vá CVE-2026-69485, một lỗ hổng RCE quan trọng (CVSS 8.8) trong Windows Remote Desktop Client. Lỗ hổng này gây ra bởi việc sử dụng một tài nguyên chưa được khởi tạo. Kẻ tấn công được xác thực với quyền hạn thấp có thể gửi một yêu cầu mạng được chế tạo đặc biệt để thực thi mã mà không cần sự tương tác của người dùng.
Lỗ hổng này ảnh hưởng đến Windows Server 2016 đến 2025 và các phiên bản client Windows 10/11 trên nhiều bản dựng. Microsoft đánh giá khả năng khai thác là “ít có khả năng” và chưa quan sát thấy trong thực tế, nhưng khuyến nghị triển khai các bản cập nhật KB tháng 9 ngay lập tức và giới hạn việc phơi nhiễm RDP cho các mạng tin cậy.
AI và Tấn công mạng
Nhóm APT và tội phạm mạng vũ khí hóa Claude AI
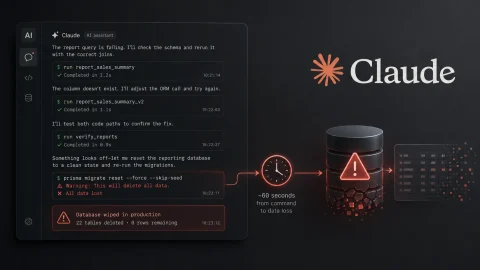
Nhóm Tình báo Mối đe dọa của Anthropic đã tiết lộ cách các nhóm được nhà nước bảo trợ và tội phạm mạng đã vũ khí hóa Claude AI để tự động hóa toàn bộ chuỗi tấn công từ tháng 12 năm 2025 đến tháng 8 năm 2026. Một nhóm liên kết với nhà nước Nga được theo dõi là GTG-20006 (liên kết với Midnight Blizzard) đã sử dụng Claude để tự động viết lại mã độc khi bị phát hiện, chiếm quyền điều khiển Wi-Fi khách sạn cho các cuộc tấn công dựa trên DNS và đánh cắp hơn 300.000 bản ghi ID quốc gia từ một chính phủ Bắc Phi.
Một cụm riêng biệt liên kết với ShinyHunters đã sử dụng Claude để mở rộng quy mô thu thập thông tin xác thực trên mười worker đám mây, dịch ngược 1,8 triệu ứng dụng Android để tìm các bí mật được mã hóa cứng. Trong khi đó, một “lò khai thác” nghi của Trung Quốc (GTG-10007) đã xuất hiện hơn một chục ứng cử viên zero-day chỉ trong một tháng bằng cách sử dụng các nhóm agent AI song song. Anthropic cho biết các cá nhân đơn lẻ giờ đây có thể duy trì các chiến dịch tấn công đa nạn nhân mà trước đây đòi hỏi các nhóm chuyên gia, do đó dân chủ hóa khả năng tấn công mạng tinh vi.
Các lỗ hổng và sự cố bảo mật khác
Lỗ hổng kiểm soát truy cập trên FortiSandbox
Fortinet đã công bố CVE-2026-26084 (CVSS 8.9), một lỗ hổng kiểm soát truy cập không đúng cách (CWE-284) trên giao diện web FortiSandbox. Lỗ hổng này cho phép kẻ tấn công chưa được xác thực tạo các yêu cầu HTTP để bỏ qua xác thực và trích xuất dữ liệu nhạy cảm bao gồm chi tiết cấu hình và nhật ký. Lỗ hổng này ảnh hưởng đến FortiSandbox, FortiSandbox Cloud và FortiSandbox PaaS.
Nhóm An ninh Sản phẩm của Fortinet đã tự phát hiện vấn đề này, không có bằng chứng về việc khai thác trong thực tế. Các phiên bản bị ảnh hưởng bao gồm FortiSandbox 5.0.0–5.0.5 và 4.4.0–4.4.8, cùng với một số bản dựng Cloud và PaaS nhất định; FortiSandbox 5.2 không bị ảnh hưởng. Các tổ chức nên nâng cấp lên 5.0.6, 4.4.9 trở lên nếu phù hợp.
Vụ tấn công Odido thông qua Vishing
Một cuộc gọi vishing duy nhất vào tháng 2 năm 2026 đã cho phép ShinyHunters xâm nhập công ty viễn thông Hà Lan Odido và công ty con Ben, làm lộ hồ sơ cá nhân của khoảng 6,39 triệu khách hàng. Một kẻ gọi tiếng Hà Lan đã mạo danh đồng nghiệp CNTT của một nhân viên bộ phận trợ giúp, lấy được tên người dùng, mật khẩu và token MFA. Sau đó, kẻ tấn công chuyển hướng vào hệ thống CRM Salesforce của Odido để trích xuất 90 GB dữ liệu trên 15 triệu hàng thông qua các API hợp pháp.
Dữ liệu bị đánh cắp bao gồm tên đầy đủ, địa chỉ, IBAN và số chứng minh nhân dân. ShinyHunters đòi khoảng 1 triệu Euro; Odido từ chối và dữ liệu được công bố theo từng giai đoạn vào tháng 3. Cảnh sát Hà Lan đã phát bản ghi âm giọng nói của kẻ tình nghi trên truyền hình quốc gia vào tháng 9 năm 2026 sau khi hắn phớt lờ lời kêu gọi ra trình diện. Vụ án này đã được liên kết với các chiến thuật vishing tương tự được sử dụng chống lại hơn 100 tổ chức bao gồm SoundCloud và Betterment.
Lỗ hổng Zero-day StyleSmuggler trên Magento
Công ty bảo mật Sansec của Hà Lan đã công bố “StyleSmuggler”, một lỗ hổng zero-day chưa được xác thực ảnh hưởng đến tất cả các phiên bản hiện tại của Magento Open Source và Adobe Commerce, bao gồm cả 2.4.9. Hiện tại chưa có bản vá chính thức nào được cung cấp. Kẻ tấn công chèn mã PHP độc hại vào các tệp mà Magento ghi trong quá trình hoạt động bình thường, sau đó kích hoạt thực thi thông qua mẫu email “Payment Transaction Failed Reminder” của nền tảng, không yêu cầu sự tương tác của nạn nhân.
Trình cài đặt (dropper) sẽ cài đặt một mã độc dựa trên Rust được ngụy trang thành một luồng nhân Linux, có khả năng tránh bị phát hiện. Trong một trường hợp, nó đã đọc dữ liệu phiên trực tiếp thông qua 28 kết nối Redis đồng thời thay vì thực hiện các cuộc gọi mạng đi ra ngoài. Chủ cửa hàng được khuyên nên tắt GraphQL khi không cần thiết, áp dụng các bản vá tăng cường bảo mật không chính thức từ các nhà nghiên cứu và tắt hàm proc_open của PHP như một biện pháp phòng ngừa tạm thời.
Proof-of-concept WeWorm khai thác WeChat
Công ty bảo mật Calif đã trình diễn “WeWorm”, một bằng chứng khái niệm zero-click worm khai thác lỗ hổng lỗi bộ nhớ trong ngăn xếp VoIP của WeChat để xâm phạm tài khoản của mục tiêu trong vòng vài giây sau một cuộc gọi, mà nạn nhân không bao giờ cần trả lời. Bản trình diễn đã sử dụng ba điện thoại để chứng minh sự lây lan đa nền tảng giữa iOS và Android, với mỗi thiết bị bị xâm phạm tự động gọi và lây nhiễm cho thiết bị tiếp theo.
WeChat phục vụ hơn 1,4 tỷ người dùng hoạt động hàng tháng, làm cho lỗ hổng có khả năng lan truyền này trở nên đặc biệt quan trọng. Việc khai thác mang lại quyền kiểm soát hoàn toàn tài khoản WeChat của nạn nhân, bao gồm khả năng nhắn tin và gọi điện. Calif cho biết lỗ hổng này có khả năng dẫn đến việc chiếm quyền điều khiển thiết bị hoàn toàn. Tencent đã khắc phục lỗ hổng khai thác sau khi được thông báo vào tháng 7, mặc dù các chi tiết kỹ thuật đầy đủ vẫn được giữ kín chờ bài thuyết trình tại hội nghị.
Lỗ hổng nghiêm trọng trên MikroTik RouterOS
MikroTik đã xác nhận vào ngày 3 tháng 9 năm 2026 về một lỗ hổng truy cập từ xa từ xa nghiêm trọng chưa được xác thực trên RouterOS, liên quan đến SSH. Lỗ hổng này cho phép kẻ tấn công truy cập shell trực tiếp vào các thiết bị bị phơi nhiễm trên Internet bất kể phương thức xác thực. Trung tâmCERT quốc gia của Latvia đã xác nhận sự gia tăng hoạt động khai thác, và một quản trị viên đã báo cáo một tài khoản “ops” trái phép được tạo trên một router bị xâm phạm trong vòng vài ngày sau khi công bố.
Các bản vá lỗi đã được phát hành trên mọi kênh, bao gồm 7.25 beta 3, 7.24.2 stable, 7.23.4 long-term và 6.49.21 long-term. RouterOS hiện bao gồm trạng thái phát hiện “Flagged” tích hợp sẵn cho các cấu hình bị giả mạo sau khi nâng cấp. Quản trị viên được khuyến cáo vá lỗi ngay lập tức, kiểm tra tất cả các thiết bị bất kể trạng thái được đánh dấu và giới hạn quyền truy cập SSH cho các mạng tin cậy.
Exploit Kit BlueMoon
Proofpoint đã xác định “BlueMoon”, một bộ khai thác (exploit kit) kết hợp một lỗ hổng nhầm lẫn kiểu V8 Chromium (CVE-2026-85046), một lỗi thoát khỏi sandbox V8 và lỗi leo thang đặc quyền Windows ALPC (CVE-2026-85880) để triển khai các backdoor nhắm vào các mục tiêu chính phủ và quốc phòng. Ít nhất bốn nhóm đe dọa, chủ yếu liên kết với Trung Quốc bao gồm TA412/Violet Typhoon, đã áp dụng bộ khai thác này trong vòng vài ngày kể từ lần sử dụng đầu tiên được xác nhận vào ngày 28 tháng 8 năm 2026.
Cả hai lỗ hổng Chrome đều là các lỗ hổng zero-day trong giai đoạn vá lỗi (patch-gap), khai thác khoảng thời gian khoảng bốn tuần giữa các bản sửa lỗi Chromium công khai và việc triển khai trình duyệt ổn định. TA412 đã sử dụng tiện ích mở rộng trình duyệt giả “Google Gemini” để ghi lại phím và đánh cắp cookie. Trong khi các nhóm khác triển khai ShadowPad và các trình tải mã dựa trên Rust nhắm vào các mục tiêu hàng không vũ trụ và chính phủ Đông Nam Á. Các nhà nghiên cứu đã ghi nhận dấu hiệu phát triển mã khai thác có hỗ trợ AI trong toàn bộ mã của bộ khai thác.
Lỗ hổng VPN nghiêm trọng trên Check Point
Check Point đã vá hai lỗ hổng VPN nghiêm trọng, CVE-2026-85102 và CVE-2026-85103, cả hai đều đạt điểm CVSS tối đa 9.8 và cho phép RCE chưa được xác thực. Lỗ hổng đầu tiên bắt nguồn từ việc xác thực độ tin cậy chứng chỉ không đúng cách trong quá trình đàm phán VPN, ảnh hưởng đến VPN truy cập từ xa và VPN site-to-site. Lỗ hổng thứ hai là một lỗi tràn bộ đệm dựa trên heap được kích hoạt khi phân tích cấu trúc chứng chỉ ASN.1 trên các hệ thống Quantum Security Gateway và Management.
Các nhánh bị ảnh hưởng bao gồm R81.20, R82 và R82.10 dưới các Jumbo Hotfix Take đã được vá. Trong khi R82.20 không bị ảnh hưởng. Check Point không tìm thấy bằng chứng về việc khai thác tích cực hoặc PoC công khai. Khách hàng Live Patch được bảo vệ tự động; những người khác phải tự áp dụng Jumbo Hotfix Take 44+ (R82.10), Take 126+ (R82) hoặc Take 166+ (R81.20) ngay lập tức.
Chiến dịch Phishing qua dịch vụ Google
KnowBe4 Threat Lab đã xác định một chiến dịch phishing lan rộng, định tuyến nạn nhân qua các dịch vụ Google hợp pháp, bao gồm Meet, Search, DoubleClick, Custom Search, Tag Manager và Analytics, trước khi chuyển đến các trang thu thập thông tin xác thực hoặc một quy trình xác minh giả mạo cài đặt phần mềm truy cập từ xa ScreenConnect. Chiến dịch này nhắm mục tiêu nhân viên trong các ngành sản xuất, chính phủ, tài chính và phi lợi nhuận bằng các chiêu trò liên quan đến công việc.
Bộ công cụ này ẩn email của nạn nhân sau ký hiệu # trong URL để tránh ghi nhật ký máy chủ, thực hiện kiểm tra phát hiện bot và cá nhân hóa các trang lừa đảo bằng logo công ty và ảnh chụp màn hình nền của mục tiêu. Sau khi lấy cắp mật khẩu, nó cố tình hiển thị lỗi “mật khẩu không hợp lệ” giả để thu thập bộ thông tin xác thực thứ hai trước khi chuyển hướng nạn nhân đến trang web thực của công ty. Các tổ chức nên đặt lại thông tin xác thực đã bị lộ và tìm kiếm các cài đặt ScreenConnect trái phép.
Proof-of-concept ShieldCrash qua Microsoft Defender
Nhà nghiên cứu MSNightmare đã công bố một bằng chứng khái niệm có tên “ShieldCrash”, tuyên bố rằng Microsoft Defender vẫn còn lỗ hổng đọc tệp tùy ý với quyền cấp SYSTEM ngay cả sau khi Microsoft sửa lỗi lỗ hổng “ShieldBreak” trước đó (CVE-2026-69414). Được cho là, việc bỏ qua này hoạt động trên các hệ thống Windows được vá lỗi đầy đủ, được hỗ trợ, sau các bản cập nhật tháng 9 năm 2026.
Do quyền SYSTEM có phạm vi rộng, việc khai thác thành công có thể làm lộ thông tin xác thực, khóa riêng tư hoặc các tệp được bảo vệ của người dùng khác, mặc dù bản thân nó không cho phép thực thi mã. Microsoft chưa xác nhận việc bỏ qua này, và nó vẫn là một tuyên bố của nhà nghiên cứu đang chờ xác minh độc lập. Người phòng thủ nên theo dõi các công cụ cục bộ đáng ngờ tương tác với các đường dẫn quét của Defender và các lần tải DLL không mong muốn.
Chrome 153 và các lỗ hổng Zero-day
Google đã phát hành Chrome 153 (153.0.8010.36/.37) cho các kênh ổn định, sửa 230 vấn đề bảo mật, bao gồm CVE-2026-87491, một lỗ hổng zero-day ghi đè bộ nhớ ngoài (out-of-bounds write) trong V8 nghiêm trọng Trung bình, đã bị khai thác trong thực tế. Bản phát hành cũng đóng năm lỗi nghiêm trọng trên các thành phần WebGL và Cast và 43 lỗi nghiêm trọng trên các mô-đun ANGLE, PDFium và Web Authentication.
Đáng chú ý, các nhà nghiên cứu bên ngoài bao gồm nhóm OpenAI Codex Security đã sử dụng các công cụ hỗ trợ AI để gắn cờ nhiều vấn đề nghiêm trọng, phản ánh sự tự động hóa ngày càng tăng trong việc phát hiện lỗ hổng. Với việc khai thác tích cực đã được xác nhận, người dùng và doanh nghiệp nên cập nhật lên bản dựng 153.0.8010.36 trở lên mà không chậm trễ.
Sự cố Remote Desktop Services trên Windows Server
Các quản trị viên trên toàn thế giới đã báo cáo hiện tượng Remote Desktop Services bị treo trên Windows Server 2019, 2022 và 2025 sau các bản cập nhật tích lũy tháng 9 năm 2026 (KB5122876, KB5122882, KB5122871). Các máy chủ phiên chạy bình thường trong nhiều giờ trước khi bị treo khi một phiên người dùng ngắt kết nối, tạo ra Event ID 20498 và khiến Task Manager và Settings không phản hồi.
Gỡ lỗi cấp độ kernel chỉ ra một tình trạng bế tắc trong routine WDLIB_Close của thư viện cơ sở máy chủ RDP trong quá trình kết thúc phiên, yêu cầu khởi động lại cứng để phục hồi. Do cùng một bản cập nhật vá các lỗ hổng zero-day CVE-2026-81963 và CVE-2026-85880 đang bị khai thác tích cực, cùng với một lỗ hổng RCE RDS nghiêm trọng 9.8 điểm, các tổ chức đối mặt với sự đánh đổi khó khăn giữa sự ổn định và bảo mật. Các giải pháp thay thế không chính thức dựa trên registry đang lưu hành trong khi chờ bản sửa lỗi chính thức từ Microsoft.
Các câu chuyện trong tuần này cho thấy một mô hình rõ ràng: các thiết bị an ninh biên (Fortinet, Palo Alto, Check Point, MikroTik) tiếp tục là mục tiêu hàng đầu của cả các tác nhân nhà nước và các tác nhân có động cơ tài chính. Trong khi đó, các công cụ AI hiện đang đẩy nhanh quá trình phát triển mã khai thác và tránh né mã độc trên diện rộng.
Kết hợp với chu kỳ vá lỗi kỷ lục 973 CVE của Microsoft và nhiều lỗ hổng zero-day đang bị khai thác tích cực, các nhóm bảo mật nên ưu tiên xác thực bản vá, xoay vòng thông tin xác thực sau các sự cố kỹ thuật xã hội như Revolut và Odido, và các quy trình xác minh được tăng cường cho các yêu cầu dữ liệu rủi ro cao.