ClearFake đã mở rộng một chiến dịch lừa đảo CAPTCHA giả mạo, cho phép đánh cắp tiền điện tử và thông tin xác thực, đồng thời vô hiệu hóa các biện pháp bảo vệ điểm cuối. Kẻ tấn công biến các trang web bị xâm nhập thành nền tảng phóng, dựa vào người dùng để thực thi một lệnh dường như bình thường. Điều này đánh dấu một bước tiến đáng chú ý trong các mối đe dọa mạng.
Cơ chế hoạt động của ClearFake
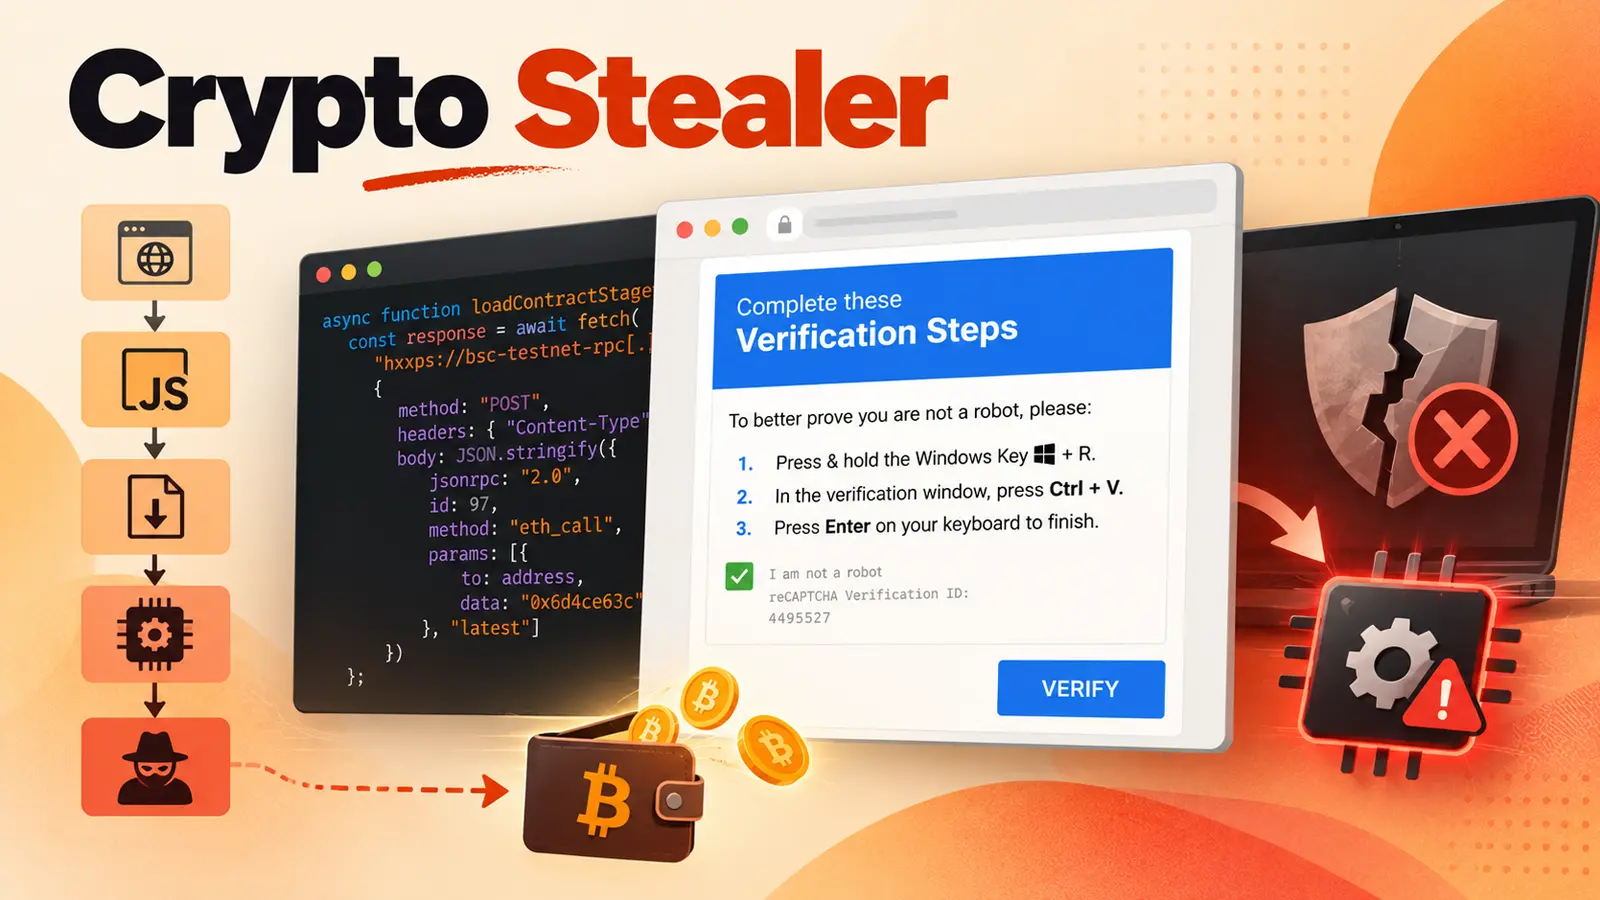
Hoạt động bắt đầu bằng mã trình duyệt được chèn, các chỉ dẫn được lưu trữ trên blockchain và một lời nhắc ClickFix được tạo kiểu giống như Google CAPTCHA. Sau khi người dùng hoàn thành các bước, một bộ tải từ xa sẽ truy xuất và chạy một thư viện được ngụy trang thông qua WebDAV.
Các nhà phân tích Cisco Talos đã xác định hoạt động này sau khi quan sát thấy việc thực thi thư viện từ xa bất thường tại một tổ chức chính phủ Ukraine vào tháng 4 năm 2026. Họ đánh giá rằng các cuộc tấn công được quan sát là một phần của chiến dịch đánh cắp rộng lớn hơn, chứ không nhắm mục tiêu cụ thể vào tổ chức đó.
Các nhánh tấn công chính
ClearFake khai thác hai nhánh tấn công chính. Một nhánh tập trung vào việc đánh cắp tiền điện tử bằng cách thay đổi địa chỉ ví đã sao chép, trong khi nhánh còn lại cung cấp quyền kiểm soát từ xa cho kẻ tấn công, cho phép truy cập dai dẳng và thực hiện các hành vi tài chính trái phép.
Cisco Talos đã theo dõi hoạt động này liên kết với nhánh bộ tải từ xa với tên gọi UAT-10820. Bạn có thể tìm hiểu thêm về chiến dịch này trong báo cáo tại Cisco Talos.
Chi tiết kỹ thuật về kỹ thuật tấn công
Nhánh Crypto Stealer
Trong nhánh tiền điện tử, payload đầu tiên nhận chỉ dẫn để tải xuống một tệp lưu trữ. Một thành phần trình duyệt Chrome hợp lệ, đã được ký số, bị lạm dụng để tải một thư viện độc hại được đặt bên cạnh nó, một kỹ thuật được gọi là DLL side-loading. Đây là một kỹ thuật tinh vi thường được sử dụng trong các cuộc tấn công mạng.
Thư viện này khởi chạy ZigCryptoStealer và một trình điều khiển Windows đã ký nhưng có lỗ hổng. Bộ tải tìm kiếm các sản phẩm EDR và gửi các định danh tiến trình khớp với trình điều khiển, cho phép chúng bị dừng lại. Đây là một ví dụ về cuộc tấn công Bring-Your-Own-Vulnerable-Driver (BYOVD).
Với các biện pháp phòng vệ bị suy yếu, ZigCryptoStealer giám sát clipboard để tìm kiếm các địa chỉ tiền điện tử. Nó có thể thay thế một địa chỉ đã sao chép bằng một địa chỉ thuộc quyền kiểm soát của kẻ tấn công, có khả năng chuyển hướng thanh toán mà không có cảnh báo rõ ràng cho nạn nhân. Phần mềm độc hại này sử dụng một hợp đồng blockchain để lấy cơ sở hạ tầng lệnh đang thay đổi, một phương pháp được gọi là EtherHiding, cho phép kẻ tấn công cập nhật điểm liên lạc mà không cần thay đổi mã được gửi đến máy tính bị nhiễm.
Nhánh Remote Access
Một nhánh riêng biệt sử dụng cùng một mẫu WebDAV chung nhưng cuối cùng chạy một tập lệnh PowerShell để cài đặt một máy khách truy cập từ xa trái phép. Máy khách này ẩn giao diện, kết nối với cổng của kẻ tấn công và tạo một tác vụ sẽ bắt đầu khi đăng nhập. Khả năng truy cập từ xa này làm tăng mức độ nghiêm trọng, cho phép tự động thu thập thông tin nhạy cảm hoặc cho phép kẻ tấn công tương tác trực tiếp với hệ thống.
Cách thức lây nhiễm và phòng ngừa
Chuỗi phân phối bắt đầu khi kẻ tấn công xâm nhập một trang web và chèn JavaScript thông qua một Cloudflare Worker độc hại. Kịch bản này kiểm tra môi trường của khách truy cập và lấy thêm mã từ BNB Smart Chain trước khi hiển thị một lời nhắc xác minh thuyết phục lên trang.
Lời nhắc hướng dẫn khách truy cập Windows mở hộp thoại Run, dán nội dung clipboard và nhấn Enter. Hành động này khởi chạy một lệnh truy cập vào một đường dẫn WebDAV từ xa và gọi rundll32, một tiện ích Windows hợp lệ, để thực thi một xuất xuất thư viện chỉ được xác định bằng một số. Thiết kế này chuyển bước thực thi quan trọng cho nạn nhân, tránh nhu cầu về một lỗ hổng trình duyệt.
Các tổ chức cần giáo dục nhân viên rằng các kiểm tra CAPTCHA hợp lệ không bao giờ yêu cầu mở Run, Terminal, PowerShell hoặc Command Prompt và dán một lệnh. Các nhóm bảo mật nên điều tra lưu lượng WebDAV bất thường, việc thực thi rundll32 dựa trên số thứ tự, các dịch vụ trình điều khiển không mong muốn và các tác vụ được lên lịch mới. Sử dụng danh sách chặn trình điều khiển và các biện pháp bảo vệ trình điều khiển có lỗ hổng cũng là cần thiết để chống lại các mối đe dọa này.