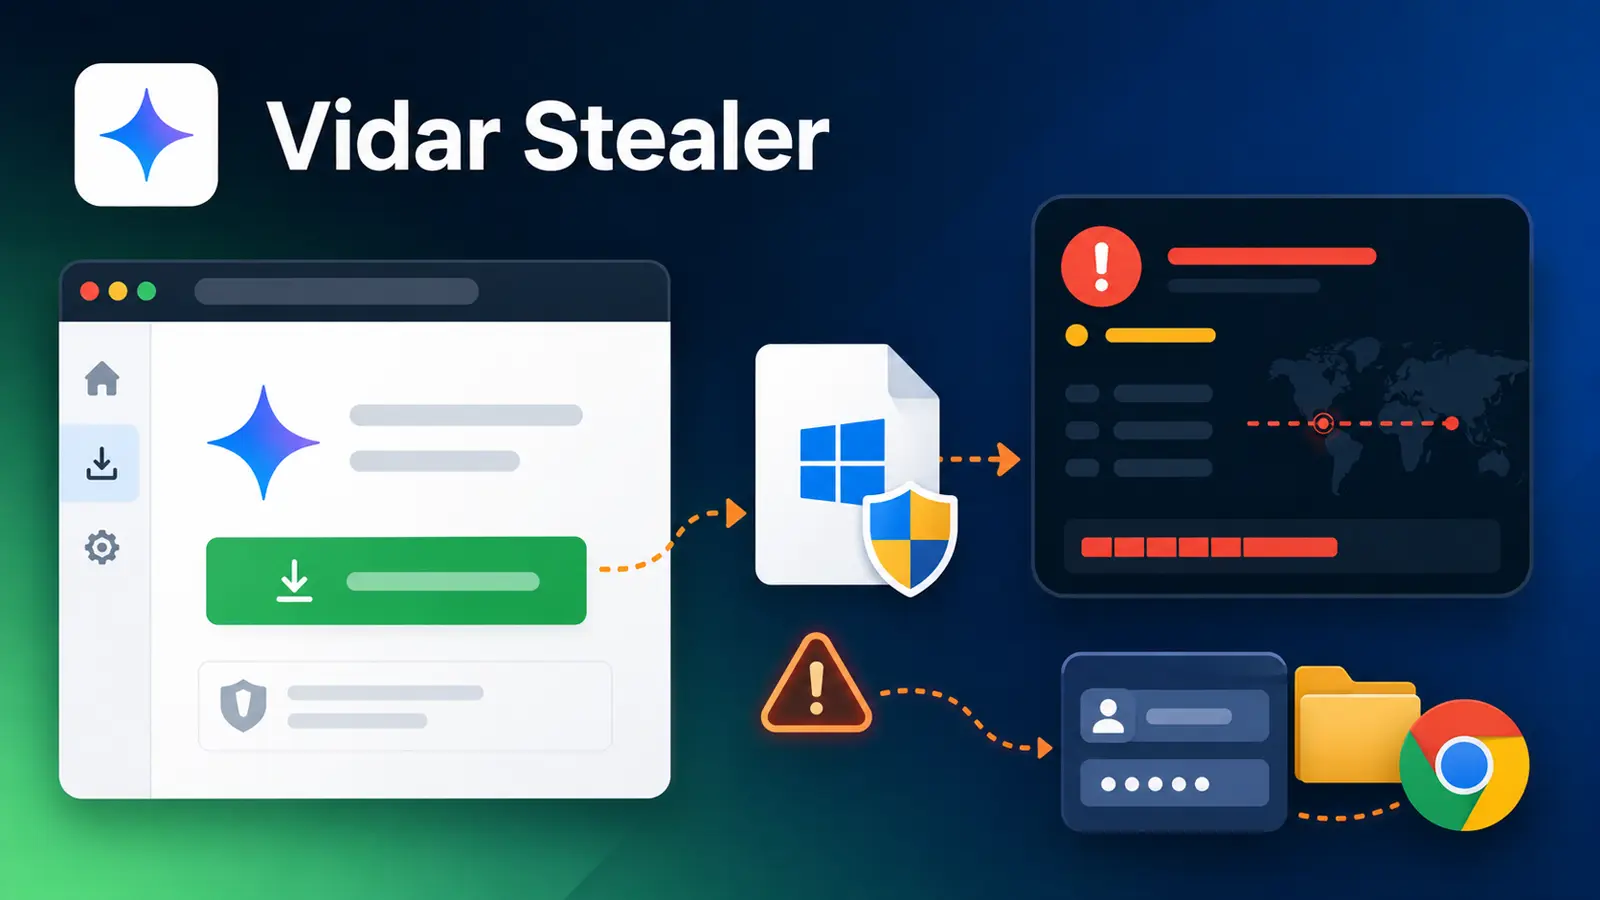
Các đối tượng tội phạm mạng đang lợi dụng sự quan tâm đến generative AI để lừa người dùng tải về mã độc. Trong một vụ việc mới được ghi nhận, một tệp giả mạo trình cài đặt Google Gemini đã phân phối phần mềm đánh cắp thông tin Vidar, gây rủi ro cho mật khẩu trình duyệt đã lưu và các dữ liệu nhạy cảm khác.
Cuộc tấn công này không bắt đầu bằng email lừa đảo. Thay vào đó, nó dựa vào quy trình tìm kiếm và tải xuống phần mềm trông bình thường, cho thấy cách tội phạm có thể biến các tìm kiếm thông thường về công cụ AI thành con đường đánh cắp thông tin đăng nhập.
Khai thác sự quan tâm đến AI cho mục đích tấn công
Chiến thuật này tương tự các chiến dịch gần đây sử dụng trình cài đặt AI giả mạo và thao túng kết quả tìm kiếm để phân phối mã độc đánh cắp mật khẩu. Các hacker sử dụng các trang Claude giả mạo cũng đã chứng minh cách các tệp tải xuống theo chủ đề AI có thể đánh lừa người dùng.
Các nhà phân tích từ Darktrace đã xác định hoạt động này vào tháng 7 năm 2026 trong môi trường của một khách hàng tại khu vực Châu Âu, Trung Đông và Châu Phi. Darktrace cho biết trong một báo cáo được chia sẻ với Cyber Security News (CSN) rằng họ đã liên kết tệp thực thi đáng ngờ với Vidar sau khi phát hiện hành vi tiến trình bất thường, các kết nối đi ra ngoài và các dấu hiệu cho thấy thông tin xác thực trình duyệt đang bị thu thập.
Phân phối mã độc qua trình cài đặt giả mạo
Trường hợp này nhấn mạnh một sự thay đổi rộng hơn trong việc phân phối mã độc. Kẻ tấn công ngày càng đặt các tệp độc hại phía sau tên quen thuộc, các dịch vụ đám mây đáng tin cậy và các thương hiệu AI phổ biến, với hy vọng người dùng sẽ lơ là cảnh giác khi một tệp tải xuống dường như được kết nối với một nền tảng nổi tiếng.
Chuỗi lây nhiễm bắt đầu khi người dùng khởi chạy một tệp có tên Download_Google_Gemini_For_Windows.exe từ thư mục Tải xuống.
Darktrace phát hiện rằng các tìm kiếm cho tên tệp này đã dẫn đến một trang Google Colab chứa lời nhắc tải xuống, mang lại cho chiến dịch vẻ ngoài hợp pháp. Google Colab thường được các nhà phát triển và nhà nghiên cứu sử dụng, điều này làm cho nó trở thành một điểm trung chuyển hữu ích cho chiêu trò này.
Trang này đã chuyển hướng khách truy cập đến một trang web thứ hai giả mạo là “Windows Software Hub”, nơi trình cài đặt Gemini giả mạo được cung cấp để tải xuống. Quá trình điều tra đã không thu hồi được telemetry tải xuống tệp hoặc HTTP nào thiết lập một cách dứt khoát nguồn tải xuống ban đầu.
Tuy nhiên, các phiên mã hóa với Google Colab đã xảy ra ngay trước khi tệp thực thi được khởi chạy, điều này mạnh mẽ gợi ý rằng người dùng đã tương tác với tài nguyên được lưu trữ trước khi truy cập trang tải xuống thứ cấp. Tại thời điểm các nhà nghiên cứu xem xét hoạt động, trang Colab vẫn hoạt động và cung cấp một tệp ZIP chứa tệp nhị phân độc hại.
Nó cũng bao gồm một tệp README hướng dẫn người dùng chạy chương trình với quyền quản trị viên và thêm nó vào danh sách loại trừ của phần mềm diệt virus, một dấu hiệu cảnh báo rõ ràng rằng các hướng dẫn này được thiết kế để làm suy yếu các biện pháp phòng thủ thông thường.
Hoạt động của Vidar và thu thập dữ liệu nhạy cảm
Một khi được thực thi, chương trình được xác định là một biến thể Vidar mới được biên dịch bằng Go. Nó đã giao tiếp với cơ sở hạ tầng liên quan đến Telegram và kết nối với các hệ thống bên ngoài đáng ngờ qua cổng 443. Hành vi này đã giúp các nhà điều tra kết nối trình cài đặt giả mạo với hoạt động đánh cắp thông tin đăng nhập rộng lớn hơn.
Chiến dịch cho thấy tại sao chỉ dựa vào việc lưu trữ đáng tin cậy không thể xác thực một tệp tải xuống. Các rủi ro tương tự đã xuất hiện khi kẻ tấn công vũ khí hóa sự quan tâm đến AI thông qua các kho lưu trữ bị sao chép, hướng dẫn cài đặt gây hiểu lầm và các kho lưu trữ độc hại. Một chiến dịch công cụ AI giả mạo gần đây cũng đã chứng minh cách kẻ tấn công có thể khai thác các tài nguyên của nhà phát triển trông đáng tin cậy để phân phối các công cụ đánh cắp thông tin.
Vidar được thiết kế để thu thập thông tin có giá trị từ các thiết bị bị nhiễm. Trong vụ việc này, các cảnh báo điểm cuối sau đó đã xác nhận hoạt động phù hợp với việc đánh cắp thông tin xác thực trình duyệt và các dữ liệu nhạy cảm khác. Mật khẩu đã lưu, dữ liệu phiên trên trình duyệt và thông tin liên quan có thể cho phép kẻ tấn công truy cập vào email, dịch vụ doanh nghiệp hoặc tài khoản cá nhân mà không cần phải đoán mật khẩu.
Phát hiện và ngăn chặn sự cố
Thiết bị bị ảnh hưởng đã liên hệ với một địa chỉ IP bên ngoài ngay sau khi trình cài đặt giả mạo chạy. Các nhà nghiên cứu cũng xác định được một địa chỉ IP liên quan thông qua phân tích chứng chỉ SSL, cùng với một tên miền lệnh và kiểm soát (C2) được kết nối với hoạt động này. Darktrace đã kiểm soát sự cố bằng cách chặn giao tiếp với cơ sở hạ tầng đáng ngờ và cách ly điểm cuối bị xâm phạm.
Phản ứng này được kích hoạt bởi hành vi không phù hợp với hoạt động bình thường của thiết bị, thay vì dựa vào vẻ ngoài hợp pháp của trình cài đặt hoặc nền tảng lưu trữ.
Các biện pháp phòng ngừa và khuyến nghị
Đối với các tổ chức, bài học thực tế là phải đối xử với các tệp tải xuống phần mềm AI với sự thận trọng tương tự như bất kỳ ứng dụng nào khác. Người dùng nên chỉ lấy các công cụ liên quan đến Gemini từ các nguồn chính thức đã được xác minh, tránh các tệp tải xuống từ kết quả tìm kiếm dẫn qua các trang không quen thuộc và không bao giờ làm theo hướng dẫn vô hiệu hóa hoặc loại trừ bảo vệ chống vi-rút.
Các nhóm bảo mật cũng nên điều tra việc truy cập thông tin xác thực trình duyệt bất thường, các tệp thực thi mới được khởi chạy từ thư mục Tải xuống và các kết nối mã hóa hiếm gặp từ các chương trình mới được cài đặt. Các biện pháp kiểm soát này đặc biệt quan trọng khi các chiến dịch SEO poisoning nhắm vào Gemini tiếp tục sử dụng kết quả tìm kiếm thuyết phục và hướng dẫn cài đặt sai lệch để nhắm mục tiêu người dùng.
Chiến dịch này dựa vào một trình cài đặt Gemini giả mạo, lạm dụng nền tảng đáng tin cậy và kỹ thuật xã hội để phân phối một công cụ đánh cắp thông tin đã được thiết lập thông qua một lộ trình thuyết phục hơn. Rủi ro rộng lớn hơn không chỉ giới hạn ở một họ mã độc: kẻ tấn công hiện đang coi nhu cầu về các công cụ AI là một chiêu trò đáng tin cậy để đánh cắp thông tin đăng nhập.
Indicators of Compromise (IoCs)
Dưới đây là các chỉ số có thể giúp phát hiện hoạt động độc hại:
- IP Addresses:
185.220.101.[.],185.220.100.[.] - Domains:
cloud.google.com(abused for hosting),windows-software-hub.com
Lưu ý: Địa chỉ IP và tên miền được cố tình làm mờ (ví dụ: [.]) để ngăn chặn việc phân giải hoặc tạo liên kết tự động. Chỉ khôi phục lại định dạng ban đầu trong các nền tảng tình báo mối đe dọa được kiểm soát như MISP, VirusTotal hoặc SIEM của bạn.
Chiến dịch này minh họa tầm quan trọng của việc duy trì sự cảnh giác, ngay cả khi tương tác với các công nghệ mới nổi như AI. Việc áp dụng các biện pháp bảo mật tiêu chuẩn và xác minh nguồn gốc của phần mềm vẫn là tuyến phòng thủ quan trọng nhất trước các mối đe dọa ngày càng tinh vi.