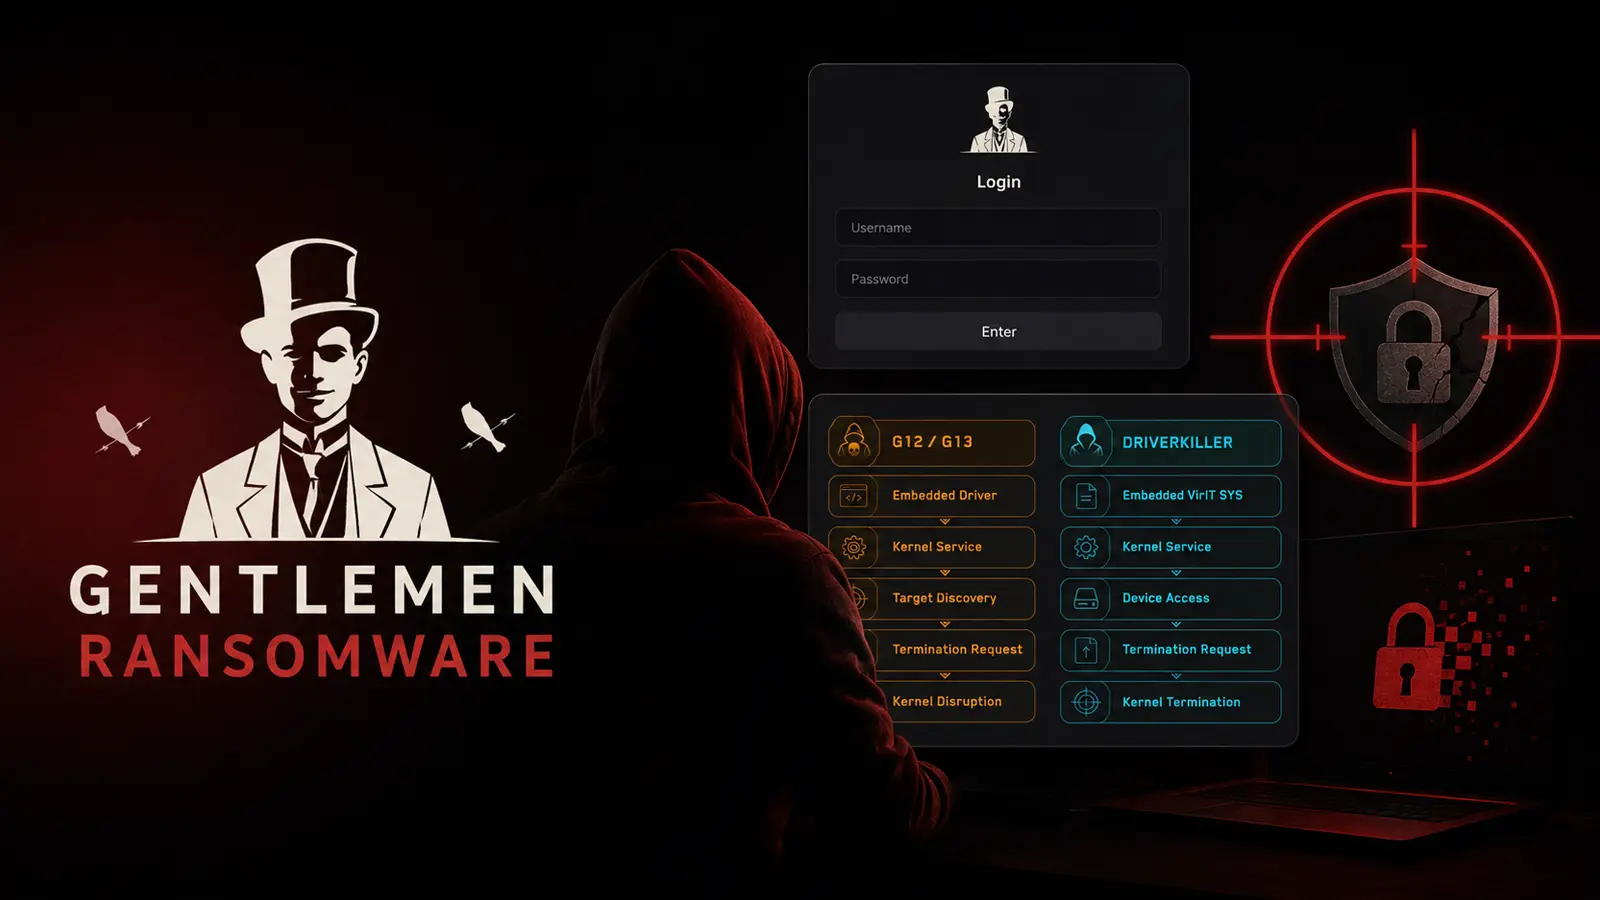
Hoạt động của mã độc ransomware The Gentlemen đang thu hút sự chú ý đặc biệt trong cộng đồng bảo mật. Nhóm tấn công này thể hiện phương pháp tiếp cận cực kỳ quyết liệt, tập trung vào việc vô hiệu hóa phần mềm an ninh trước khi tiến hành mã hóa dữ liệu. Thay vì chỉ dựa vào tốc độ mã hóa nhanh chóng, những kẻ tấn công tìm cách loại bỏ các công cụ có khả năng phát hiện, ngăn chặn hoặc kiểm soát cuộc tấn công.
Chiến thuật này làm tăng đáng kể rủi ro cho các doanh nghiệp, bởi vì các công cụ diệt virus và giám sát điểm cuối có thể bị tắt vào thời điểm chúng cần thiết nhất. Việc vô hiệu hóa các biện pháp phòng thủ chủ động này tạo ra một cửa sổ cơ hội lớn cho mã độc ransomware hoạt động mà không bị cản trở.
Chiến thuật Vô hiệu hóa Hệ thống An ninh Mạng
Phương pháp truy cập ban đầu chính xác của chiến dịch này chưa được công bố chi tiết. Tuy nhiên, các hoạt động được ghi nhận cho thấy kẻ tấn công chuẩn bị hệ thống để mã hóa sau khi đã thiết lập được chỗ đứng vững chắc trong mạng lưới mục tiêu. Mục tiêu chính là làm tê liệt khả năng phòng thủ của nạn nhân.
Driver độc hại: anticheatG13.sys
Các nhà phân tích từ Catalyst đã xác định thành phần độc hại chính là anticheatG13.sys. Đây là một driver cấp kernel, sở hữu các khả năng rộng lớn trong việc thao tác các tiến trình, mạng, tệp tin và bộ nhớ hệ thống. Driver này là chìa khóa cho chiến lược vô hiệu hóa của The Gentlemen ransomware.
Catalyst đã chia sẻ trong một báo cáo với Cyber Security News (CSN) rằng driver anticheatG13.sys mở rộng các tính năng đã được tìm thấy trong một thành phần liên quan có tên G12drv.sys. Sự phát triển này cho thấy sự tinh vi và khả năng tiếp tục cải tiến các công cụ tấn công của nhóm.
Hoạt động ransomware của The Gentlemen được báo cáo là sử dụng driver này để chấm dứt gần 180 tiến trình liên quan đến bảo mật trước khi quá trình mã hóa tệp bắt đầu. Danh sách các tiến trình bị nhắm mục tiêu bao gồm:
- Phần mềm diệt virus (Antivirus)
- Các giải pháp phát hiện và phản hồi điểm cuối (Endpoint Detection and Response – EDR)
- Các tác nhân sao lưu (Backup agents)
- Phần mềm giám sát hệ thống (Monitoring software)
Kỹ thuật này loại bỏ các cảnh báo an ninh, hồ sơ pháp y, và các hành động ngăn chặn tự động trong một khoảng thời gian ngắn trước khi tài liệu, cơ sở dữ liệu và tệp chia sẻ bị mã hóa. Điều này làm giảm đáng kể khả năng phát hiện tấn công và phản ứng của nạn nhân.
Driver có khả năng thực hiện việc chấm dứt tiến trình thông qua một tác vụ hệ thống (system worker) và chờ đợi kết quả. Điều này cho thấy việc tắt tiến trình là một phần cố ý trong thiết kế của nó. Ngoài ra, nó còn hỗ trợ các hoạt động thao tác bộ nhớ tiến trình mang tính phá hủy, cho phép kẻ tấn công phá vỡ các ứng dụng đã chọn ngay cả khi nỗ lực chấm dứt trực tiếp không thành công.
Thành phần này cũng bao gồm các chức năng liệt kê hệ thống, kiểm soát hoạt động tệp, quản lý minifilter và sửa đổi bộ nhớ kernel. Điều này mang lại cho kẻ tấn công quyền truy cập sâu bất thường vào hệ thống sau khi driver được tải, tăng cường khả năng kiểm soát và thao túng.
Ảnh hưởng và Rủi ro từ Kỹ thuật Tắt Bảo mật
Tác động của chiến thuật này có thể rất nghiêm trọng, vì các công cụ bảo mật thường cung cấp tín hiệu đầu tiên về việc mã độc ransomware đang lây lan. Khi các tiến trình bảo mật biến mất, những người phòng thủ có thể mất đi các cảnh báo, hồ sơ pháp y và các hành động ngăn chặn tự động trong khoảng thời gian ngắn trước khi dữ liệu kinh doanh trở nên không thể truy cập.
Các chức năng của driver không chỉ dừng lại ở việc chấm dứt tiến trình. Catalyst đã ghi lại sự hỗ trợ cho việc chuyển hướng kết nối Windows Filtering Platform, danh sách trắng địa chỉ, ghi lại dòng lệnh và các tính năng truyền tải theo giai đoạn. Những khả năng này có thể giúp kẻ tấn công kiểm soát lưu lượng mạng và can thiệp vào khả năng hiển thị của hệ thống phòng thủ.
Driver cũng có thể kiểm tra việc tải driver và chặn các driver được chọn, thêm một lớp nữa vào khả năng né tránh phòng thủ của nó. Hành vi này tương tự với việc lạm dụng rộng rãi các driver Windows đáng tin cậy hoặc có lỗ hổng, nơi tội phạm sử dụng mã có đặc quyền cao để vô hiệu hóa các biện pháp bảo vệ điểm cuối.
Xu hướng này được giải thích chi tiết trong các báo cáo về việc các driver đáng tin cậy đang bị lạm dụng để vô hiệu hóa các giải pháp EDR. Đây là một chiến thuật ngày càng phổ biến trong các cuộc tấn công ransomware hiện đại.
Bạn có thể tham khảo thêm về các kỹ thuật này tại Ransomware Actors Expand EDR Killer Tactics và Windows Drivers to Kill AV and EDR.
Biện pháp Bảo vệ và Phòng chống
Các tổ chức cần cảnh giác với việc cài đặt driver bất ngờ, đặc biệt là ngay trước khi các dịch vụ bảo mật ngừng hoạt động hoặc trở nên không phản hồi. Việc giám sát hoạt động driver bất thường và các yêu cầu IOCTL đáng ngờ có thể hữu ích hơn là chỉ dựa vào chữ ký tệp. Kẻ tấn công có thể đổi tên, sửa đổi hoặc thay thế các công cụ của họ để né tránh các biện pháp phòng thủ truyền thống.
Các đội ngũ an ninh mạng nên thực hiện các biện pháp sau để tăng cường khả năng phòng thủ trước các mối đe dọa như mã độc ransomware The Gentlemen:
- Hạn chế Quyền Quản trị: Đảm bảo rằng quyền truy cập quản trị được kiểm soát chặt chẽ và chỉ cấp cho những người dùng hoặc tiến trình thực sự cần thiết.
- Cập nhật Danh sách Chặn Driver: Luôn cập nhật các danh sách chặn driver (vulnerable-driver blocklists) để ngăn chặn việc tải các driver độc hại hoặc có lỗ hổng đã biết.
- Phân đoạn Hệ thống Quan trọng: Phân chia các hệ thống quan trọng thành các phân đoạn mạng riêng biệt để hạn chế sự lây lan của mã độc trong trường hợp xảy ra xâm nhập.
- Sao lưu Dữ liệu Độc lập: Duy trì các bản sao lưu được bảo vệ và tách biệt khỏi mạng chính. Điều này đảm bảo rằng dữ liệu có thể được khôi phục ngay cả khi hệ thống chính bị mã hóa.
Việc có một kế hoạch ứng phó sự cố được diễn tập kỹ lưỡng có thể giúp nhân viên nhanh chóng cô lập các thiết bị bị ảnh hưởng, bảo toàn bằng chứng và khôi phục hoạt động mà không vội vàng đưa ra quyết định trả tiền chuộc. Hướng dẫn chi tiết về Lập Kế hoạch Ứng phó Ransomware có thể giúp tăng cường quản lý sự cố.
Lời khuyên về Phát hiện sớm
Trường hợp The Gentlemen ransomware cho thấy rõ lý do tại sao việc phòng thủ chống mã độc ransomware không thể chỉ bắt đầu khi quá trình mã hóa khởi động. Các biện pháp phòng thủ cần được triển khai và giám sát từ các giai đoạn sớm của cuộc tấn công.
Việc phát hiện sự biến mất của các tiến trình bảo mật, điều tra các driver kernel mới và bảo vệ các hệ thống phục hồi có thể mang lại cho người phòng thủ một cơ hội đáng kể để gián đoạn một cuộc tấn công trước khi dữ liệu kinh doanh trở nên không thể truy cập. Đây là chìa khóa để bảo vệ an ninh mạng hiệu quả.
Chỉ số Nhận dạng Đe dọa (Indicators of Compromise – IoCs)
Trong bối cảnh các cuộc tấn công ransomware ngày càng tinh vi, việc theo dõi các chỉ số nhận dạng đe dọa là rất quan trọng. Mặc dù nội dung cung cấp không bao gồm các địa chỉ IP, tên miền hoặc hash cụ thể cho chiến dịch The Gentlemen ransomware, các IoC thường được phân loại như sau:
- Hash Tệp: MD5, SHA-1, SHA-256 của driver độc hại (ví dụ:
anticheatG13.sys,G12drv.sys) và các tệp thực thi ransomware. - Tên tệp và Đường dẫn: Tên tệp hoặc đường dẫn cài đặt driver độc hại hoặc ransomware bất thường.
- Địa chỉ IP và Tên miền: Các địa chỉ IP C2 (Command and Control) hoặc tên miền liên quan đến việc truyền tải mã độc hoặc giao tiếp với máy chủ của kẻ tấn công.
- Các Khóa Registry: Các thay đổi trong Windows Registry để duy trì quyền truy cập hoặc thiết lập cấu hình của mã độc.
- Mẫu Kết nối Mạng: Các kết nối mạng bất thường hoặc lưu lượng truy cập đáng ngờ đến các địa chỉ IP hoặc cổng không xác định.
Các tổ chức nên tích hợp các thông tin về IoC vào hệ thống SIEM (Security Information and Event Management) hoặc các nền tảng Threat Intelligence để tăng cường khả năng phát hiện tấn công và phản ứng. Việc chia sẻ thông tin tình báo về các IoC giúp cộng đồng bảo mật cùng nhau đối phó hiệu quả hơn với các mối đe dọa như mã độc ransomware.
Các tài nguyên sau có thể cung cấp thêm thông tin về các IoC và phân tích chi tiết hơn về The Gentlemen ransomware: